勒索病毒假健保卡報稅郵件,勒索六萬台幣!捍衛血汗錢,謹記網路報稅三「不」驟

【快報】當心信件主旨:「網路報稅『健保卡+註冊密碼』輕鬆搞定」及「報稅囉~~健保卡報稅,輕鬆兩步驟」夾帶勒索病毒
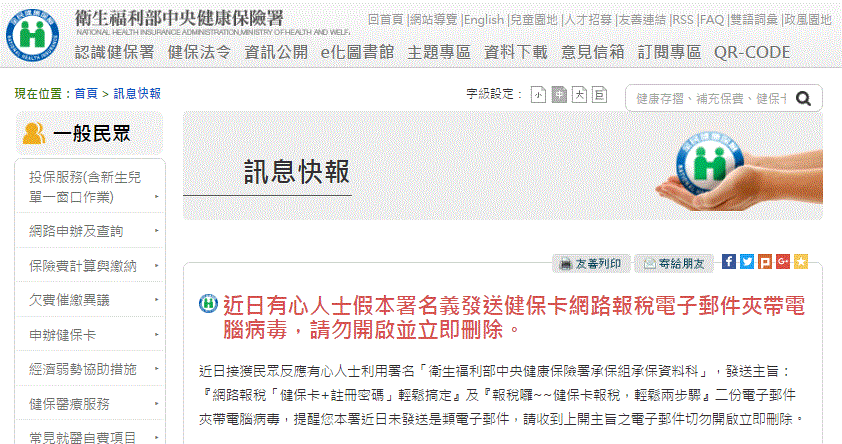
近日有心人士假衛生福利部中央健康保險署名義發送健保卡網路報稅電子郵件夾帶電腦病毒,健保屬呼籲請勿開啟並立即刪除。
近日有心人士假衛生福利部中央健康保險署名義發送健保卡網路報稅電子郵件夾帶電腦病毒,健保屬官網呼籲請勿開啟並立即刪除。

衛福部健保署寄發郵件提醒民眾今年可用健保卡加密碼方式報稅,但郵件遭有心人士夾帶勒索病毒 Ransomware,有民眾誤開結果導致檔案無法開啟,要求支付新台幣6萬元贖金解鎖。
該郵件署名「衛生福利部中央健康保險署承保組承保資料科」,發送以下兩個主旨電子郵件:

「網路報稅『健保卡+註冊密碼』輕鬆搞定」
「報稅囉~~健保卡報稅,輕鬆兩步驟」

健保署提醒寄出的導健保卡報稅電子郵件,「都沒有夾帶任何檔案」,民眾若收到夾帶檔案郵件,請立即刪除,勿開啟及連結,如有疑問可撥打健保署0800-030598免付費專線查證。

趨勢科技資深技術顧問簡勝財指出,這是很典型的勒索病毒 Ransomware案件,去年起陸續發生不少件,勒索者透過偽造官方或企業的郵件位址和內容後,再大量寄送郵件,民眾點開附加的檔案時,病毒就開始作用,導致檔案被鎖,遭鎖住的檔案只能靠勒索者的密碼金鑰才能打開,藉此勒索錢財。建議受害者勤備份,更新修補程式,開啟信件前請務必再三確認。(5月10日更新)

PCC2016_1Y3U_TW box


★PC-cillin 2016雲端版已有增加對勒索軟體 Ransomware加密行為的防護機制,可預防檔案被勒索軟體惡意加密!即刻免費下載


PC-cillin 2016雲端版榮獲AV-TEST「頂尖產品」認證全面保護個資安全

準備好使用自然人憑證或健保卡進行網路報稅了嗎?今年度透過網路報稅將更為便利,相關報稅須知及規範等也成為近期網路搜尋的熱門網頁,除了基本的上網安全知識如至官方網站瀏覽查詢資料之外,另一個值得注意的是連報稅文件也成為勒索軟體的攻擊目標 ! 趨勢科技提醒民眾報稅時需遵守網路安全報稅三「不」驟,並且安裝資安防護軟體,如甫獲得AV-TEST「頂尖產品」認證的趨勢科技PC-cillin2016雲端版,降低個資外洩風險!

趨勢科技資深技術顧問簡勝財表示:「網路報稅方式越來越多,成為民眾最常使用的報稅方式之一,然而也成為駭客的攻擊目標。近期勒索軟體攻擊猖獗,出現全新加密勒索軟體 PowerWare,專門鎖定報稅軟體所產生的報稅文件,對於需要保留報稅紀錄以通過退稅審核的個人和企業而言,將是一大威脅。建議民眾使用網路報稅時,謹記三不原則,包括不關閉資安防護軟體、不使用公共電腦報稅、不輕易點擊稅務相關電子郵件,讓個資能獲得完善保護!」
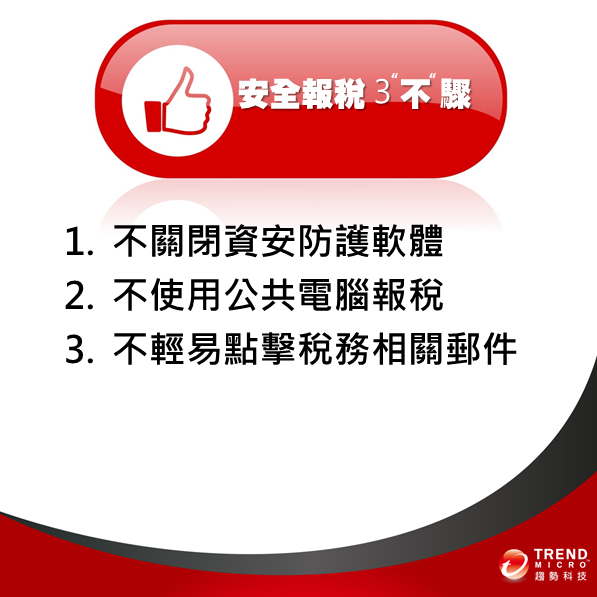
 

tax20160512


網路報稅三「不」驟 個資防護沒煩惱

趨勢科技呼籲民眾,在網路報稅前、中、後期依循網路安全報稅三「不」驟,以有效保護個人資料安全。

進行網路報稅前,建議使用防毒軟體將電腦全面掃描,透過安裝具跨平台防護功能的資安防護軟體如趨勢科技PC-cillin2016雲端版,可同時支援Windows、Mac電腦及Android智慧型手機與平板電腦,提供最完整的資安防護,以免報稅資料被駭客植入的惡意程式竊取。


PC-cillin 2016雲端版已有增加對勒索軟體 Ransomware加密行為的防護機制,可預防檔案被勒索軟體惡意加密

Windows10Banner-540x90v5

趨勢科技PC-cillin雲端版 ,榮獲 AV-TEST 「最佳防護」獎,領先28 款家用資安產品防毒軟體 ,可跨平台同時支援安裝於Windows、Mac電腦及Android、iOS 智慧型手機與平板電腦,採用全球獨家趨勢科技「主動式雲端截毒技術」,以領先業界平均 50 倍的速度防禦惡意威脅!即刻免費下載


  • 不使用公共電腦與公共網路進行報稅

繼續閱讀

BEC 變臉詐騙: 一封高階主管的正式信函,導致連鎖超市 21,000 名員工報稅資料外洩

根據一項報導指出,美國又發生了一起網路釣魚(Phishing)案件,導致 200 多家連鎖商店共 21,000 名員工的報稅資料因而外流,這次受害的是知名連鎖企業 Sprouts Farmers Market。2001年成立的 Sprouts 是一家特色雜貨連鎖店,專賣新鮮農產品、健康食品、維他命及營養補充品。這家總部位於亞歷桑納州的企業,是近來日益增加的網路釣魚(Phishing)攻擊受害者之一,駭客成功偷走了該公司的 W-2 扣繳憑單資料。

駭客 攻擊 入侵


Sprouts 發言人 Donna Egan 在一項聲明當中證實了這項外洩:「Sprouts 正全力配合聯邦調查局 (FBI) 及國稅局 (IRS) 來調查這次的犯罪行動,並找出保護員工報稅資料的最佳方法。所有收到 Sprouts 的 2015 年 W-2 扣繳憑單的人都可能受到影響。」

假冒來自公司某高層的一封正式信函, 員工遵照信中要求將資料彙整後寄出

根據 Egan 表示,這起 W-2 網路釣魚詐騙的起因是一封薪資部門收到的電子郵件。該郵件假冒來自公司某高層的一封正式信函,要求取得員工的 2015 年 W-2 資料,該公司坦承,收到郵件的員工已遵照信中的要求將資料彙整後寄出。但該公司不久之後隨即發現這項手法與最近另一起案例的手法類似。

就在不到一個月前,硬碟大廠 Seagate 的員工也遭到類似的詐騙,一位不知名的人士利用相同的手法騙取了一些該公司前員工與現任員工的資料。此外在二月底的時候,Snapchat 也發出了一封正式信函給員工,以自責和抱歉的口吻說明某員工因為被騙而洩露了個人重要的資訊,導致公司員工的薪資資料遭竊。

諸如此類的網路釣魚攻擊,以及各式各樣的變臉詐騙攻擊或稱為商務電子郵件入侵 (Business Email Compromise,簡稱 BEC),通常都是誘騙受害者將公司的錢匯到歹徒的某個帳號。但根據最近的一些案例顯示,同樣的詭計用來詐騙一些員工報稅資料和個人身分資料也同樣有效。

Hacker Mail

[延伸閱讀:商務電子郵件入侵 (BEC) 詐騙/變臉詐騙伎倆如何運作]

隨著報稅季節來臨,網路犯罪集團非常了解如何利用一些可輕易取得的資訊來獲利。駭客不僅將不斷翻新手法來詐騙一般個人,就目前的局勢來看,就連企業也無法倖免。為何呢?資安專家 Brian Krebs 指出,Sprouts 及上述其他企業所外洩的 W-2 資料除了可能被拿到地下市場販賣之外,還可能被歹徒用來從事退稅詐騙或其他進一步的攻擊。2015 年,有超過 300,000 名納稅義務人因為國稅局 (IRS) 網站遭到駭客入侵而成為受害者。

[延伸閱讀:剖析報稅詐騙背後的國稅局 (IRS) 詐騙集團]

儘管各種報告指出歹徒正利用一些新式的現代化攻擊技巧來從網路釣魚受害者身上榨取更多錢財,並且持續威脅一般使用者和企業機構,然而,根據過去幾個月所看到的案例顯示,網路釣魚詐騙集團仍相當仰賴一些過去經常成功的老技巧,而且依然屢試不爽。這類詐騙技巧利用的就是員工資安意識的不足,進而取得員工的信任,然後予取予求。

雖然 Sprouts 的案件目前在調查當中,但該公司已出面表示願意幫員工負擔一年的信用監控服務。不過,員工已公開表達不滿,並且難掩對這次資安事件後續影響的恐懼。儘管如此,在缺乏網路安全意識及適當教育訓練來防範 Sprouts 這類網路釣魚攻擊案例的情況下,員工仍將經常成為網路犯罪的共犯。

企業應該藉由一些可行的措施來深化員工的資安意識,從認識社交工程誘餌以及這類威脅對個人及公司的嚴重危害,到養成一些簡單的預防動作,例如確認電子郵件寄件來源。

原文出處:Data Breach Puts Tax Data of Supermarket Chain’s 21,000 Employees at Risk


台灣打卡夯 小心隱私遭偷窺 影片好康送上門  惡意程式要注意

當你詢問臉書大神推薦出遊行程、或是打卡紀錄下美好時光的同時,當心已經不小心透露了自己的隱私!?趨勢科技提醒使用者設定隱私權及預防拜年詐騙的重要性,別忽視春節三大資安地雷,才能讓新年分享好安心。

[地雷一] 臉書打卡不鎖隱私 行蹤全都露 : 在臉書打卡時,若是忘了設定隱私權,可能公開出遊行程地點洩露行蹤,讓歹徒掌握行程趁機下手。

[地雷二] LINE拜年影片隨意點 惡意程式趁機入侵:拜年影片的連結若是可疑的網址,有可能潛藏惡意程式,讓拜年好意變成年節惡夢。

[地雷三] 好康紅包任你拿 小心資料被偷竊:年節好康和福利活動多,但若是參與活動未獲獎卻需要提供個人資料,可能引爆資料外洩的危機。

趨勢科技資深技術顧問簡勝財表示:「新年期間在使用社群網站時更要留意資安陷阱。民眾需謹慎留意臉書打卡隱私權設定,避免行蹤外洩讓歹徒有機可趁。LINE簡訊若是跳出不明連結位置的拜年影片,可能是誘導使用者點擊而開啟惡意程式的手法。就算是好友傳遞的好康紅包連結,也可能是好友帳號被盗所為,潛藏個人資料外洩的危機。提醒民眾對於陌生訊息需提高警戒心,即使是朋友所傳來的訊息,也要注意語氣和發文習慣,才不會因為一時卸下心防點擊而誤入資安地雷!」

趨勢科技PC-cillin 2016雲端版能迅速為使用者檢查Facebook、Google+隱私設定問題,攔截惡意程式為個人資料做好全面把關,手機用戶推薦安裝免費安全達人App,可過濾惡意連結避免誤觸資安地雷,讓大家新的一年天天好安心!


PC-cillin 2016雲端版已有增加對勒索軟體 Ransomware加密行為的防護機制,可預防檔案被勒索軟體惡意加密

540x90

趨勢科技PC-cillin雲端版 ,可跨平台同時支援安裝於Windows、Mac電腦及Android、iOS 智慧型手機與平板電腦,採用全球獨家趨勢科技「主動式雲端截毒技術」,以領先業界平均 50 倍的速度防禦惡意威脅!即刻免費下載


《 想了解更多關於網路安全的秘訣和建議,只要到趨勢科技粉絲網頁 或下面的按鈕按讚 》

《提醒》將滑鼠游標移動到粉絲頁右上方的「已說讚」欄位,勾選「搶先看」選項,最新貼文就會優先顯示在動態消息頂端,讓你不會錯過任何更新。
*手機版直接前往專頁首頁,下拉追蹤中,就能將粉絲專頁設定搶先看。


▼ 歡迎加入趨勢科技社群網站▼

好友人數


無意間把你的個資當聖誕禮物,送給了網路犯罪份子嗎?

Santa 聖誕節 聖誕老公公

□ 1.把臉書當請假系統,出門度假必在 Facebook公布
□ 2.不曾使用隱私控制
□ 3.不使用私訊,常常把只能少數人知道的悄悄話公開
□ 4.曾在臉書上批評雇主,同事或同學
□ 5.公布過多幼童的相關資訊,比如名字及就讀學校
□ 6.使用傻瓜密碼或是臉書找得到答案的密碼提示答案
以上這些行為你做過的有幾項?

安全使用社群網路的10個建議

1.請記住一切都會繼續留存在網路上。只張貼你不介意與陌生人分享的照片或狀態更新。
延伸閱讀:你和孩子都要知道的事:網路留言和照片會跟著你一輩子(五個保護你和孩子在網路上照片的小祕訣)


2.小心所有提到你或標記你的貼文。被標記在貼文中可能看似無害,卻還是會影響到你的隱私。

以下兩則跟打卡有關的新聞報導,不禁讓小編要再度提醒大家安全「打卡」重要性了。

【案例一】:臉書打卡慶生 女通緝犯躲16年破功,一名判刑遭通緝的沈姓女子,逃匿十六年,追訴時效再過十四天將消滅,但她月初過生日時在臉書上打卡,台南市玉井警方因此掌握到她行蹤,將她逮捕到案。

【案例二】:這則新聞 小開臉書打卡洩蹤,綁匪按表擬擄人計畫報導說男子得知某小開常使用臉書紀錄個人資料,整理其臉書訊息以了解其作息及擬定擄人計畫,將他擄走後勒贖500萬元。

延伸閱讀:“打卡”時不要再將朋友拖下水-安全「打卡」8 要點


◎【安全「打卡」等8 要點】 1)打卡時不將朋友也拖下水,別人未必喜歡公開所在位置2)確定哪些 App 程式會幫你自動打二次卡3))將Facebook 個人檔案設為私密且無法搜尋。4)家裡沒人的時候絕對不會(在 FB)告訴別人5)…

趨勢科技 Trend Micro 貼上了 2013年7月16日


3.確保你張貼出去的東西只會出現給你所預期的對象。如果你朋友的設定比較不嚴謹,那可能會有許多人看到你的留言。

延伸閱讀:<資安漫畫>阿母跟男友成為 FB 好友了!!

資安漫畫 阿母和男友成為 FB 好友


4.千萬不要點入你不認識的人所推送來的連結
,特別是當推文本身就很可疑的時候。

延伸閱讀:滑鼠最沒抵抗力的FB 詐騙影片連結,你遇過的有幾個?
0701 FB SCAM 繼續閱讀