比賠錢的交易更虧! 虛擬貨幣交易所的9個資安風險

有鑑於 虛擬貨幣的價值和重要性突然飆升,網路犯罪集團已開始想辦法利用這波趨勢來開拓額外賺錢途徑。其中最常見的犯罪手法是利用虛擬貨幣挖礦惡意程式,而且這儼然已逐漸取代了勒索病毒。不過,加密貨幣挖礦程式並非唯一威脅,網路犯罪集團已開發出各種不同工具和技巧,來詐騙加密貨幣交易所的使用者,竊取其貨幣和個人資訊。

虛擬加密貨幣交易所是投資人買賣虛擬貨幣 (如比特幣Bitcoin)、以太幣等等) 的平台,例如 Binance、Bitfinex、Kucoin 和 Bittrex 都是。由於交易所在數位貨幣交易過程當中擔任的是「仲介」的角色,因此也是歹徒最常攻擊的目標之一,包括直接駭入交易所,或者假冒這類交易平台。除此之外,網路犯罪集團也經常利用投資人渴望致富的心理,針對加密貨幣投資人推出一些所謂的「輔助」工具,但其實是惡意程式。

賠錢的交易或許會造成投資人損失,但本文將討論的9種網路犯罪風險,甚至會讓原本賺錢的投資人血本無歸。

1.     網路釣魚
目前,這類交易平台相關的網路釣魚手法相當常見。因為,歹徒只要能夠騙到使用者的帳號登入憑證,就等於意味著獲利。歹徒經常使用的一種詐騙手法就是,利用看似很像的網域名稱或網站來假冒虛擬加密貨幣交易平台,讓使用者誤以為自己連上的是官方網站,進而提供自己的帳號登入憑證。在這些攻擊當中,歹徒會利用網路釣魚郵件將使用者導向假冒網站。

另一種攻擊方式是,歹徒會使用國際化網域名稱 (Internationalized Domain Name,簡稱 IDN) 來註冊網路釣魚網站的網域名稱。這些 IDN 名稱會刻意取得跟其假冒的對象很像。
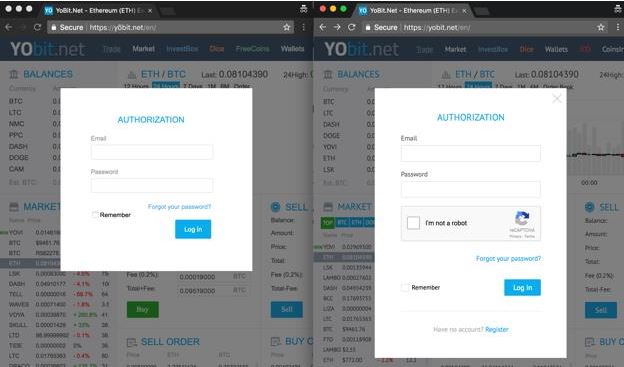
如上圖,乍看之下,左邊假冒網站的網址和右邊原始網站的網址很像,甚至還支援 HTTPS 安全連線。但如果細看就會發現,假冒的「yobit.net」網域名稱的第二個字母是「õ」而不是「o」。使用者如果沒有特別留意,很可能就會以為自己正在登入該交易所的官方網站。

2.     交易平台遭駭
交易平台如果不幸遭到駭客入侵,其客戶帳上的貨幣通常都會因而遭殃。今年稍早,東京 Coincheck 交易所即遭遇虛擬加密貨幣有史以來最大一樁駭客事件,損失了超過 5 億美元的虛擬加密貨幣。而駭客除了竊取貨幣之外,還可能竊取交易平台程式開發介面 (API) 的金鑰。歹徒可利用這些金鑰來開發機器人程式,進而提領使用者帳上的貨幣或偷偷執行買賣。
3.     註冊表單遭駭入

繼續閱讀

虛擬貨幣挖礦病毒針對 Windows 和 Linux 的Kodi多媒體串流使用者

當熱門多媒體播放程式Kodi的使用者正在享受最新的串流影片時,其中有些人的電腦也被惡意軟體用來挖礦( coinmining )好幾個月了。資安研究人員回報指出,網路犯罪分子一直在利用惡意外掛程式針對Kodi使用者,利用Python程式將虛擬貨幣挖礦病毒送入Windows和Linux作業系統。

Kodi是個多媒體串流平台,可以在其網站和第三方元件庫找到各種外掛程式。研究人員在第三方元件庫內發現了虛擬貨幣挖礦病毒,而在去年年底和今年年初也出現在另外兩個第三方元件程式庫。


惡意軟體的設計使得很難從虛擬貨幣挖礦病毒追查到惡意外掛上。這個挖礦病毒所挖的虛擬貨幣是門羅幣(XMR)。

資安研究人員估計這虛擬貨幣挖礦病毒影響不到5,000名的Kodi使用者,並且挖到了約值6,700美元的虛擬貨幣。受影響最嚴重的前五個國家是美國、希臘、以色列、荷蘭和英國,而根據流量研究也顯示這些國家是用Kodi最多的國家。

雖然這惡意外掛已經不存在於各第三方元件庫(一個元件庫不再運作,另一個移除了惡意虛擬貨幣挖礦程式碼),但之前下載了惡意軟體的不知情Kodi使用者仍然受到影響。

防止虛擬貨幣挖礦病毒

虛擬貨幣挖礦是運算密集型工作,需要大量的系統資源和電量,會影響系統效能並增加硬體損耗。虛擬貨幣挖礦是趨勢科技Smart Home Network解決方案在2017年偵測最多的家庭網路事件,而根據趨勢科技Smart Protection Network的偵測,虛擬貨幣挖礦病毒也在2017年底攀上高峰。

對中毒設備帶來的不良後果讓虛擬貨幣挖礦病毒成為實際有害的威脅。為了減少風險,我們建議使用者遵循以下最佳實作:

  • 裝置要定期更新最新韌體,防止攻擊者利用漏洞進入系統。
  • 變更裝置的預設帳密以防止未經授權存取。
  • 使用入侵偵測和防禦系統來封鎖惡意入侵企圖。
  • 小心已知的攻擊媒介,像是社交工程連結、附件和來自可疑網站的檔案、可疑的第三方應用程式及未請自來的電子郵件。

使用者還可以考慮使用安全解決方案,透過跨世代混合的威脅防禦技術來防護各種虛擬貨幣挖礦病毒。XGen™ 防護提供高保真機器學習功能來保護閘道和端點,並保護實體、虛擬和雲端的工作機。採用網頁/網址過濾、行為分析和客製化沙箱等技術,讓XGen可以抵禦日新月異能夠繞過傳統安全防護及針對已知或未知漏洞的攻擊。XGen安全防護技術也驅動著趨勢科技的安全解決方案:Hybrid Cloud Security,User Protection和Network Defense。


@原文出處:Cryptocurrency-mining Malware Targets Kodi Users on Windows, Linux

無檔案式挖礦惡意程式出現新技巧,並已發現變種

隨著勒索病毒Ransomware的數量持續下滑,虛擬加密貨幣挖礦惡意程式似乎開始崛起並取而代之。除了虛擬加密貨幣在真實世界逐漸受到關注之外,這類貨幣對網路犯罪集團還有另一項優點,那就是能讓他們躲在體制當中永遠不被發現的隱密性。

事實上,許多今日的挖礦惡意程式甚至有辦法透過無檔案的方式來感染系統。無檔案式攻擊能讓駭客將惡意程式隱藏在記憶體中,讓資安研究人員更難加以鑑識分析。

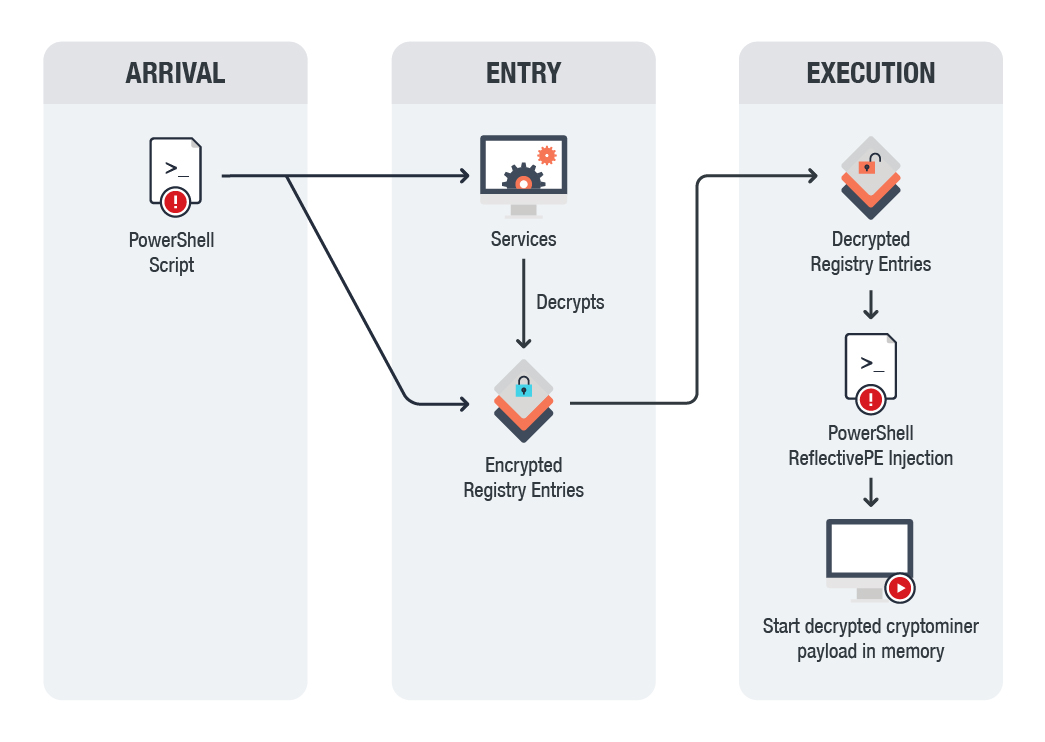
今年二月,趨勢科技發現了一個無檔案式虛擬加密貨幣挖礦惡意程式 (Fileless-DASKUS) 會利用 PowerShell (PS) 工具來感染系統。有別於 2017 年 8 月所發現的 TROJ64_COINMINER.QO,這個挖礦惡意程式並非透過 Windows Management Instrumentation (WMI) 來感染系統。而是像過去看到的  KOVTER  和 ANDROM 這兩個知名的無檔案式惡意程式一樣,利用系統登錄為感染媒介。

下圖顯示此挖礦惡意程式的感染過程:

此惡意程式與 KOVTER 及 ANDROM 利用系統登錄的方式比較如以下三圖所示: 繼續閱讀

超過20萬台MikroTik路由器遭遇挖礦劫持(Cryptojacking)

資安研究人員發現了一波挖礦劫持(Cryptojacking)攻擊活動 – 攻擊者劫持電腦進行挖礦( coinmining ),他們利用MikroTik路由器的漏洞注入惡意版本的Coinhive(網頁型虛擬貨幣礦工)。以下是你所需要了解關於此威脅的資訊:

發生了什麼事?

據報導,挖礦劫持一開始在巴西攻擊了7.2萬台的MikroTik路由器。直到本文撰寫時,已經有超過20萬台MikroTik路由器遭到入侵。雖然大多數路由器都在巴西,但研究人員指出這些攻擊現在也在國外散播。

這表示使用有漏洞MikroTik路由器的使用者或組織容易遭受挖礦劫持。事實上,研究人員也有發現有非MikroTik路由器受到影響,很可能是因為巴西的網路服務商(ISP)在其主要網路內使用MikroTik路由器。

[相關報導:VPNFilter影響的裝置有19個漏洞,可能遭受Mirai、Reaper、WannaCry攻擊]


這波挖礦劫持攻擊利用什麼漏洞?

繼續閱讀

專門攻擊企業系統的 PowerGhost 無檔案式惡意程式

根據資安研究人員指出,日前出現了一個無檔案式虛擬加密貨幣挖礦惡意程式,專門攻擊企業的伺服器和電腦。這個名為 PowerGhost 的惡意程式 (趨勢科技命名為 TROJ_BLUTEAL.D、DDOS_NITOL.SMC 和 Coinminer_CryptoNight.SM-WIN64) 會運用 Powershell 腳本執行工具和 EternalBlue 漏洞攻擊來暗中將自己散布到企業網路上的電腦和伺服器。此外,此惡意程式還能讓駭客發動分散式阻斷服務攻擊 (DDoS)攻擊。

PowerGhost 會使用正常的軟體工具,例如 Windows Management Instrumentation (WMI),並且利用加密編碼的 Powershell 腳本來感染系統,腳本內含有挖礦程式的核心程式碼與模組。此腳本會下載挖礦程式 「mimikatz」以及用來啟動挖礦程式的程式庫「msvcp120.dll」和「msvcr120.dll」,還有 EternalBlue 漏洞攻擊程式碼 (shellcode) 以及一個 Reflective PE 注入模組 (用來從記憶體內直接執行程式)。 繼續閱讀