假防毒軟體裝神弄鬼, 新北市王同學付費解毒愈解愈毒(認識假防毒軟體 Fake AV)

刑事局接獲報案得知,新北市王姓女研究生(廿四歲)點擊網路釣魚(Phishing)的連結,隨即出現即時掃毒畫面的方式,緊接呈現掃毒結果,跑出十餘筆病毒資料,詳細記錄被感染的電腦位置。她多次重新開機,不是顯示微軟開機的黑畫面,就是藍底白字的英文說明,指電腦中毒無法正常運作,必須更新防毒軟體。誘騙王同學線上刷卡。被害王同學付費兩千元後收到「防毒軟體」,結果非但不解毒,反而讓電腦中毒,不僅詐騙刷卡費用,也盜取個人資料。

編按:其實這些畫面可能是螢幕保護程式,請參考:當機又重開機!原來是流氓軟體利用螢幕保護程式製造恐慌)
Fake AV

本案例「好心」地跳出防毒軟體的購買頁面名為「Privacy Protection」假防毒軟體,還區分一年及三年的不同版本。王女不疑有他線上刷卡購買兩千元後,隨即收到電子郵件傳來一個壓縮檔案,包含金鑰密碼;但她解除壓縮執行軟體,電腦卻毫無動靜,不僅不能解毒,電腦還中毒,發現是騙局一場後,氣得向警方報案。

過去幾年在電腦上盛行的假防毒軟體 (FakeAV)已經移植到了 Android 平台,請參考假防毒軟體從電腦移植到了 Android 平台

Virus Shield 於2014年 3 月 28 日首次現身 Google Play 商店,以 3.99 美元的價格販售。根據趨勢科技的調查,其購買及下載的人次超過 10,000 以上。事實上,這款惡意程式在一星期內即登上銷售排行榜第一。

趨勢科技對這款 App 程式做了進一步的分析來了解其運作。根據分析顯示,該程式會在畫面上顯示一個打叉 (X) 的圖案,當使用者點一下之後就會變成打勾 (V) 圖案 。該程式在應用程式商店的說明當中運用了一些聰明的社交工程技巧,讓人以為它是一個合法的應用程式,因而才會購買及下載。其中一項就是它獲得了 4.7 顆星的驚人評價與 Google+ 社群的 2,500 次推薦。該程式後來被 Google Play 下架,但仍在網路上流通,而且歹徒很可能會在其他網路商店上架,或者透過直接下載的方式販售 (這是美國以外地區最流行的攻擊手法)。

這類 App 程式突顯了趨勢科技「行動裝置應用程式信譽評等服務」一項全新功能對保護客戶安全的重要性。除了原有的靜態分析之外,行動裝置應用程式信譽評等服務現在更利用一套先進的動態分析環境來發現諸如此類的假應用程式。

⭕️全文:全球下載破萬次的資安付費App 竟毫無功能?!付費防毒程式「Virus Shield」假防毒軟體,已遭Google Play下架 ,用戶切勿上當

其實假防毒軟體在國外已經散播好多年了,以下文章介紹各種假防毒軟體詐騙手法


什麼是假防毒軟體 Fake AV(案例:假Facebook 密碼更新通知信,內有”假掃瞄,真騙錢”木馬)


「我都用免費的防毒軟體!」但你怎麼知道你那些正在掃毒的畫面是 flash 做的假頁面?Google曾經提出的報告,網路上的惡意程式中,有15%是假的防毒軟體所造成的,而這些假防毒軟體已經進化到集團操作,可以欺騙搜尋引擎的網站排名機制,用作弊的方式讓刻意製作好的假防毒軟體的網站搜尋排序在前面,塑造高下載率的假象。

橫跨 6個國家破百萬名的消費者購買假防毒軟體


有個新聞說美國聯邦法院以高達1.63億美元的重罰判決一名販售假防毒軟體的女性,該女子透過社交工程陷阱( Social Engineering),欺騙使用者讓他們以為自己的電腦潛藏病毒或其他惡意軟體,接著推銷一經付費便可立即下載使用的假防毒軟體。該集團誘騙橫跨 6個國家破百萬名的消費者購買假防毒軟體。相關報導:FTC slaps scareware distributor with $163 million fine

最早的假防毒軟體利用恐嚇軟體手法(scareware tactics)憑藉的是讓使用者信以為真的感染警告。不過這個手法的威脅情勢已轉化為營利為主,促使網路犯罪份子運用更多的迂迴狡詐的技術。

以下以 facebook 密碼詐騙信為案例

假Facebook 密碼更新通知信,內有”假掃瞄,真騙錢”木馬


一封來自 The Facebook Team 的信件,以標題“Facebook Password Reset Confirmation,”( Facebook 密碼確認) 大量散播,該信件內容說明因為安全起見收件者的facebook 密碼已經更新,新的密碼在附件中。經趨勢科技測試發現裡頭有一隻木馬TROJ_BREDLAB.SMF ,一經執行會連線到某個網站下載假防毒軟體TROJ_FAKEAV.BLV,藉以進行”假掃瞄,真騙錢”詐騙,受害者不只會被騙錢買沒有掃瞄能力的完整版防毒軟體,還會被偷信用卡帳號資訊。
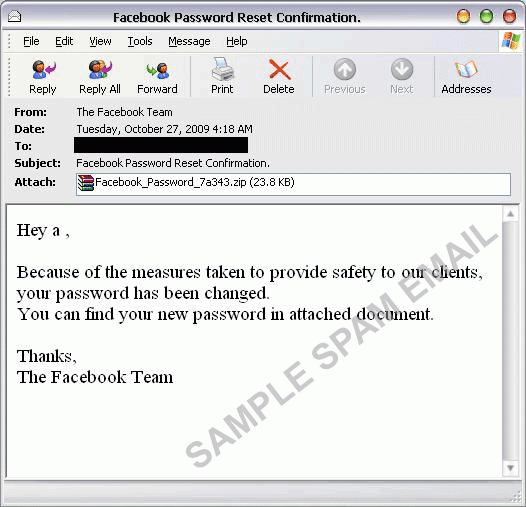
假的Facebook 密碼通知信 
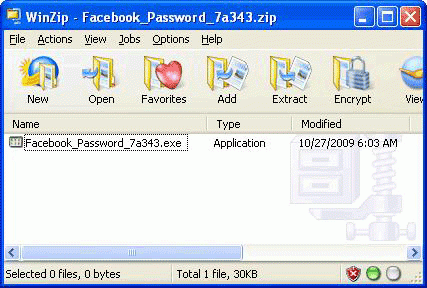
新的Facebook 密碼附件其實含有木馬 
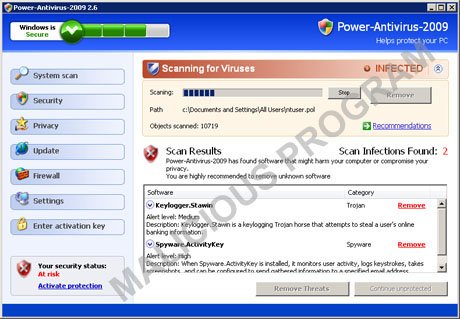
一旦執行會出現電腦已遭感染訊息  

假防毒軟體會引導受害者進一步買完整版防毒軟體,還有維妙維肖的得獎保證
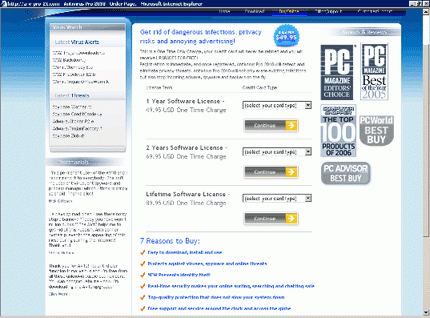
現在最常用的是Black_Hat SEO 搜尋引擎毒化尋引擎毒化的手法,模仿即時防毒軟體產品掃瞄電腦的畫面,讓使用者只要進入某些特定網站就會遭感染。

進化版能測知目標電腦上執行的作業系統版本,然後跟著調整相對應的詐騙介面。
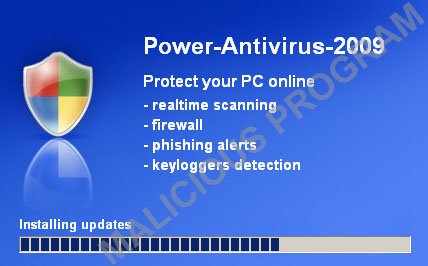
感染後會如何?


1.要脅付費購買才能清除毒窟

這個會自動在您電腦開機時幫你掃毒的假好心軟體,在你被看起來很逼真的掃瞄頁面嚇到後,然後會告訴你共抓到有多少隻病毒, 如果你想要徹底清除病毒,請輸入信用卡資料付費。所以也有人把這些假防毒真詐財的軟體成為恐嚇軟體。


2.假線上掃毒 騙個資

以Flash動畫做出正在掃描的視窗頁面,引誘受害者去點選相關的設定,其實是下載病毒,這些假的線上掃毒服務,聲稱要登錄 Email 才能使用,他們也可能冒用其他廠商的免費線上掃毒服務,賺黑心錢。


3.難以解除安裝,無法執行 Windows 更新

一旦感染到假防毒軟體,就難以解除安裝。甚至無法再執行Windows更新,或安裝某些防毒軟體。

繼續閱讀

指定Facebook 文章轉推或按讚的詐騙服務

趨勢科技追查 Instagram 免費追隨者詐騙的過程中,我們發現網路上還有一些針對其他社交網路的類似服務。

其中,下面這個專門販售各種「追隨者」的俄羅斯網站,服務範圍涵蓋 Twitter、Google+、Facebook 以及 Instagram 等社交網路。


圖 1:宣稱專門販售各種社交網路追隨者的詐騙網站

該網站不只提供追隨者,而且還能幫客戶指定的某篇 Twitter 或 Facebook 文章轉推或按讚。費用則視追隨者、轉推以及按讚的數量而定。交易時,他們會要求客戶透過 interkassa.com 及 ligpay.com (行動裝置使用者) 等付款網站來付款。

圖 2:購買追隨者的幾種付款方式

最後,如同其他我們報導過的案例一樣,客戶跟本就得不到什麼追隨者、轉推或按讚,只會賠了錢又暴露自己的資料。 繼續閱讀

別再點Facebook 流傳「15 歲少女露胸後自殺」影片了,免得駭人又駭己!!

最新 facebook 病毒利用瀏覽器附加功能來劫持社群媒體帳號

生於 1966 年的加拿大一名女高中生Amanda Todd,12歲時遭人引誘裸身視訊後,裸照在網路上不斷被散播,甚至被同學作為臉書大頭貼,遭網路霸凌達三年的她甚至須服抗憂鬱症藥物,即使不斷轉學也擺脫不了厄運,期間一度喝漂白水自殺。獲救後她自拍影片敘述遭遇,全片不發一語僅以字卡來講述自己故事,,並在影片上附上她自殘的照片。即使獲得超過700多萬網友加油打氣,最後仍在2012年底自殺結束短暫的一生。這支高點閱率影片,近日被駭客利用造假,在Facebook 臉書四處流竄。


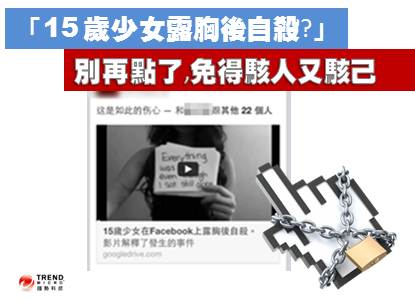
駭客利用標題為「15 歲少女露胸後自殺」的影片截圖,誘使點擊,中毒者會被冒名發文然後標籤 20 個以上的朋友,雖然是老梗還是很多人因為聳動的標題,而中了社交工程陷阱( Social Engineering) 。手法與本部落格曾經介紹的臉書髒話病毒 雷同,它的目標是Google Chrome和Mozilla Firefox的使用者。這個威脅利用這兩種瀏覽器的擴充功能來滲透進使用者電腦,並劫持Facebook、Google+和Twitter等社群媒體帳號。

FB15歲少女露兇後自殺

為了讓受駭者安裝這些假擴充功能,駭客在社群網站上看到各式各樣的誘餌,比如「15 歲少女露胸後自殺」影片截圖,當被害人忍不住誘惑,點了連結會被導引安裝一個假影片播放軟體更新程式,這時如果你還沒感覺異狀,很”勇敢”的安裝該播放軟體更新程式,就會中了木馬TROJ_FEBUSER.AA,該病毒會根據目前所使用的瀏覽器來安裝瀏覽器附加程式。

趨勢科技在Google Chrome上所看到的一個早期版本被偵測為JS_FEBUSER.AA,自稱是Chrome Service Pack 5.0.0。如果是Mozilla Firefox的話,假附加程式是Mozilla Service Pack 5.0

圖一、惡意附加程式所使用的名稱


Google Chrome已經將這個外掛程式標記為惡意。它的新版本被偵測為JS_FEBUSER.AB,自稱是F-Secure Security 6.1.0(Google Chrome)和F-Secure Security Pack 6.1(Mozilla Firefox)。


圖二、用於新版惡意檔案的名稱


一旦安裝成功,它會連到一個惡意網址下載一個設定檔。它使用該設定檔的的詳細資訊來劫持使用者的社群網站帳號,並且在未經授權下進行下列動作:


  • 在網頁上按讚
  • 分享文章
  • 加入社團
  • 邀請朋友到社團
  • 與朋友聊天
  • 發表留言
  • 更新近況

這個威脅試圖在三個不同的社群網站上進行上述行為:Facebook、Google+和Twitter。也因為如此,攻擊者可以有效地劫持使用者帳號,例如,用它們來散播連到其他惡意網站的連結。

還有一點要注意的是:假的影片播放軟體更新程式有經過數位簽章過。數位簽章是開發者和發行者用來證明該檔案沒有被篡改過的方法。潛在受害者可能會因為如此而去相信這檔案是正常而無害的。

圖三、惡意影片播放軟體更新程式的有效數位簽章


趨勢科技要再次提醒使用者小心注意這類詐騙活動。網路犯罪份子總是會做出更好、更容易說服人的誘餌,甚至會利用正常服務或使用者來讓自己顯得沒有問題。


趨勢科技用戶請放心,我們已經封鎖了所有跟此威脅相關的網址,並且能夠偵測這些惡意檔案。

趨勢科技用戶歡迎免費試用免費試用下載PC-cillin雲端版

已經中毒者怎麼辦?

請按照下列步驟來移除安裝到瀏覽器的附加元件或外掛程式:

Chrome使用者:


  1. 按一下瀏覽器工具列上的 Chrome 選單
  2. 按一下 [工具]。
  3. 選取 [擴充功能]。
  4. 在[Chrome Service Pac]能旁,按一下垃圾桶圖示
  5. 在隨即顯示的確認對話方塊中,按一下 [移除]。

*請參考此網頁的說明


Firefox使用者:

  1. 點按[工具] 選單,然後點按 [附加元件]。
  1. 在[附加元件]管理員分頁中, 選擇[擴充套件]。
  2. 選取[Mozilla Service Pack 5.0 ]附加元件。
  3. 點選 停用 鈕

*參考此網頁的說明

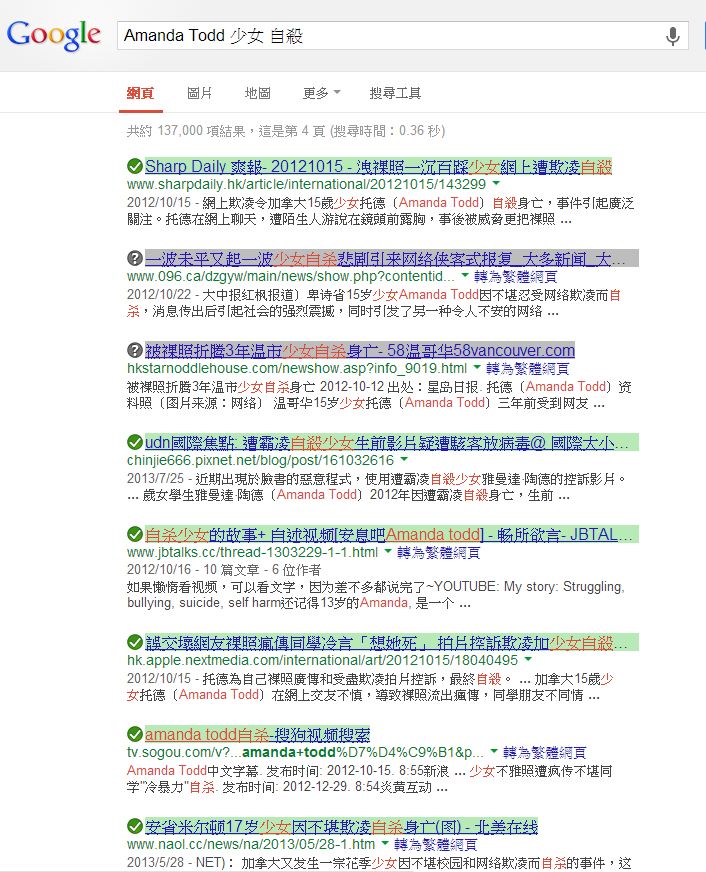
 好奇想搜尋該影片,該注意什麼?

已經有駭客故意以”加工”後的影片.誘使點擊,請注意別點選到有毒連結

PC-cillin 雲端版用戶請放心,標明為綠色的網頁搜尋結果即可安心瀏覽


amanda todd search result

@原文出處:Malware Hijacks Social Media Accounts Via Browser Add-ons作者:Don Ladores(威脅反應工程師)

推薦】防毒軟體大評比: 惡意程式防禦力 PC- cillin雲端版榮獲第一名!
【推薦】PC-cillin 雲端版 榮獲世界著名防毒評鑑機構高度評比

防毒軟體推薦免費下載,中毒了嗎?趕緊掃毒! Av test 防毒軟體評比排名第一,趨勢科技 PC-cillin 2015雲端版

趨勢科技PC-cillin雲端版 ,榮獲 AV-TEST 「最佳防護」獎,領先28 款家用資安產品防毒軟體 ,可跨平台同時支援安裝於Windows、Mac電腦及Android、iOS 智慧型手機與平板電腦,採用全球獨家趨勢科技「主動式雲端截毒技術」,以領先業界平均 50 倍的速度防禦惡意威脅!即刻免費下載


防毒軟體大評比.PC-cillin 排名第一

還不是趨勢科技粉絲嗎?想了解更多關於網路安全的秘訣和建議,只要到趨勢科技粉絲網頁 或下面的按鈕按讚加入粉絲,各種粉絲專屬驚奇好禮,不定期放送中

◎ 歡迎加入趨勢科技社群網站


聊天應用程式 KakaoTalk 被惡意程式鎖定

即時通行動應用現在正進入了戰國時代,爭取著成為下一個人們最常用來通訊的方式。拿日本當例子,Line和 KakaoTalk 這兩個受歡迎的聊天應用程式都號稱在日本擁有上億的使用者。

所以當網路犯罪份子利用這些應用程式的名字來攻擊也就不令人驚訝了。在這篇文章裡,我們會介紹 KakaoTalk 如何成為攻擊者的目標。(不過,我們也要先聲明,KakaoTalk並不是唯一被針對的品牌,其他品牌和應用程式也同樣會是目標)。使用者需要了解這些惡意應用程式所帶來的威脅。

第一個例子:木馬化的應用程式

一種產生惡意應用程式的常見方式就是取得正常版本的應用程式,再加入惡意程式碼。這樣就製造出一個木馬化的應用程式,而對使用者來說,看起來是正常的。然而,它實際上包含了惡意程式碼。

這隻木馬化版本的KakaoTalk被偵測為ANDROIDOS_ANALITYFTP.A,並且會經由電子郵件散播。如果有人檢查這應用程式的詳細資訊,就會發現正常應用程式和這修改過版本間的差異:

聊天應用程式 KakaoTalk 被惡意程式鎖定

表一:正常版本和木馬化版本間的差異


此外,當我們檢查應用程式所用的權限時,值得注意的是,木馬化的應用程式會要求比正常應用程式更多的權限。

聊天應用程式 KakaoTalk 被惡意程式鎖定

圖一:「ANDROIDOS_ANALITYFTP.A」所要求的權限


ANDROIDOS_ANALITYFTP.A似乎是個被竊聽者所使用的木馬化應用程式。這應用程式會定期地發送聯絡人資料、簡訊和一些手機設定到一個命令和控制(C&C)伺服器,好讓攻擊者可以取得。

要將應用程式木馬化的程序比較容易,因為大多數Android應用程式是用Java程式語言編寫。除非有特別加以混淆,任何Java應用程式的原始碼相對來說都比較容易取得。接著,攻擊者就可以加入或修改程式碼,好將惡意行為加入到應用程式裡。

 第二個例子:假應用程式

除了木馬化應用程式之外,在一個月前,也有假應用程式冒用KakaoTalk的名字。KakaoTalk透過他們的官方Twitter帳號來警告使用者關於一個「KakaoTalk安全外掛程式」:

聊天應用程式 KakaoTalk 被惡意程式鎖定

圖二:來自KakaoTalk的Twitter警告

我們將這假安全程式偵測為ANDROIDOS_FAKEKKAO.A。許多使用者成為這詭計的犧牲品,並不只是因為它利用KakaoTalk這品牌,還因為它在名稱中加入「安全」二字。

這個惡意應用程式安裝後會做什麼呢?它會讀取使用者的聯絡人,並利用手機的簡訊功能來對所有聯絡人發送簡訊。正因為如此,它很容易被使用者發現自己的手機出了問題。

而這假應用程式最特別的是它所散播的方式。攻擊者利用一個被駭的 Google Play 開發者帳號來散播一個重新導向應用程式:


聊天應用程式 KakaoTalk 被惡意程式鎖定

圖三:重新導向應用程式

繼續閱讀

免費《怪獸大學》騙個資!!假影音網站熱門免費下載電影:《鋼鐵英雄》、《玩命關頭6》與《剛鐵人3》最多被駭人點閱

趨勢科技警告:2013第二季已有近1500個可疑影音連結成駭客釣魚工具

《鋼鐵英雄》《怪獸大學》皆成釣個資誘餌;社群平台與搜尋引擎毒化為其散佈管道

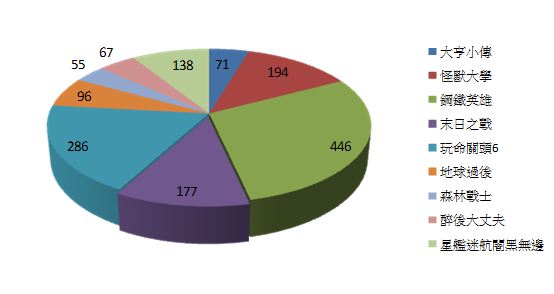
趨勢科技在今年4月下旬到6月間發現超過1,500個號稱可以下載如《鋼鐵英雄》以及《怪獸大學》等強檔影片的影音連結,駭客在眾多知名社群平台張貼內含影音連結的訊息,或是透過Black_Hat SEO 搜尋引擎毒化 (簡稱 BHSEO)手段,將惡意連結放在搜尋結果首頁,搭配「線上觀賞電影」或「免費下載電影」等關鍵字吸引使用者點選,意圖騙取使用者個資。《鋼鐵英雄》、《玩命關頭6》與《剛鐵人3》是假影音網站中點閱率最高的三部詐騙電影誘餌。歹徒會經由各種社交媒體網站 (如:Facebook、Google+、Youtube、LinkedIn等等) 吸引使用者到假的影音網站。

根據趨勢科技於今年4月中旬到6月間蒐集的數據顯示,《鋼鐵英雄》以及《玩命關頭》最受駭客青睞,成為釣魚最佳首選。其他如暑期動畫《怪獸大學》和殭屍片《末日之戰》也榜上有名。

眾多熱門影片如《鋼鐵英雄》、《玩命關頭》皆成誘餌。

駭客散佈這些假影音連結的手法主要有二:

  • 在Facebook,Google+,YouTube和LinkedIn等社群網站張貼內含連結的貼文,意圖透過分享機制增加該網站的曝光度與點閱率。
  • 透過Black_Hat SEO 搜尋引擎毒化 (簡稱 BHSEO) 技巧,讓惡意網站於搜尋結果中名列前茅,再搭配「觀看」、「線上」、「免費」,以及熱門片名等關鍵字吸引使用者點選。

點選後可能被強迫下載內含惡意程式的影音播放軟體、有的使用者則被導向影音網站註冊或是填寫問卷調查網頁,前者意圖以惡意程式取得裝置內的資訊或擁有裝置掌控權,後兩者的手法則是以騙取個資為目的。

趨勢科技資深技術顧問簡勝財表示:「熱門電影或新上映電影總是駭客屢試不爽的攻擊釣餌,而好奇心是這類攻擊中最難被控管風險,卻是駭客是否能達成攻擊目的的關鍵,此類影音網站內容通常多為盜版或外流影片,建議使用者勿因貪圖便宜與方便性點選,進而因小失大。」


iskf

暑期強檔好片一向是影迷們最期待的,因為好萊塢最賣座的電影習慣上都會在這個季節上映。歹徒會竭盡所能地製作各種假的影音網站,而且不僅在電影的上映期間,在電影上映之前就會出現。

以下二張圖表分別顯示哪些電影是歹徒的最愛、還有這些網站都使用哪些網站空間。


圖 1:歹徒經常用來當誘餌的暑假強片

圖 2:假影音網站經常使用的網站空間

這類詐騙如何運作?網路犯罪者會引誘使用者下載視訊播放程式,或者透過合作連結引誘使用者在這些影音網站註冊。還有一種方式是將使用者導向傳統的問卷調查詐騙。


圖 3:假影音網站感染過程

歹徒會經由各種社交媒體網站 (如:Facebook、Google+、Youtube、LinkedIn等等) 吸引使用者到假的影音網站。這些網站會架設在一些部落格空間上,如:Tumblr、WordPress 及 Blogger。

繼續閱讀