對抗勒索病毒疫情需要多層次安全防護


在網路安全的世界裡,一切都變化的很快。在一年前,許多資訊安全長和資安主管可能都還沒聽說過勒索病毒 Ransomware (勒索軟體/綁架病毒),這在今天就完全不是這麼一回事了。勒索病毒迅速地成為IT安全工作者所面臨的最大問題之一。這波快速爆發疫情的背後勒索者也在不斷地調整自己的攻擊手法。

這也是為何必須要盡可能地減少感染風險,趨勢科技建議企業要採取多層次安全防護 – 從閘道到網路、伺服器和端點。


什麼是勒索病毒?

簡單來說,它是一種會讓你的企業資料和系統無法使用的惡意軟體,透過鎖住系統或用無法救援的方式加密資料 – 迫使個人或公司支付「贖金」來取回。這威脅的規模十分龐大,從2015年十月到今年四月間,趨勢科技攔截了9900萬次的勒索病毒威脅,而這僅僅是對我們客戶的防護數字 – 實際勒索病毒的威脅數量可能是這數字的很多倍。

人們過去可能認為勒索病毒是一般消費者的問題,但它現在不僅是影響到一般消費者,勒索病毒已經轉進到企業。遭受勒索病毒感染對一家企業來說是十分具有傷害性,因為它是真的會讓部分或全部的企業資料無法使用。它所造成的影響相當明顯:業務中斷,生產力損失以及品牌/聲譽的巨大傷害。在今年二月,有報導指出好萊塢長老教會醫療中心在遭受攻擊後宣布「內部緊急狀況」  – 迫使員工只能用回傳統的傳真機和紙筆,甚至必須取消治療病患。


縱深防禦

有工具可以解開特定的勒索病毒,但IT主管不能預期這些工具有用,而且誰也無法保證支付贖金就可以救回檔案,關鍵是要在惡意軟體進入組織前先加以攔截 – 透過多層次的安全防護。

為什麼需要多層次防護?因為惡意軟體作者會不斷改變程式碼來繞過過濾程式,並且針對著IT環境的不同部分,比方說,你可能具備電子郵件閘道防護,但如果你的員工瀏覽了受感染網頁呢?同樣地,黑帽駭客也開始將惡意軟體目標放到伺服器基礎設施上,像是SAMSAM。簡言之,並沒有萬靈丹來防止這類網路威脅 – 只能盡可能地降低風險,加上更多層來進行檢查和攔截。

趨勢科技建議在以下幾點加上防護:

1)電子郵件和網頁閘道

這可以讓你很好的預防勒索病毒抵達用戶端 – 無論是經由網路釣魚(Phishing)

郵件或惡意網站。要記住,即便你使用內建安全功能的雲端電子郵件平台(如Microsoft 365),最好還是加上第三方解決方案所提供額外的保護。使用至少可以提供下列功能的解決方案: 繼續閱讀
中了勒索病毒怎麼辦?該不該付贖金? (內有免費解密工具 )

近來勒索病毒驚傳變種,透過更多新型手法勒索您的檔案並要求支付高額贖金換取解密金鑰! |
PC-cillin 雲端版“勒索剋星”可防範 WanaCry 等勒索病毒,保護珍貴檔案,防止電腦被綁架,快為您的電腦做好防護!
防範勒索病毒 PC-cillin 用戶請至這裡點選”免費體驗”即可免費升級至最新版本


台灣受駭創新高 付錢不能保證檔案能取回

在臺灣有受駭案例,付錢後卻沒有救回檔案,甚至加碼更高的贖金,所以沒有人能夠保證付錢之後檔案可以救回來。支付贖金不僅是一種賭注,更會助長勒索病毒持續氾濫。何況付了款,不一定就能拿到解密金鑰。

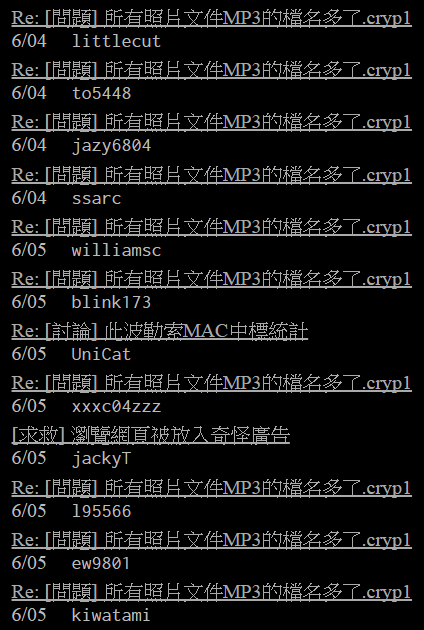
在過去的六個月,就有超過50個勒索病毒新家族出現,而2014到2015年加起來也只有49個。如果你還覺得這些案例都是發生在國外,就算 FBI 說中招了只能付錢了事,還是覺得勒索病毒離自己很遙遠,一樣照追劇,照下載,照瀏覽新聞?但是現在你不可以置身事外了,台灣地區光5月遭勒索病毒攻擊人次高達50萬威脅,急增3倍,網路上常常出現類似的討論:

論壇傳出「勒索病毒」大量災情。(圖擷取自PTT)

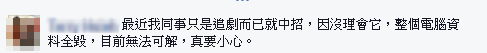
最近韓劇超夯的,許多人喜歡網路追劇,提醒您別遇到勒索病毒,有粉絲在趨勢科技粉絲頁留言:

fans-1

這並不是個案,無獨有偶的是有網友在論壇上求助,說想利用假日在網路上看電影,電影看完了,電腦裡所有檔案卻都打不開了,原來是中了Cerber 勒索病毒 Ransomware,並被要求支付約台幣1.7 萬的比特幣(Bitcoin)才可解鎖,更慘的是用公司的電腦 ! 很多網友給的建議跟 FBI 建議的一樣:” 付錢了事 “

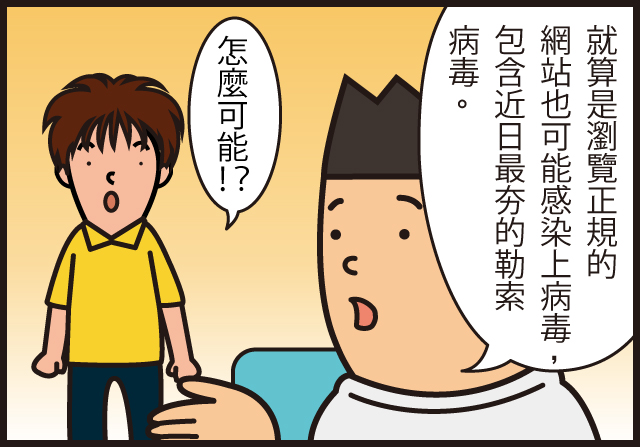
提醒您:如果電腦有軟體的修補程式沒有更新的話,遇到「Drive by download」路過式下載(隱藏式下載、偷渡式下載、強迫下載,網頁掛馬)攻擊,瀏覽惡意網頁或惡意廣告就會中毒。不要以為官方或大型網站就比較安全,曾幾何時網頁廣告成勒索病毒散播溫床,紐約時報、BBC、MSN 皆曾中招。台灣也傳出相關案例。
4koma-38-2


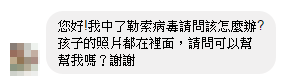
也許你會說大不了重灌,但若是遇到像這位媽媽一樣,孩子的成長照片全被加密了,如果沒有備份的習慣,真的會令人很心急。
Ransomware-kids photo

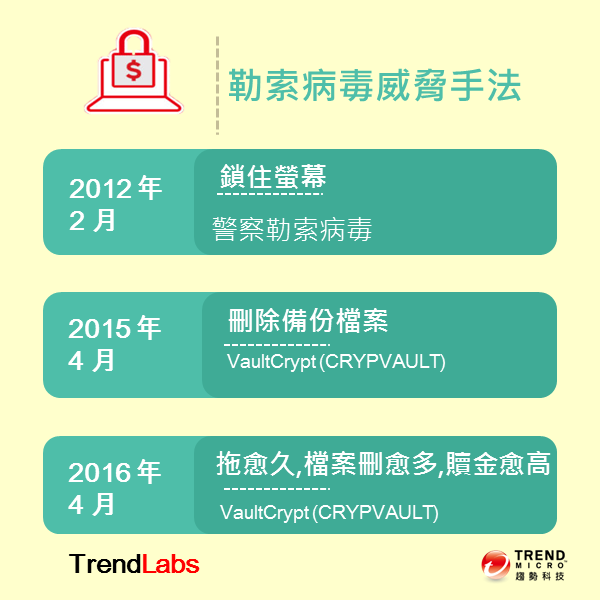
以下是勒索病毒威脅手法的演變:

 勒索病毒威脅手法

【警訊】 LINE 也成為勒索病毒傳播的管道!!

中了勒索軟體該怎麼辦?「建議受害人付款了事」在一個網路安全高峰會上 FBI 如是表示,,此語一出即惹來了爭議。勒索軟體藏在郵件,藏在載點,藏在廣告裡…只要你上網,就有可能是它的覬覦目標。日前也傳出有網友用電腦版的 LINE 遇到假好友傳來的檔案,點下去就中毒整台電腦被綁架,要求支付 500 美金。

感染勒索病毒的四個主要症狀 

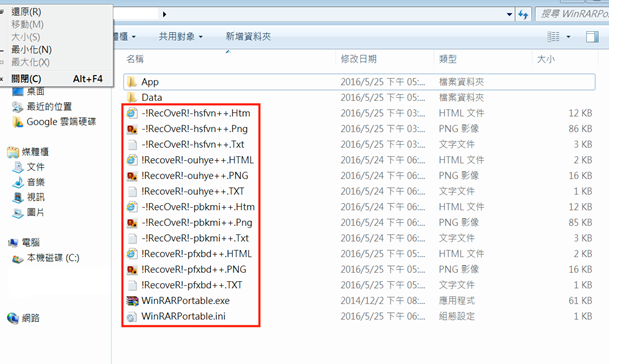
感染勒索病毒時,勒索病毒會連線到C&C伺服器下載加密金鑰並且開始加密電腦中的檔案,然後在電腦上放置Ransom Note檔案(支付贖金的說明檔案)。因此,當下列症狀出現時,就有可能就是遭到勒索病毒感染:

  1. 出現不明對外連線
  2. 發現各目錄下開始出現奇怪副檔名的檔案,例如:.crypt、.ECC、.AAA、.XXX、.ZZZ等等
  3. 突然出現很多 Ransom Note檔案(支付贖金的說明檔案)或捷徑,通常是.txt檔或是.html檔,如下圖:
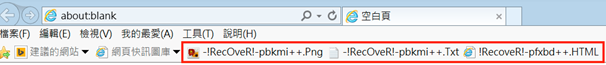
  4. 在瀏覽器工具列發現奇怪的捷徑,如下圖:

萬一中了勒索病毒怎麼辦?第一個動作:中斷網路連線 !!

繼續閱讀

財務部門匯款前請注意,冒充高階主管的執行長詐騙(CEO Fraud)正流行 !


bec

美國聯邦調查局已經對變臉詐騙攻擊或稱為商務電子郵件入侵 (Business Email Compromise,簡稱 BEC)的劇增提出警告,全球企業遭詐騙金額超過23億美元,特別是美國和歐洲企業。這些詐騙攻擊並不偏好特定目標,從小型公司到大型企業都出現了受害者。攻擊者之所以得逞,所需的只是公司高層或是貼身助理的電子郵件地址,以及能夠做出假以亂真郵件的能力。這類冒充高階主管的網路騙局也被稱為「執行長詐騙(CEO Fraud)」。


會計轉出542,000美元,只因假 CEO 的一封信 

從遭受執行長詐騙(CEO Fraud)的案例可以看出這種騙局對公司會產生多大的威脅。在FACC Operations GmBH一例,這家飛機零件製造商承認遭受「網路詐騙」攻擊,損失超過5,400萬美元。另一個案例是法國的Etna Industrie,其執行官Carole Gratzmuller回到公司發現她的會計轉出542,000美元到未知的外國銀行帳號,只是因為來自冒稱Carole名義郵件的命令。

其他利用惡意軟體的變臉詐騙攻擊或稱為商務電子郵件入侵 (Business Email Compromise,簡稱 BEC)詐騙類型也造成很大的影響。我們所報導過的Olympic Vision企業郵件受駭(BEC)活動利用了只要25美元就可以買到的工具包來攻擊全球三個不同區域的國家。

因為其所造成的影響,英國已經進一步地成立聯合詐騙防治小組來打擊金融詐騙,並且提供更多意識宣導給廣大企業及公眾。


【延伸閱讀:一封高階主管的正式信函,導致連鎖超市 21,000 名員工報稅資料外洩】


繼續閱讀

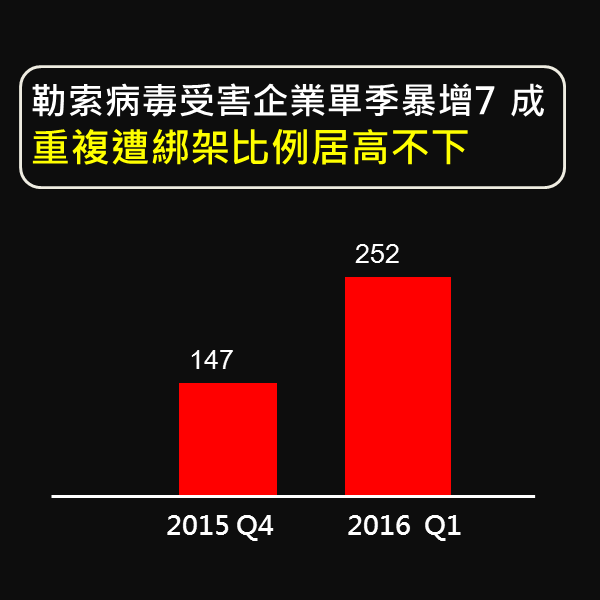
近三成企業重複感染加密勒索病毒,透漏什麼訊息?

勒索病毒受害企業單季暴增7 成 重複遭綁架比例居高不下

關於修補更新的一課:SAMSAM加密勒索軟體給我們的啟示

根據趨勢科技接獲的案例回報顯示,今年第一季感染勒索軟體 Ransomware的受害企業當中,近三成是重複感染,這透漏著什麼訊息? 會刪除備份,逼迫就範的SAMSAM加密勒索軟體告訴我們答案,跟其他的加密勒索軟體 Ransomware不同的是, SAMSAM並非利用惡意網址或垃圾郵件,而是利用未經修補伺服器的安全漏洞。

勒索軟體ransomware2


當攻擊者利用漏洞來滲透目標系統和網路,或是利用漏洞攻擊來散播安全威脅,就是修補程式管理發揮其關鍵作用的時候。去年2016年3月,SAMSAM攻擊了肯塔基州醫院,加密了所有檔案,也包括網路上的檔案。SAMSAM還從醫療產業轉移目標到教育機構。在最近一次的攻擊中,有大量伺服器和系統因為JBoss伺服器漏洞而面臨SAMSAM和其他惡意軟體攻擊。JBoss是使用JAVA的開放原始碼應用程式伺服器。使用「Destiny」軟體的系統或伺服器也蒙受其害。根據CISCO的報告,全世界幼稚園到高中的教育單位都很常使用這套軟體。Follett已經發布一個修補程式來保護Destiny軟體的使用者。

根據報導,JexBoss漏洞工具被用來安裝Webshell,這是能夠遠端管理系統的腳本程式。一旦遭駭,這些伺服器會感染後門程式、Webshell和SAMSAM。這個加密勒索軟體會透過未經修補的伺服器散布,並且將被加密的檔案加上.encryptedRSA副檔名。


進行修補所面對的挑戰

雖然的SAMSAM加密勒索軟體並非第一個利用漏洞滲透網路的威脅,但它的出現讓企業和大型機構面對另一層面的安全風險。關鍵資訊或機密資料可能會被加密和丟失,迫使企業支付鉅額贖金以換回重要資料。然而,我們高度建議不要支付贖金,因為這並無法保證企業可以取回其檔案。 繼續閱讀

專門盜取網路銀行資訊的DRIDEX 殭屍網路為何無法斬草除根?

網路犯罪破獲行動有時不一定能徹底瓦解網路犯罪集團的營運。2014 年, ZeroAccess  的破獲行動,減少了該「Botnet傀儡殭屍網路」所造成的點閱詐騙案例,但過沒多久,其感染數量就又開始暴增。專門用來竊取銀行密碼的DRIDEX 殭屍網路也出現類似的情況,儘管警方在 2015 年 10 月 查獲 了它多個幕後操縱 (C&C) 伺服器,但它至今仍是企業的一大威脅。我們也觀察到了這樣的趨勢,並且在去年的 年度資安總評報告當中加以探討。

DRIDEX 往往是透過受感染的Word和Excel文件檔作為附件發送網路釣魚信件,誘使受害人使用巨集查看這些內容。一旦用戶執行被感染的檔案,感染系統將成為殭屍網路一環,它可以竊取個人訊息和網路銀行帳戶密碼等資料,再偷偷轉出被害用戶的金錢。

駭客 攻擊 入侵

DRIDEX 之所以無法斬草除根,主要有兩大原因:第一,其殭屍網路的派送機制效率很高,因此擁有廣大的受害者;第二,其不易斬草除根的點對點 (P2P) 網路基礎架構,讓它很快就能恢復營運。除此之外,根據我們推測,DRIDEX 目前也在 網路犯罪地下市場上兜售, 因此還有其他網路犯罪集團和駭客也會利用此殭屍網路來從事不法行動。 繼續閱讀