企業資安簡易指南:取下欺詐性網域(下)

在可疑網域被用來進行詐騙前先加以監控和偵測,那然後呢?受影響企業應該要讓其失效,讓惡意份子無法用它們進行攻擊。但要如何取下(takedown)這些欺詐性網域呢?

首先先考慮法律面:這部分相當重要,而且會因國家而有所不同。有些國家的法律會要求網路服務商(ISP)積極應對網路詐騙,但其他則沒有。

當涉及欺詐性網域或是遭到惡意使用時,協同合作是相當重要的,從IT/資訊安全人員以及防護公司網路邊界的系統管理員,一直到決策者和ISP。事實上,大多數的網路服務商都非常積極回應並願意協助打擊詐騙,特別是其基礎設施或服務遭到濫用時。

當被通知網路犯罪或詐騙活動,甚至是網域名稱侵權商標時,網路服務商通常會積極地主動處理。能夠熟悉ISP、電腦資安事件應變小組(CSIRT)及電腦緊急應變小組(CERT)如何處理這些事件也會有所幫助。

(欺詐性)網域名稱包含什麼?

欺詐性網域指的是本身違反規定或被用來進行詐騙的網域名稱。例如網域名稱包含品牌或公司名稱;欺詐性網域本身已經構成商標侵權。這是最簡單取下網域的例子,原因很明顯。

但網域名稱也可能跟公司或品牌無關,卻被用在網路犯罪活動。比方說用來寄送夾帶惡意軟體的電子郵件或放有詐騙內容(如魚叉式釣魚攻擊)。 繼續閱讀

企業資安簡易指南:網域監控 – 如何在網路釣魚出現前主動偵測並封鎖?(上)

網路釣魚(Phishing)是最古老的網路騙局之一。已經普遍到每個使用者和企業都可能看過好幾個釣魚網頁。許多防止網路釣魚建議都會教使用者如何避免或防禦網路釣魚攻擊,但使用者(特別是企業)該如何在它們出現前主動偵測並封鎖呢?

網域名稱內有什麼?

許多網路釣魚攻擊(特別是關於金融詐騙和信用卡資料竊取)都會複製正常網頁來偽造出詐騙網頁。例如,使用者可能會被騙去點入詐騙郵件內的連結,雖然他以為自己點的是正常電子郵件。結果就會被送到詐騙者所控制的山寨網頁。一旦使用者在該網頁輸入自己的帳號密碼和信用卡號,網路犯罪分子就可以攔截並竊取。

有許多種方法可以用來建立假網頁。最常見的是購買或註冊跟正常網域非常相似的新網域,然後放上詐騙網頁。接下來詐騙者就可以寄送網路釣魚郵件來吸引使用者連上。

這些準備工作可能需要數小時或數天,取決於註冊服務商的回應,代管服務的處理速度及詐騙者自己的時間安排和技術能力。所以企業就可以對新網域註冊進行監控和偵測。但具體該如何運作呢?

如何處理網域名稱?

網域名稱是一組定義網路行政自治權、管理權或控制權的字串。網域名稱由網域名稱系統(DNS)的規則和程序構成,並且以階層式架構組織起來。它由“DNS根網域”開始,接著是用“.”(點)隔開的下級或子網域。

比方說網域名稱trendmicro.com,裡面有第一級的“.com”和第二級的“trendmicro”。第一級稱為“頂級網域(TLD)”。它們分成幾類:

  • gTLD – 通用頂級網域;原本只有7個(.com、.edu、.gov、.int、.mil、.net、.org),但現在變得多很多。
  • ccTLD – 國碼頂級網域;這些由各​​國所擁有,如法國的.fr,台灣的.tw等。

繼續閱讀

Memcached DDoS 攻擊的 PoC 漏洞程式碼遭公開,自我防禦四措施

三月初發生了兩起破記錄的分散式阻斷服務 (DDoS) 事件。第一起是 GitHub 遭到史無前例 1.35 Tbps 的 DDoS 攻擊;五天後 Arbor Networks 證實,一家美國服務供應商遭到 1.7 Tbps 的 DDoS 攻擊。自從攻擊者開始濫用 Memcached 伺服器放大資源,分散式阻斷服務攻擊 (DDoS) 攻擊的等級就急遽上升。

Memcached DDoS 攻擊的 PoC 漏洞程式碼被公開

Memcached 伺服器如何遭到濫用?

攻擊者假冒目標的 IP 位址,向許多 Memcached 伺服器送出請求,而目標接收到的回應流量,可能高於請求本身 50,000 倍,導致受害者的網站遭到龐大的惡意流量轟炸。這種手法類似於反射攻擊,其曾在 2013 年及 2014 年引發災情,但這次使用的服務不同,威力更加強大。

最近,Memcached 放大式攻擊的兩種概念驗證 (PoC) 漏洞程式碼,顯示出這類大規模 DDoS 攻擊的發動方式。第一個PoC 名為 Memcrashed,位於 Python 指令碼中,其藉由 Shodan 搜尋引擎鎖定易受攻擊的 Memcached 伺服器,再透過它們攻擊目標。只需幾秒鐘執行工具,就能完成這項過程。

第二個 PoC 則發佈在 Pastebin 上,其以 C 語言寫成,附有 17,000 個易受攻擊的 Memcached 伺服器清單。這個指令碼會使用清單上的伺服器,針對特定目標發動 DDoS 攻擊。

使用者該如何緩解這類威脅?

DDoS 攻擊利用 Memcached 伺服器的消息傳出後,尋求解決方案的討論也隨之展開。除了通用的 DDoS 防護服務以外,有位研究人員提出一種針對 Memcached 伺服器的緩解技術。

memcachedserv

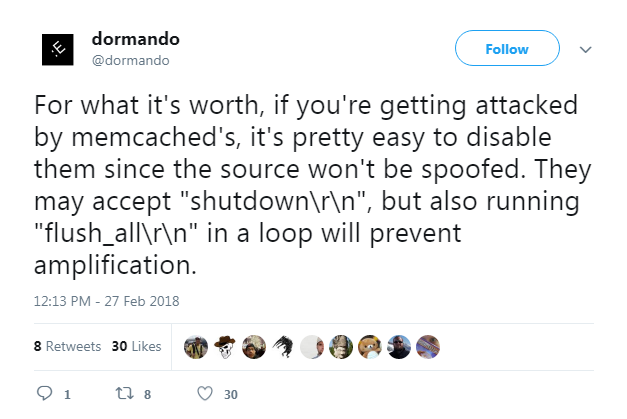
這項「銷毀開關 (kill switch)」的機制經測試證實完全有效。採取「全部清除」的方法,可使易受攻擊的伺服器快取徹底失效,進而阻止 DDoS 攻擊者的惡意酬載。

許多網站業主隨後展開行動,報告指出,數台明顯易受攻擊的 Memcached 伺服器在首起 DDoS 攻擊發生後停止運作。Memcached 團隊也著手處理伺服器濫用的問題,並於 2 月 28 日的安全版本更新中發佈 1.5.6 版。

除了將伺服器更新至最新版本,並使用「全部清除」的緩解技術之外,擔心遭受 DDoS 攻擊的使用者還可採取以下四個措施:

  1. 確認伺服器是否必要開放外部存取,並盡量避免使用可公開存取的工具。
  2. 確保上游供應商不只一家,如此在主要供應商遭到大量攻擊時,即可容錯轉移至其他連結。
  3. 確認網路供應商採取防偽措施 (例如 BCP38 和 84),以免 DDoS 反射攻擊使用這類假冒封包入侵網路。
  4. 確認網路是否有良好的流量監控功能 (傳入和傳輸流量均需要),並使用網路入侵防護工具,例如 趨勢科技的Deep Discovery Inspector及 TippingPoint。趨勢科技Deep Security 也提供多種網路安全功能,如深度封包檢測、入侵防禦 (IPS)、主機防火牆等。已發佈下列 IPS 規則,以利主動防範上述威脅:

    – 1008918-Identified Memcached Amplified Reflected Response
    – 1008916-Identified Memcached Reflected UDP Traffic

DDoS 攻擊強度遽增,如今隨著 PoC 公開,預計攻擊會越來越頻繁。網路罪犯也會不斷嘗試強化威脅,並設法從攻擊中牟利。使用者必須保持優勢,搶先行動,保護好伺服器安全,防患於未然。

◎原文來源:PoC Exploits for Memcached DDoS Attacks Published Online

企業資安:BEC 變臉詐騙最愛用”採購訂單”當網路釣魚檔名

變臉詐騙攻擊或稱為商務電子郵件入侵(Business Email Compromise,簡稱 BEC) (Business Email Compromise,亦稱「商務電子郵件入侵」,簡稱 BEC) 這幾年來在全球瘋狂成長,專家預測這項威脅在  2018 年將達到 90 億美元的規模。由於變臉詐騙手法簡單有效,因此未來肯定將持續成為歹徒最青睞的攻擊之一,尤其是那些缺乏專業工具、知識和技術而無法從事其他複雜攻擊的不肖之徒。

去年我們趨勢科技花了九個月的時間 (2017 年 1 月至 9 月) 仔細研究了各種變臉詐騙案例,希望能從中發掘一些發展趨勢以及歹徒使用的工具和技巧,進而描繪出今日變臉詐騙的整體樣貌。

變臉詐騙兩大技巧

網際網路犯罪申訴中心 (Internet Crime Complaint Center,簡稱 IC3) 將變臉詐騙分成五大類型。不過,我們在追蹤研究的期間發現,變臉詐騙可根據其攻擊技巧只分成兩大類:

  1. 竊取帳號登入憑證:這類技巧通常使用鍵盤側錄程式和網路釣魚套件來竊取目標企業網頁郵件 (webmail) 的帳號密碼。
  2. 單純利用電子郵件:這項技巧基本上是發送一封電子郵件給目標企業財務部門的員工,其對象通常是企業的財務長 (CFO)。這封電子郵件會假冒企業的高階主管,並要求員工匯一筆款項給某供應商或外包商,或是幫其個人暫時代墊某筆款項。

竊取帳號登入憑證的技巧還可細分為兩種:第一種使用的是惡意程式,另一種使用的是網路釣魚。


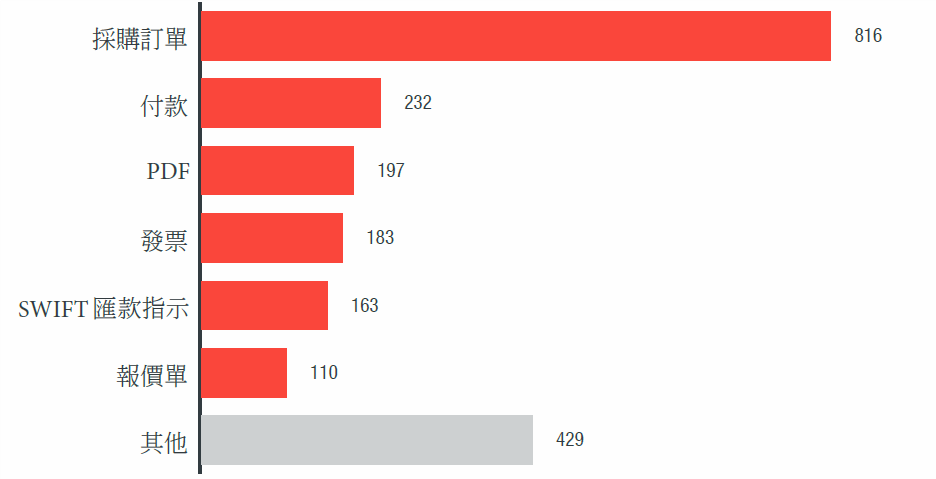
變臉詐騙最喜歡的檔名:採購訂單

在仔細觀察惡意附件檔案的樣本之後,我們發現歹徒使用的附件檔名有一定的規律,以下就是最常用的幾種檔名類型:

惡意程式附件檔最常使用的幾種檔名類型

惡意程式附件檔最常使用的幾種檔名類型
(根據 VirusTotal 的樣本)。


在使用惡意程式的變臉詐騙方面,最活躍的惡意程式有兩個:第一個是叫做「Ardamax」的軟體,售價 50 美元,提供了變臉詐騙所需的基本功能,另一個叫做「LokiBot」,是變臉詐騙集團越來越常用的惡意程式家族。
反觀單純採用電子郵件的變臉詐騙則主要仰賴社交工程技巧。雖然社交工程技巧原本就是大多數變臉詐騙的重要元素之一,但純粹使用電子郵件的變臉詐騙,其社交工程技巧要高明許多,很能掌握人類的心理。簡單來說,這類攻擊會讓電子郵件看其來相當具說服力,並且會巧妙運用電子郵件的「主旨」、「回覆地址」及「寄件人」等欄位。


刻意註冊看似受害機構高階主管個人的電子郵件,或註冊模仿被害企業的網域。

除了前述手法之外,變臉詐騙集團還會註冊一些看似受害機構高階主管個人的電子郵件地址。他們會到一些狡猾的免費網頁郵件服務開立信箱,或者註冊一個模仿被害企業的網域。

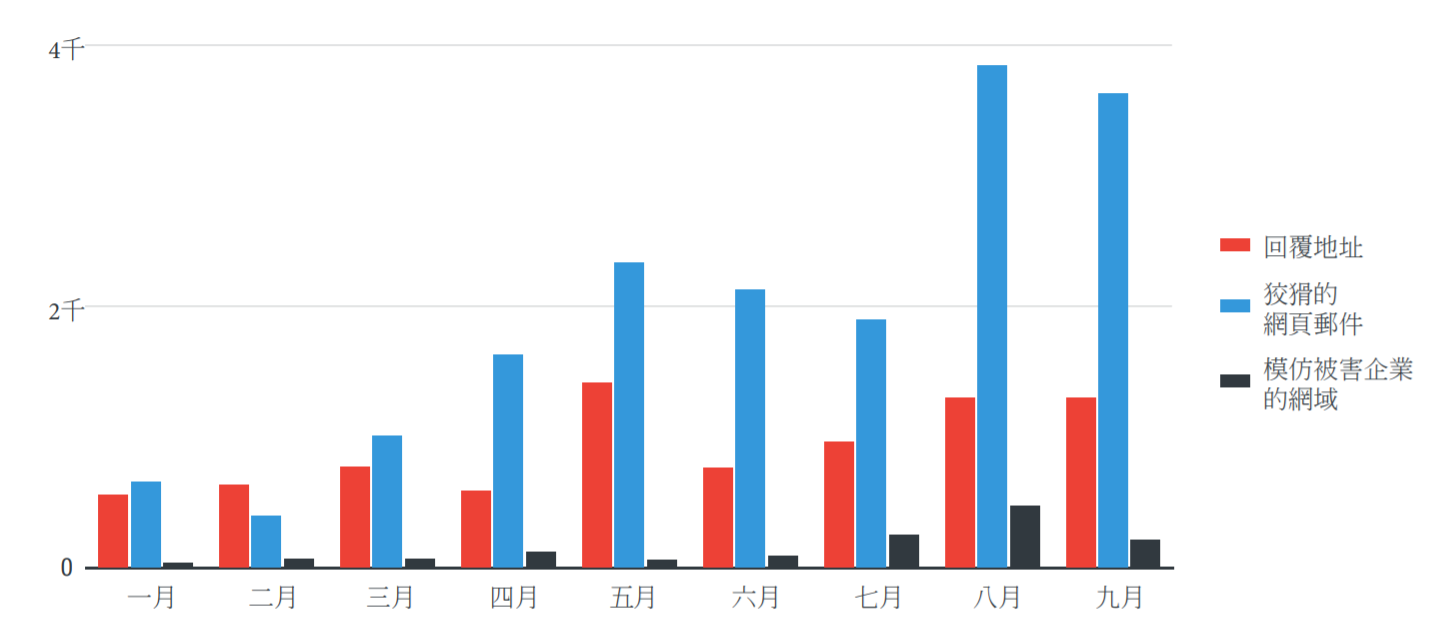
變臉詐騙電子郵件所用技巧的分布情況大致如下:
電子郵件變臉詐騙所使用的技巧 (回覆地址、狡猾的網頁郵件、模仿被害企業的網域)。電子郵件變臉詐騙所使用的技巧 (回覆地址、狡猾的網頁郵件、模仿被害企業的網域)。

此外,我們也研究了一下歹徒如何取得他們的犯案工具,尤其是攻擊中所使用的網路釣魚網站。變臉詐騙集團最常用使用網路釣魚套件來發動攻擊。我們從研究案例當中找到了一名變臉詐騙歹徒,並且找出他所使用的工具以及取得管道。

趨勢科技在好幾個網路釣魚網站發現這名歹徒的蹤跡,因此推論變臉詐騙嫌犯應該都會架設多個網路釣魚網站來從事詐騙。他們大多活躍於地下犯罪市場,並且從中取得他們所需的詐騙工具。而且,地下市場甚至還有一些專門給變臉詐騙新手的教學資源,協助他們快速上手。換句話說,變臉詐騙歹徒可以很輕易地獲得它們所需的工具和技巧。這份研究主要是希望能讓大家對變臉詐騙有一番更清楚的認識,包括:最新發展趨勢、歹徒的工具和技巧,以及一般消費者和企業該如何防範這類攻擊。

➔ 完整報告:變臉詐騙 (BEC) 技巧發展趨勢追蹤


原文出處:Delving into the World of Business Email Compromise (BEC)
企業缺乏內部 IT 安全專家,該怎麼辦?

有許多因素都可能影響到公司的整體安全。網路犯罪分子運作越來越精細,利用進階惡意軟體所發起的攻擊越來越頻繁,這些都變成要落實IT安全的動力。也因此帶來了一個日益被關注的問題,就是缺少有經驗和足夠能力的內部IT安全人員。

威脅環境不斷地在變化,今天的企業需要具備專業知識的安全專家來協助組織對抗新出現漏洞和攻擊手法。企業和IT產業都在缺乏經驗豐富的IT安全人員下運作,這也讓它們付出了代價。

在這樣的情況下,網路安全專家越來越依賴於利用關鍵安全解決方案來填補人力和知識的空白。要讓這作法能成功,組織必須選擇可以深度整合來建立強大而全面IT防護的安全解決方案。


雖然大多數企業都有專門的 IT 團隊,但缺乏 IT 安全人員


“網路安全專家越來越依賴於他們的關鍵安全解決方案來填補人力和知識的空白。”


雖然大多數企業都有專門的IT團隊,但有些無法找到具備正確技能的員工,更具體的說是專注安全防護的人員。事實上,一份2016年 IT安全風險特別報告在4,000名企業代表內發現,有48%缺少IT安全人員,33%將增進安全專業列作未來IT投資的主要項目之一。另外有46%的人表示需要更多的安全專家。

“企業缺乏安全專家真的是個問題嗎?”該報告指出。“簡言之,是的!我們發現無法建立企業安全情報(特別是經由僱用新人才)會造成現實的網路安全事件,帶來直接的影響。”

在這情況下,公司IT缺乏安全經驗,不僅造成內部人才短缺,也讓企業面臨惡意入侵事件的嚴重風險。另一份技術研究公司Vanson Bourne的獨立研究發現技術間隙的問題更加嚴重 – 在全球775名IT決策者中,有82%的受訪者表示組織缺乏網路安全專業。

“這是全世界各企業和產業的問題,”Information Week作者Kelly Sheridan寫道。“當他們苦惱於如何尋找有能力的員工時,幾乎所有參與者都表示網路安全技術可以彌補人才的缺乏。” 繼續閱讀