假新聞與網路宣傳如何運用及操弄社群媒體?

研究報告顯示假新聞已發展成一種新的營利模式,網路犯罪者善用此手法作為服務項目 FNaaS(Fake News as a Service),在全球包含俄羅斯、中國、中東及英語國家的地下市場販售,所提供的服務不止是散播假新聞,通常還包括產製這些新聞故事,並把它們行銷給目標族群,手法類似於內容行銷服務與社群媒體行銷運作,甚至透過點擊詐騙殭屍大軍(Botnet)為貼文或影片的觸及率灌水,讓特定內容更具權威性及可信度,間接操控輿論風向,例如:中國「寫作幫」販賣產製內容,每篇只需100至200人民幣(約400-800台幣)不等,甚至也利用社群媒體引發口碑效應,讓新聞文章被特定留言讚爆。相同手法也同樣能影響股價及金融市場,任何有心人士都能利用此服務散佈不實訊息來達到特定目的,其中以政治及商業目的最為常見,可能對全世界政治、金融局勢和整個媒體產業產生巨大影響。
談到「假新聞」三個字,人們大概會直接聯想到社群網站上一些超神奇、超誇張的故事。不過,儘管假新聞與社群網站有很大關聯,但社群網站上的假新聞卻並非只是標題誇張而已。

假新聞與網路宣傳

假新聞看似是一項今日才有的新問題,但其實這只是它的散布平台較為新穎而已。然而「鼓吹宣傳」這件事其實早已存在數百年,只是網際網路最近才成為人們散布謊言與不實資訊的管道。

火的燃燒有三項要素:氧氣、熱度和燃料。同樣地,假新聞要炒得起來,也需要三要素:工具與服務、社群網路、動機 (如下圖所示),而且只要缺乏其中一項,假新聞就無法散布或到達目標。
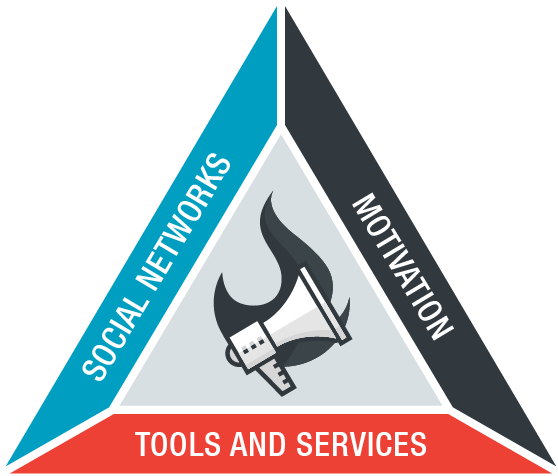
圖 1:假新聞的三項要素。

首先是在社群媒體上操弄和散布新聞的「工具與服務」,這些工具大多可透過全球各種網路社群取得,而且種類繁多。有些服務相當單純,例如付費購買「按讚數」和「追隨數」等等,有些則稍微複雜,例如在網路調查中灌水,或者迫使某網站管理員撤下某篇文章。無論如何,這些操弄社群媒體的工具和服務唾手可得,而且不一定要到地下市集才能取得。

其次,這些工具要發揮作用,首先得要有社群網站這個宣傳平台。而隨著人們經由這類網站吸收資訊和新聞的情況越來越普遍,其重要性實在不容小覷。不過,單純地將宣傳訊息 PO 上網,離訊息真正觸及目標對象還有一段距離。我們在報告中說明了歹徒利用何種技巧來引誘讀者閱讀其訊息。

此次針對社群媒體的研究,也讓我們也了解到 Twitter 網站上的內容機器人與讀者之間的關係,描繪出這類操弄性輿論的規模和組織。

最後,所有的宣傳背後必定有其「動機」。我們也探討了這些假新聞背後的動機,其中有些只是單純為了賺取廣告費,但有些則懷有犯罪或政治意圖。不論其動機為何,任何宣傳是否成功,最終還是要看它對真實世界有多大影響。

個案研究

報告中,我們舉出幾種不同的個案來說明這些宣傳的成效,以及歹徒如何利用假新聞來達到各種目的,如以下三圖所示:
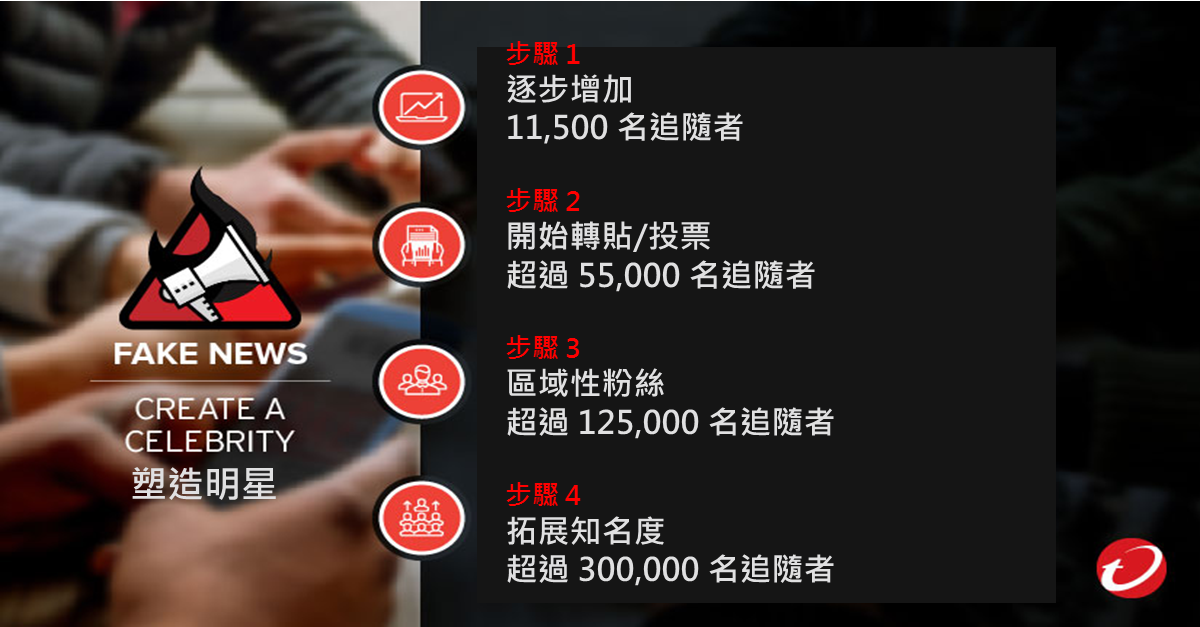
假新聞的各種用途

繼續閱讀

Erebus Linux 勒索病毒來襲:如何避免伺服器遭殃?

6 月 10 日,南韓網站代管公司 NAYANA  遭到最新的 襲擊,勒索病毒 Ransomware (勒索軟體/綁架病毒)共有 153 台 Linux 伺服器 感染 Linux 版 Erebus 勒索病毒 (趨勢科技命名為 RANSOM_ELFEREBUS.A),這項攻擊導致該公司的 3,400 家代管服務客戶的企業網站、資料庫與多媒體檔案遭到加密。

根據 NAYANA 官網上所發布的最新 消息,駭客顯然已成功逼迫該公司支付贖金,並且約定分三階段付款以取得所有檔案的解密金鑰。不過本文截稿為止,NAYANA 還未取得第一階段的解密金鑰。

Erebus 讓 IT 系統管理員了解到資安對企業流程系統與伺服器的重要性。這類系統和伺服器若未妥善加以保護,很可能對企業的營運、商譽及獲利能力造成加倍的損失。

[延伸閱讀: 近三成企業重複感染加密勒索病毒,透漏什麼訊息?]

Erebus 從原本利用漏洞攻擊套件演化成可避開使用者帳戶控制

Erebus 勒索病毒 (RANSOM_EREBUS.A) 首次現身於 2016 年 9 月,當時是經由惡意廣告散布。這些惡意廣告會將受害者重導至含有 Rig 漏洞攻擊套件的網站,該套件會在受害者的電腦上植入勒索病毒。這個 Erebus 變種可加密的檔案類型有 423 種,採用 RSA-2048 加密演算法,被加密的檔案會多了一個「.ecrypt」副檔名。此版本的 Erebus 是利用南韓境內已遭入侵的網站來當成幕後操縱 (C&C) 伺服器。

2017 年 2 月,Erebus 又重新演化出新的版本與手法,這一次,它使用了一種可以避開 Windows 電腦「使用者帳戶控制 (UAC)」機制的技巧,以便可以用管理員權限來執行勒索病毒。Erebus 會在勒索訊息當中威脅受害者必須在 96 小時內支付 0.085 比特幣 (依 2017 年 6 月 15 日的匯率約合 216 美元) 的贖金,否則將刪除受害者被加密的檔案。此版本的 Erebus 病毒 (RANSOM_EREBUS.TOR) 還會刪除系統還原點來防止受害者還原系統。

[延伸閱讀: 從技術面分析具備程式碼注射與網路共用資料夾加密能力的 SOREBRECT 無檔案式勒索病毒。]

Erebus 勒索病毒現在可感染伺服器

NAYANA 公司的伺服器所感染的是移植到 Linux 平台的 Erebus 勒索病毒版本。根據趨勢科技的持續分析顯示,此變種採用非重複的 AES 金鑰來加密檔案,而 AES 金鑰再用 RSA 演算法加密。它甚至內含一個假的藍牙服務來確保即使系統或伺服器重新開機也會再自動執行。此外,更利用了 UNIX 系統的 cron 工作排程工具來定期每小時檢查一次勒索病毒是否還在執行。如同 NAYANA 的案例,剛開始它所要求的贖金為 10 比特幣 (約 24,689 美元),但後來贖金降到了 5 比特幣 (約 12,344 美元)。

此版本的 Erebus 病毒可加密 433 種檔案類型,包括以下幾種: 繼續閱讀

預防下一波勒索病毒攻擊, 3 步驟即刻啟動 PC-cillin 2017 「勒索剋星 」給檔案最嚴密防護!

在趨勢科技舉辦的票選爸爸最需要的防毒軟體功能投票結果中,網友最推薦 PC-cillin2017的【勒索剋星】,因為它能保護指定資料夾內的檔案不受勒索病毒的攻擊,這樣爸爸就不怕珍貴的照片被綁架了 !

▲就算上網再小心,不亂下載不明檔案…病毒和駭客還是會自動找上門來啊!

最近一兩年讓大家聞之色變的「數位威脅」莫過於「勒索病毒」了吧?一但中招,電腦中的重要資料就會被駭客加密而無法還原,只能選擇交付贖金來解鎖檔案,或是淚眼看著珍貴的回憶、重要的文件付之一炬…不過現在你可以選擇透過 PC-cillin 2017 雲端版的「勒索病毒 3+1 多重防護」為你主動偵測並封鎖勒索病毒來源的網頁、電郵或社群網站上分享的網址,並即時偵測勒索病毒的加密行為,甚至還能預先設置好重要資料保護的資料夾,完全封鎖勒索病毒的惡質行為哦!


預防下一波勒索病毒攻擊! PC-cillin 2017 「勒索剋星」給檔案最嚴密防護

勒索剋星保護您的珍貴檔案

勒索病毒 Ransomware (勒索軟體/綁架病毒)不斷變種!擔心工作檔案、珍貴照片再也喚不回?PC-cillin 2017創新勒索剋星,給您重要檔案最嚴密防護!只要選取要保護的資料夾,「勒索剋星」便會保護資料夾內的檔案不受到勒索病毒的攻擊。一旦有可疑程式企圖加密受到保護的檔案時,「勒索剋星」會立即警告您,保護您最珍貴的檔案!

如何啟動勒索剋星?

小建議:

  • 可將「受保護資料夾」設定為常用資料夾,如我的文件或C槽
  • 完成設定後,勒索剋星就能保護此資料夾及子資料夾內所有檔案
  • 勒索剋星只能選定一個資料夾進行保護,方便用戶統一管理

完成設定!勒索病毒通通Out!


一套抵三套!不只守護你的電腦,連手機平板也滴水不漏!


▲PC-cillin 2017 雲端版除了支援四大平台,還讓你可以一套同時安裝在三個裝置上哦!


《 想了解更多關於網路安全的秘訣和建議,只要到趨勢科技粉絲網頁 或下面的按鈕按讚 》

《提醒》將滑鼠游標移動到粉絲頁右上方的「已說讚」欄位,勾選「搶先看」選項,最新貼文就會優先顯示在動態消息頂端,讓你不會錯過任何更新。
*手機版直接前往專頁首頁,下拉追蹤中,就能將粉絲專頁設定搶先看。


▼ 歡迎加入趨勢科技社群網站▼

好友人數


訂單通知夾帶惡意PDF附件檔

趨勢科技最近收到關於一波惡意垃圾郵件攻擊的樣本,它會利用惡意PDF附件檔作為惡意軟體的感染載體。電子郵件本文並不包含任何內容,寄件者也是隨機產生。電子郵件夾帶了 PDF附件檔,開啟之後會出現一個惡意連結,點入連結就會下載惡意軟體到系統上。


經過研究,這惡意軟體被偵測為W2KM_CRYPJAFF.G。

強烈建議使用者要小心檢查電子郵件,開啟任何附件檔或連結前要仔細檢查寄件者和內容。

趨勢科技客戶可以受到對此電子郵件威脅的全面保護。


⊙原文來源:Order Email Notification Comes With Malicious PDF Attachment


為何 WannaCry 只勒索 300 美金,卻為企業帶來災難?

儘管 WannaCry 勒索蠕蟲所要求的贖金,相對於其他勒索病毒家族,其實並不算多 (300 美元),但因為它會透過網路共用來散布,所以企業每多一台電腦遭到感染,就必須多支付 300 美元贖金。如此一來,駭客將賺得荷包飽飽,但受害的企業卻損失慘重。


勒索病毒海撈 10 億美元

在 2016 年當中,勒索病毒 Ransomware (勒索軟體/綁架病毒)駭客集團已開始將目光從個人使用者轉移到更大的目標,也就是大大小小的企業機構,並且海撈了 10 億美元。

才一年的時間,勒索病毒家族的數量就大幅成長 752%

早在 WannaCry(想哭)勒索病毒/勒索蠕蟲出現之前,全球的企業和個人使用者就已遭受勒索病毒所帶來的嚴重痛苦,這在我們的研究報告「勒索病毒的過去、現在和未來」(Rnsomware: Past, Present, and Future) 當中有詳盡的描述。才一年的時間,勒索病毒家族的數量就大幅成長 752%。


勒索病毒威脅在各地的分布 ,雅太區感染比例最高 (2016 年 1 月至 2017 年 3 月) 繼續閱讀