為何將贖金列為扣除額反而會傳遞錯誤訊息給駭客和受害者?
美國白宮正面臨日益龐大的壓力,必須拿出具體對策來因應橫掃美國及全球的勒索病毒 Ransomware (勒索軟體)疫情。就在我們等待的同時,媒體卻報導了一則新聞指出,政府有可能不小心變相鼓勵遭到勒索病毒攻擊的企業支付贖金。
根據美聯社 (Associated Press) 一篇文章指出,美國國稅局 (IRS) 打算讓企業在年度報稅時將他們所支付的勒索病毒贖金扣除,而事情似乎不應該這樣發展。
繼續閱讀為何將贖金列為扣除額反而會傳遞錯誤訊息給駭客和受害者?
美國白宮正面臨日益龐大的壓力,必須拿出具體對策來因應橫掃美國及全球的勒索病毒 Ransomware (勒索軟體)疫情。就在我們等待的同時,媒體卻報導了一則新聞指出,政府有可能不小心變相鼓勵遭到勒索病毒攻擊的企業支付贖金。
根據美聯社 (Associated Press) 一篇文章指出,美國國稅局 (IRS) 打算讓企業在年度報稅時將他們所支付的勒索病毒贖金扣除,而事情似乎不應該這樣發展。
繼續閱讀大型勒索病毒(勒索軟體/綁架病毒)攻擊持續攻擊全球的企業。無論是在財務、商譽或生產力方面,這些攻擊都會造成重大損害。趨勢科技最近將這情況稱為網路犯罪盛夏(Summer of Cybercrime)。
對大多數案例來說,只要努力做好網路安全習慣就有辦法防範這些攻擊。這是阻止現代勒索病毒攻擊繼續成長下去的關鍵。
現代勒索病毒會運用各種工具和策略來掃描企業基礎設施並找到企業的珍貴資料。通常來說,最初的進入點是尚未被修補的已知漏洞。
◼延伸閱讀: 應對洗劫數百萬美元的勒索病毒,企業的七個預防對策
最近一起針對Kaseya的事件裡利用了未知或零時差漏洞。雖然這類案例越來越少見,但還是有辦法阻止針對新漏洞的攻擊。
◼延伸閱讀: IT 管理平台 Kaseya 遭受 REvil/Sodinokibi 勒索病毒攻擊
不管攻擊者如何進入企業環境,在到達加密資料和勒索贖金的最後一步前,還是能夠在幾個點上進行偵測並阻止。
以下是今日的勒索病毒攻擊所可能發生的四種攻擊等級
單純只有勒索病毒。將檔案加密,留下一封勒索訊息,然後等著收錢 (比特幣 Bitcoin)。
勒索病毒 + 資料外洩,如果沒有收到付款就威脅要公開出去。Maze 是第一個採用此手法的已知案例,隨後其他犯罪集團也立即跟進。最近能從對Colonial Pipeline的攻擊中看到。
雙重勒索 + 威脅發動DDoS攻擊。Avaddon是第一個採用此手法的已知案例,
◼ 延伸閱讀: 「這是你嗎?」新勒索病毒Avaddon裝熟,內文只有一個笑臉符號
勒索病毒 +(資料外洩或DDoS攻擊)+ 直接向受害者的客戶發送電子郵件。根據研究人員 Brian Krebs 指出,Cl0p 是第一個採取這種手法的攻擊。
🔻 延伸閱讀:
剖析最強網路犯罪集團 Nefilim :只攻擊營收超過 10 億美元企業的勒索病毒
美國最大燃油工業業者Colonial Pipeline 勒索病毒攻擊事件只是開端,如何避免新一波攻擊?
專門設計來封鎖勒索病毒等惡意威脅的安全功能通常有能力阻止多重勒索及破壞性攻擊。對許多企業來說,這是件頭疼的例行工作,但也可以選擇讓資安合作夥伴管理你的安全堆棧(Security Stack)。
以下是四個可以減輕這些攻擊所帶來風險的建議:
◼延伸閱讀: 利用機器學習(Machine learning)透過有限樣本偵測病毒爆發
安裝廠商發布的最新修補程式來防止已知漏洞攻擊。虛擬修補技術也有助於在官方修補程式可用前填補安全空窗期。
這讓攻擊者難以利用被竊帳密來取得系統的存取權限。
萬一真的遭受到勒索病毒攻擊,關鍵是要保持至少三份以兩種不同格式儲存的資料副本,其中一份副本儲存在異地。這能夠讓你無需支付贖金來解密檔案就可以恢復運作。
這些並非是唯一能幫助確保公司安全的作法,但它們能夠防止今日最常見的勒索病毒攻擊進入點。啟用安全解決方案的全部功能並針對你的環境進行最佳化,可以補好安全間隙並在攻擊者開始前就將其阻止。
趨勢科技的機器學習和行為監控功能可以識別 Kaseya 事件裡的勒索病毒組件。這意味有著我們的高效能技術,客戶在攻擊被廣為人知前就已經得到了保護。對於沒有資源自行維護安全堆棧(Security Stack)的客戶,我們可以幫他們管理以確保提供最高等級的保護。
這裡提供更多趨勢科技如何防範Kaseya事件的具體資訊。
@原文出處:Summer of Cybercrime Continues: What To Do 作者:Jon Clay
在趨勢科技 2020 年偵測到的 626 億次威脅當中,約有 91% 都是電子郵件威脅,這些郵件有很多都是利用員工在家上班容易分心、無法像在辦公室那樣專注,因此更 容易出現不安全的行為,同時也更可能使用一些不安全的裝置和網路。與前一年相比駭客發現企業現在一些新的破口:智慧家庭網路的攻擊成長了三倍、虛擬私人網路 (VPN) 未修補的漏洞、以及遠端桌面 (RDP) 伺服器密碼強度不足等等,這些都是駭客主要鎖定的弱點
在這瞬息萬變的威脅情勢之下,您需要的是一家值得信賴的網路資安夥伴,好讓您妥善保護四處零散的端點、網路、雲端基礎架構以及混合式環境。
在 2020 年期間,全球許多企業機構的網路資安風險都面臨急轉彎,駭客迅速抓住疫情的機會,攻擊居家上班模式所暴露出來的最新資安漏洞。勒索病毒 Ransomware (勒索軟體)、在家工作(WFH,Work From Home)基礎架構漏洞、利用 新冠肺炎(COVID-19) 疫情為誘餌的網路釣魚郵件等等,都讓原本就已疲於奔命的 IT 資安團隊受到更大壓力。而且,當企業開始要面對「後疫情」時代的新常態,企業需要能夠涵蓋多重防護層的資安解決方案。
然而目前過度飽和的網路資安市場上充斥著各種浮誇的宣傳,您又該相信哪一家廠商?此時,獨立研究報告就很重要,它能為買家提供重要的參考依據。這也是為何趨勢科技非常高興能在全球最受尊崇的一些針對不同網路資安環境的研究報告當中一再獲得領導地位。
當前最駭人聽聞的 SolarWinds Orion 事件在資安界及一般大眾之間都掀起了不小的聲浪,全世界也因而更加關注所謂的供應鏈攻擊。事實上這類攻擊本身並不算新穎、也早就橫行多年。但所有攻擊都會不斷演化出更高階的手法,而軟體開發供應鏈包含了許多階段,而每個階段都可能遭到襲擊,因此更加危險。
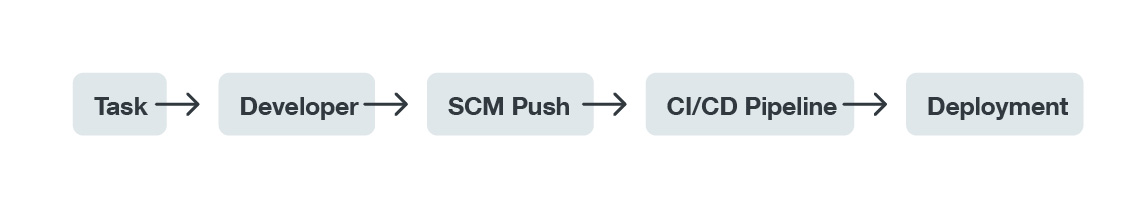
首先,我們先來為「供應鏈」下一個明確的定義,一般所謂的供應鏈是指「一套將產品提供給客戶的流程」。而本文所談是數位世界中產品、也就是軟體,所以我們先來探討軟體開發流程本身。
所有軟體開發人員,不論採用何種開發方法,都必須將一個複雜的專案拆成多個較簡單的工作項目,這樣才能將每個項目定義清楚,並且在問題追蹤系統內將工作項目指派給特定的開發者。接下來,開發者開始撰寫及測試程式碼,完成之再將修改過的程式碼傳送至原始程式碼管理系統 (Source Code Management System, 簡稱SCM)。
【2021年7月9日,台北訊】全球雲端資安領導廠商趨勢科技 (東京證券交易所股票代碼:4704) 今天宣布該公司連續第二年取得 Canalys 「全球網路資安領導者矩陣」(Global Cybersecurity Leadership Matrix) 「冠軍」(Champions) 頭銜。在趨勢科技推動嶄新合作夥伴方案之後,成效斐然並廣獲 79% 的廠商好評。
Canalys 首席分析師 Matthew Ball 指出:「趨勢科技榮獲『冠軍』地位,顯示他們的通路優先策略奏效,藉由不同商業模式來有效支援合作夥伴。此外,也證明他們是關鍵新興領域的領導者與合作夥伴支持者,包括:確保雲端移轉安全以及經由雲端市集來提供混合式防護。」
繼續閱讀