《資安新聞週報》中小企業主成新一波跨國詐騙苦主,損失已達數千萬/直接向CEO報告的安全事務負責人僅占1/7

本周資安新聞週報重點摘要,本文分享上週資安新聞及事件。你將會看到新聞的簡短摘要及原文連結來閱讀更詳細的見解。

中小企業中招 損失已達數千萬工商時報

資安不能說的秘密iThome

資安預算平均大增14.5%,8成企業去年確有資安事件Pchome 新聞

調查顯示,82%的董事會對網路安全感到擔憂,然而直接向CEO報告的安全事務負責人僅占1/7中央社即時新聞網

去年10大高風險網路賣家  露天拍賣居首位 中國廣播公司全球資訊網

神祕帳號寄邀請! 臉書有「另一個自己」其實是陷阱  新聞雲
Hacking Team東山再起? 研究人員發現疑似該團隊打造的惡意程式iThome

未來的犯罪:所有物品都上網超方便,但也表示我們進入了萬物皆可駭的時代關鍵評論網

VOLVO推出智慧手機App開車門發動引擎,但NISSAN卻爆發出Leaf遠端遙控App遭駭!CarLink鏈車網

華碩路由器、個人雲服務因安全缺陷遭美國FTC起訴,願受20年稽核換取和解 Pchome Online

邀請駭客襲自家官網 美國防部有但書 中央通訊社商情網

台行動支付用戶首重安全 驗證方式多元中央社即時新聞網

陸製兒童智慧錶 易遭駭客入侵 安全系統存在漏洞 簡單幾步驟即可竊取個資  旺報

OpenSSL再爆安全漏洞 影響逾1,100萬個網站電子時報

聖文森高度肯定臺灣協助資通訊發展 中時電子報網

假消息駭進菲新聞署 險誤導媒體 Pchome 新聞

「開後門」爭議轉機? 紐約聯邦法院判決:蘋果毋須替FBI破解iPhone  風傳媒 繼續閱讀

企業如何對抗勒索軟體?請使用趨勢科技端點解決方案

勒索軟體 Ransomware 是一種嘗試加密你重要資料檔案的惡意軟體,並且會要求付錢來換取解密金鑰 ,無論是大小企業都得面對這日益嚴重問題。事實上,加密勒索軟體 ,是使用先進技術來避免被發現的勒索軟體 , 近幾個月來的勒索軟體 Ransomware相關攻擊一直在持續加溫。趨勢科技主動式雲端截毒服務  Smart Protection Network全球威脅情報網路可說是一路目睹了加密勒索軟體 Ransomware的崛起。從 2013 年起,我們所偵測到的傳統勒索軟體與加密勒索軟體的比例,已從過去的80/20 演變至今日的 20/80。


光是備份還不夠

針對勒索軟體 Ransomware的完整防禦中必須包含好的備份策略。但即使你可以快速地利用雲端備份來重新復原系統,還是無法避免產生運作中斷。最好是在勒索軟體影響資料前先加以發現和消除。

 [延伸閱讀:你付錢了嗎?別讓檔案當肉票!勒索軟體常見問題集       ]

特徵碼比對的限制

特徵碼比對技術仍是趨勢科技端點防禦的核心要素之一,每月封鎖了超過14億筆。特徵碼比對是打擊已知惡意軟體非常高效能的作法。然而,在進階惡意軟體(包括加密勒索軟體 Ransomware)的時代,光是特徵碼比對並無法完全保護你。

OfficeScan防護勒索軟體能力

近幾年來, 趨勢科技 OfficeScan™ 已經不單單是使用特徵碼比對技術,還運用行為監測、記憶體檢查等新一代技術來偵測惡意軟體。OfficeScan V11 SP1加強了這些技術,再加入針對勒索軟體的新功能。趨勢科技 OfficeScan™ 現在具備以下這些防護勒索軟體 Ransomware功能:

  • 使用雲端及本地端白名單來將誤判降至最低,以免影響已知的好程序(process)。
  • 透過現有的預防/偵測層來封鎖已知惡意軟體(在檔案層級使用特徵碼比對,或是在解開封裝/記憶體檢查時使用較小的片段比對)。
  • 將發現的未知物件與趨勢科技主動式雲端截毒服務SPN( Smart Protection Network)的全球威脅情報資料進行關聯以加強風險評估。如果物件是SPN所未知或很少看到,就會被標記為更加可疑。
  • 使用行為監測技術來發現異常或惡意活動模式以偵測隱匿惡意軟體活動。OfficeScan會特別檢視加密或修改檔案的未知程序(process), 以更即時發現加密勒索軟體。此外,我們也不停地更新行為偵測規則來強化勒索軟體的偵測率。
  • 迅速終止勒索軟體程序(process)和隔離受影響的端點,大幅減少資料損失並減少/阻止勒索軟體蔓延。
  • 注意:趨勢科技用這些新的先進功能來強化端點防護以回應這些勒索軟體攻擊。(到這裡下載OfficeScan V11 SP1及Worry-Free Standard/Advanced V9.0 SP2的最新防護勒索軟體更新。)

繼續閱讀

資料外洩與人為因素:員工是最大的資產還是最脆弱的環節?


雖然資料外洩通常是想入侵系統的惡意分子利用惡意軟體或駭客攻擊造成,但要說資料外洩事件都是由外來者造成並不完全正確。事實上,趨勢科技在2014年3月所進行的一項調查結果顯示,19.8%的受訪者經歷過來自內部的資料外洩。註1

註1:這項調查涵蓋1,175位日本IT資安專家和決策者,同時也顯示有幾乎三分之二的受訪者曾遭遇過某種類型的資安外洩事件。

並不是說內部產生的資料外洩事件是蓄意而為,有些時候,資料外洩可能來自員工疏忽和常見的人為錯誤。最近的一起例子發生在2015年6月,一家澳洲雜貨連鎖店意外地將包含客戶資料及約八千筆禮品卡的Excel表格寄送給超過1,000名的客戶。因此讓電子郵件地址等客戶資料外流,由於郵件內還有可以下載7,941張購物券的鏈接,內含可於商店內購物的密碼,一些客戶登錄後才發現他們的購物券已被使用,零售商也被迫取消超過100萬美元的禮品卡。註2 這起事件是人為疏忽或錯誤會帶來經濟及名譽損失的最佳例子。

註2:客戶應該要收到的是帶有PDF格式禮卷的電子郵件,結果卻收到帶有客戶資料和兌換碼的 Excel表格。


人為疏忽(無論是因為不小心或缺乏知識)是網路犯罪分子會選擇(甚至是偏好)使用誘騙伎倆的原因。這讓他們可以更加輕易滲透系統而不必使用複雜的方法。

有鑑於此一資訊,必須要問:員工是組織中最脆弱的環節嗎?從許多因為員工疏忽或內賊所造成的資料外洩事件來看,這答案似乎是肯定的。註3 對於網路犯罪分子來說,透過網路釣魚(Phishing)從不知情員工手中取得所需資料會比突破網路防禦來駭入要來得容易。此外,隨著鑑識技術的增加,如入侵偵測和網路監控,網路犯罪分子要突破系統變得越來越困難,讓他們朝向最基礎但仍然有效的策略:社交工程(social engineering )。

註3:2014年出現許多因為內賊所引起的知名資料外洩事件,打擊了像巴克萊銀行、AT&T、美國國鐵和韓國信用局等組織。

這是新的戰線,企業必須在投資安全技術和根據公司最佳實作來給予員工教育訓練間取得平衡。


是人都會犯錯,能加以防範才是了不起

有人說公司最大的資產是員工。雖然這是真的,但說到安全性時,也可以肯定員工是最脆弱的環節。雖然安全性主要是IT部門的責任,員工仍然是防禦的第一道防線。因此,員工需要進行教育訓練,讓他們可以保持警覺來防禦可能的安全攻擊。 繼續閱讀

認識變臉詐騙/BEC- (Business Email Compromise) 商務電子郵件詐騙與防禦之道

北市某貿易公司業務經理的電郵帳號遭仿冒,宣稱上游供應商要求變更匯款帳戶,逕行匯款,損失折合台幣近百萬元。這就是近年相當猖獗的變臉詐騙攻擊或稱為商務電子郵件入侵 (Business Email Compromise,簡稱 BEC),報導指出,光是去年一年,美國聯邦調查局就接到超過1萬2千件投訴,被害金額約台幣110億元;而國內去年受害報案件數也有55件,被騙金額超過6千萬元,平均每件財損超過百萬元,今年1至5月也已發生26件。

美國聯邦調查局(FBI)將商務電子郵件詐騙(BEC)定義成針對與外國供應商合作企業或經常進行匯款支付企業的精密騙局。原本稱為Man-in-the-Email詐騙,這些詐騙會侵入公開的企業郵件帳號來進行非授權的轉帳。根據美國聯邦調查局指出,在2013年10月到2015年8月間,BEC詐騙已經造成美國受害者將近7.5億美元的損失,影響超過7,000人。全球網路犯罪份子從美國以外的受害者詐騙了超過5,000萬美元。

BEC詐騙往往從攻擊者入侵企業高階主管郵件帳號或任何公開郵件帳號開始。通常經由鍵盤側錄惡意軟體或網路釣魚(Phishing)手法達成,不過,駭客為了讓人更容易上鉤,改為直接內嵌多家郵件服務的HTML網頁。相關文章:變臉詐騙 (BEC) :執行檔易被起疑心, 改用 HTML 附件讓你上鉤!

本部落格曾分享過網路犯罪個體戶崛起,HawkEye 鍵盤側錄程式,攔截台灣在內的中小企業交易資料,本文將更進一步說明這類企業郵件詐騙運作方法與防禦之道。

在過去兩年來,詐騙分子入侵企業正式電子郵件帳號並利用這些帳號進行詐欺性轉帳,從這些企業身上竊取了數百萬美元。在2015年1月,網路犯罪申訴中心(IC3)和美國聯邦調查局發表一個公開聲明,警告針對外國供應商合作企業的一種「精密騙局」。顯然地,跟商務/企業電子郵件詐騙(Business Email Compromise,BEC)相關的電腦入侵事件在成長,詐騙者偽裝成高階主管,從看似合法的來源寄送釣魚郵件,要求匯款至詐騙用帳戶。這些手法最終導致成功的入侵及可以不受阻礙地存取受害者憑證。


什麼是商務電子郵件詐騙?

美國聯邦調查局(FBI)將企業郵件受駭(BEC)定義成針對與外國供應商合作企業或經常進行匯款支付企業的精密騙局。原本稱為Man-in-the-Email詐騙,這些詐騙會侵入公開的企業郵件帳號來進行非授權的轉帳。根據美國聯邦調查局指出,在2013年10月到2015年8月間,BEC詐騙已經造成美國受害者將近7.5億美元的損失,影響超過7,000人。全球網路犯罪份子從美國以外的受害者詐騙了超過5,000萬美元。

更新: 2016年變臉詐騙造成逾30 億美元損失.受害企業高達 22,000 家(內有完整報告)

它如何運作?

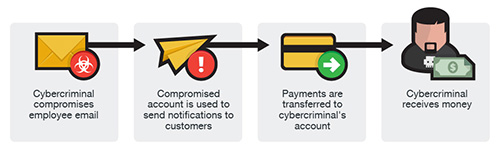
BEC詐騙往往從攻擊者入侵企業高階主管郵件帳號或任何公開郵件帳號開始。通常經由鍵盤側錄惡意軟體或網路釣魚(Phishing)手法達成,攻擊者會建立類似目標公司的網域或偽造的電子郵件來誘騙目標提供帳號資料。在監控受駭電子郵件帳號時,詐騙者會試著找出進行轉帳及要求轉帳的對象。詐騙者通常會進行相當的研究,尋找財務高階主管變動的公司,高階主管正在旅行的公司或是進行投資人電話會議來製造機會以進行騙局。


BEC詐騙有三種手法:

第一個手法: 透過偽造的郵件、電話或傳真要求匯款給另一個詐騙用帳戶

這個手法也被稱為「偽造發票騙局」、「供應商詐騙」和「發票變造騙局」,通常跟有供應商關係的企業有關。詐騙者透過偽造的郵件、電話或傳真要求匯款給另一個詐騙用帳戶。


第二個手法: 詐騙者自稱為高階主管(CFO、CEO、CTO等)、律師或其他類型的法定代表 繼續閱讀

趨勢科技將繼續為舊版 IE提供防護

Microsoft 宣布停止支援舊版的 Internet Explorer 瀏覽器,也就是 IE 8、9、10。這項聲明是 2016 年 1 月份例行安全更新 (Patch Tuesday) 所發布消息之一,同時間發布的其他消息還有 Windows 8 也將終止支援。這意味著,Microsoft 將不再更新舊版的 IE 瀏覽器,即日起唯有使用最新的 IE 版本 (Internet Explorer 11) 才能獲得更新和修補 (除少數例外之外) 。不論是一般使用者或企業用戶,只要沒有升級到最新的瀏覽器版本,就有可能暴露在危險當中。

舊版的 IE 瀏覽器將不再收到任何修補程式,任何有關舊版

瀏覽器的安全問題也將不再修正,如此一來,使用舊版瀏覽器的系統將無法抵抗新發現的威脅。萬一出現新的專門針對舊版 IE 的零時差漏洞攻擊,系統將因無修補程式可用而受到攻擊。此一漏洞修補落差將隨著時間而擴大,其潛在攻擊風險也將越來越高。過去,IE 瀏覽器一直是漏洞攻擊套件最愛的目標,最近就出現了專門攻擊  Hacking Team 資料外洩 揭露之某漏洞的案例。

目前還有相當多的使用者仍暴露在危險當中,根據 Net Market Share 在 2015 年 12 月所做的瀏覽器使用率調查顯示,將近 20% 的使用者仍在使用舊版 IE 瀏覽器:

圖 1:2015 年 12 月瀏覽器使用率調查。

此問題的解決之道,依然是升級至最新版的瀏覽器。升級至最新版本不僅可以藉由新版本的功能來提升安全,還可提供更順暢的使用體驗,並且符合最新的網站標準。不過,有些企業可能需要更多時間來測試並解決瀏覽器相容性問題,避免其仰賴 IE 的內部網站應用程式無法運作。針對這類企業,Microsoft 的EMET 倒是一個相當不錯的實用工具。 繼續閱讀