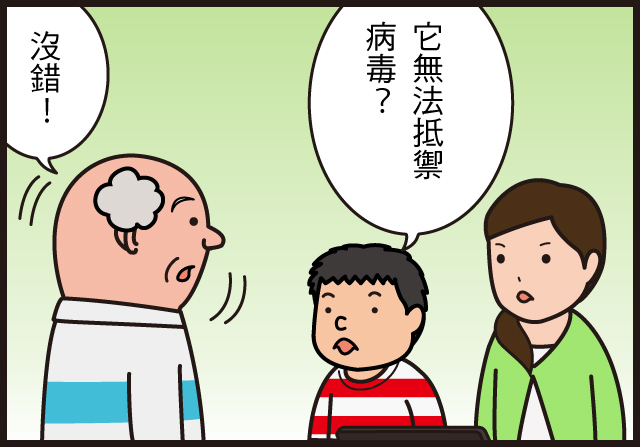
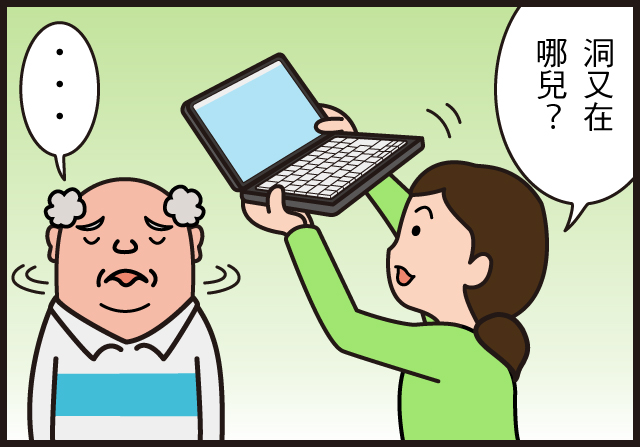
《 資安漫畫 》念舊不是好事 讓過時的系統遠離你的電腦和智慧型手機

 別讓過時的系統遠離你的電腦和智慧型手機:您知道過於老舊的電腦容易遭受病毒的威脅嗎?今天趨勢科技 3C好麻吉要來告知您這令人難以想像的情境~  通常電腦內所搭載的 Windows等作業系統是有支援期限的,在支援期限內萬一遭遇任何問題時都可利用製造商所提供的對策來解決,但是過了支援期限,作業系統的支援會終止,連同軟體的支援也會被迫結束。資安軟體也不例外,作業系統的支援終止一段時間後,對抗最新威脅的更新程式的配送也將會被迫中斷。也就是說,一旦支援期限過期的話,即便在作業系統上發現漏洞也束手無策,感染上病毒也只能束手無策了。  讓過時的系統遠離你的電腦和智慧型手機

 讓過時的系統遠離你的電腦和智慧型手機

 讓過時的系統遠離你的電腦和智慧型手機

您知道過於老舊的電腦容易遭受病毒的威脅嗎?今天趨勢科技 3C好麻吉要來告知您這令人難以想像的情境~

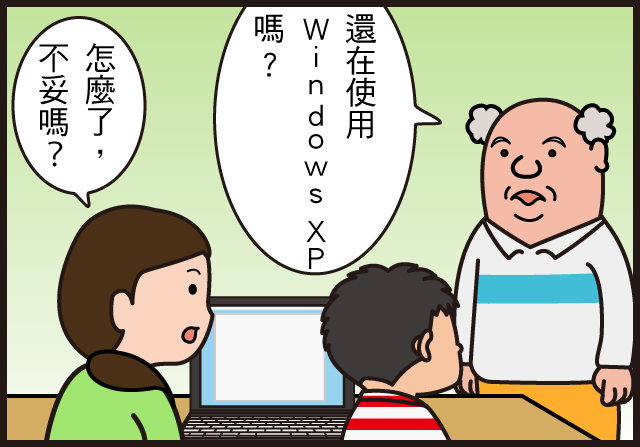
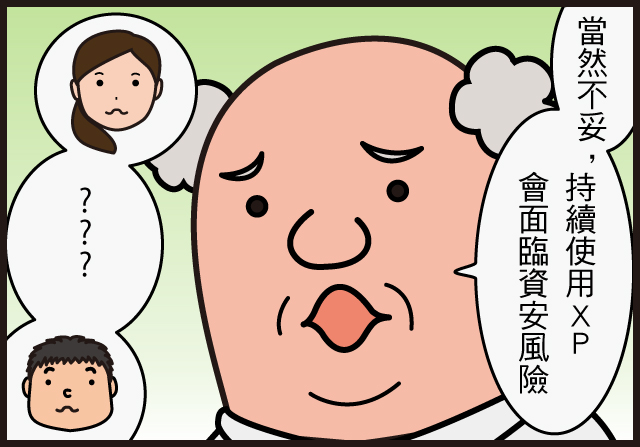
通常電腦內所搭載的 Windows等作業系統是有支援期限的,在支援期限內萬一遭遇任何問題時都可利用製造商所提供的對策來解決,但是過了支援期限,作業系統的支援會終止,連同軟體的支援也會被迫結束。資安軟體也不例外,作業系統的支援終止一段時間後,對抗最新威脅的更新程式的配送也將會被迫中斷。也就是說,一旦支援期限過期的話,即便在作業系統上發現漏洞也束手無策,感染上病毒也只能束手無策了。

根據上述理由,老舊的電腦在網路上對抗危險的防禦力大大降低。還在使用搭載著已經終止作業系統支援的Windows XP或是Windows Vista的過舊電腦的用戶的您,建議您將軟體版本更新或是更換搭載著最新作業系統的電腦。加上,如果收到作業系統或是軟體開發公司所提供的更新程式的話請立即安裝且請將自動更新設定為有效!

手機方面,安卓版或iPhone版的智慧型手機也曾發現過終端被惡意操控、下載的官方軟體在不知情的情況下被換成惡意軟體等的案件。因此從現在開始您的智慧型手機一但收到了軟體更新通知時,當下請立即進行更新安裝吧!

看完這篇文章,還不趕緊去查看一下您的作業系統是否能在支援期限內!!!

Android 用戶趕緊安裝 i3C app,趨勢科技專業線上客服團隊,協助您解決在手機或電腦上遇到的問題。
》 看更多  3C 好麻吉提供的小撇步

「 您哪位?」認不出麻吉 LINE 暱稱,好尷尬! 輕鬆更改好友名稱設定

参考:該讓您的 XP走了但為何難以分手?

十二年了時代終結:如果你還在用它怎麼辦?


【資安數字月報 】盤點 8 個資安數據

資安數字的變化讓我們了解資安威脅的走勢,以下整理資安趨勢部落格上個月發表文章中的一些數字趨勢,讓大家可以快速瀏覽資安走勢:


資安數字月報

  1. 如果駭客利用機器學習….網路釣魚攻擊得逞機率提高30%,繞過reCAPTCHA機率達98%
  2. 勒索病毒 11 歲了!
  3. ISACA預測:2019年會出現缺少兩百萬名網路安全專家
  4. IT決策者中,逾八成表示組織缺乏網路安全專家
  5. 趨勢科技預測:2018 年BEC變臉詐騙所帶來的損失將超過 90 億美元
  6. 高達 9 百萬台電腦受到感染的銀行木馬程式出道九年依然肆虐?原因是…
  7. 光 2017 上半年就出現了 382 個新的漏洞
  8. 2016年總價值 670 萬美元的23,000 台 iPhone在邁阿密國際機場失竊
  9. 家長最擔心孩子「科技上癮」(56%) 及「花費太多時間在網路上」(43%)。

《延伸閱讀》


如果駭客利用機器學習….網路釣魚攻擊得逞機率提高30%,繞過 reCAPTCHA機率達98%

利用機器學習利用公司高階主管甚至更低層員工個人資料來進行的網路釣魚攻擊方式可能將成功機會提高多達30%。

在2012年,研究人員證明可以利用機器學習繞過reCAPTCHA系統,成功率達到82%。而最近在2017年,研究人員利用機器學習繞過Google reCAPTCHA保護機制的成功率達到98%。

◎原文來源:如果駭客利用機器學習….網路釣魚攻擊得逞機率提高30%,繞過reCAPTCHA機率達98%

<資安數字月報>

繼續閱讀

Mirai 新變種 OMG 將物聯網設備變成代理伺服器

一隻被稱為OMG的新Mirai變種(趨勢科技偵測為ELF_MIRAI.AUSX)被發現會攻擊物聯網 IoT ,Internet of Thing)設備並將其轉變成代理伺服器。一個研究團隊發現了這隻新Mirai變種,它保留了Mirai原本的分散式阻斷服務(DDoS)攻擊功能,不過也修改了原始程式碼內的一些配置。

據這研究團隊所言,OMG能夠做到原始版本的功能:檢查與其他殭屍程式相關的開放端口及程序來終止Telnet、SSH和HTTP相關程序,使用Telnet暴力攻擊散播以及進行阻斷服務攻擊。關鍵性差別是OMG的代理服務功能。網路犯罪分子經常用代理服務來進行駭客攻擊和其他惡意活動。而且也可以販賣代理服務給其他網路犯罪分子來賺錢。研究人員指出這新變種會用兩個新字串來加入防火牆規則以允許兩個隨機端口上的流量通過。

Mirai(被偵測為ELF_MIRAI)是日語的“未來”,因其所能造成的損害而聞名。自從在2016年9月將原始碼發佈在駭客論壇上後成為了一個開放原始碼惡意軟體,它被廣泛地使用,並且修改得更加強大。 繼續閱讀

交友 app 爆漏洞,用電話號碼就能劫持 Tinder 帳號!

可根據使用者的 Facebook 和 Spotify 資料,讓互相感興趣的雙方開始聊天的知名的手機交友軟體Tinder,經安全研究人員 Anand Prakash 披露漏洞及它利用Facebook Account Kit的方式。據研究人員稱,這漏洞讓駭客只需要受害者的電話號碼就能夠接管 Tinder 帳號並讀取私人訊息。幸好 Prakash所披露的安全漏洞已經被 Tinder 和 Facebook 迅速地修復。

[來自TrendLabs Intelligence Blog:Tinder、Grindr和OKCupid等網路應用程式是否會被惡意用在網路間諜活動?]

什麼是Facebook Account Kit?

Facebook的Account Kit讓第三方開發者可以簡化應用程式流程,使用者只需用電子郵件地址或電話號碼就可註冊和登入。當使用者輸入上述資訊,系統就會發送一組驗證碼用來登入帳號。Tinder是利用Account Kit來管理使用者登入的服務之一。

Account Kit不只用在iOS和Android。它也支援Web和行動Web應用程式(無論是否啟用JavaScript)。Account Kit支援IE 10以上版本、Edge、Chrome、Firefox、Safari和Opera。目前支援230多個國碼和40多種語言。

[閱讀:Confusius網路間諜組織如何將愛情騙局用在網路間諜活動中]


Account Kit漏洞如何被利用? 繼續閱讀

Cloudflare和 Github 成為新DDoS 放大攻擊受害者 攻擊規模為Mirai攻擊兩倍

在過去幾天出現了一種新的分散式阻斷服務(DDoS)放大攻擊,而且它有潛力造成比過去都更嚴重的DDoS攻擊。雖然大多數人想到DDoS所用的網路協定時會想到DNS、UpNP/SDP和NTP,但 mecache所造成的攻擊跟利用這些協定一樣有效。Memcache是一種可以從伺服器快速儲存和檢索資料的協定,而不會造成後端資料庫沈重的負擔。不幸的是,最近它也成為了DDoS攻擊一種有效的放大和反射來源。

Cloudflare和Github在過去幾天成為了這種新DDoS 放大攻擊的第一波受害者。在Github的例子中,來自Akamai的網路遙測資料顯示至少有一波攻擊造成1.35Tbps以上的網路流量送入其伺服器:

圖1:來自 https://githubengineering.com/DDoS-incident-report/


請記住,其中有些流量本身不是攻擊流量,而是正常網路活動(嘗試進行handshake之類),但最終還是造成了巨大的衝擊。根據Akamai SIRT的說法,這次攻擊的規模是2016年9月Mirai攻擊的兩倍。

使用memcached其實很簡單。你發送一個key,它會將與該key相關的資料送回給你。另外一個好處是可以根據需要將多筆查詢放入一個請求中。


圖2:建立一個memcache攻擊


在目前的攻擊中,攻擊者對Memcache服務發出GETS請求,以取得現有key可以得到的所有資料(圖2中的步驟3和4);但在許多情況下,memcache伺服器並不受保護,並且還允許SET指令(也就是將資料加入memcache伺服器)。惡意份子可以用它來將一個key設定成可允許的最大資料blob,然後對該key執行GETS查詢(圖2中的步驟1-4),來最大化針對受害者的反射攻擊。

雖然memcache可以以TCP(原生)和UDP安裝,但這些攻擊主要出現在UDP端口11211,因為UDP協定比較容易欺騙來源地址,更容易進行反射式DDoS攻擊。

根據Shodan的資料,全球有120,458個(撰寫本文時)memcache伺服器,只有不到1萬台伺服器使用UDP。更有意思的是,其中幾乎有三分之一都被用在攻擊中。 繼續閱讀