手機病毒:新的Android挖礦程式又來了,這回要榨乾你的手機電力

趨勢科技最近發現了一個新的 Android 挖礦程式:「ANDROIDOS_HIDDENMINER」, 利用感染裝置的 CPU 來開採門羅幣 (Monero)。該惡意程式會假冒成正常的 Google Play 更新程式 (com.google.android.provider) 並且使用了 Google Play 的圖示。HIDDENMINER挖礦程式會使用手機的運算資源不停挖礦,直到電力耗盡為止。這也會使得手機過熱,甚至故障。這個 Android 上的門羅幣挖礦程式具備自我保護和長期躲藏能力,會利用「裝置管理員」功能讓不熟悉這類技巧的使用者找不到該程式 (這也是 Android 勒索病毒 SLocker 慣用的技倆)。
我們深入分析 HiddenMiner 之後,找到了該程式所連結的礦池和錢包,並且發現歹徒已經從其中一個錢包提領了 26 個門羅幣 (XMR),約合 5,360 美元 (依據 2018 年 3 月 26 日匯率)。這意味著歹徒相當積極地利用感染裝置來開採虛擬貨幣。 

全力挖礦,直到手機電力耗盡為止 與另一款導致裝置電池膨脹的Loapi 挖礦程式類似

 HiddenMiner 會使用裝置的 CPU 來開採門羅幣,而且 HiddenMiner 的程式碼當中沒有切換開關、調控機制或最佳化設計,換句話說,該程式會全力開採門羅幣,直到裝置資源耗盡為止。照這情況下去,HiddenMiner 很可能會造成手機過熱,甚至故障。

這與另一個 Android 上的門羅幣挖礦程式 Loapi 類似,後者已經被其他資安研究人員發現會造成裝置電池膨脹。其實,HiddenMiner 感染裝置之後的作法也與 Loapi 類似,都是先撤銷原裝置管理員的權限而且會將螢幕畫面鎖住。

HiddenMiner 會出現在第三方應用程式商店。到目前為止,受害的使用者主要分布在印度和中國,但未來若擴散至其他地區亦不令人意外。


圖 1:其中一個門羅幣錢包的狀況。


不停彈出權限要求視窗,要求使用者給予管理者權限,直到使用者點擊同意

HiddenMiner 會假冒成正常的 Google Play 更新程式 (com.google.android.provider) 並且使用了 Google Play 的圖示。它會顯示視窗要求使用者將它啟用成裝置管理員,而且會不斷彈出視窗,直到使用者按下「Activate」(啟用) 按鈕為止。一旦獲得使用者的授權,HiddenMiner 就會開始在背後挖礦。


圖 2:惡意程式要求使用者將它啟用成裝置管理員的畫面。


神隱術:故意將應用程式圖示設成透明,而且使用空白的標籤
HiddenMiner 運用多重技巧來躲藏在裝置內,例如,它在安裝之後會故意將應用程式圖示設成透明,而且使用空白的標籤。一旦取得裝置管理員的權限,就會呼叫系統的 setComponentEnableSetting() 函式將自己從首頁 (Launcher) 畫面移除。請注意,惡意程式會隱藏自己並自動以裝置管理員權限在背後一直執行,直到重新開機為止。另一個名為 DoubleHidden 的 Android 廣告程式也是使用類似技巧。 繼續閱讀
如何乾淨地安裝macOS High Sierra? – 包括從USB安裝macOS

隨著Mac OS X的升級,系統代號也變成了High Sierra。因為Apple的限制,有些舊Mac無法升級到最新的macOS High Sierra。你可能會想安裝全新的macOS。本文會介紹如何乾淨地安裝macOS High Sierra。首先我們要先做一些準備,然後才能安裝新的作業系統。

在第一步中,我會介紹如何製作用來安裝Mac OS X的可開機USB隨身碟。製作這個隨身碟後,你就可以輕鬆地從隨身碟安裝Mac OS X。

如何製作可開機USB隨身碟?

有兩種方法可以製作可開機USB隨身碟:

  1. 使用終端機

我比較喜歡使用終端機命令列的方式。好處是無需在兼容性和安全性方面折衷,而且新手也很容易執行。

  1. 首先,使用容量為8GB或以上的USB隨身碟。(要先備份隨身碟內的舊資料,因為在過程中會格式化隨身碟)。
  2. 下載官方的macOS High Sierra安裝檔。建議從App Store下載。直接將關鍵字“High Sierra”輸入App Store的搜尋框。

整個安裝檔約5GB,因此可能需要下載一段時間。它將會出現在“應用程式”資料夾中,如下所示。

  1. 打開“應用程式→工具程式→磁碟工具程式”,然後將USB隨身碟“清除”(格式化)為“Mac OS擴充(日誌式)”格式。將隨身碟重新命名為“Sierra”。

(注意:隨身碟名稱會用在之後的命令中,如果你命名為其他的名稱,注意命令要使用對應的名稱。) 繼續閱讀

《資安數字月報 》聯網汽車操縱交通號誌控制演算法, 塞車時間多 14 倍/冰島600台挖礦電腦被偷/家庭連網裝置遭 850 萬次攻擊

資安數字月報

  • 報告:聯網汽車能操縱交通號誌控制演算法
  • 調查:逾兩成美國學生用助學貸款來買加密貨幣
  • 每個智慧家庭平均約有 11 個連網裝置,大約 10% 的家庭會有裝置遭到入侵
  • 趨勢科技攔截了 850 萬次試圖連上家庭連網裝置攻擊 防止50,000 次 Persirai 攻擊進入家庭網路
  • 網路攻擊和資料盜竊列組織前五大風險
  • 虛擬貨幣全球淘金潮, 2017年挖礦惡意程式, 台灣排全球第三
  • 研究: 假新聞散播速度比真新聞快六倍
  • 2017年Google移除了32億則違反其政策的網路廣告,是2016年的近2倍
  • 日虛擬貨幣交易所遇駭 26萬客戶獲賠償
  • 近九成人認為APP過度採集資訊 擔心身份證銀行賬號洩露
  • 趨勢科技2017年度資安總評報告 以獲利為主的駭客攻擊稱王
  • 比特幣大劫案》600台挖礦電腦被偷 成冰島史上最大連續竊案
  • 冰島成「挖礦天堂」挖礦耗電超越民生用電
  • 男童玩比特幣 父:賺 6億就不用讀書
  • 2017 年趨勢科技 Cloud App Security偵測並攔截了 340 萬個高風險電子郵件威脅
  • 94% 的勒索病毒威脅都來自電子郵件
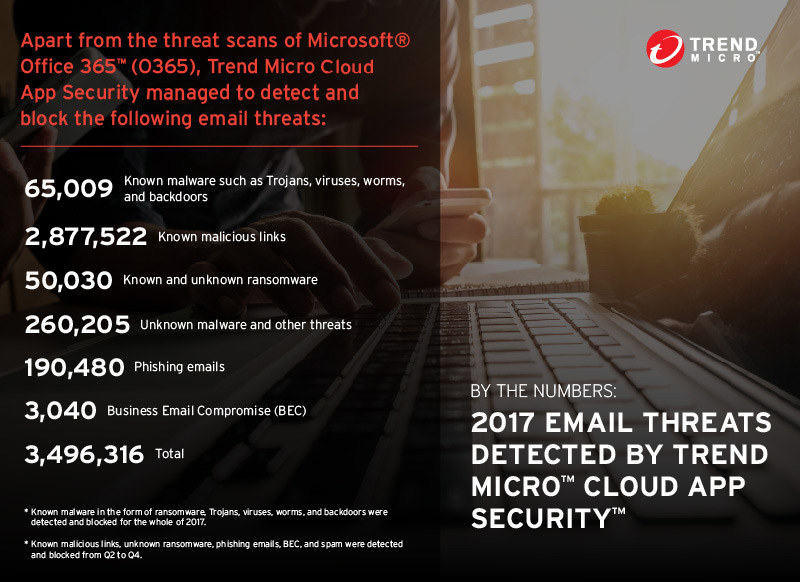
  • 變臉詐騙攻擊從2017年上半年至下半年成長了 106%2017 年一整年,Cloud App Security 偵測了 65,000 個已知的木馬程式、蠕蟲、病毒及後門程式。Cloud App Security 的分類引擎在第二季經過強化之後,光 2017 年後三季就偵測了 50,000 多個勒索病毒與 3,000 多個變臉詐騙威脅。此外,其執行前靜態機器學習與沙盒模擬分析引擎也攔截了 26 萬個未知的電子郵件威脅。同期,該解決方案也攔截了 280 萬個已知惡意連結及 19 萬封網路釣魚郵件。除了 Office 365 內建的威脅掃瞄之外,Cloud App Security 本身就偵測並攔截了 340 萬個高風險的電子郵件威脅。

    繼續閱讀

你的穿戴式設備夠安全嗎?

在每一年,亞洲黑帽大會(Black Hat Asia)都會聚集許多的資安研究人員及同好一起展示技術及應用程式可以被如何改進。研究人員在去年深入探討針對物聯網 IoT ,Internet of Thing)設備的漏洞和攻擊。今年也不例外,有更多駭客入侵及關注圍繞著物聯網話題,尤其是:穿戴式設備。

你的穿戴式設備夠安全嗎?
你的穿戴式設備夠安全嗎?

穿戴式技術包括配戴或植入身體的設備,使用應用程式來進行設定或互動,由感應器從周遭環境收集資料,再送到雲端進行儲存和分析。因為穿戴式設備經常用來追踪使用者的生命跡象或健康相關資料,因此安全問題經常圍繞著它們如何收集資料及處理使用者隱私展開。研究人員現在進一步闡述穿戴式設備在三個主要受攻擊面的攻擊情境:設備、應用程式和雲端 – 這些都涉及設備開發及安全實作方面的基礎問題。

[延伸閱讀:2018資安預測:通過穿戴式設備和醫療設備進行生物攻擊]

攻擊面一:開發周期短

Intel的體育集團安全研究經理Kavya Racharla和Deep Armor創辦人兼執行長Sumanth Naropanth解釋了一般穿戴式設備從概念到推出如何在六個月內完成。這可能也意味著沒有太多時間進行安全評估。Racharla說,一些穿戴式設備會用純文字格式儲存語音提示訊息,也就是說,如果語音提示訊息包含使用者名稱,也會被用純文字格式儲存起來。 繼續閱讀

趨勢科技如何攔截 340 萬個高風險威脅,提升 Office 365 安全?


這份報告深入探討了 2017 年的電子郵件威脅與資安情勢,希望讓企業對其面臨的威脅有更清楚的認識,並且知道該如何加以防範。


電子郵件是今日的頭號威脅來源。2017 年,94% 的勒索病毒都是經由電子郵件散布。此外,包括執行長詐騙在內的變臉詐騙 (BEC) 數量從 2017 年上半年至下半年大幅成長 106%。在此同時,企業正一窩蜂地將電子郵件系統移轉至雲端。目前 Microsoft Office 365 上已有 1.2 億的企業使用者。而 Office 365 的成功也意味著更多電子郵件威脅將針對雲端使用者。

趨勢科技 Cloud App Security™ (CAS) 是一套以應用程式開發介面 (API) 為基礎的服務,能保護 Microsoft® Office 365™ Exchange™ Online、OneDrive® for Business 以及 SharePoint® Online 等平台。它具備多重進階威脅防護,能擔當 Office 365 內建的電子郵件與檔案掃瞄之後的第二道防護。

2017 年,趨勢科技 Cloud App Security 成功偵測並攔截了 340 萬個高風險的電子郵件威脅,而這些威脅都是 Office 365 內建防護所遺漏的,其中包括:260,000 個未知惡意程式、50,000 個勒索病毒,以及 3,000 個變臉詐騙攻擊。

趨勢科技 Cloud App Security 的客戶通常在建置了這套解決方案之後都能看到立竿見影的效果。美國 Live Nation 娛樂公司部署了趨勢科技 Cloud App Security 之後,減少了 90% 的惡意程式感染,大幅減輕事件應變團隊的負擔。愛爾蘭 科克大學 (University College Cork) 自從建置了 CAS 之後,就再也沒有感染過勒索病毒。芬蘭包裝材料大廠 Walki 集團的資安報告顯示,CAS 每星期都攔截到不少次包含勒索病毒在內的威脅。

即使是已經內建 Microsoft Advanced Threat Protection 進階威脅防護的 Office 365 企業版 E5 方案,趨勢科技 CAS 同樣也能適用。歐洲一家全球性運輸貨運公司即採用 E5 方案並有 25,000 多名電子郵件使用者,但該公司仍經常遭到勒索病毒攻擊。該客戶使用趨勢科技 Cloud App Security 來手動掃瞄三天的電子郵件和 OneDrive 資料之後,在電子郵件內發現了 3,000 個進階網路釣魚、28 個勒索病毒以及一個變臉詐騙。此外也在 OneDrive 上發現了四個勒索病毒檔案。

更多詳細內容,請參閱以下報告來了解 CAS 可攔截的威脅類型以及 2017 年 Trend Labs 所發現的常見電子郵件攻擊。


電子郵件中的一個惡意的Word或一個 PDF 附件讓全球企業付出慘痛代價

電子郵件是企業必備的一項生財工具,讓企業員工、客戶和供應商之間能夠順利溝通,其功能和系統能夠有效帶動企業營運必要的一些重要元素。所以,電子郵件成為網路犯罪集團散布誘餌以從事不法行為的管道,也就不令人意外。

一個惡意的Word或一個 PDF 附件讓全球企業付出慘痛代價

電子郵件至今仍是惡意程式及其他威脅最常見的感染途徑:根據 Smart Protection Network™ 全球威脅情報網 2017 年的資料顯示,94% 的勒索病毒威脅都來自電子郵件,此外,變臉詐騙攻擊或稱為商務電子郵件入侵 (Business Email Compromise-BEC)從該年上半年至下半年成長了 106%。多年來,全球各地的企業機構都曾經只因為一個惡意的 Microsoft Word 文件或一個 PDF 附件檔案而付出慘痛的代價:高額的贖金、系統癱瘓、商譽受損。

趨勢科技 Cloud App Security™ 解決方案是一套以應用程式開發介面 (API) 為基礎的服務,能保護 Microsoft® Office 365™ Exchange™ Online、OneDrive® for Business 以及 SharePoint® Online 等平台。它可擔當 Office 365 的電子郵件與檔案掃瞄之後的第二道防護。藉由機器學習和沙盒模擬惡意程式分析來偵測勒索病毒、變臉詐騙以及其他進階威脅,有效遏止不斷繁衍的電子郵件威脅。Cloud App Security 能偵測已知及未知的電子郵件威脅,防止威脅滲透到雲端服務內。

2017 年 趨勢科技 Cloud App Security偵測並攔截了 340 萬個高風險電子郵件威脅

2017 年一整年,Cloud App Security 偵測了 65,000 個已知的木馬程式、蠕蟲、病毒及後門程式。Cloud App Security 的分類引擎在第二季經過強化之後,光 2017 年後三季就偵測了 50,000 多個勒索病毒與 3,000 多個變臉詐騙威脅。此外,其執行前靜態機器學習與沙盒模擬分析引擎也攔截了 26 萬個未知的電子郵件威脅。同期,該解決方案也攔截了 280 萬個已知惡意連結及 19 萬封網路釣魚郵件。除了 Office 365 內建的威脅掃瞄之外,Cloud App Security 本身就偵測並攔截了 340 萬個高風險的電子郵件威脅。 繼續閱讀