企業資安面臨的三個挑戰,如何採用託管式偵測及回應 ( MDR ) 服務來防堵網路資安缺口?

託管式偵測及回應 (Managed Detection and Response,簡稱 MDR) 服務可提供主動能力來偵測及徹底分析威脅,同時又能迅速回應資安事件。今日的網路威脅,不論是網路間諜或網路犯罪,其規模和複雜度都相當令人擔憂。研究機構指出,全球網路資安支出越來越高,其原因不外乎法規遵循要求以及企業希望提升偵測和回應威脅的能力。本文探討企業在強化其網路資安策略時所面臨的一些挑戰,以及託管式偵測及回應服務如何協助企業解決這些挑戰。

以下讓我們來仔細探討一下企業強化其網路資安策略時所面臨的三個挑戰:

挑戰一:傳統資安防禦無法有效應付今日威脅情勢
傳統的資安解決方案在面對威脅時大多採取被動回應的作法,而且通常只能監控單一途徑上的威脅,所以無法有效應付今日廣泛多樣的威脅情勢。2018 上半年,趨勢科技就攔截了 204 億次以上的威脅。其中,光虛擬加密貨幣挖礦惡意程式就成長了 141%。此外,一些近期的威脅也顯示,駭客會結合各種功能與躲避技巧,再配合一些惡意程式工具來提升其長期潛伏能力,例如:在銀行木馬程式與挖礦( coinmining )程式當中加入檔案加密功能、長期潛伏於企業內或者利用一些其他裝置 (路由器、印表機、掃描器或其他萬物聯網(IoT ,Internet of Thing)裝置) 來入侵企業系統或伺服器。

根據 SANS Institute 的報告指出,主動追蹤威脅 (也就是持續偵測及分析威脅和入侵跡象),可有效提升資訊安全以及事件應變的速度與準度,至少對大型企業來說是如此。

然而,許多企業機構或許並無主動追蹤威脅的資源或能力。要成立一個所謂的「資安營運中心」(SOC) 或是妥善運用「端點偵測及回應」(EDR) 工具,還是需要一些專業能力。

即使大型企業或許具備成立 SOC或採購相關工具的財力和能力,但也無法保證能夠有效提升其資訊安全與風險管理。

MDR 如何解決這項挑戰?

MDR 提供了企業所需的能力來揪出隱藏在企業內部的威脅並發掘其相關活動,例如:幕後操縱 (C&C) 通訊、企業內橫向移動,以及一些能夠避開標準資安防禦的躲避技巧。

MDR 可提供全企業威脅追蹤服務,掃瞄駭客入侵或攻擊跡象,進而提升防範類似威脅的能力。此外,MDR 還能讓企業善用資安廠商的深度研究和威脅情報,取得特定威脅的相關資訊與可採取行動的分析,讓企業迅速發掘並回應威脅。 繼續閱讀
研究報告:金融業正面臨越來越多憑證填充 (Credential Stuffing) 攻擊

當資料外洩發生,其後續的效應並不一定會隨著事件落幕而消失。Akamai 的研究人員指出,根據他們在 2017 年 11 月至 2018 年 6 月之間觀察到的 300 億次惡意嘗試登入顯示,金融業正面臨越來越多的憑證填充 (Credential Stuffing) 攻擊。

憑證填充攻擊是一項利用殭屍網路(botnet)以自動化方式不斷使用偷來的登入憑證試圖登入網路服務的一種攻擊技巧。這項手法使用大量外流的電子郵件地址和密碼,再搭配自動化腳本,以疲勞轟炸的方式不斷試圖登入網路服務,直到某一組帳號密碼成功為止。此攻擊技巧很可能讓企業因為詐騙、網路斷線導致業務停擺、緊急應變與通知客戶、系統修復以及商譽受損等等而造成損失。

該研究特別指出,遭遇這類攻擊的企業不分大小。報告引述的例子是某家財星 500 大 (Fortune 500) 企業,同時也是一家信用合作社,該公司的日常登入活動突然飆高,造成每分鐘網路流量大幅增加。在為期 6 至 7 天的觀察期間,其網路活動從 420 萬飆升至 850 萬次嘗試登入,因而讓這起殭屍網路暴力攻擊與試圖暗中存取活動曝光。

[延伸閱讀:A Shift in the ATM Malware Landscape: From Physical to Network-based Attacks]

目前,金融業與零售業依舊是這類攻擊的主要目標,因為這類自動化攻擊非常容易實行。而且行動裝置與網站的介面和作業系統通常會盡可能精簡,因為冗長的載入時間不利於客戶和合法使用者的線上體驗。同時,客戶和員工也習慣在多個網路帳號上使用相同的電子郵件與密碼組合,而企業也仍在使用一些老舊或廠商已不再支援的作業系統。除此之外,還有企業的員工和現有系統無法有效分辨正常使用者與網路犯罪集團的登入活動。

四招金融業防範憑證填充攻擊的方法

由於網路犯罪集團總是處心積在尋找獲利方式,因此針對金融業網路資產的攻擊不論是數量、型態和手法都會不斷增加。以下是一些強化安全來防範這類攻擊的建議方法:

  1. 養成良好的密碼習慣。避免在不同的網路帳號上使用相同的電子郵件與密碼組合,此外也要經常更換密碼。
  2. 盡可能啟用雙重認證 (2FA),畢竟,多一層保護總是多一分安全保障。
  3. 定期下載廠商提供的更新。
  4. 觀察您的網路流量和系統。如果網路查詢、登入數量突然暴增,或者速度突然變慢,都有可能是遭到攻擊的跡象。採用一套資安軟體來掃瞄並清除惡意程式感染。

[延伸閱讀: ATM 惡意程式 Alice, 專門用來清空自動提款機]

趨勢科技 XGen™ 防護能為企業提供跨世代融合的威脅防禦技巧,完整防範各式各樣的威脅,保護資料中心、雲端環境、網路及端點。

它藉由高準度的機器學習來保護閘道與端點資料和應用程式,保護實體、虛擬及雲端工作負載。XGen 能藉由網站/網址過濾、行為分析及客製化沙盒模擬分析,來防範今日針對企業量身訂做的威脅,這些威脅不僅能避開傳統資安防禦,更能利用已知、未知或尚未公開的漏洞,竊取個人身分識別資訊或將資料加密。XGen 是趨勢科技 Hybrid Cloud Security 混合雲防護、User Protection 使用者防護以及 Network Defense 網路防禦等解決方案的技術基礎。


原文出處:Report Finds Increased Credential Stuffing Attacks on Financial Sector

新型態網路釣魚:以熟人回信手法散發病毒, 教育、金融及能源產業為攻擊目標

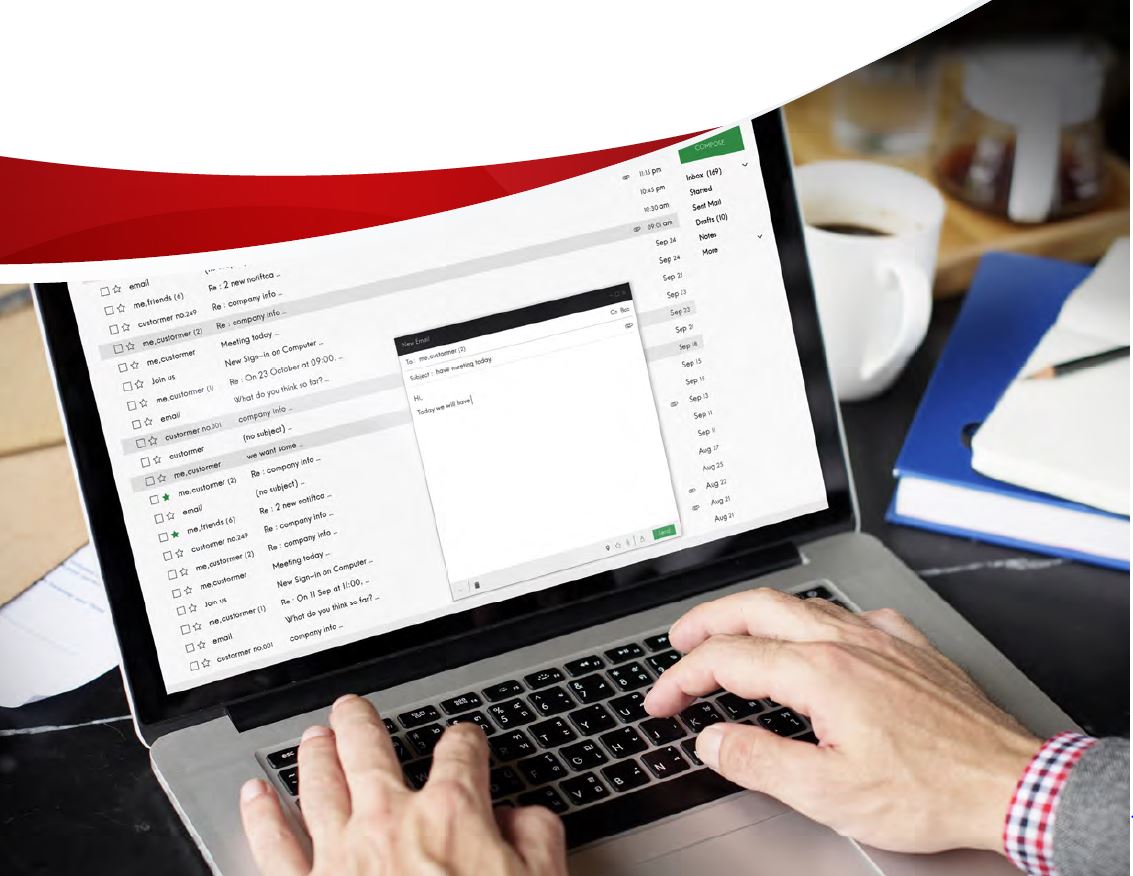
雖然,絕大多數的網路釣魚(Phishing)行攻擊動本質上都相當單純,也容易辨識,因為它們通常都假冒某個合法機構發信,然後隨附惡意檔案或者在內文當中包含惡意連結。不過,我們在今年 9 月發現了一波垃圾郵件採用了一種更精密的網路釣魚手法。這波垃圾郵件使用了預先駭入的電子郵件帳號,以回覆現有電子郵件對話串的方式來散布惡意程式。由於該郵件是發到既存的對話串當中,因此很容易讓收件人不知不覺上當。等到受害者發現自己遭到網路攻擊時,通常為時已晚。

此波攻擊非常類似 Talos 在今年稍早所發現的 URSNIF/GOZI 垃圾郵件攻擊行動,後者使用的是預先駭入並收編至 Dark Cloud 殭屍網路(botnet)的電腦來發送電子郵件至已經存在的對話串當中。因此,這波行動很可能是上一波攻擊的延續或衍生攻擊。

趨勢科技從目前蒐集到的所有資料當中發現,這波行動主要攻擊北美和歐洲地區,但我們也在亞洲和拉丁美洲地區發現一些零星的類似攻擊。而攻擊的目標以教育、金融及能源產業為主,不過也出現在房地產、運輸、製造和政府機關等其他產業。

留意警訊

為了說明這波網路釣魚攻擊的可信度有多高,我們在下面附了一個電子郵件樣本 (如圖):

 Figure 1. Example of a malicious email that is used to reply to a conversation

圖 1:回覆某電子郵件對話串的惡意電子郵件樣本。

由於信件是來自熟人,而且是回覆現有的對話串,因此很容易讓收件人不疑有詐。除此之外,信件的主旨和文法也似乎沒什麼錯誤,甚至信件結尾還附上個人簽名。 繼續閱讀

《病毒30演變史》「一封郵件騙走一棟房子」老闆,別再成詐騙集團金雞母 ! 2018年趨勢科技首創 AI 技術防禦BEC 詐騙

趨勢科技成立之初,當年出現的病毒,是靠磁碟片傳播的
今年(2018年)趨勢科技成立滿 30 年,我們一同回顧 30年病毒/資安威脅演變史。
本篇來到 2013年開始興起的 BEC 電子郵件詐騙,及趨勢科技如何使用人工智慧 (AI) 及機器學習來防禦這類詐騙


2017年 10 月新竹一間長期與中國代工廠合作的科技公司,原本都用對方「xxx@ximhan.net」信箱聯絡,沒想到歹徒另創立名稱相似的「xxx@xlmhan.net」假帳號,以定期更換受款帳戶,以免遭洗錢犯罪利用為由,要求更改受款帳戶。該公司不疑有他,一時眼花, i 跟 l 分不清,損失新台幣2千餘萬元!這是變臉詐騙攻擊或稱為商務電子郵件入侵(Business Email Compromise 簡稱 BEC) 常用的手法。一封郵件騙走一棟房子 一點都不誇張。

刑事局受理的 BEC 詐騙案件,到今(2018)年 10月5日為止,已有 45 件,平均算起來,大約每周都會有一家臺灣企業遇害報案,而遭到詐騙的金額更是已經超過2億元。

美國南俄勒岡大學在 201 7年 4 月底因BEC 詐騙轉帳損失190萬美元。他們以為轉帳對象是負責建設學生娛樂中心的建築公司。但該公司從未收到過該款項
原因是騙子冒充既定廠商,向大學財務處發送支付帳戶變更通知郵件

趨勢科技看過各種 BEC 詐騙手法,包含用”採購訂單”當網路釣魚檔名;網路釣魚執行檔易被起疑心, 改用 HTML 附件讓你上鉤!;2017年男大生認罪, 利用 Limitless鍵盤側錄程式危駭數千企業! 趨勢科技FTR 團隊協助逮捕;

FBI 報告:全球變臉詐騙 (BEC) 損失金額已超過 120 億美元

繼續閱讀