駭客藉由販賣線上遊戲幣資助網路犯罪,企業連帶成了受害者

網路上已出現許多販賣線上遊戲幣的網站,而這類熱門的遊戲包括:《FIFA》、《魔獸世界》、《流亡黯道》等等,更有些人提供代練《寶可夢》帳號的服務。網路犯罪集團藉由經營線上遊戲幣業務充實資金,進一步拓展網路犯罪活動,攻擊更多企業機構,甚至遊戲伺服器。趨勢科技已見過多起駭客集團所發動的攻擊。

這些網站都有自己的廣告、促銷活動,甚至提供加密的付款機制。事實上,它們絕大部分就像一般的購物網站一樣提供了快速、安全的交易機制,更有 7 天 24 小時全天候線上即時通訊技術支援。

————————————————————————————-

網路犯罪集團藉由經營線上遊戲幣業務充實資金,進一步拓展網路犯罪活動,攻擊更多企業機構,甚至遊戲伺服器


線上遊戲產業長久以來都是網路犯罪的一大目標。這些年,我們看到玩家遭到各種網路釣魚攻擊,不然就是遊戲帳號被盜。至於遊戲公司,則是遭到分散式阻斷服務 (DDoS) 之類的攻擊。但這些威脅都跟遊戲本身無關,不過,我們最近發現了一種與玩家切身相關且影響廣泛的威脅。

根據趨勢科技最新的研究「網路犯罪集團販賣線上遊戲幣」(The Cybercriminal Roots of Selling Online Gaming Currency) 指出,網路犯罪集團現在會藉由販賣線上遊戲幣的方式來賺錢以資助其犯罪行動。

利用玩家之間相互比較的心理

這類手法專門針對那些會用真錢購買遊戲幣的玩家 (尤其是大型多人線上角色扮演遊戲,簡稱 MMORPG)。MMORPG 是一種讓全球玩家在網路虛擬世界當中共同探險的奇幻冒險遊戲。在這類遊戲當中,玩家很容易產生互相比較的心理,因此那些擁有大量遊戲幣可購買稀有寶物或是意外獲得稀有寶物的玩家,通常都是人人稱羨的對象。

然而,有些玩家會向人購買遊戲幣來節省練功賺遊戲幣的時間和精力,以便在短期之內迅速累積大量遊戲幣。當然,這樣的行為讓遊戲開發人員和廠商不齒,因為這簡直就是作弊,是一種可能被「封帳號」的違規行為。

當然,在線上遊戲當中作弊並不犯法,就像買賣線上遊戲代幣也不犯法。網路犯罪集團深知這點,也藉此發展出一套賺錢秘方。網路上已出現許多販賣線上遊戲幣的網站,而這類熱門的遊戲包括:《FIFA》、《魔獸世界》、《流亡黯道》等等,更有些人提供代練《寶可夢》帳號的服務。這些網站都有自己的廣告、促銷活動,甚至提供加密的付款機制。事實上,它們絕大部分就像一般的購物網站一樣提供了快速、安全的交易機制,更有 7 天 24 小時全天候線上即時通訊技術支援。

企業連帶成了受害者

網路犯罪集團藉由經營線上遊戲幣業務來充實資金,進一步拓展網路犯罪活動,攻擊更多企業機構,甚至遊戲伺服器。我們已見過多起由 Lizard Squad、Team Poison 和 Armada Collective 等駭客集團所發動的攻擊。 繼續閱讀
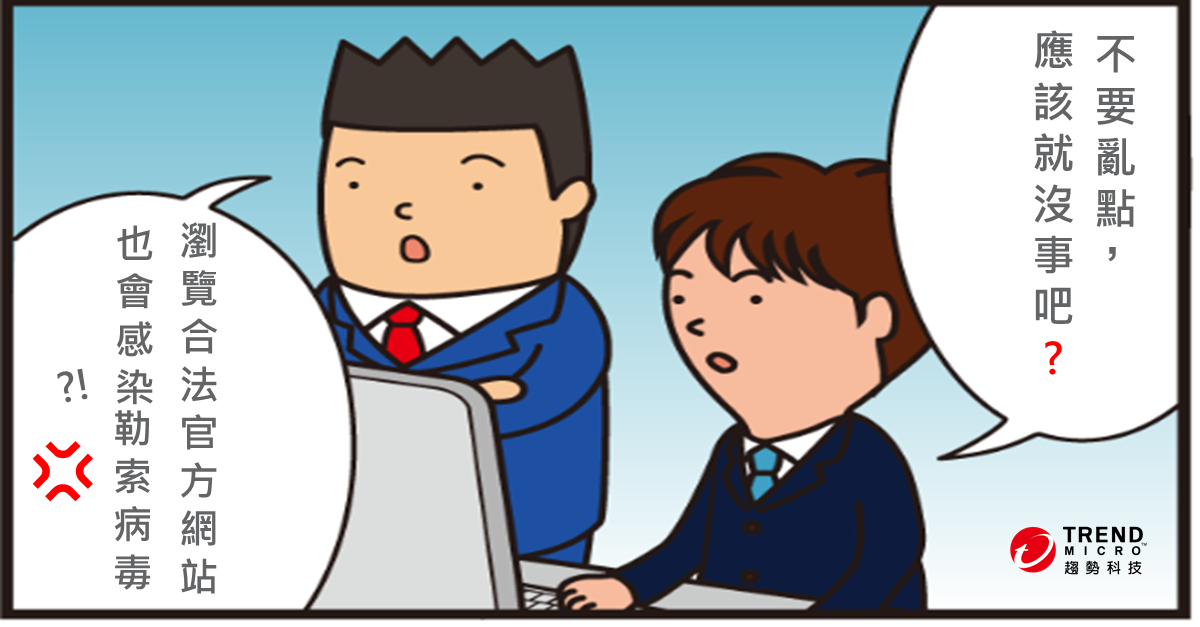
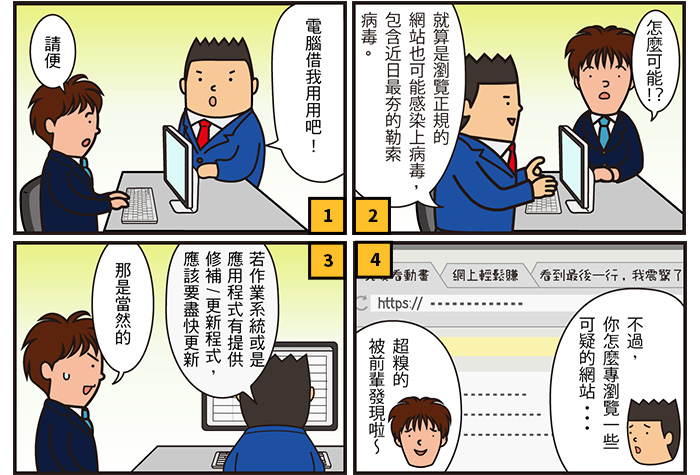
《資安漫畫 》瀏覽合法的官方網站也會中毒!?一次看懂勒索病毒四個地雷

「只要不點入可疑網站就不會中毒」?!

tm_logo

Q:瀏覽合法的官方網站也會感染上勒索病毒!?
A:是的,如果電腦有軟體的修補程式沒有更新的話,遇到「Drive by download」路過式下載攻擊,瀏覽惡意網頁或惡意廣告就會中毒,台灣也傳出相關案例。
Q:Cerber勒索病毒透過惡意廣告散播,主要集中在台灣,只要不點擊廣告就不會中招?
A:惡意廣告是勒索病毒傳播的主要途徑之一,大多數人對於惡意廣告有著很大的誤解,就是要有點擊的動作才會受到危害,事實上,惡意廣告的攻擊並不需要使用者的點擊,只要瀏覽器或裝置顯示出惡意廣告,使用者就會受到攻擊。
Q:網路追劇也有可能遇到勒索病毒嗎?
A:很多網友因為在網路追劇中毒,因為有些廣告會在影片播放前顯示,網路犯罪集團會經由這類廣告來散布惡意程式。這就是所謂的「惡意廣告」,除了勒索病毒,它們也利用軟體漏洞在系統暗中植入一些可竊取帳號密碼、銀行資訊和個人資料的惡意程式。
Q:CryptXXX勒索病毒受害者回報瀏覽過內容農場網站後出現中毒症狀,所以大型網站比較安全嗎?
A:在台灣傳出大量災情的 CryptXXX(RANSOM_Waltrix)勒索病毒主要利用Flash/SilverLight/IE的漏洞進行攻擊,據受害者反映,瀏覽新聞網站、入口網站以及文章常在 Facebook 臉書上被分享的一些內容農場網站之後,開始出現感染勒索病毒的情況。許多高知名度的網站,因為他們的廣告網路在不知情下成為網路犯罪市場的幫兇。報導指出網頁廣告成勒索軟體散播溫床,紐約時報、BBC、MSN 皆中招,文中指出”攻擊者透過廣告聯盟及軟體漏洞,透過大型網站如《紐約時報》、BBC 、MSN 等的廣告,藉此安裝勒索病毒。
趨勢科技建議:
若作業系統或是應用程式有提供修補程式或更新程式,應該要盡快更新,並使用防毒軟體,如此一來就能大幅度地減少威脅。
Copyright © 2016 Trend Micro Incorporated. All rights reserved.

PC-cillin 2017雲端版除針對勒索病毒提供「3+1多層式防護」外,更提供密碼管理、SSL 網站安全憑證偵測、以及社群隱私防護三大獨家功能,跨平台跨裝置全面保護消費者遠離威脅!!即刻免費下載


Windows10Banner-540x90v5


《 想了解更多關於網路安全的秘訣和建議,只要到趨勢科技粉絲網頁 或下面的按鈕按讚 》

《提醒》將滑鼠游標移動到粉絲頁右上方的「已說讚」欄位,勾選「搶先看」選項,最新貼文就會優先顯示在動態消息頂端,讓你不會錯過任何更新。
*手機版直接前往專頁首頁,下拉追蹤中,就能將粉絲專頁設定搶先看。


▼ 歡迎加入趨勢科技社群網站▼

好友人數

《 勒索病毒》RaaS 加入了 CaaS 的行列,企業該如何防範新一代網路犯罪?

作者:趨勢科技網路安全長 (Chief Cybersecurity Officer,CCO ) Ed Cabrera

多年以來,「網路犯罪服務」(Cybercrime as a Service,簡稱 CaaS) 已在深層網路(Deep Web)地下論壇當中蔚為一股風潮。一些缺乏經驗的網路犯罪分子 (坦白說也是出於懶惰),只要向一些老手購買 CaaS 工具和服務,就能輕輕鬆鬆發動一些惡意程式、垃圾郵件(SPAM)、網路釣魚(Phishing)或其他惡意攻擊行動,一切只需點點滑鼠即可。這些現成的工具套件使用起來幾乎不費力氣、也不需花大錢、更不需經驗,就連只會寫寫腳本的初階駭客也能上手,但卻可以帶來高報酬。

而最新的「勒索病毒服務」(Ransomware as a Service,簡稱 RaaS) 毫不意外地,這項最新的服務,已造成新的勒索病毒 Ransomware (勒索軟體/綁架病毒)家族的數量大增,光是2016 上半年就比去年一整年暴增 172%,而 RaaS 的出現,也讓原本大多針對個人使用者的攻擊,現在也開始對企業造成嚴重威脅。

企業的資料和商譽陷入前所未有的危險當中,最終甚至可能危及企業的生存,因為有了 RaaS 之後,網路犯罪分子就能發動多起勒索病毒攻擊,有助於他們在地下論壇打響名號。他們的目標就是挾持企業最寶貴的資產,包括:重要的連絡人資訊、業務資訊或是企業關鍵檔案。企業一旦損失這些數位檔案,將帶來嚴重的後果,包括:營業損失、營運中斷、法律賠償以及商譽損失。

企業的資安長 (CISO) 與 CXX 級高階主管,有責任採取必要的安全措施來妥善保護企業的寶貴資訊,並充分教育員工認識這項威脅。勒索病毒並非只有一種行為模式,因此資安對策也不能只靠單一防護。趨勢科技的多層式防護能協助企業降低風險,不讓攻擊進入系統,不論經由何種入侵點。我們提供了四層的防護來協助您降低風險:

RaaS 服務背後的犯罪集團,必須靠著他們的「客戶」(也就是使用其服務的犯罪分子) 來入侵企業系統,才能獲得不法利益。因此,他們會盡可能確保攻擊能夠遍地開花。這波風潮短期內應該不會消失,所以,別讓您的企業成為下一個受害者,成為駭客在深層網路上提高聲望的墊腳石。教育您的員工,備份您的檔案,最重要的是:部署一套多層式防護來保護您的資料。最終您會發現,您所花費的時間和金錢,都將值得。

如需更多資訊,請參閱:https://www.trendmicro.com/vinfo/us/security/news/cybercrime-and-digital-threats/ransomware-as-a-service-what-this-means-for-enterprises

原文出處:Protecting Your Enterprise against a New Generation of Cybercriminals)

FBI: 光是今年,勒索病毒所造成的損失就高達 10 億美元,端點防護如何讓企業防範勒索病毒?


本文是一系列四篇部落格文章的第二篇,專門探討勒索病毒 Ransomware (勒索軟體/綁架病毒)攻擊一般使用者及企業的各種不同技巧。從這些技巧看來,防範這類威脅最好的方式就是在企業網路的各個層面建置多層式防護,從閘道、端點、到網路和伺服器。

先前的文章請參考這裡:

  • 勒索病毒的攻擊媒介了無新意,為何能繞過傳統的安全解決方案?

FBI: 光是今年,勒索病毒所造成的損失就高達 10 億美元

根據 FBI 美國聯邦調查局預測,光是今年,勒索病毒 Ransomware (勒索軟體/綁架病毒)所造成的損失就高達 10 億美元。勒索病毒儼然已成為一項「錢」景看好的生意,而網路犯罪集團也正積極轉戰其他領域來開拓更多攻擊目標,無論一般使用者或大大小小的各種企業皆無一倖免。

一般來說,中小企業 (SMB) 通常缺乏足夠的資源來建置完善的資安解決方案,根據一項調查顯示,美國有 65% 的中小企業不願將錢花在勒索病毒相關問題上,包括支付贖金或建置防護;而大型企業,儘管已建置了多層式防護,其網路仍舊存在著資安風險,尤其當威脅來自已知的信任來源,例如:第三方合作夥伴、廠商、聯絡人或是自己的員工。在這樣的情況之下,具備良好行為監控以及應用程式控管功能的端點防護,將是企業對抗勒索病毒的最後一道防線。

圖 1:勒索病毒攻擊與因應解決方案。

行為監控如何運作

趨勢科技 Smart Protection Suite 和 Worry-Free Pro當中所內建的行為監控功能可追蹤並封鎖任何「異常」或不常見的系統行為或變更,如此就能根據已知和未知的攻擊手法與技巧,包括加密、操弄處理程序、在系統植入檔案、幕後操縱 (C&C) 通訊等等,主動偵測及防止勒索病毒與加密勒索病毒執行,此外,還可封鎖專門竊取資訊的勒索病毒變種,如 RAA 及 MIRCOP勒索病毒。 繼續閱讀

調查:超過 20% 受訪單位防禦勒索病毒不及格;26%企業未做好資料外洩防範

2016 年 1 月至 5 月期間,趨勢科技做了一項網路調查,請受訪者就「趨勢科技 2016 年資安預測」報告當中所提出的各項資安領域評估一下其所屬公司的準備情況。我們統計了受訪者的回應,並就其公司的資安準備度與今年最大的資安威脅做個比較,得出一項對應的成績。

成績「優良」者,代表企業機構已能防範今年最大的資安威脅。成績「及格」者,代表企業機構已建置了相當的安全防護,但在某些領域仍有改善空間。成績「不及格」者,代表企業機構並未達到保護企業資料和資產的最低基本要求。不過,不及格的企業機構不必氣餒,只要強化一下當前的資安策略並投資適當的解決方案即可。

根據這項「企業資安準備度調查」,僅有 18% 的受訪者已做好充分準備,另有 21% 在一些關鍵的防護點並未做好防禦措施。以下是我們根據產業和地理區域所做出來的統計數據和圖表。


不同產業的資安準備度 

 26%受訪單位未做好資料外洩防範 

整體來看,資料防護依然是許多企業機構最弱的環節,有 26% 的受訪者表示並未做好網路攻擊相關資料外洩的防範。此外,在全部的受訪者中,有 18% 的受訪者對於網路勒索、行動惡意程式以及其他行動付款機制相關的威脅並未做好準備。

超過 20% 受訪單位防禦勒索病毒不及格 

今年依然有各種新的網路勒索手法和形態出現。根據美國聯邦調查局 (FBI) 的統計,2016 年第一季勒索病毒 Ransomware (勒索軟體/綁架病毒)的獲利創下有史以來的新高:2.09 億美元。然而,有 33% 受訪者仍表示其公司不是沒有嚴格執行重要資料的強制備份,就是不曉得他們到底有沒有備份。有超過 20% 的通訊/媒體、銀行,以及教育機構在勒索病毒防範方面拿到不及格的成績。

 25%使用智慧型裝置的醫療機構,未能充分採用最佳實務原則防範威脅

當被問到公司是否有配發 PC、筆記型電腦、平板、智慧型手機之外的工作用聯網裝置給他們時,受訪者的回答呈現兩極化。將近 50% 表示沒有,其餘的則被允許在工作上使用個人或配發的智慧型裝置。那些使用智慧型裝置來工作的受訪者,顯然已做好嚴格的身分認驗證措施,並且會定期更新。然而,在使用智慧型裝置的醫療機構當中,有 25% (大多在美國) 並未充分採用最佳實務原則來防範物聯網(IoT ,Internet of Thing)威脅。 繼續閱讀