2017年常被惡意濫用的系統管理工具和協定

系統管理工具和正常使用協定可以讓管理員、資安專家和開發人員更加具備靈活度和效率。但如果被攻擊者、網路犯罪分子和其他惡意份子利用,就會讓惡意軟體融入正常的網路流量來躲避傳統的安全機制,留下更少的足跡。正如2017年知名的威脅所顯示的那樣,讓它們被暴露或未加防護,甚至無意間被加以利用都可能產生嚴重的後果。
 

以下是2017年一些常被濫用的工具和協定,以及企業能夠用來對付利用這些工具進行攻擊的最佳實作:

PowerShell

它是什麼:Windows PowerShell是包含腳本語言和命令列shell的管理框架。它讓系統管理員可以自動化任務和管理流程。包括:啟動命令列、終止程序、找到資料夾和檔案、設定命令在背景排程執行、存取應用程式介面(API)以及管理系統和伺服器設定。

它如何被濫用:PowerShell是許多惡意軟體的主要部分,特別是無檔案威脅。像是Cerber和PowerWare等勒索軟體,像FAREIT這樣的資料竊取程式,像VAWTRAK這樣的銀行木馬以及將惡意PowerShell腳本嵌入可執行檔或巨集病毒文件的後門程式。這些腳本被用來取得和啟動/執行惡意軟體。因為PowerShell的性質,它常會被加入白名單;攻擊者利用它來躲避防毒(AV)偵測。

最佳實作:限制其使用,或將可能被濫用的指令加入黑名單 – 這可以提高安全性,但也可能影響其他系統功能。管理員也可以利用PowerShell本身,使用觸發器來偵測常被用於惡意PowerShell腳本的指令或參數。PowerShell還具備日誌功能,可以用來分析系統內的可疑行為。微軟也提供如何安全使用PowerShell的最佳實作建議。


PSEXEC

它是什麼:PsExec是可以讓使用者遠端啟動程序及執行命令或可執行檔的命令列工具。它使用登入到系統的使用者權限執行。PsExec有多種用途,它可以讓管理員重新導向系統間的控制台輸入和輸出。PsExec也可以用來派送修補程式。

它如何被濫用:Petya/NotPetya勒索病毒會利用PsExec的修改過版本來存取和感染遠端機器。磁碟加密HDDCryptor也用類似的方式使用它。無檔案加密惡意軟體SOREBREC利用PsExec來加強其程式碼注入能力。PsExec的靈活性也讓它被用來劫持端點成為殭屍網路的一部分,並且安裝端點銷售(PoS)惡意軟體。據報PsExec也被用在Target資料外洩事件中。 繼續閱讀

ISACA預測2019: 缺少兩百萬名網路安全專家

Does your business have an internal cybersecurity staffing gap?每年在這時候,公司的最高管理階層都有許多該優先處理的事情:搞定明年的預算計畫以及確保企業朝向目標前進是最優先的兩項。而另一件在進入2018年時所必須考慮的重點是建造他們的IT資安團隊。

面對網路犯罪分子持續地日益創新,破壞性的攻擊策略以及更加頻繁的攻擊,企業是否能夠擁有足夠的安全資源和人手來處理是件重要的事。但是網路安全產業人才短缺已經持續了多年,而且還會持續到2018年。

IT資安人員的就業機會

在Forbes的報導,非盈利資訊安全推廣組織ISACA預測到了2019年會出現驚人的資安專家短缺 – 缺少兩百萬名網路安全專家。

“美國每年有4萬份資訊安全分析師的職缺需要填補,而雇主還必須填補20萬份的其他網路資安職位”,Forbes撰稿者Jeff Kauflin寫道。“而每十份出現在求職網站上的網路資安工作,甚至只有7個人會去點那些廣告,更不用說申請。”

總的來說,缺乏訓練有素而技術精湛的IT資安專家是各產業都正在面對的問題。隨著資安威脅的不斷成長,IT人員短缺成為更加緊迫的問題。


“到了2019年,專家預測會缺少兩百萬名的網路安全專家。”


值得慶幸的是對網路資安人員和其雇主來說,一旦招募並且到職就會相當穩定。Gartner公司指出網路資安產業目前是零失業率 – 這在其他任何產業幾乎都不會見到。“我們是少數會有零失業率的產業,”網路安全專家Robert Herjavec指出。“不幸的是,資安人才的增加速度並不足夠來遏制網路犯罪的橫行。在我們能夠改善新網路資安專家的教育訓練品質之前,我們將會繼續地趕不上黑帽肆虐。 “


招聘頂尖IT人才

專家們說網路安全人才是技術領域中最少的,這不難理解為什麼 – 對訓練有素專家的需求數量超過了現有技術精湛、經驗豐富的人員數量。而在下一批人員被訓練好且足以擔當此任前,可用人才庫仍然還是不夠,且越來越少。

這讓企業必須要更加努力才能吸引頂尖IT人才來補足人員的短缺。值得慶幸的是,企業還可以利用以下三個策略來支援內部 IT團隊:  繼續閱讀

53% 的上班族在工作時網購禮物, 企業也該當心購物詐騙!

假日購物季節已經到來,消費者們也在尋找關於熱門玩具、電子產品和服裝等的特別折扣。雖然這季節會出現很棒的優惠和禮品,不過也有來自惡意攻擊者狡猾複雜的威脅。駭客們利用大增的購賣慾望和網路活動來發動無數的假日購物詐騙。

購物旺季 企業也該留心的四項威脅

消費者不只是在自己的個人時間進行購物。根據CareerBuilder的一項研究發現,有53%的企業員工在工作時選購禮物。這之中有43%承認自己在網路購物上花超過了一個小時。

這樣一來,假日購物詐騙影響到的不只是個人,使用企業網路的工作者也會將企業基礎設施帶入危險。隨著消費旺季的到來,這裡提供該注意的四項常見威脅:


1.讓人不由自主點進去的網路釣魚郵件

“雖然消費者中有91%表示自己意識到網路釣魚威脅,還是有五分之二的美國人被騙。”

網路釣魚攻擊在年度購物季節橫行,大部分都是針對想尋找優惠的消費者。駭客針對這點來加以利用,製作包含折扣、優惠券、禮物卡等誘人內容的電子郵件。而這些電子郵件往往夾帶了惡意連結,會讓受害者電腦感染惡意軟體或是騙取個人資料。

根據USA Today的報導,雖然消費者中有91%表示自己已經意識到網路釣魚威脅,但還是有五分之二的美國人受騙。

要發現網路釣魚攻擊,可以檢查寄件者地址是真的來自該公司。此外,在點擊電子郵件連結前先將滑鼠游標移到上面來確認會被導到想去的網站。

繼續閱讀

趨勢科技籲關注ATM攻擊走勢,持續探索防禦自保之道

從古至今,只要錢財聚集之處,就容易成為犯罪溫床。到銀行搶錢,必須突破層層保全與警衛,得手機率低且風險大,相形之下,隻身佇立在各角落的ATM,看在犯罪者眼中,確實是更易下手的標的,加上攻擊手法會流傳於暗網市集,學習精進空間大,導致ATM攻擊事件日趨頻繁。

趨勢科技資深威脅研究專家Fyodor Yarochkin,日前透過一場「The Age of Broken ATMs那些年,他們搶的ATM」演講指出,回溯 ATM攻擊史,最令人印象深刻的一次演繹,為 2010年黑帽大會上由已故白帽駭客 Barnaby Jack 展示如何駭進 ATM令其吐鈔。

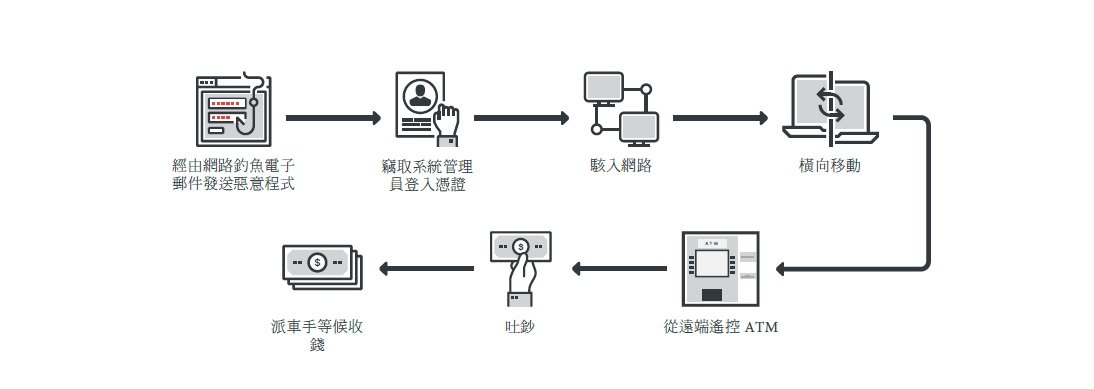
Fyodor說,ATM攻擊者的明確目標就是拿錢,無論透過實體攻擊、盜拷卡片資料、Jackpotting(利用惡意程式控制吐鈔),或TRF(Transaction Reverse Fraud),全都圍繞在此目的;其中在去年(2016)震驚全臺的第一銀行ATM盜領事件,即屬於Jackpotting。

3D 列印技術盛行,但ATM惡意程式更令人擔憂

實體攻擊的常見型態,乃是借助炸藥、鑽探等工具,將ATM整臺搬走,是最耗時費力、也最易敗露行跡的攻擊手法,因此逐漸式微。至於發生頻繁曾經頗高的Skimmer或Shimmers,前者意指傳統磁條卡側錄器,後者則為晶片卡側錄器,它們的目的不在讓ATM吐鈔,亦非獲取鈔票箱裡的錢,而是記錄使用者的卡片資訊;Fyodor認為,隨著3D列印技術的發達,唯恐降低Skimmer或Shimmers製作門檻,使得原本不具足夠Know-how的宵小之徒,皆可能從事非法側錄動作,可謂一大隱憂。

但更值得人們嚴陣以待的攻擊手段,則為ATM惡意程式;只因此類犯罪的複雜性不斷攀升,攻擊範圍與規模日益擴大,對於銀行而言,堪稱是殺傷力最強的威脅之一。

回顧ATM惡意程式演進歷程,2009年資安研究人員發現在俄羅斯、烏克蘭有一隻Skimer軟體,不僅能在ATM竊取用戶的錢,也能將ATM變為側錄機,算是史上第一隻ATM惡意程式。

爾後從2014年開始,ATM惡意程式推陳出新的速度不斷提升,其間不管是2014、2016年期間偷遍歐洲與東南亞的Padpin(含變種),及同樣發生在2016年的ATMitch、Alice,及臺灣的ATM盜領事件,都相當駭人聽聞。


Fyodor回憶2016年ATM盜領案爆發當時,許多銀行如驚弓之鳥,紛紛把特定廠牌ATM換置下架,他認為並非有效做法,因這起攻擊事件的癥結,並不是出在ATM訊號問題,而在於背後操刀的駭客已鎖定攻擊對象,接著分析該對象的ATM設備漏洞;換言之只要目標對象持續被鎖定,即便將ATM悉數換過,仍有很大機會遇駭。

疑似與一銀案相同班底的犯罪者,可能的作案地點至少包括了吉爾吉斯、塔吉克等國家,遭駭客攻破的ATM廠牌機型,與一銀案件皆不相同。

ATM惡意程式觸角,可能延伸至其他設備

Fyodor接著說,2017年ATM惡意程式持續演進,例如發生在墨西哥與秘魯、號稱不需銀行卡即可清空ATM鈔票的Ploutus.D,有趣之處在於該程式必須靠授權金鑰啟動,時間僅24小時,堪稱是暗黑市集中新穎的商業模式。至於發生在印度的Rufus,是一款USB開機隨身碟軟體,只要駭客設法插入ATM的USB埠,就能讓機器輕鬆吐錢。

今年10月,暗黑市集中有人叫賣ATM惡意軟體工具箱,背後發起人為「Cutlet Maker」,針對ATM惡意軟體提供詳細使用手冊,強調只要利用供應商的API,無需費心取得ATM用戶資訊,即可成功從ATM盜取金錢。

總括而論,Fyodor認為展望未來,ATM攻擊行為不會消失,且將出現更大規模演化,舉凡自助付款機(UPT)、收銀機(POS)或自動售票機,都可能遭到駭客染指,值得留意。

由於人們對於ATM攻擊議題的關注度持續增高,趨勢科技特別透過粉絲頁接受相關提問,因反應熱烈,最終Fyodor偕同趨勢科技資深研究員Philippe Lin精選5個常見問題,並由Philippe進行回答。

針對備受關切議題,趨勢科技進行解惑

問題之一為「網路 ATM 與實體 ATM 的安全性是否有差異?」,Philippe答覆兩者運作方式歧異,網路ATM理論上需要你在電腦執行另一擴充套件,駭客埋伏在水坑(Waterhole)盯哨,Fingerprint你是否為某特定銀行的用戶,再進行攻擊。問題之二為「實體隔離是否可解決一銀案問題?」,Philippe認為此次一銀案的所有攻擊皆透過網際網路進行,故實體隔離可有效增加攻擊難度,但相信駭客仍會嚐試找尋別的出路。 繼續閱讀

資料外洩數據如何被用於網路犯罪?Linkedin 外洩帳號成木馬發送機!泰迪熊被駭,登錄憑證流向地下市場!

資料分析有助於發掘一些模式、關聯以及其他寶貴資訊,對企業決策有莫大幫助。在網路資安領域,資料分析同樣也扮演日益吃重的角色,成為偵測威脅的關鍵。然而,當資料分析被歹徒應用於網路犯罪時又將如何?

從資料外洩事件搜刮而來的7.11 億個帳號,被 Spambot 當銀行木馬發送機

今年八月下旬,一位法國研究人員發現了一個名為「Onliner」的大型公開垃圾郵件機器人 (Spambot),它 利用全球 8 千萬個遭入侵的電子郵件伺服器來散發垃圾郵件,尋找潛在受害者,然後讓受害者感染專門竊取資訊的銀行木馬 URSNIF 惡意程式。Onliner 總計利用了 7.11 億個-相當於歐洲人口的帳號,散播惡意程式,這些被綁架的帳號都是從先前發生的資料外洩事件搜刮而來,例如:LinkedIn資料外洩事件。

[TrendLabs 資訊安全情報部落格:URSNIF 垃圾郵件發現新的惡意巨集躲避技巧]

在今日科技掛帥的世界裡,資料就如同貨幣一樣,因此 Onliner 的案例讓我們見識到歹徒的獲利多麼驚人。也許,資料的價值越來越高,正是網路攻擊日益精密且不擴張的原因。過去,網路犯罪集團大多重複利用其手上僅有的少數資料來盡可能發揮最大效益,例如從事身分盜用。

但今日,網路犯罪集團的目標是更大的資料,希望撒下一個更大的網來提高獲利,並且投入更多資源來收網。所以,處理、管理及儲存資料的技術越新,就越吸引網路犯罪集團覬覦並加以利用。

光是企業 (及一般使用者) 所創造、管理、儲存的資料量 (及轉手的速度),就足以讓資料竊盜集團垂涎三尺。網路犯罪集團與駭客在得手之後,會將這些資料用於其他用途,或拿到地下市場販售。

[延伸閱讀:駭客偷取您的身分資料做什麼?]

資料如何用來從事網路勒索。


商業流程入侵入侵企業內部基礎架構來獲取暴利

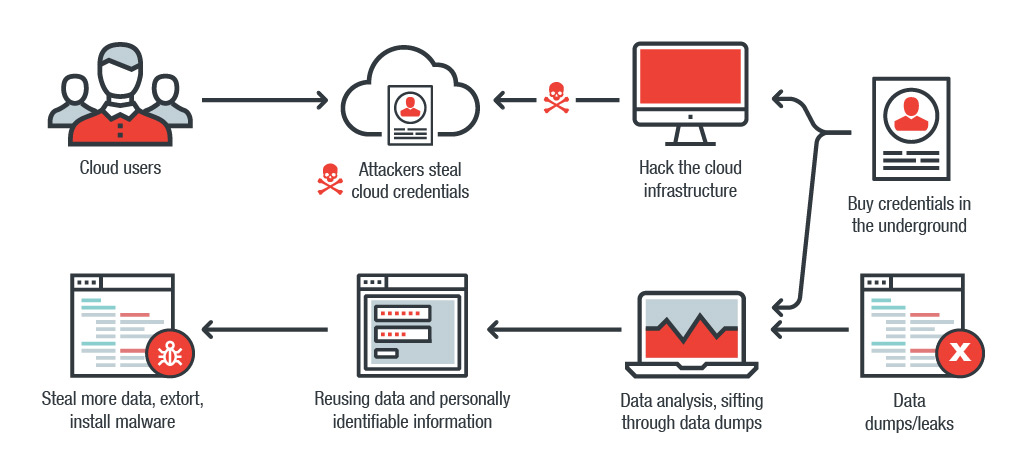
歹徒如何利用資料來從事網路犯罪?其實這樣的情境大家並不陌生,而且有越來越普遍的趨勢:網路犯罪集團會從雲端竊取帳號資料,或經由漏洞駭入儲存帳號資料的系統。還有另一種做法,那就是:直接到地下市場上購買或蒐集駭客對外公開的外洩資料庫,然後再自行篩選出有價值的資料,例如:帳號登入憑證或身分識別資訊。 繼續閱讀