“Facèboðk警告BLOCKING FACEBOOK,即時確認!”帳號24小時內即將被鎖?是網路釣魚詐騙!

趨勢科技近來發現駭客假借Facebook名義,發送內含網路釣魚(Phishing)連結的假警告信件給Facebook的使用者,通知使用者其帳號已經遭檢舉為垃圾郵件(SPAM)帳號,需立即點選email內的連結進行帳號安全性確認,否則帳號將可能遭永久停用。使用者一旦點選該網址後,將被導至假Facebook安全檢測系統(Security System),要求使用者輸入臉書帳號與密碼,以及提供信用卡相關資訊,導致個資外洩。


運用Facebook等知名社交平台名義發動的相關攻擊層出不窮,趨勢科技近來發現,駭客假借Facebook的名義發送假警告信件,通知email收件者其臉書帳戶已經被舉報為垃圾帳戶,需於24小時內點選信件中所附的網頁連結進行帳號確認,否則帳號將被永久停用。該信件引起使用者注意,並已於知名網路與BBS論壇上造成討論。

信件內容樣本之一:

 Facèboðk警告BLOCKING FACEBOOK,即時確認! 親愛的 : 用户帐户

Facebook要求用戶確認各自的帳戶作為證據的真實性的帳戶。這是因為許多人使用假身份和假資料圖片在他們的帳戶。 違反我們的使用條款,可 阻塞導致臨時帳戶或帳戶 永久封閉。 請確認您的帳戶,在下面的地址: hxxp://apps.facebook.com/security_account_tw/ 為保障您的帳戶 在24小時內立即確認你的 Facebook 帳戶。如果你不確認,系統會自動關閉您的帳戶永久的假設是真實的 Facebook 的跡象。 感謝您的幫助,以改善我們的服務 Facebook™ 安全 Facebook ©2012版權所有網絡 使用條款。隱私權政策 bv保留所有權利█║▌│█│║▌║│█║▌│█│

電話:(650.543.4800)傳真:(650.543.4801) 


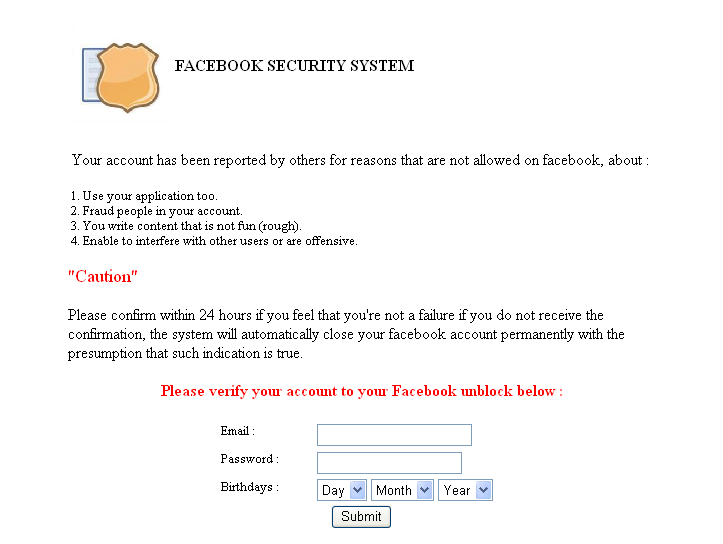
趨勢科技資安專家偵測發現,一旦點選該網址後,使用者將被導向特定網頁,該網頁貌似Facebook的安全檢測系統,要求使用者輸入用於註冊的Facebook的email帳號、密碼以及生日等個人資料。輸入該網頁所要求的訊息後,使用者將被導至另一個網頁,並被要求提供信用卡等相關資訊。初步判定該網頁應該是駭客用於騙取使用者臉書帳號密碼以及信用卡資訊的假網頁。

“Facèboðk警告BLOCKING FACEBOOK,即時確認!”帳號24小時內即將被鎖?是網路釣魚詐騙!
旦點選該網址後,使用者將被導向特定網頁,該網頁貌似Facebook的安全檢測系統,要求使用者輸入用於註冊的Facebook的email帳號、密碼以及生日等個人資料。
“Facèboðk警告BLOCKING FACEBOOK,即時確認!”帳號24小時內即將被鎖?是網路釣魚詐騙!
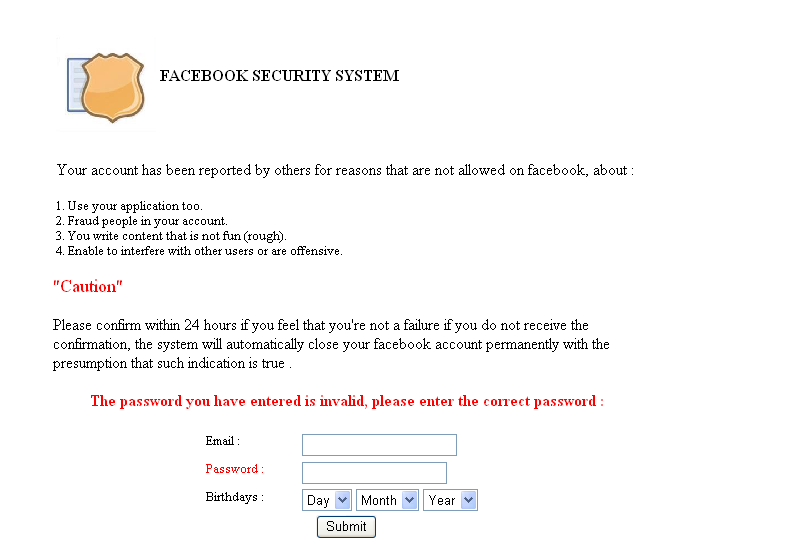
使用者被導至另一個網頁後,被要求提供信用卡等相關資訊


“Facèboðk警告BLOCKING FACEBOOK,即時確認!”帳號24小時內即將被鎖?是網路釣魚詐騙!
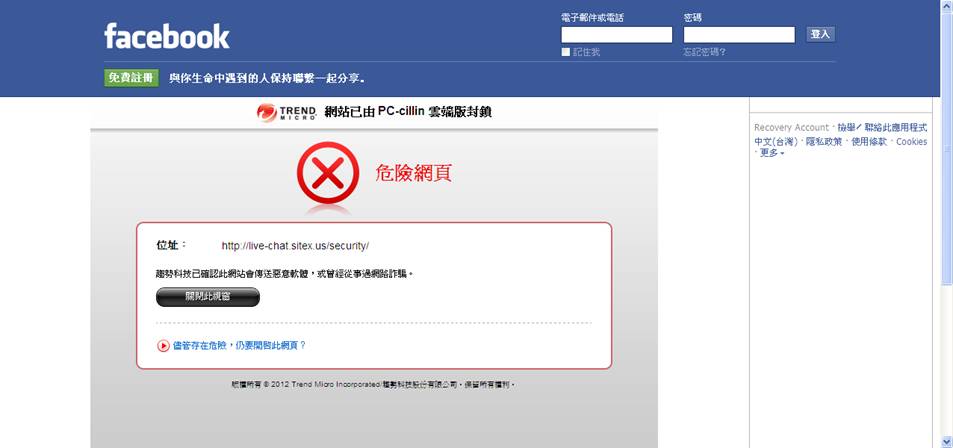
PC-cillin 用戶點選信件連結後,網頁內容會被導到另一個惡意網址,,圖為惡意網址被PC-cillin 雲端版阻擋的畫面

繼續閱讀

免費下載 Windows 8 ?! “Windows 8 Security System” 發出警告訊息,竟是病毒作怪

剛上網興致正高昂,點了一個頁面,差一點被跳出的病毒警告訊息給嚇到,說我的電腦裡被掃到好多隻病毒,這些病毒會讓瀏覽器會常常掛掉;上網速度變烏龜;銀行帳密等個人資料都會被偷光;電腦被當作網路犯罪跳板…而且這訊息是剛上市的Windows 8 Security System” 發出的….該怎麼辦?

免費下載  Windows 8 ?!是網路釣魚;還有冒充Windows 8安全程式的假防毒軟體


人們開始在談論最近所推出的新作業系統 – Windows 8了。自然地,網路犯罪分子也不會放過這個機會,利用Windows 8來散播病毒,在萬聖節製造使用者更多恐怖氣氛。

我們看到有兩個威脅會利用這款新作業系統的推出消息。第一個是典型的假防毒軟體。這個惡意軟體被偵測為TROJ_FAKEAV.EHM,當使用者訪問惡意網站時就可能會碰到。Google曾經提出的報告,網路上的惡意程式中,有15%是假的防毒軟體所造成的,而這些假防毒軟體已經進化到集團操作,可以欺騙搜尋引擎的網站排名機制,用作弊的方式讓刻意製作好的假防毒軟體的網站搜尋排序在前面,塑造高下載率的假象。


冒充 Windows 8 的假病毒掃描警告訊息


如上圖所示,這個惡意軟體會顯示假掃描結果來恐嚇使用者購買假防毒軟體,就跟一般的假防毒軟體變種一樣。那這惡意軟體有何不同之處呢?就在於它被包裝成是給Windows 8所用的安全程式。要騙你花錢買所謂的”防毒軟體”,否則瀏覽器會常常掛掉;上網速度會變烏龜;銀行帳密等個人資料都會被偷光;電腦被當作網路犯罪跳板….如果你乖乖付錢,那可就引狼入室了,你買到的是沒有防禦功能的假防毒軟體,其中的惡意程式,還可能會被偷信用卡帳號資訊。(關於更多假防毒軟體手法,請看這裡)


Windows 8安全程式正在掃毒?!是病毒假裝的


另一個威脅是網路釣魚(Phishing)郵件,會誘騙使用者去連上一個號稱可以免費下載Windows 8的網站。但實際上並沒有免費的作業系統,而是被導到一個釣魚網站來要求個人識別資料(PII),如電子郵件地址、密碼、姓名等可以在地下市場兜售或用於其他網路犯罪活動的資訊。


高人氣可能帶來風險


這是典型的網路犯罪份子會利用任何受注目的新技術推出,來最大化他們惡意軟體、垃圾郵件和惡意應用程式的散播。我們之前所報導過的惡意Instagram和憤怒鳥上太空應用程式,就緊接著Facebook收購這家照片分享應用程式的消息出現。同樣地,惡意版本的Bad Piggies(壞蛋豬)也緊跟著正式應用程式的推出。


為了保持安全,使用者必須保持冷靜,在點下連結或訪問網頁前先想一向,尤其是那些聲稱會免費提供最新產品或軟體的訊息。如果一件事好得太不真實,那通常就有問題。想了解更多網路犯罪份子如何透過有效的社交工程陷阱( Social Engineering)來誘騙使用者入局,我們的數位生活電子指南 –「社交工程如何運作」提供了全面的介紹。


趨勢科技PC-cillin 2013雲端版可以偵測和刪除像TROJ_FAKEAV.EHM的假防毒軟體,並且封鎖相關網站。也會在相關垃圾郵件(SPAM)進入使用者信箱前就加以封鎖。


@原文出處:They’re here: Threats Leveraging Windows 8作者:趨勢科技Gelo Abendan


◎延伸閱讀

《針對Windows 8 趨勢科技推出資安防護雙APP 》SafeGuard(網頁威脅過濾器)、Go Everywhere(行動裝置定位器)

通往Windows 8安全之路:已加強,但仍顛簸

什麼是假防毒軟體 Fake AV? 

【山寨版有夠詐】依 IP 更換詐騙內容, 只感染搜尋結果來源用戶…. 

韓國開戰假防毒軟體埋伏幕後當心“找“麻煩 

Google Groups 網上論壇搜尋引擎也成被駭者 

網站排名暗黑 SEO手法:美國期中選舉民調結果被假防毒軟體動手腳 

搜尋 “JavaScript Unpacker “解壓縮程式嚇然發現假防毒軟體FAKEAV 程式 

Blogspot 部落格被貼上垃圾訊息,內含假防毒軟體連結 

當心找到假 YouTube頁面及Flash安裝器,搜尋影片勿亂看

想了解更多關於網路安全的秘訣和建議,只要到趨勢科技粉絲網頁 或下面的按鈕按讚

PC-cillin 2013 雲端版跨平台同時支援Win、Mac及Android手機與平板,立即下載試用

【立即下載試用PC-clin 2013 雲端版 臉書地雷區 bye bye~】

◎ 免費下載防毒軟體:歡迎即刻免費下載試用PC-cillin 2013 即刻【按這裡下載】


◎ 歡迎加入趨勢科技社群網站


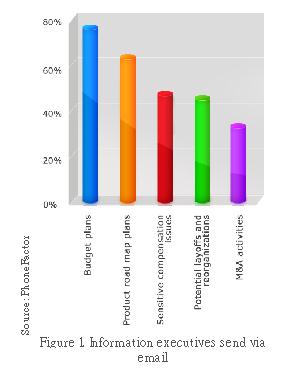
《APT進階持續性威脅~主要目標攻擊侵入點:eMail》63%產品規劃藍圖 ,76%預算計畫經由 email 傳送

企業電子郵件流量預計會在2016年底達到1430億封

在最近幾年間,因為企業有網頁應用程式、社群媒體和消費化應用的出現,提升了商務溝通的能力。但電子郵件仍然是主要用來交換重要商業資訊的媒介。企業的電子郵件流量佔了今日全球流量的大部分。根據一項研究顯示,企業電子郵件流量預計會在2016年底達到1430億封。註1

有73%的企業表示他們透過公司電子郵件來傳送高度機密的資料

商務溝通透過電子郵件既快速又簡單,在大多數情況下只要有網路就可以了。它可以放入足夠長度的內容,也可以用正式的格式來做資料交換。電子郵件也被認同是法律文件。

電子郵件被認為是關鍵的資訊服務。註2 員工會認為這在工作流程中是必要的,所以零電子郵件的政策難以被落實。註3 研究顯示,有73%的企業表示他們透過公司電子郵件來傳送高度機密的資料。註4 有些關鍵文件包括客戶資料、產品設計,企業策略和銷售報價等等。

經由電子郵件寄送的重要資訊類別:

<APT 目標攻擊>電子郵件寄送的重要資訊類別

  • 敏感的賠償問題 47%
  • 併購活動 33%
  • 可能的資遣和組織重組 45%
  • 產品規劃藍圖 63%
  • 預算計畫 76%

來源:PhoneFactor

電子郵件附加檔案

商務人士經常會在電子郵件內附加檔案,已經成為正常商務通訊的一部分。


  • 微軟Word檔案:Windows 已經被企業廣泛的採用。因此,唯一和作業系統完全相容的微軟Office套件也非常的普及。註5
  • PDF檔案:組織會使用PDF檔案,因為它支援多個平台,可以很容易地散布、歸檔和儲存。根據研究顯示,有90%的企業將掃描文件儲存成PDF檔案。而89%的受訪者表示,他們正在把微軟Word檔案轉成PDF檔案。註6

毫無疑問的,攻擊者已經了解到利用電子郵件在目標攻擊活動裡散播攻擊工具是非常有效的作法。

目標攻擊進入點

目標攻擊或APT進階持續性威脅 (Advanced Persistent Threat, APT)是指一種威脅類型,可以長時間潛伏在網路或系統內來達到它們的目的(通常是竊取資料)而不被偵測到。

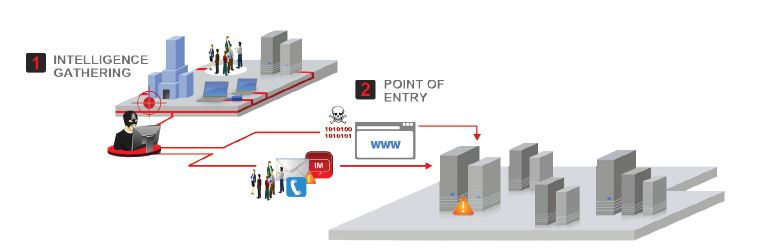
 APT 攻擊/目標攻擊進入點

目標攻擊的幕後黑手會先利用開放的資料來源做研究,做出有效的社交工程陷阱( Social Engineering)誘餌。既然電子郵件是最常被使用的商務溝通模式,惡意威脅份子通常會經由這媒介來帶入漏洞攻擊。這些漏洞攻擊之後會下載更多的惡意軟體。


 以下影片(10:22)有看似熟人寄發信件,點擊後卻引發攻擊的多則實際案例
標題包含:”看了這個文章多活 10 年”,”新年度行政機關行事曆”

繼續閱讀

網路危機:Facebook 臉書帳號被偷時該怎麼辦?(內附檢舉信箱與取回帳號網址)

這名資安專家加入高中兒子的Facebook 朋友,有天發現高中老師發出這樣的訊息:「我在這段影片中看到你…」,這樣的訊息看起來很可疑,況且高中老師不是那種會在別人塗鴉牆上張貼這種奇怪東西的人,更何況是學生的塗鴉牆,於是他透過電子郵件和這位老師確認時,證實猜測。顯然,他曾經在一個假冒 Facebook 發出的電子郵件內點選了某個連結,結果連上一個網路釣魚 Phishing,並且竊取了他的帳號密碼。還好最後取回了 facebook 帳號控制權


作者:Vic Hargrave, Sr. 趨勢科技工程師

最近,當我在查看我的 Facebook 新聞時,我在兒子的塗鴉牆上看到一些奇怪的東西。

沒錯,我兒子和我女兒都是我 Facebook 上的朋友,我逼他們加我為朋友,誰叫他們讓我愛上社交網路 。什麼?您還沒成為孩子的朋友?這一點我們稍後再來討論。

不管怎樣,這個奇怪的訊息來自於我兒子的一個高中老師,訊息大概是這樣:「我在這段影片中看到你…」,這樣的訊息看起來很可疑,有點像 Facebook 最近出現的病毒攻擊。

由於我兒子的老師們都不是那種會在別人塗鴉牆上張貼這種奇怪東西的人,更何況是學生的塗鴉牆,因此,我猜這位老位老師的帳號可能是被人盜用­。

當我透過電子郵件和這位老師確認時,證實了我的猜測。顯然,他曾經在一個假冒 Facebook 發出的電子郵件內點選了某個連結,結果連上一個網路釣魚 Phishing,並且竊取了他的帳號密碼。我想,大家都知道這個故事給我們什麼樣的啟示,所以我就不再重複一次。

駭客同時也修改了該位老師的 Facebook 密碼,因此,當他後來要用自己的帳號時,卻無法登入。此時,他還以為自己只是帳號被 Facebook 凍結而已。我告訴他,我還可以看到他的照片和其他公開資訊,這表示他的帳號還可以使用。

取回 Facebook 帳號 請你跟我這樣做

我建議他利用 Facebook 提供的方法來重設密碼,以取回被駭的帳號。方法很簡單:

1. 前往 Facebook 網站,然後按一下「忘記密碼?」。

1.前往 Facebook 網站,然後按一下「忘記密碼?」。
 1.前往 Facebook 網站,然後按一下「忘記密碼?」。


2. 在「識別你的帳號」畫面輸入您用來登入的電子郵件或帳號名稱,然後按「搜­尋」。

2.在「識別你的帳號」畫面輸入您用來登入的電子郵件或帳號名稱,然後按「搜尋」。
 2.在「識別你的帳號」畫面輸入您用來登入的電子郵件或帳號名稱,然後按「搜尋」。


3. 在彈出的「安全驗證」畫面上輸入看到的字母,然後按「確認」。

3.在彈出的「安全驗證」畫面上輸入看到的字母,然後按「確認」。
 3.在彈出的「安全驗證」畫面上輸入看到的字母,然後按「確認」。

4. 在「重設你的密碼 ?」畫面上按一下「重設密碼 」。

*小編插播:千萬不要一組密碼行騙天下,推薦 密碼管理 e 指通,再多的密碼也不用記小抄(含7 個保護帳密小祕訣)

在「重設你的密碼 ?」畫面上按一下「重設密碼 」。  在「重設你的密碼 ?」畫面上按一下「重設密碼 」。

5. 此時,Facebook 會發出一封含有密碼重設碼的電子郵件到您帳號所登記的電子郵件地址。

6. 在「請檢查你的電郵和簡訊」畫面上輸入這個重設碼,然後按「送出」。

7. 在「輸入一個新的密碼」畫面輸入新的密碼,並且再輸入一次來確認,然後按「更改密碼」。

8. 按一下「更新你的保安資訊」畫面上的「儲存並繼續」。

做完這些步驟之後,這位老師就取回自己的帳號了。駭客不太可能會再利用這套程序來盜取您的帳號,因為,手續太過繁雜,不容易自動化,例如:其中的第三步驟需要用人工來輸入畫面上顯示的文字。此外,駭客原本是利用網路釣魚(Phishing)網站來取得您的帳號和密碼。所以,當您的 Facebook 帳號被偷時 (或者只是忘記密碼時),您就可以透過 Facebook 提供的上述方法來取回自己的帳號。

為何您應該成為孩子的 Facebook 朋友

現在,回到剛剛的問題,為何要成為孩子的 Facebook 朋友。因為,您的孩子在 Facebook 的行為有可能為您和他們自己帶來尷尬。為了避免一些潛在的危險,您務必:

  • 教導孩子有關公開自己個人資訊的危險
  • 讓孩子知道什麼樣的社交網路內容才是適當的 (不管是收還是發)
  • 此外,還要讓他們知道您會查看他們在 Facebook 上的一舉一動

強迫成為您孩子的 Facebook 朋友,您就可以看看他們發表些什麼內容、張貼什麼照片、公開哪些資訊,進而確定他們沒有任何不當行為或張貼不妥的內容,還有是否遭到騷擾。


@原文來源:What to do when your Facebook account is stolen


2012/10/12更新:

取回臉書帳號網址與網路釣魚檢舉信箱


報導 
說刑事局和臉書合作近1年,從2012年1月至9月初,受理臉書協查案件,共有955件,其中帳號密碼被盜案有815件,占全部案件約8成5。刑事局資訊室今天說,民眾可自行上網取回帳號掌控權和下載IP資料,斷絕駭客後續作為。

✔臉書被盜取回帳號 2 步驟

1.透過下列網站取回帳號掌控權 https://www.facebook.com/hacked

2.登入臉書網頁,到「首頁─帳號設定」頁面,點選「下載一份你的臉書資料副本」選項,再點選「你也可以下載擴大存檔以查看你的帳號紀錄」,下載帳號相關資料與登入、登出IP紀錄,就可更新個人資料。

✔懷疑接到來自假冒 Facebook 的網路釣魚郵件或訊息?
Facebook 網路釣魚檢舉信箱 :phish@fb.com

懷疑接到來自假冒 Facebook 的網路釣魚郵件或訊息?Facebook 網路釣魚檢舉信箱 :phish@fb.com


想了解更多關於網路安全的秘訣和建議,只要到趨勢科技粉絲網頁 或下面的按鈕按讚

@推薦閱讀:
密碼管理 e 指通,再多的密碼也不用記小抄(含7 個保護帳密小祕訣)
使用密碼管理軟體。趨勢科技PC-cillin 2013雲端版內建的 密碼管理 e 指通可為你管理每一個網路帳號的密碼。它可自動管理多個密碼,為你省去複雜的管理程序。立即免費下載試用!

PC-cillin 密碼管理 e 指通

@隱私設定教學

《三步驟,避免Facejacking》即使有人知道你的Facebook密碼,也無法登錄的必學設定

《看到這些臉書訊息不要點大全》山寨版 Facebook 粉絲頁,你看得出來嗎?(含Costco 等相關詐騙)

麥擱洗版 心理測驗 (隱私設定教學圖集)

跟很久沒玩的心理測驗說掰掰(隱私設定教學圖集)

塗鴉牆好清爽(隱私設定教學圖集)


@Facebook 相關詐騙文章

[當爸爸和女兒在…]~抓住你的滑鼠,不要衝動點選臉書facebook影片分享

安裝這個,就可以知道誰在 看你的Facebook ? 跟蹤者追查工具讓你成為垃圾王

朋友在Facebook臉書說:「我要給你一個驚喜」,竟連鎖荼毒親友團

你不會隨身掛著牌子寫自己的電話號碼,那為何要公布在網路上呢?

情人們在facebook 的真相與謊言

有人從不明位置存取我的facebook,要驗證帳號解除鎖定卻被網路釣魚!


看更多..


不用再駭怕!!試用PC-cillin 2013 雲端版 即刻掃描塗鴉牆,紅綠色標示一目了然,地雷區bye bye


PC-cillin 2013 雲端版跨平台同時支援Win、Mac及Android手機與平板,立即下載試用
PC-cillin 2013雲端版跨平台同時支援Win、Mac及Android手機與平板,立即下載
◎即刻加入趨勢科技社群網站,精彩不漏網
 

淺談APT進階持續性威脅 (Advanced Persistent Threat, APT)~含中文社交工程郵件案例

APT進階持續性威脅 (Advanced Persistent Threat, APT) 主要是針對特定組織所做的複雜且多方位的網路攻擊.

過去所發生過的大規模病毒攻擊事件,往往是有人藉由所謂的0-day弱點,在未發布修正程式的空窗期將惡意程式大量散播,短時間內就能癱瘓企業網路與主機,並造成難以估計的損失.不過一旦發布了修補程式後,這類型的病毒便很難繼續進行攻擊.

為什麼我們要特別注意APT進階持續性威脅 (Advanced Persistent Threat, APT)?因為所謂的APT進階持續性威脅 (Advanced Persistent Threat, APT)並不像上述說的病毒類型是短時間的大量攻擊,這類型的病毒往往長時間的潛伏在企業內部,先從蒐集情報開始,找尋適合攻擊的目標或跳板,最後再藉由這些目標對內部重要的主機發動攻擊.

根據統計,APT進階持續性威脅 (Advanced Persistent Threat, APT)主要活動的前三大地區為台灣、美國與香港,受害比例最高的是台灣,整體而言亞洲是遭受APT攻擊最主要的地區.

以下是近年來知名的APT進階持續性威脅 (Advanced Persistent Threat, APT)事件

  • 2010年7月Stuxnet USB蠕蟲病毒攻擊西門子系統
  • 2010年1月極光行動(Operation Aurora)攻擊Google Mail
  • 2011年5月Comodo的數位簽章被竊
  • 2011年4月Sony PSN個資外洩

相關圖闢請看文末 註:近兩年來遭受 APT 攻擊的著名案例:

由基本面來看,符合下列三項特點,我們就認為這攻擊是APT進階持續性威脅 (Advanced Persistent Threat, APT):

  • 出於經濟利益或競爭優勢
  • 一個長期持續的攻擊
  • 針對一個特定的公司,組織或平台

所以企業與政府通常是APT進階持續性威脅 (Advanced Persistent Threat, APT)的目標,要注意APT進階持續性威脅 (Advanced Persistent Threat, APT)是長期且多階段的攻擊,早期階段可能集中在收集關於網路設定和伺服器作業系統的的詳細資訊,可能透過SQL Injection攻擊突破外網Web伺服器主機,接著,受駭的Web伺服器作為跳板,對內網其他主機或用戶端進行情報蒐集.安裝Rootkit或其他惡意軟體去取得控制權或是跟命令與控制伺服器(C&C Server)建立連線。再下來的攻擊可能集中在複製機密或是敏感數據來竊取知識產權。

APT進階持續性威脅 (Advanced Persistent Threat, APT)的主要行為:目標式攻擊郵件

在APT進階持續性威脅 (Advanced Persistent Threat, APT)的活動中,最主要的就是透過郵件進行滲透式的攻擊,主要有三種類型

  • 釣魚郵件:竊取使用者的帳號與密碼
  • 惡意的指令碼:蒐集使用者電腦的環境資訊
  • 安裝惡意程式(例如Botnet或rootkit)

APT進階持續性威脅 (Advanced Persistent Threat, APT)的攻擊郵件通常是以文件類型的檔案作為附件,例如Microsoft Office文件或是PDF檔,與一般認知的病毒郵件有著極大的差異,這類型的APT進階持續性威脅 (Advanced Persistent Threat, APT)攻擊郵件通常與使用者平時收發的郵件無太大的相異之處,容易降低使用者的戒心,以下便是APT進階持續性威脅 (Advanced Persistent Threat, APT)郵件的樣本:

Aptmail-2

Aptmail-3

APT不是一種新的攻擊手法,也不是可以藉由阻止或破壞一次攻擊就讓問題消失。APT可以被視為更像是一個網路攻擊活動而不是單一類型的威脅;可以想成是進行中的過程。防毒軟體可能可以阻止APT攻擊所使用的惡意程式,但並不意味著停止攻擊。就其性質而言,一個APT是一段持續的攻擊。如果一個戰術行不通,就會再嘗試另外一個。實際上,我們不應該只去思考單一對策,或只是在多層次安全策略上增加更多防禦層,相反的,我們應該思考將其他例子中可能用來攔截、偵測和遏制的各種方式都組合起來。

從實務面來看,在可預見的未來,APT將會一直與我們同在是很合理的假設。APT是長期的過程導向攻擊,是攻擊者動機和攻擊手段改變下的產物。 我們應該繼續部署攔截對策。防毒軟體,加密,弱點掃描和上修正程式(Patch)都是很好的做法。但是這些還不足以去應付APT,所以我們應該假設會被攻擊成功。在會被攻擊成功的前提下,我們必須即時的監控網路流量和電腦上的活動,包括隔離被入侵的設備,關閉伺服器和收集資料以作鑑識分析之用。 萬一攻擊發生了,能夠儘快偵測到攻擊和遏制它所造成的影響才是最主要的目的。

註:近兩年來遭受 APT 攻擊的著名案例:

· 2010 年 1 月 — Google:
在一起名為「極光行動」的事件中, Google 遭受 APT 攻擊。
當時一位 Google 員工點了即時通訊訊息中的一個連結,接著就連上了一個惡意網站,
不知不覺下載了惡意程式,開啟了接下來的一連串APT 事件。
在此事件中,攻擊者成功滲透 Google 伺服器,竊取部分智慧財產以及重要人士帳戶資料。

Googleaurora
「極光行動」常用像這樣的軟體更新下載程式作為誘餌。

· 2010 年 7 月 — 西門子:
Stuxnet 是世界上第一隻攻擊西門子 SIMATIC WinCC 與 PCS 7 系統的蠕蟲病毒,
主要攻擊目標為發電廠或煉油廠等等的自動化生產與控制系統( SCADA )。
Stuxnet 藉由微軟 MS10-046 Windows 系統漏洞散佈,
其目的在於取得 WinCC SQL Server 登入 SQL 資料庫的權限。

· 2011 年 3 月 — Comodo:
數位簽章遭竊,憑證遭到破解,使得許多使用者及網站暴露於危險之中。

· 2011 年 3 月 – RSA:
歹徒寄了兩封標題為「 2011 Recruitment Plan 」( 2011 年度徵才計畫)的信件給員工。
這兩封信件實為網路釣魚(Phishing),引發了後續的資料外洩事件。�
Rsa01
RSA APT 事件中的網路釣魚(Phishing)�

· 2011 年 4 月 — 洛克希德馬丁:
在 RSA 遭到攻擊後隔月,駭客以從 RSA 竊得的 SecureID 通過身分認證,侵入武器製造商洛克希德馬丁。

· 2011 年 4 月 – Sony:
Sony PSN 資料庫遭侵入,部分用戶資料未經加密遭竊,
另有信用卡資料、購買歷程明細、帳單地址等等。
官方說法為商未修補的已知系統漏洞遭攻擊。
到了 10 月又遭攻擊者冒名登入,並取得 9 萬多筆用戶資料。
遭竊的信用卡資料在地下網站上拍賣。

以下影片(10:22)有看似熟人寄發信件,點擊後卻引發攻擊的多則實際案例
標題包含:”看了這個文章多活 10 年”,”新年度行政機關行事曆”
駭

想了解更多關於網路安全的秘訣和建議,只要到趨勢科技粉絲網頁 或下面的按鈕按讚

◎延伸閱讀

什麼是 APT進階持續性威脅 (Advanced Persistent Threat, APT)?

「李宗瑞影片,趕快下載呦!」從公僕誤開測試信,看好奇心所付出的資安代價(含APT 目標式電子郵件攻擊實際案例)

《APT 威脅》神不知鬼不覺的APT攻擊 — 多則APT 真實案件分享(含網路釣魚信件樣本)

[圖表] APT攻擊的 5 個迷思與挑戰惡意PowerPoint文件夾帶漏洞攻擊及後門程式

[圖表] APT攻擊的 5 個迷思與挑戰

 惡意PowerPoint文件夾帶漏洞攻擊及後門程式

進階持續性威脅LURID: 入侵了61個國家1465台電腦,包含外交等單位

《 APT 進階持續性滲透攻擊》BKDR_POISON 未來將出現更多挑戰

APT 進階持續性滲透攻擊研究報告10個懶人包

<APT進階持續性威脅>經由Email 發送的"員工滿意度調查"PDF檔案含SYKIPOT,展開目標攻擊行動

< APT 目標攻擊 >知名韓國企業收到量身訂製的社交工程信件,員工開啟後遭遠端控制竊取個資

《APT攻擊 》另一起電子郵件目標攻擊利用研究單位做掩護

《APT 攻擊》下載藏文輸入法至Apple iOS,竟引狼入室

《APT /MAC 攻擊》另一起和西藏相關的攻擊活動針對Windows和Mac系統

微軟控告殭屍網路ZeuS、SpyEye和Ice IX幕後黑手

時代變了 Mac使用者現在也會遭受目標攻擊

雲端安全和APT防禦是同一件事嗎?

一週十大熱門文章排行榜:<影音> 防毒小學堂: 躲在社交網路/社群網路後面的威脅 Social Media Threats

《 APT 進階持續性滲透攻擊》16 封不能點的目標攻擊信件

傳統安全策略已經不再足以保護企業

《 APT 進階持續性滲透攻擊》病毒也愛林來瘋!!目標攻擊以林書豪傳奇故事為餌,安裝後門程式

《 APT 進階持續性滲透攻擊》BKDR_POISON 未來將出現更多挑戰

《木馬專偷 Word, Excel 文件檔,得手後放雲端》受駭IP 遍佈150 國,含政府、學術界和企業網路

APT 進階持續性滲透攻擊研究報告10個懶人包

後門程式針對國際人權組織

趨勢科技發表2012資安關鍵十二大預測

2011 金毒獎【得獎名單】與【得獎理由】

<APT進階持續性威脅>經由Email 發送的"員工滿意度調查"PDF檔案含SYKIPOT,展開目標攻擊行動

◎ 歡迎加入趨勢科技社群網站