《資安新聞週報》別再傳送「不在辦公室」回覆?/退役空姐:登機證別亂丟/提款機遭人暗藏側錄器

本周資安新聞週報重點摘要

  • 什麼原因銀行要求員工社交網站上「謹言慎行」,且別在電子郵件傳送「不在辦公室」的回覆?
  • 連續假期出國玩,退役空姐建議您登機證別亂丟;沒搭過 UBER 竟被討3千車資 !
  • 年關將至基隆傳出局提款機遭人暗藏側錄器
  • 兩則網路釣魚(Phishing)主旨,分別針對清大副校長和娛樂體育名人:
    -「警告:我們相信國家支持的駭客可能企圖侵入您的帳號或電腦。請立即自我防護。」
    -「大型有線電視台即將播出的熱門劇集最新一季」

本文分享上週資安新聞及事件。你將會看到新聞的簡短摘要及原文連結來閱讀更詳細的見解。
news2

駭客入侵 凱悅飯店電腦發現惡意軟體  中央廣播電臺

凱悅酒店集團(Hyatt Hotels)23日發表簡短聲明指出,近來在用來處理客戶付費的電腦上,發現惡意的電腦代碼。

凱悅在這項聲明中,並未透露駭客攻擊造成的影響─如果有影響的話。聲明中只說,公司已立即啟動一項調查,並找來著名的第三方網路安全專家。

【延伸閱讀】< IoE萬物聯網 > RawPOS 惡意程式跟你一起在飯店 Check in


 駭客入侵銀行從員工下手  中時電子報

華爾街日報周一報導,美國銀行業斥資數十億美元加強資訊安全,但是員工在無意間泄漏公司重要資訊,或是留下數位線索讓駭客發現可趁之機,這些不經意的行為恐讓銀行的防駭努力破功。

不少銀行為了強化資安防禦,禁止員工使用USB等可攜式裝置,要求他們社交網站上「謹言慎行」,或是別在電子郵件傳送「不在辦公室」的回覆。

【延伸閱讀】休假時,你的 Outlook 自動回覆(郵件答錄機)透漏太多訊息?!


登機證別亂扔! 訂位碼+姓名可查「詳細個資」  TVBS新聞網

接下來元旦3天連假跟農曆年假又是出國旺季,報到完拿到的登機證抵達目的地後你都怎麼處理?有人隨便就扔在機場垃圾桶,國外專家提醒登機證上有很多「個人資料」,有心人士只要有訂位代碼跟名字就能查詢你訂的行程,退役空姐也說要是透過訂位系統更能把詳細個資都查到,特別是不少航空公司官網設計,只要有訂位代碼跟名字就能網路報到,甚至選位、訂餐資料外洩輕則「變更訂位」,嚴重就是個資通通外洩。


基隆郵局提款機遭裝側錄器   聯合新聞網

基隆市仁二路郵局提款機遭人暗藏側錄器,警方從針孔攝影機中,發現少數民眾個人資料,側錄器送交刑事局清查,幸好即時阻止,目前員警掌握線索追查嫌犯,另清查全市提款機是否被動手腳。

陳姓男子前天到仁二路郵局ATM領錢,發現提款機與其他機器不一樣,察覺有異狀,似乎被安裝不明物品,通知郵局人員轉報警方協助處理。警一分局獲報後,派員勘查。

【延伸閱讀】使用網路銀行也要小心! 鍵盤側錄程式,攔截中小企業交易資料
利用螢幕擷取和鍵盤側錄功能等 12 個網路銀行木馬


沒搭過UBER 竟被討3千車資   會員未出國 卻有洛杉磯帳款  台灣蘋果日報

沒去過美國,卻被UBER收取愛荷華州搭車車資!新北市一名UBER會員從未使用過叫車服務、且從未去過美國,卻收到電郵檢附美國愛荷華州搭乘UBER的收據資料,要向她收取換算新台幣約三千四百多元車資,讓她超傻眼,質疑UBER資安不安全。UBER表示,無證據顯示使用者資訊遭竊取,但會配合調查。消基會指出,UBER系統明顯有漏洞,消費者應審慎考慮是否使用。
繼續閱讀

《小廣和小明的資安大小事 》阿嬤好想要的神奇回春乳液

資安漫畫 回春特效乳液 15日本資安漫畫 banner

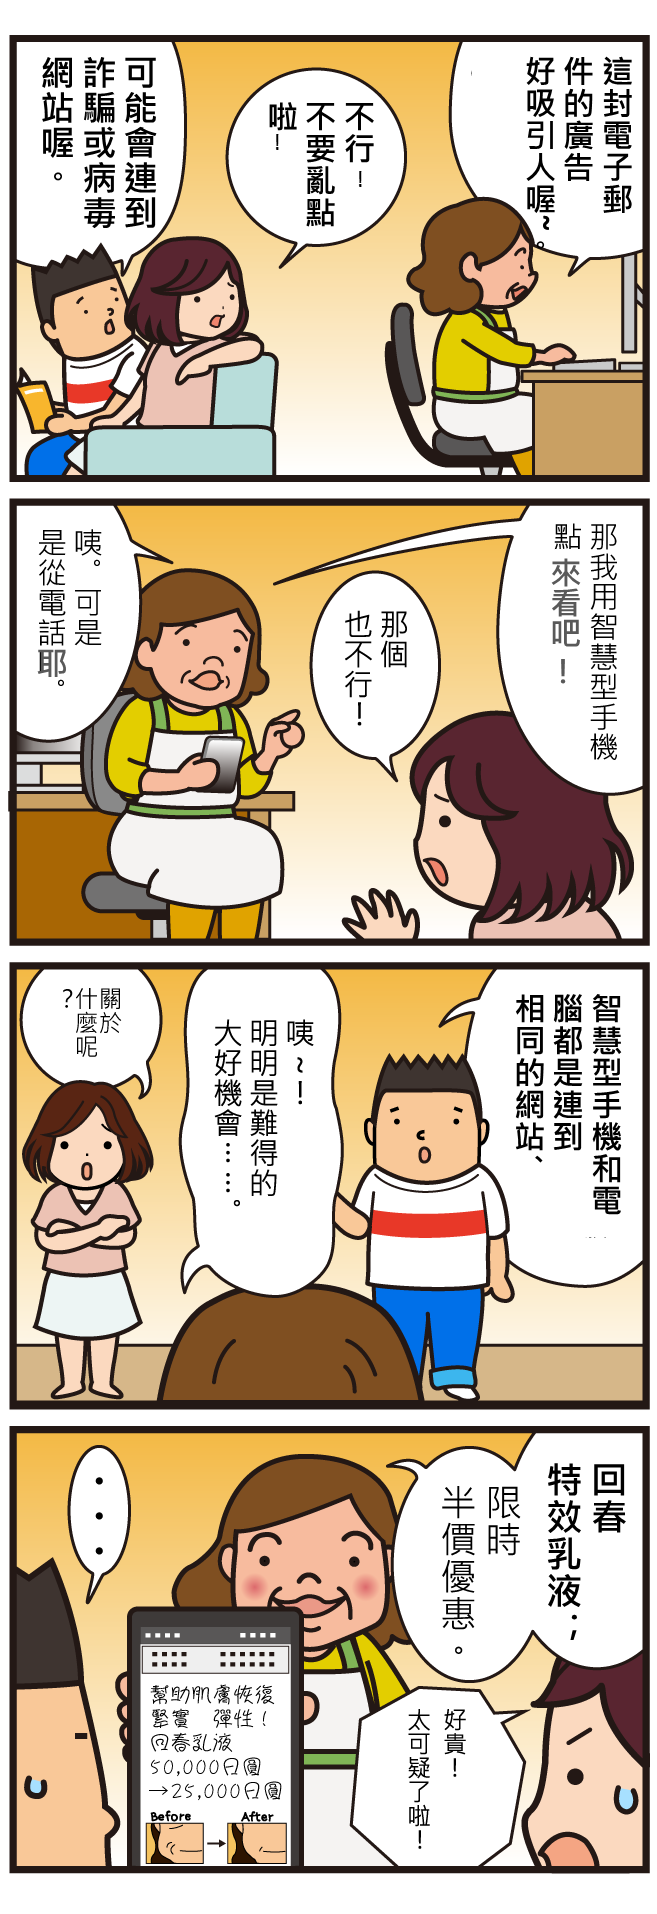
智慧型手機就一定安全!?

你是否如同漫畫中的阿嬤,認為智慧型手機很安全呢?

性質與電腦相近的智慧型手機,與電腦同樣可能碰到網路上的危險。其中必須注意的包括網路釣魚(Phishing)攻擊及誘騙付費攻擊、偽造的安全警告等,利用非法網站詐騙使用者的行為。目前已確認有針對使用智慧型手機瀏覽而刻意製作的非法網站。

網路釣魚攻擊

此手法乃利用假冒實際存在的企業所發出的電子郵件或社群網站的訊息,引誘使用者進入與真正的網站極為相似的非法網站,然後騙取使用者在網站上輸入的ID/密碼等個人資料。

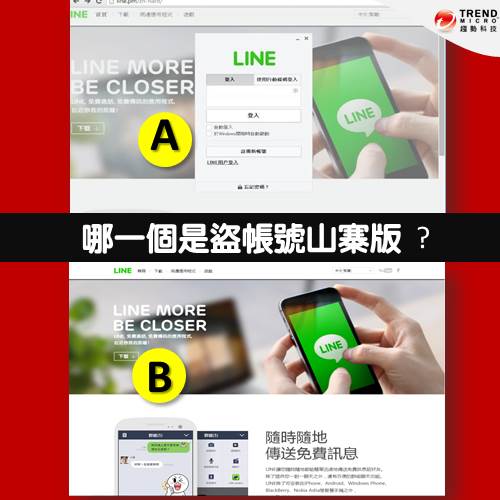
【延伸閱讀】搜尋” LINE”,跳出假冒 LINE 網路釣魚詐騙網站,意圖盜帳號密碼!

誘騙付費攻擊

此手法會在使用者按下成人網站的圖片或電子郵件的網站連結之後,顯示「已完成入會註冊。請支付費用」等要求付款的畫面,藉此要求使用者付費。

繼續閱讀

防止廣告封鎖服務遭駭:PageFair被駭讓使用者可能感染惡意軟體

PageFair證實其在萬聖節週末遭受駭客攻擊,501個使用其免費分析服務的未公布網站受到影響,它們的訪客可能遭受惡意軟體攻擊。駭客成功地侵入這家成立三年的愛爾蘭新創公司,將惡意的JavaScript程式碼注入使用其核心服務的網站。

也就是說,在上周末GMT標準時間的11:52PM到1:15AM之間,從Windows電腦訪問受影響網站的使用者都可能面臨風險,不過只有當這些訪客點入一個偽裝成Adobe Flash更新的連結時才會真正受到影響。

在週日,11月1日,執行長Sean Blanchfield透過一篇部落格文章說明此一事件,解釋這起駭客事件是如何發生及為了解決該事件所造成損害而進行的措施。他寫道:「此次攻擊很複雜且特別針對PageFair,但是駭客有辦法存取我們的系統是不能接受的。我們立刻確認了此一事件,但仍然花了超過80分鐘來將其完全停止。在此期間,連上這些信任我們之網站主(Publisher)網站的訪客都成為了這些駭客的目標。」

駭客透過魚叉式網路釣魚(Phishing)攻擊來取得一個關鍵電子郵件帳號,將提供分析用Javascript標籤的內容傳遞網路(CDN)服務的PageFair帳戶進行密碼重置以加以劫持。「他們修改了CDN設定,所以並非提供PageFair的JavaScript,而是提供惡意的JavaScript」。這惡意的有害JavaScript會提示訪客安裝一個假的Adobe Flash更新程式,看起來是針對Windows平台的殭屍網路木馬程式。儘管許多病毒掃描程式可以防止這個檔案執行,但其他可能不能正確地加以偵測。“ 繼續閱讀

《小廣和小明的資安大小事 》免費的最貴…

資安漫畫 網路釣魚 9 phishing

日本資安漫畫 banner


「按這裡停止訂閱」的陷阱: 絕對不要回覆可疑的電子郵件!!

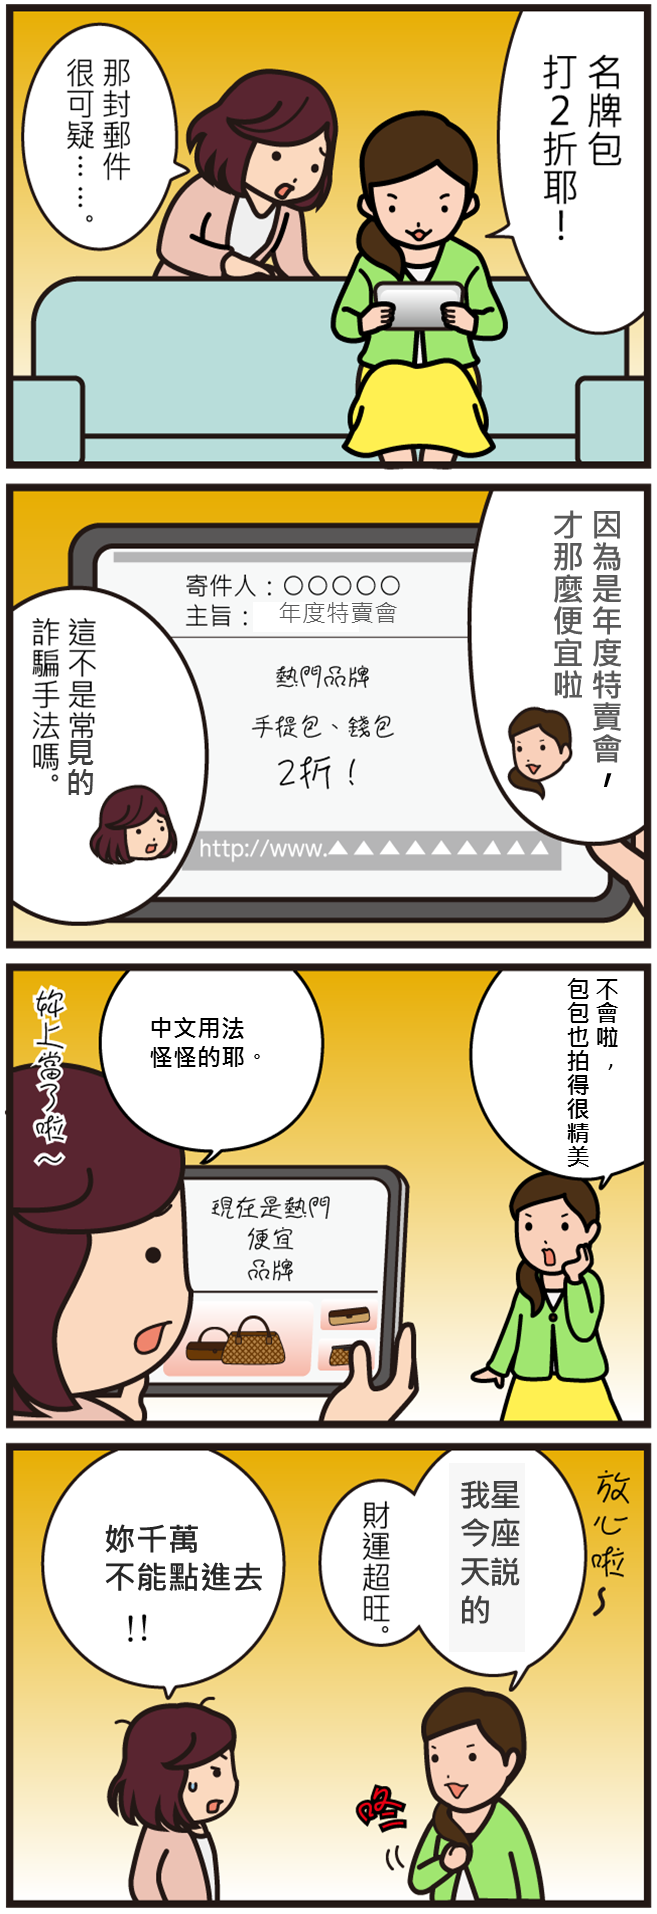
你是否曾經收到「高級名牌包2折」「您專屬的優惠」「只有今天贈送現金券」等非常吸引人的電子郵件?

這或許是網路犯罪者為了引誘你進入網路釣魚(Phishing)的陷阱。網際網路與現實世界同樣有許多類似的好康資訊。如果大意按下電子郵件中的連結,可能會進入偽造的網路商店,並且遭騙取信用卡號或購物的金錢。

不幸的,行動用戶也不能免於這些網路威脅。下面是個使用者必須特別小心偽PayPal行動網站的例子。因為行動用戶通常不會看到整個網址,加上螢幕比較小,所以會讓使用者輕易地認為自己瀏覽的是正常網站。

PayPal 真假網站比較(右邊是真的,左邊是釣魚網站)


提醒您,當你發現可疑的電子郵件,是否曾因為不想再次收到,而按下電子郵件下方的「按這裡停止訂閱」連結,然後在該網站中輸入電子郵件信箱? 繼續閱讀

< Targeted attack >「Cuckoo Miner」侵占合法電郵,攻擊銀行機構

一般我們在分析一項威脅時,都會將其惡意程式當成元凶或主要對象來分析。然而,研究其他相關的元件卻可以看到威脅的全貌,反而能比單獨研究二進位程式碼掌握更多的細節。

唯有將目光放遠,超越惡意檔案,才能看出一群原本不相干的網路釣魚(Phishing)郵件,其實都是同一起肆虐全球銀行和金融機構的攻擊行動。駭客利用其他銀行的電子郵件帳號來發送網路釣魚(Phishing)郵件到他們鎖定的銀行,企圖進入該銀行的電腦,進而加以遠端遙控。我們將這起攻擊行動稱為「Cuckoo Miner」(杜鵑鳥礦工)。因為駭客侵占合法電子郵件信箱的手法,很像杜鵑鳥欺騙別的鳥來養大它們的雛鳥、進而鳩佔鵲巢的方式很像。

PHISHING 網路釣魚 網路銀行 木馬

除了攻擊行動本身的資料之外,我們也發現這起行動和其他攻擊有所關聯: HawkEye、CARBANAK 以及  GamaPOS。

Cuckoo Miner 攻擊行動的第一步

想像一下以下情境:某家大型金融機構的出納櫃台人員 Bob 收到了一封電子郵件。這封電子郵件乍看之下一切正常,內文只有一行,接著就是另一家銀行的簽名資料,並且附上一個 Microsoft Word 文件附件檔案,叫做「ammendment.doc」。


圖 1:「垃圾」電子郵件。

Bob 開啟了這份 Word 文件,裡面寫道:「Hey….」 Bob 看了一頭霧水,索性關掉 Microsoft Word 文件並刪除這封郵件,接著繼續查看其他郵件。但他卻不曉得,光是開啟這份 Microsoft Word 文件,他就已經讓他的電腦 (以及整個分行) 的門戶洞開。

Bob 的情況並非特殊案例,這其實是一起大型的針對性攻擊/鎖定目標攻擊(Targeted attack )。

趨勢科技主動式雲端截毒服務  Smart Protection Network全球情報威脅網路在今年 8 月 4 日偵測到至少有 17 個國家 (包括印度、瑞士、美國等等) 境內的電子郵件伺服器 (不論在企業內或在雲端) 所屬的銀行和金融機構員工都收到了同樣的電子郵件。這些受害的機構皆位於歐洲、中東、非洲 (EMEA) 以及亞太地區 (APAC)。這些電子郵件只針對一群特定的收件人,而且只在該日發送以避免被察覺。


圖 2:受害伺服器分布地理位置。

使用多重 RAT 遠端存取工具

該行動使用的 Microsoft Word 文件會攻擊 CVE-2015-1770  漏洞,進而在系統內植入另一個檔案,該檔案會另外啟動一個「svchost.exe」執行程序。 但這個「svchost.exe」事實上是一個遠端存取工具 (RAT) 叫做「Utility Warrior」。


圖 3:svchost.exe。

不過,駭客還不光使用 Utility Warrior 這個 RAT 工具,他們在為期數個月的攻擊行動當中接連使用了多個 RAT 工具,最早可追溯至 2015 年 1 月,而且各工具的使用期間大多彼此重疊。


圖 4:不同期間所使用的 RAT 工具。

一旦  RAT 工具成功和幕後操縱伺服器取得聯繫,駭客就能自由操縱受感染的電腦,他們可透過 RAT 工具查看系統上有哪些資源、安裝了哪些程式、過濾端點裝置上的資料,此外,還可以從端點裝置直接下載資訊。

從駭客所使用的 RAT 工具非常廣泛就能看出,惡意程式作者在駭客圈內非常活躍,而駭客們彼此之間的關係也非常密切。此外我們也觀察到,駭客很樂意嘗試新的 RAT 版本,並且很快就能將新版 RAT 工具融入他們的攻擊行動當中。

重複使用的憑證以及與 CARBANAK 的淵源

此攻擊行動絕大多數的 RAT 工具使用的電子憑證都是簽發給一個名為「ELVIK OOO」的機構,而且有多個憑證是不斷重複使用。理論上,憑證中的序號是由憑證簽發機構所核發,而且 每個憑證都有自己的序號。


圖 5:憑證範例。

還有一件值得注意的是,我們也曾見過一個 Anunak (也就是 CARBANAK)  攻擊行動的樣本也是使用這個憑證來簽署。然而更重要的是其中含有「arablab」字樣:


圖 6:Arablab 字樣。

從我們擷取到的封包內容可看到「 ArabLab0  」字樣緊跟著一串16 進位碼:「 e4fd2f290fde5395 」,這其實就是一台殭屍電腦識別碼 (BOT ID),也就是:「 ArabLab0e4fd2f290fde5395」。

這個「Botnet傀儡殭屍網路」識別碼讓我們想起我們在  2014 年 6 月的一項研究發現。我們發現「arablab」是一位使用 Citadel 和 Zeus 來攻擊銀行的駭客。此外,值得一提的是,「arablab」也會利用 Microsoft Office 文件漏洞  CVE-2010-3333  來攻擊某些特定人士,並且從事奈及利亞 (419) 詐騙。儘管攻擊不同,但目標是一樣的,那就是:盜取錢財。 繼續閱讀