【新興騙局:BEC 變臉詐騙 】專門入侵企業高階主管郵件帳號,假交辦事項 ,真匯款詐財

一位會計師收到一封來自公司執行長的電子郵件,要他等待來自合作夥伴的電話,警告不要將郵件分享給任何人看,因為擔心監管單位會反彈。該公司最終因為匯款詐騙而損失48萬美元。

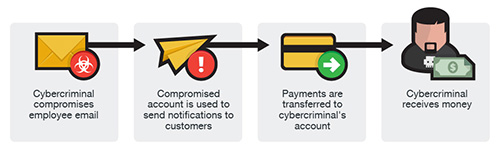
BEC詐騙往往從攻擊者入侵企業高階主管郵件帳號或任何公開郵件帳號開始。通常經由鍵盤側錄惡意軟體或網路釣魚(Phishing)手法達成

mail2


  對抗企業郵件受駭,該如何開始?

如果你公司的高階主管透過電子郵件要求你為業務支出匯款,你會怎麼做?

網路犯罪分子會奸詐地計畫社交工程(social engineering )和入侵電腦計畫來誘騙員工匯款,企業因為郵件詐騙而遭受嚴重的危險。此一新興的全球性威脅被稱為企業郵件受駭(business email compromise,BEC),光在2013年10月到2015年8月間就已經有79個國家的8,179家公司受害。

 BEC 詐騙為網路犯罪分子帶來可觀的收入。美國聯邦調查局光是過去一年就因為這類型的電子郵件而發出多次警告。美國聯邦調查局指出其目標是會與外國供應商合作或會定期進行電匯付款的公司。在去年二月,回報的受害者總數達到2,126家,損失達2億1,500萬美元。到了八月,受害者人數已激增到8,179家,損失增加到近8億美元。

你要怎麼保護自己的公司不要成為上述數字的一部分?

繼續閱讀

認識變臉詐騙/BEC- (Business Email Compromise) 商務電子郵件詐騙與防禦之道

北市某貿易公司業務經理的電郵帳號遭仿冒,宣稱上游供應商要求變更匯款帳戶,逕行匯款,損失折合台幣近百萬元。這就是近年相當猖獗的變臉詐騙攻擊或稱為商務電子郵件入侵 (Business Email Compromise,簡稱 BEC),報導指出,光是去年一年,美國聯邦調查局就接到超過1萬2千件投訴,被害金額約台幣110億元;而國內去年受害報案件數也有55件,被騙金額超過6千萬元,平均每件財損超過百萬元,今年1至5月也已發生26件。

美國聯邦調查局(FBI)將商務電子郵件詐騙(BEC)定義成針對與外國供應商合作企業或經常進行匯款支付企業的精密騙局。原本稱為Man-in-the-Email詐騙,這些詐騙會侵入公開的企業郵件帳號來進行非授權的轉帳。根據美國聯邦調查局指出,在2013年10月到2015年8月間,BEC詐騙已經造成美國受害者將近7.5億美元的損失,影響超過7,000人。全球網路犯罪份子從美國以外的受害者詐騙了超過5,000萬美元。

BEC詐騙往往從攻擊者入侵企業高階主管郵件帳號或任何公開郵件帳號開始。通常經由鍵盤側錄惡意軟體或網路釣魚(Phishing)手法達成,不過,駭客為了讓人更容易上鉤,改為直接內嵌多家郵件服務的HTML網頁。相關文章:變臉詐騙 (BEC) :執行檔易被起疑心, 改用 HTML 附件讓你上鉤!

本部落格曾分享過網路犯罪個體戶崛起,HawkEye 鍵盤側錄程式,攔截台灣在內的中小企業交易資料,本文將更進一步說明這類企業郵件詐騙運作方法與防禦之道。

在過去兩年來,詐騙分子入侵企業正式電子郵件帳號並利用這些帳號進行詐欺性轉帳,從這些企業身上竊取了數百萬美元。在2015年1月,網路犯罪申訴中心(IC3)和美國聯邦調查局發表一個公開聲明,警告針對外國供應商合作企業的一種「精密騙局」。顯然地,跟商務/企業電子郵件詐騙(Business Email Compromise,BEC)相關的電腦入侵事件在成長,詐騙者偽裝成高階主管,從看似合法的來源寄送釣魚郵件,要求匯款至詐騙用帳戶。這些手法最終導致成功的入侵及可以不受阻礙地存取受害者憑證。


什麼是商務電子郵件詐騙?

美國聯邦調查局(FBI)將企業郵件受駭(BEC)定義成針對與外國供應商合作企業或經常進行匯款支付企業的精密騙局。原本稱為Man-in-the-Email詐騙,這些詐騙會侵入公開的企業郵件帳號來進行非授權的轉帳。根據美國聯邦調查局指出,在2013年10月到2015年8月間,BEC詐騙已經造成美國受害者將近7.5億美元的損失,影響超過7,000人。全球網路犯罪份子從美國以外的受害者詐騙了超過5,000萬美元。

更新: 2016年變臉詐騙造成逾30 億美元損失.受害企業高達 22,000 家(內有完整報告)

它如何運作?

BEC詐騙往往從攻擊者入侵企業高階主管郵件帳號或任何公開郵件帳號開始。通常經由鍵盤側錄惡意軟體或網路釣魚(Phishing)手法達成,攻擊者會建立類似目標公司的網域或偽造的電子郵件來誘騙目標提供帳號資料。在監控受駭電子郵件帳號時,詐騙者會試著找出進行轉帳及要求轉帳的對象。詐騙者通常會進行相當的研究,尋找財務高階主管變動的公司,高階主管正在旅行的公司或是進行投資人電話會議來製造機會以進行騙局。


BEC詐騙有三種手法:

第一個手法: 透過偽造的郵件、電話或傳真要求匯款給另一個詐騙用帳戶

這個手法也被稱為「偽造發票騙局」、「供應商詐騙」和「發票變造騙局」,通常跟有供應商關係的企業有關。詐騙者透過偽造的郵件、電話或傳真要求匯款給另一個詐騙用帳戶。


第二個手法: 詐騙者自稱為高階主管(CFO、CEO、CTO等)、律師或其他類型的法定代表 繼續閱讀
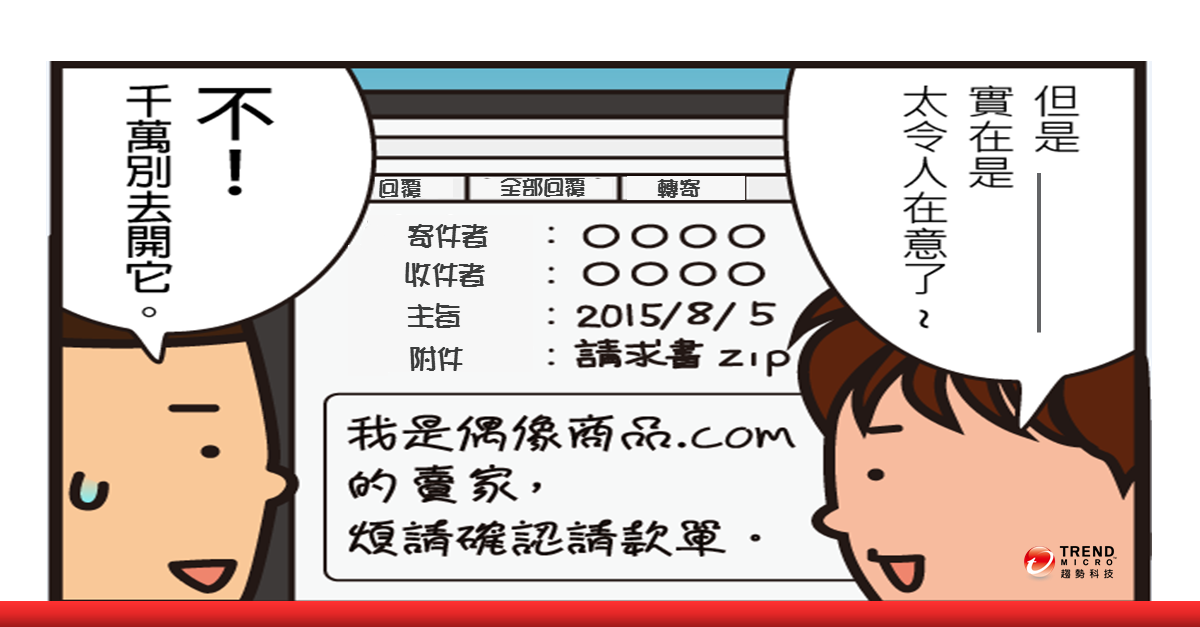
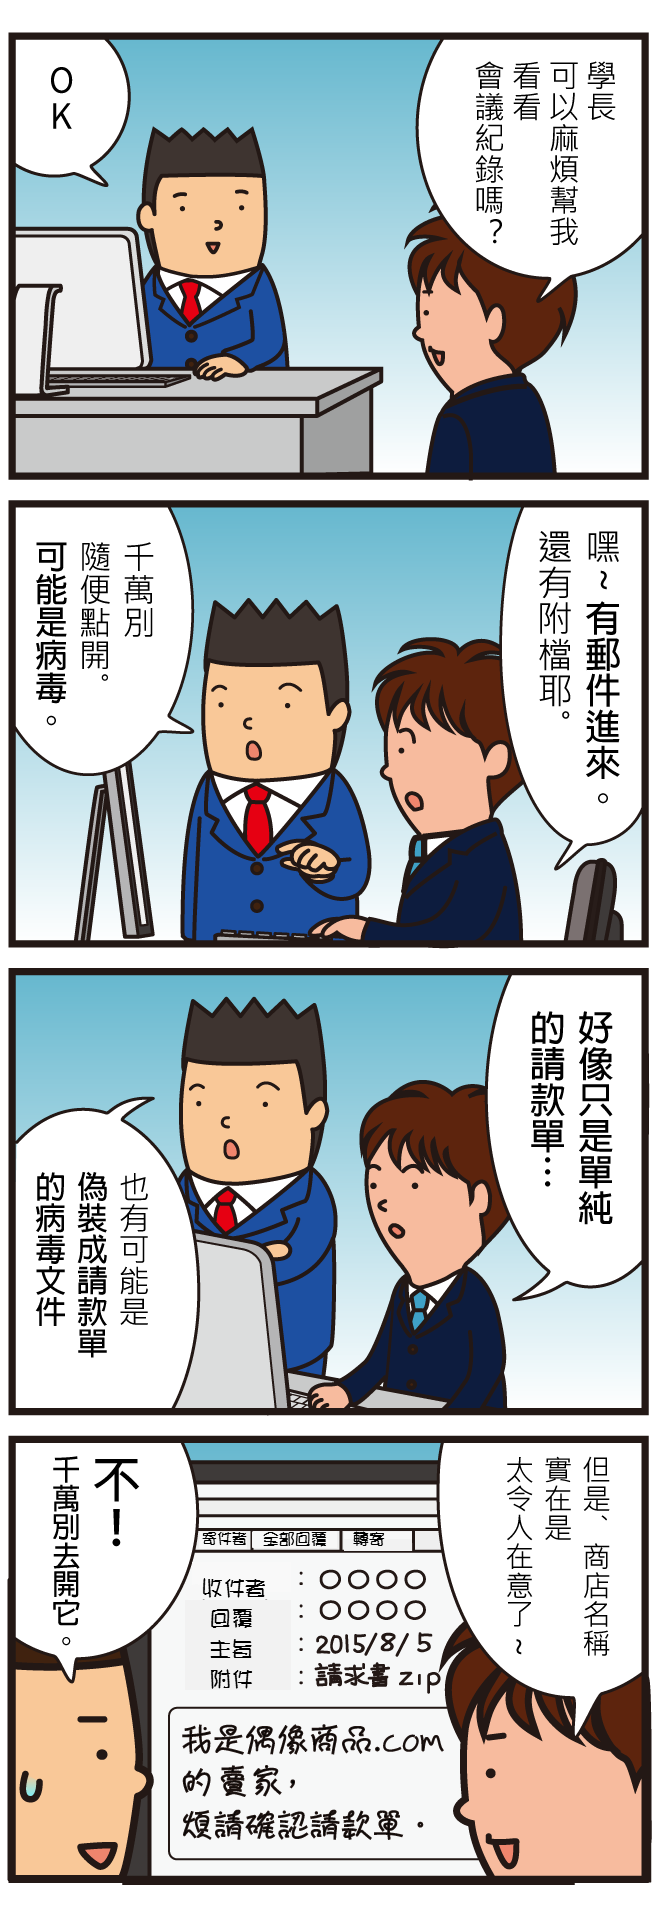
“煩請確認請款單…”巨集病毒假借公司會議紀錄、內部資料或請款單企圖闖關

《小廣和小明的資安大小事 》清井弟不顧小廣提醒,蠢蠢欲動想打開附件的原因,居然是….22-3 banner

資安漫畫 網路釣信件 社交工程22-3日本資安漫畫 banner

巨集病毒捲土重來,當心Word/Excel 附檔夾帶非法巨集

輕井君所收到的是打開附檔就會感染病毒的攻擊郵件。駭客鎖定特定的企業及組織作為目標,寄出的郵件夾帶了偽裝成公司會議紀錄、內部資料或請款單等的病毒檔案。讓企業員工在沒有防備的狀況下誤開啟了病毒郵件。這一類的手法已日新月異越來越高明。 繼續閱讀

什麼是魚叉式網路釣魚 (Spear Phishing )?

一起鎖定某跨國企業法務部門三名員工的「魚叉式網路釣魚(Spear Phishing)」郵件能逞嗎?

針對性攻擊要能成功,很重要的一點是歹徒必須根據受害者的防禦機制而調整及改進其攻擊方法,其中包含「魚叉式網路釣魚(Spear Phishing)」

魚叉式網路釣魚通常鎖定特定個人或某機構的特定員工及其社群媒體帳號 (如 Twitter、Facebook 和 LinkedIn),它們會精心製作出很有說服力的電子郵件內容,並且在電子郵件當中挾帶可造成感染的附件檔案和連結。一旦開啟檔案或連結,就會執行惡意程式或將使用者導向某個網站。接下來,駭客就能建立其祕密通訊網路,然後朝攻擊的下一階段邁進。

》魚叉式網路釣魚 (Spear Phishing )是勒索軟體 Ransomware攻擊企業的主要手法
》醫療保險公司 Anthem Inc. 大規模資料外洩的主因:魚叉式網路釣魚 (Spear Phishing )
》南韓爆發最大駭客攻擊事件因魚叉式網路釣魚 (Spear Phishing )而起
》91%的APT 目標攻擊來自:魚叉式網路釣魚 (Spear Phishing )


檢視「防範魚叉式網路釣魚:保護電子郵件如何能夠防止針對性攻擊」

2015年稍早,醫療保險公司 Anthem Inc. 發出聲明表示自己發生了一起大規模的資料外洩,導致 8,000 萬名客戶受到影響。根據媒體報導,駭客經由一項精密的針對性攻擊/鎖定目標攻擊(Targeted attack ) 取得了進入 Anthem 公司 IT 系統的權限,進而竊取系統上儲存的個人資料。有些人對於企業資料外洩事件或許略知一二,但很少有人知道實際發生的經過以及網路犯罪集團所用的手法。

PHISHING 網路釣魚 網路銀行 木馬

在所謂的「針對性攻擊/鎖定目標攻擊(Targeted attack ) 」當中,駭客必須擁有相當高的專業技能以及充裕的資源來進行這類長期的計謀。針對性攻擊要能成功,很重要的一點是歹徒必須根據受害者的防禦機制而調整及改進其攻擊方法。

駭客會利用各種最新時事、業務相關內容,以及攻擊目標可能有興趣的資訊來從事社交工程(social engineering )攻擊。此外,後門程式、零時差或軟體漏洞攻擊、水坑式攻擊、魚叉式網路釣魚等等,也是歹徒經常用來竊取資訊的技巧。

雖然一般的網路釣魚(Phishing)和魚叉式網路釣魚所使用的技巧類似,但兩者之間還是有所差別。網路釣魚基本上是一種針對大量目標的亂槍打鳥式攻擊,但魚叉式網路釣魚則是專門針對特定目標。兩者的差異在於,一般的網路釣魚(Phishing)相對單純,歹徒一旦偷到受害人的資料 (如網路銀行登入資訊),就算達到目的。但對於魚叉式網路釣魚來說,取得登入資訊或個人資訊通常只是攻擊的開端,這是歹徒進入目標網路的手段,只能算是的跳板而已針對性攻擊/鎖定目標攻擊(Targeted attack ) 。

何謂魚叉式網路釣魚攻擊?

前面提到,魚叉式網路釣魚是專門針對特定對象的網路釣魚(Phishing),其對象通常是某個機構,其最終目標是取得機密資訊,其技巧則包括:假冒他人名義、使用迷人的誘餌、避開安全機制 (如電子郵件過濾及防毒) 等等。預算和一般網路釣魚(Phishing)的都會誘騙目標對象開啟郵件中的附件檔案或點選郵件中的連結。 繼續閱讀

「我目前不在辦公室」休假時,你的 Outlook 自動回覆(郵件答錄機)透漏太多訊息?!

什麼原因銀行要求員工社交網站上「謹言慎行」,且別在電子郵件傳送「不在辦公室」的回覆? 報導指出美國銀行業斥資數十億美元加強資訊安全,但是員工在無意間洩漏重要資訊。不少銀行為了強化資安防禦,除了禁止員工使用USB等可攜式裝置,要求在社交網站上「謹言慎行」外,還要求別在電子郵件傳送「不在辦公室」的回覆。

mail@


今天在許多企業中,防止資料外洩和目標攻擊是IT管理人員最關心的問題之一。管理人員所特別注意的事情之一,是對可能成為目標攻擊受害者的高價值人員所做的勘查和針對行為。不過,一個比較不被人注意到的資料外洩來源是Outlook 自動回覆(out-of-office)通知。

試想一下標準的外出通知內容。會有收件者為何不在辦公室內的簡短說明,寄件者可以聯絡的替代對象,以及他們何時回來的預定時間。也可能包括使用者的電子郵件簽名,如果有的話。

 約一半的魚叉式網路釣魚(Phishing)目標的電子郵件在Google上找得到

單獨來看,這些資訊似乎不是很多。然而,一個不懷好意的攻擊者可以輕易地去收集多個外出通知。根據趨勢科技發表的魚叉式網路釣魚(Spear Phishing)研究,大約有一半的魚叉式網路釣魚(Phishing)收件者的電子郵件地址可以利用Google在網路上找到。在大部分情況下,企業的電子郵件地址會遵循可預測的 firstname_lastname@companyname.com格式。這也使得只要知道員工的名字,就可以知道他們的電子郵件地址。


PCC2016_1Y3U_TW box

勒索軟體 Ransomware的主要攻擊途徑是網路釣魚信件,PC-cillin雲端版先進的網路釣魚(Phishing)防範技術能協助您避免掉入詐騙陷阱。PC-cillin 2016雲端版已有增加對勒索軟體 Ransomware加密行為的防護機制,可預防檔案被勒索軟體惡意加密)!

》即刻免費下載試用


假期即將到來,也是不懷好意的攻擊者進行攻擊的機會來臨。當你使用這些自動回函時,心懷不軌的駭客,可說是找到”主人不在家”的大好機會,正好借機來個闖空門。無論是現實財務或是電子檔案,都有可能引發竊賊覬覦。 繼續閱讀