趨勢科技報告指出網路犯罪集團開始轉向低調攻擊

趨勢科技發佈了 2018 上半年的安全總評報告,我們希望能透過此報告,分享在 Trend Micro™ Smart Protection Network™ 發現的威脅情報,識別針對客戶的威脅。以下要跟大家分享一些資訊,有關這些趨勢和網路犯罪者如何影響您和組織。

網路犯罪者會定期改變攻擊的目標、手段、目的。我們最近發現網路犯罪的轉變,從大規模的勒索軟體散佈活動轉向更具針對性的攻擊,使用勒索軟體作為破壞關鍵業務營運的工具。所有依靠關鍵系統營運的組織都需要準備好,面對鎖定目標攻擊的威脅。另外我們也發現,加密貨幣挖礦和挖礦綁架已經成為主要的網路犯罪威脅。這種威脅已經成為犯罪者的常見行為,也有許多如何進行這種犯罪的討論。雖然這種威脅的破壞性沒有勒索軟體這麼強,卻可以破壞系統作業,因為大多數加密貨幣挖礦惡意軟體的目標,都是盡可能使用最多系統資源來挖礦;如此一來,系統便無法支援主要業務營運。

所有支援關鍵基礎架構的組織都要考慮如何強化 ICS/SCADA 網路,因為我們注意到攻擊者想進行破壞性攻擊,而不只是在入侵網路時進行偵察和測試攻擊能力。正如我們的 Zero Day Initiative 調查結果顯示,這類產業的應用程式及裝置漏洞正在增加;更令人擔憂的是,受影響的廠商都沒有盡快修補漏洞。隨著廠商開始對修復錯誤的責任增加,這種情況可能會改變;但在這之前,提供關鍵基礎架構的廠商需要改進修補流程,例如在網路和主機層使用虛擬修補程式。

正如聯邦調查局的資料顯示,自 2013 年以來,變臉詐騙攻擊或稱為商務電子郵件入侵 (Business Email Compromise,簡稱 BEC)/ 威脅逐年增加,造成的總損失已達 120 億美元。這表示這項威脅的簡單程度 (犯罪成本低) 和高報酬鼓勵了潛藏在威脅攻擊幕後的犯罪者。未來可能會有更多攻擊者和犯罪組織利用這種威脅,攻擊各種規模的企業。好消息是,勤於教育財務和人資員工如何辨識這種威脅,並實施雙因素請求驗證,可以大大降低入侵風險。

整體來說,組織需保持警惕,審視安全流程和現有資安解決方案。由於技術複雜,缺乏管理問題的訓練人員,在全組織貫徹解決方案,才是真正的問題。企業應該考慮整合及連接防禦措施,才能更快地防禦新威脅,並提高整個基礎架構的能見度。最後,考慮投資使用即將進入市場、結合人工智慧和機器學習的進階威脅防護,但不要忘記阻止現今許多威脅時,許多傳統技術仍非常有效。

年度期中資安總評彙整威脅發展趨勢:虛擬加密貨幣挖礦 SCADA漏洞威脅攀升

【2018 年 9 月 4日台北訊】全球網路資安解決方案領導廠商趨勢科技 (東京證券交易所股票代碼:4704) 今日發表「2018 上半年資安總評」報告,指出網路犯罪集團正逐漸捨棄容易引人關注的勒索病毒攻擊,轉而採用鴨子划水的方式暗中進行攻擊,以達到竊取錢財和珍貴運算資源的目標。

截至目前為止,今年衝擊最大的資安威脅是虛擬加密貨幣挖礦。趨勢科技發現,光是2018 上半年虛擬加密貨幣挖礦活動的偵測數量就比 2017 年一整年的數量成長 96%,若與 2017 上半年相比,更是成長 956%,顯示網路犯罪集團正逐漸捨棄能讓他們快速致富的勒索病毒,轉而暗中竊取運算資源來開採虛擬貨幣。

趨勢科技全球威脅通訊總監 Jon Clay 表示:「近期威脅情勢的轉變一如我們多年來的觀察,網路犯罪集團隨時都在變換其攻擊工具、手法、程序 (Tools, Tactics and Procedures,  TTPs) 以提升感染的成功機率。傳統大量散布的勒索病毒與資料外洩攻擊大家已耳熟能詳,因此歹徒開始改用一些更隱匿的方法,並且經由先前從未見過或較少使用的途徑來入侵。這也意味著企業必須隨時評估其防禦能力,確保自己足以應付最新、最迫切的威脅。」

今年上半年另一項明顯的轉變是歹徒開始改用一些特殊的惡意程式,例如:無檔案式惡意程式、巨集惡意程式,以及小檔案惡意程式。趨勢科技發現,尤其是名為「TinyPOS」的小檔案惡意程式,其偵測數量較 2017 下半年成長了 250%,箇中原因很可能是這類惡意程式越來越懂得如何躲避那些只具備單一防護能力的資安產品。

除上述趨勢之外,趨勢科技 Zero Day Initiative (ZDI) 漏洞懸賞計畫在 2018 上半年發布了 600 多次漏洞公告。值得注意的是在今年的漏洞公告當中,ZDI 所發佈揭露的 SCADA 系統漏洞是去年同期的兩倍,因此,擁有這類環境的企業資安主管必須密切關注此項威脅的發展。尤其,歹徒已經開始在攻擊中從事一些破壞活動,而非單純只是進行偵查和測試。

面對快速演變的威脅,企業應集中採用一家能提供完整多層式防護的廠商,不僅要能防範一般常見的惡意程式,更要能夠防範各種新興威脅。趨勢科技憑著 30 多年來累積的領先威脅情報來提供完整的防護,今年截至目前為止已攔截了 200 億次威脅以上,並且數量還在持續攀升中。
下載完整「2018 上半年資安總評」報告

趨勢科技將進階威脅偵測與網路分析再進化

進階網路威脅分析工具 使資安團隊更能達成策略目標


【2018 年 8 月 27日台北訊】全球網路資安解決方案領導廠商趨勢科技 (東京證券交易所股票代碼:4704) 今日針對旗下網路防護產品 Deep Discovery 推出全新的進階分析功能。現在,除了偵測及分析網路上的進階威脅之外,客戶還能藉由自動化分析與網路事件交叉關聯來簡化事件的調查及回應工作,讓企業有限的 IT 人力發揮最大策略價值。

今日企業正面臨雙重壓力:除了網路資安專業人才普遍短缺,另一方面,網路駭客越來越難纏,使得企業隨時都在擔心無法即時回應最新威脅的恐懼當中。所以,企業迫切需要一種能夠簡化並統整威脅情報的方法,進而加快偵測及回應速度。

趨勢科技解決方案行銷副總裁 Eric Skinner 指出:「沒有人喜歡遭遇突襲,資安專業人員必須能夠隨時掌握網路的狀況,並且在必要時迅速做出回應。他們需要過濾雜訊,以便能夠專心在處理真正重要的事務。Deep Discovery 推出新的網路分析功能,正是為了滿足這點,讓缺乏相關專業人才的企業能夠隨時維持安全與生產力。」

除了新的網路分析功能之外,Deep Discovery 更藉由業界標準格式與傳輸協定 (STIX、TAXII、YARA) 來提升進階威脅資訊或「入侵指標」(IOC) 的資訊共享。包括趨勢科技全產品線與第三方產品,皆能獲得最即時的威脅情報。如此將大幅簡化 IOC 管理的負擔,減輕 IT 團隊的壓力。

IDC 資安產品計畫總監 Rob Ayoub 指出:「今日企業正逐漸被各種威脅所淹沒。光是忙著撲滅這些大大小小的事件,就讓資安團隊無暇思考更大的問題。因此,能夠有效解決這項挑戰的方案,將可發揮重大效益,讓資安團隊以更少人力完成更多工作,並為企業創造真正的策略價值。」 繼續閱讀

趨勢科技發表專為服務企業和家庭使用者的電信網路防護解決方案

全新虛擬化防護能協助高資料量動態網路架構環境降低風險


【2018 年 8 月 16日台北訊3000】全球網路資安解決方案領導廠商趨勢科技 (東京證券交易所股票代碼:4704) 今天宣布推出一套專為電信廠商設計的防護產品,能讓電信業者以及服務供應商和雲端廠商妥善保護其電信網路。NFV 架構正逐漸成為今日尖端網路的建構基礎,而這套解決方案是專門針對網路功能虛擬化 (NFV) 架構而客製化。

趨勢科技執行長陳怡樺表示:「電信產業正經歷一場巨大的變革,所有服務供應商皆忙於應付市場上爆炸性成長的裝置,並搶先支援即將來臨的 5G 標準。我們的解決方案正是為了滿足這類電信需求而生,為高資料量的環境提供完整防護,並針對現代化架構的動態特性而最佳化。」

這套名為「趨勢科技 Virtual Network Function Suite」的全新產品提供了完全虛擬化的功能,能為電信網路提供各種包括:網址過濾、應用程式控管、入侵防護以及 IoT 信譽評等防護功能,協助服務供應商可為 IoT、企業以及家庭使用者提供全方位的防護。

多年來,趨勢科技一直保護著大型企業的網路安全。而這套新的產品正是專為滿足新用戶不斷演變的需求而重新包裝及客製化。這套新產品的推出,滿足了許多企業的期待:

SORACOM Inc. 執行長 Ken Tamagawa 表示:「Soracom 非常樂見趨勢科技 Virtual Network Function Suite 的推出。Soracom 專為客戶提供完整的 IoT 連線平台來支援 IoT 企業。我們預料 Soracom 隨用量付費的平台與趨勢科技 Virtual Network Function Suite 的結合,將為使用者帶來全新的強大功能,讓 IoT 系統更安全、更有保障。」

NEC Corp. 服務平台部門總經理 Toshifumi Uesaka 表示:「NEC 採用最新的 SDN/NFV 技術來為電信及雲端業者提供雲端解決方案。我們相信,結合我們最新的技術和趨勢科技Virtual Network Function Suite,就能為使用者提供更豐富的次世代加值防護服務。」

Internet Initiative Japan Inc. (IIJ) 常務執行長 Kiyoshi Ishida 表示:「IIJ 對於趨勢科技 Virtual Network Function Suite 的推出深表歡迎。IIJ 先前即曾與趨勢科技合作開發 SDN/NFV 技術並進行了多項實驗來推出次世代的網路防護。我們將繼續進行這項合作來加以商用化,提供最佳化的防護來保護專門服務一般使用者的 IT 基礎架構。」

趨勢科技新的解決方案可讓防護資源針對不同的服務進行動態分配及設定。此外,這些服務必要時還能隨流量的成長而擴充。該產品採用 Data Plane Development Kit 來提供高速的封包處理,確保優異的效能。如需有關內嵌式防護選項的更多資訊,請參閱此處


駭客利用「永恆之藍」入侵家用網路 台灣受攻擊次數連三週高居全球首位!

家用連網設備淪為傀儡成共犯 台灣等亞洲地區影響最劇 網路安全防護刻不容緩

隨著民眾家中連網裝置數的持續增加,資安威脅的風險也日益提升。根據全球網路資安解決方案領導廠商趨勢科技(東京證券交易所股票代碼:4704)最新觀察註一發現,網路駭客利用微軟安全性弱點MS17-010的 EternalBlue(永恆之藍)漏洞攻擊技巧入侵家用網路,全球超過20個國家中經家用網路路由器所受到的入侵次數單週註二就超過519萬次,其中高達七成是連網裝置直接遭受外部攻擊(Inbound Attack),近三成為受駭客操控並對其他裝置發動攻擊(Outbound Attack)的魁儡攻擊模式。其中台灣受影響最劇,不僅受外部攻擊達120萬次,更有許多裝置設備成為駭客的殭屍機器,被利用對外發動攻擊逾32萬次。


駭客利用「永恆之藍」入侵家用網路 台灣受攻擊次數連三週高居全球首位!家用連網設備淪為傀儡成共犯 台灣等亞洲地區影響最劇 網路安全防護刻不容緩

包括去年引發全球恐慌的 WannaCry 及 Petya 勒索軟體等都同樣利用知名 Eternalblue (永恆之藍)漏洞發動攻擊, 此類型的攻擊可影響使用包含Windows Vista、Windows 7等微軟作業系統的連網智慧裝置,一但裝置受駭,駭客將可遠端控制此受駭裝置對用戶進行勒索或是安裝挖礦軟體成為駭客的挖礦機,甚至進一步擴大攻擊目標,對其他包含桌上型電腦、筆記型電腦,乃至家庭智慧連網裝置如智慧型電視與網路攝影機等發動攻擊,造成使用者資料、通訊與財務威脅。
繼續閱讀

長輩行動上網安全,趨勢科技來守護!調查顯示約八成樂齡族行動裝置沒防護 身陷網路安全風險中

長輩心驚驚!最怕「社群及金融交易帳密被盜用、手機資料全不見」712日起 趨勢科技行動安全教室 雙北限定免費開課 獨家守護樂齡族上網安全

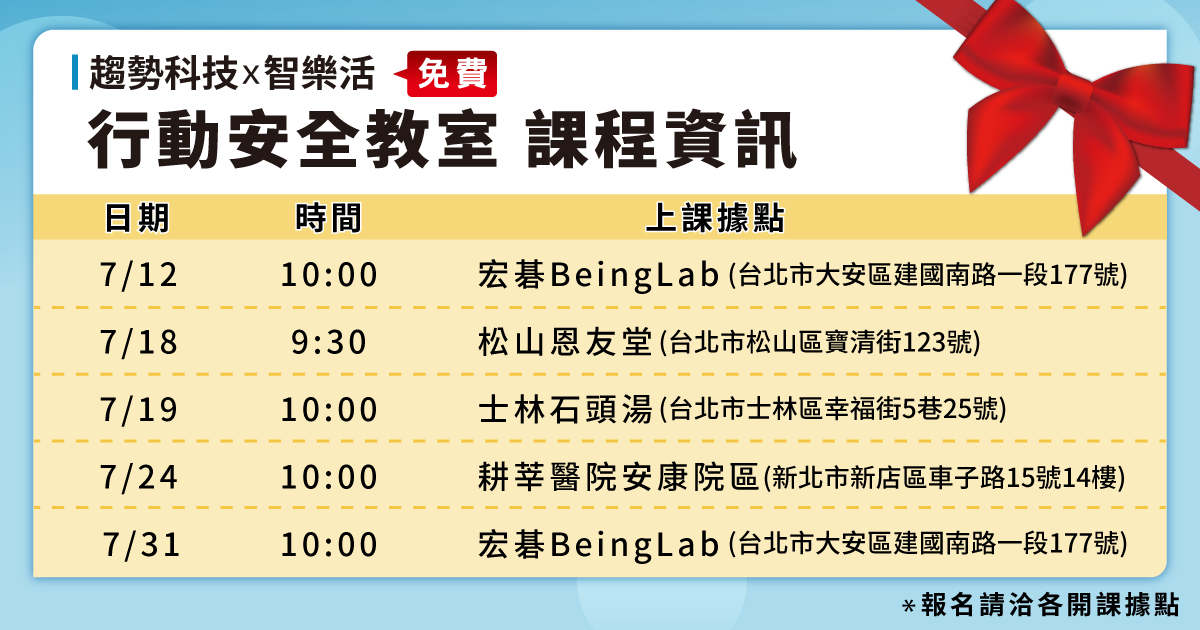
 【2018年7月10日,台北訊】長輩們人手一機滑滑滑,你關心過他們的上網安全嗎?在眾多樂齡聊天群組間瘋傳的長輩圖與連結,其實也可能隱藏著個人資料安全風險。隨著4G網路普及化以及行動裝置應用發展更加多元,大眾使用手機的時間也越長。資策會2018年初公佈「2017年4G行動生活使用行為調查」報告[1]指出,八成台灣民眾每日使用手機逾2小時。另外手機上網年齡層也有越來越廣的傾向,長輩們使用各種通訊軟體的比例也增高!加上近年行動裝置漸成駭客攻擊目標,長時間、不安全的上網行為容易讓人暴露在網路安全風險中,為了解長輩們的行動上網行為及對個人資料安全認知的程度,趨勢科技與樂齡活動社群「智樂活」合作,針對樂齡族進行「網路安全認知及上網行為」問卷調查及舉辦一系列的免費教學課程!

長輩行動上網安全,趨勢科技來守護!

趨勢科技與「智樂活」針對110位來自雙北市的樂齡族進行「網路安全認知及上網行為」問卷調查,發現有近6成樂齡族一天使用手機超過2小時,其中上網行為以使用Facebook與Line等社群軟體為主(85%),其次為查找資料(61%);另有部分會使用手機進行購物(10%)。同時,超過九成樂齡族表明知道手機上網有中毒風險,卻鮮少付諸實際的防護行動,僅兩成有安裝手機專用防毒軟體。趨勢科技也進一步發現,樂齡族最擔憂因手機中毒而造成的結果前三名為「社群帳密被盜用」(70%)、「手機資料全不見」(67%)以及「金融交易帳密被盜用」(53%)。 繼續閱讀