從美聯社 Twitter 帳號被入侵事件,看推特為何一直被駭?

我想你們一定看過這幾個月的新聞,發生了好幾起高調的推特(Twitter)駭客事件,包括了知名品牌,如Jeep,漢堡王(Burger King),以及最近的美聯社(AP)。一般不是很懂電腦的人可能會出現下列的疑問:

  • 這些帳號為什麼及如何被駭客攻擊的?這些企業不是應該都會設定又長又複雜的密碼來保護自己的帳號嗎?
  • 如果他們不能持續維護自己的安全,我將會遇到什麼?
  • 什麼是雙因子認證?我一直聽說這會讓我更安全。

推特帳號一直會被駭的原因

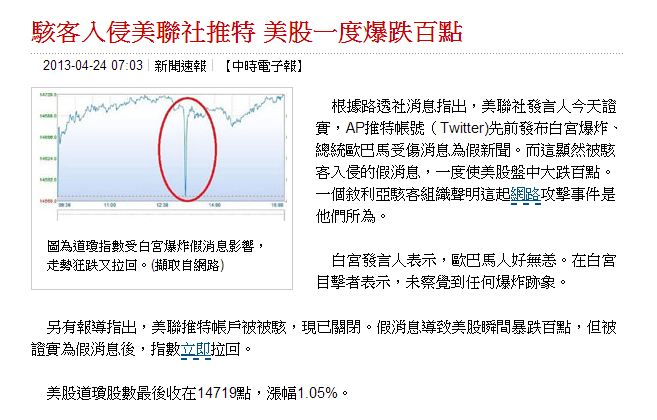
推特帳號一直都有被駭事件的原因很多。可能只是簡單地因為有人為了好玩去散播謠言,也可能是惡毒的想要抹黑特定個人或公司。這可不僅僅是傷害到這公司或個人,在某些案例裡,像是美聯社的帳號被入侵,就實際地讓美國股市出現短暫的下跌。而正如你可以想像的,這樣一個短期波動可是在股市獲得巨大利益的機會。

圖說:媒體報導駭客入侵美聯社推特 美股暴跌消息(截圖來自 中時電子報)

推特被駭也凸顯出關於密碼安全一個更大的問題。你可以使用有史以來最長、最複雜的密碼,但如果你點入一個惡意連結或偽裝成推特的網站讓你輸入密碼,基本上這就已經跳過任何密碼的安全性,直接把密碼交到壞人手上。

常見的社交工程伎倆

這是今天在推特上一個令人難以想像常見的社交工程陷阱( Social Engineering)伎倆。透過從你關注的一個被駭帳號發送「私人訊息」給你,網路犯罪份子就可以駭入你的帳號。這訊息可以裝得非常簡單:「嘿!我看到你這個有趣的畫面!」然後,它會連到一個惡意網站。這種戰術在過去已經被廣泛成功地運用在電子郵件病毒上,今日轉移陣地到社群媒體上也是一樣的成功。

另一種常見用來竊取你密碼的方式,就是去入侵並不具備推特安全控管等級的網站或服務。如果你在多個服務上都使用相同的密碼,就可以利用自動化工具,很快地在多個網站和社群媒體服務上嘗試這偷來的帳號/密碼組合。

繼續閱讀

九千萬人按讚?! 病毒製造假人氣, 山寨Adobe Flash Player外掛夾毒, 受駭者 facebook垃圾貼文拖朋友下水

假臉書個人檔案檢視器的騙局後,趨勢科技又發現另外一個臉書騙局會誘騙使用者去下載假Adobe Flash Player外掛程式。我們注意到有無數的文章分享指向一個超過九千萬人按讚的臉書網頁。對某些人來說,能在臉書上得到這麼多讚,已經值得讓他們去看看那網頁了。這也代表這網頁非常受歡迎,讓使用者因此認為它是正常而無害的。


九千萬人按讚?! 病毒製造假人氣, 山寨Adobe Flash Player外掛夾毒, 受駭者 facebook垃圾貼文

圖一、臉書垃圾貼文


然而,我們證實了這九千萬個讚並不是真的,只是個社交工程陷阱( Social Engineering)的誘餌。一旦使用者連上該網頁,會將他們帶到下列網站。


使用者被導到內有假Adobe Flash Player外掛程式的網站

圖二、使用者被導到內有假Adobe Flash Player外掛程式的網站


看起來,這網頁應該提供Adobe Flash Player外掛程式(偵測為TROJ_FAKEADB.US)。如果使用者下載外掛程式,並透過Google Chrome去瀏覽網頁,網頁會自動關閉,出現一個Chrome擴充套件。這擴充套件被偵測為TROJ_EXTADB.US


一旦安裝,中毒者 facebook 臉書帳號會自動發送相同的垃圾貼文(甚至將他們的朋友標記到貼文內)。此外,TROJ_EXTADB.US也會對某些特定網址發送和接收資訊。趨勢科技 PC-cillin 2013雲端版已經封鎖了這威脅所有的相關網址。

繼續閱讀

臉書個人檔案檢視器 (Facebook Profile Viewer)?是詐騙!

誰最常看我的臉書
誰最常看我的臉書?好奇心可能讓你的個資不保

好奇心真是沒有修正程式的漏洞,還記得本部落格介紹過的“今天有哪些人看過你的 FACEBOOK 個人檔案?”假Instagram 之名網路釣魚詐騙 嗎?(如下圖)

「Recent Profile Views(最近看過個人檔案)」自動貼文表示那些人看了他們臉書的個人檔案,而且有多常看。


現在另一個雷同手法號稱最新的應用程式又如法泡製了:安裝 ” 臉書個人檔案檢視器Facebook Profile Viewer” 這個最新應用程式,就可以知道哪些人最常看你臉書的個人檔案?趨勢科技提醒您如千萬別安裝!

手法1:點擊劫持:你按一下滑鼠,它竊取密碼或是散播垃圾郵件

目前發現此類的應用程式,比如「看誰看過你的個人檔案」或「誰在追蹤你」都只是針對臉書使用者的騙局,想要竊取密碼或是散播垃圾郵件。他們怎麼做?clickjacking點擊劫持就是其中一種做法。在典型的點擊劫持攻擊裡,網路犯罪分子利用正常網頁作幌子來隱藏惡意內容,並且可能會利用惡意JavaScript來載入第三方網站內容,這一切只要按幾下滑鼠就可得逞。

但如果網路犯罪份子採用不同的新技術會怎麼樣?讓使用者利用鍵盤輸入命令會是種全新的做法。具體案例如下:

手法2:操作快速鍵,聲稱”安全檢查”

讓我們檢查一下以下這則” Facebook Profile Viewer 臉書個人檔案檢視器 ”垃圾貼文裡的留言,就可以看出垃圾郵件發送者最近開始了不同的策略。


一旦你點入留言內的連結,它會重新導向看似以臉書帳號進入的Pinterest登錄頁。


一旦登錄,網站會重新導到另一個惡意網址,聲稱是「官方臉書個人資料檢視器」,點入「開始」按鈕後會出現一個圖片,指示使用者用鍵盤快捷鍵繼續進行。


然後重新導到另一個頁面,要求輸入另一組鍵盤快捷鍵,聲稱是做安全檢查。

點擊連結時要始終保持小心謹慎,即使他們來自你的好友

最終,這感染鏈會導向一個以蒐集個人資料為目的的惡意問卷調查詐騙,這類典型出現在許多社群網站上的惡意攻擊。在過去,我們已經大量地報導這類型的詐騙行為,包括利用Google眼鏡Instagram,甚至在Tumblr上也有發現。可悲的是,使用者仍然會落入陷阱。

為了避免這種威脅,永遠要記住有威脅潛伏在社群網站上,點擊連結時要始終保持小心謹慎,即使他們來自你的好友。趨勢科技已經封鎖了這一威脅相關的網站。


@原文參考出處:New Approach to the Old “Facebook Profile Viewer” Ruse作者:Karla Agregado(詐騙分析師)

PC-cillin 2013雲端版提供強大且自動的保護去防止Facebook、Twitter、MySpace、Mixi、LinkedIn、Google+、Pinterest和新浪微博上的惡意連結。用綠色標記來代表連結是安全的。紅色標記代表可能是惡意的。


PC-cillin 2013 雲端版 即刻掃描塗鴉牆,紅綠色標示一目了然,地雷區bye bye
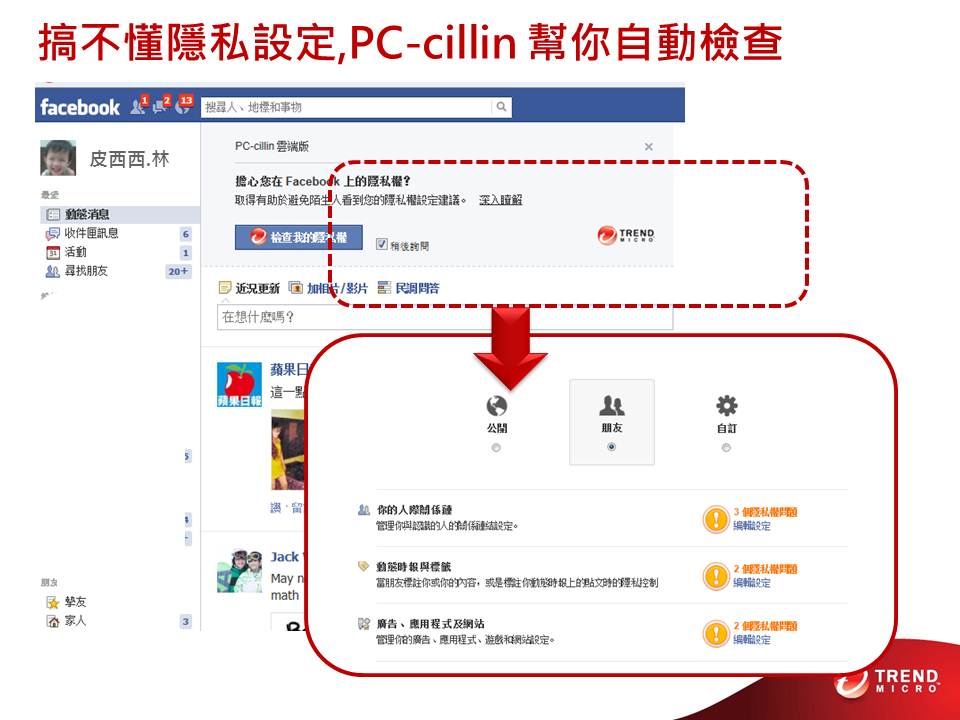
PCC2013雲端版 Facebook FB 臉書隱私設定/隱私設定掃描器
《PC-cillin 2013 雲端版》跨平台即時超強防護同時支援 Win,Mac及 Android 手機平板,還有獨家【Facebook隱私權監測】功能主動預警在臉書上的隱私設定安全漏洞,你可以控制誰能看到你的個人資訊。因此,只要一個按鈕就可以保護你的隱私。


@原文參考出處:New Approach to the Old “Facebook Profile Viewer” Ruse作者:Karla Agregado(詐騙分析師)

PC-cillin 2013雲端版提供強大且自動的保護去防止Facebook、Twitter、MySpace、Mixi、LinkedIn、Google+、Pinterest和新浪微博上的惡意連結。用綠色標記來代表連結是安全的。紅色標記代表可能是惡意的。


PC-cillin 2013 雲端版 即刻掃描塗鴉牆,紅綠色標示一目了然,地雷區bye bye
PCC2013雲端版 Facebook FB 臉書隱私設定/隱私設定掃描器
《PC-cillin 2013 雲端版》跨平台即時超強防護同時支援 Win,Mac及 Android 手機平板,還有獨家【Facebook隱私權監測】功能主動預警在臉書上的隱私設定安全漏洞,你可以控制誰能看到你的個人資訊。因此,只要一個按鈕就可以保護你的隱私。


PC-cillin 2013雲端版跨平台同時支援Win、Mac及Android手機與平板,立即下載

想了解更多關於網路安全的秘訣和建議,只要到趨勢科技粉絲網頁 或下面的按鈕按讚
臉書網路釣魚,假「安全檢查」,真騙信用卡帳號

作者:Anthony Joe Melgarejo(威脅回應工程師)

臉書風潮的歷久不衰,也讓網路犯罪分子找到可以實現他們邪惡計畫的溫床。利用新誘餌進行新的網路釣魚騙局。

Security

趨勢科技發現一個被偵測為TSPY_MINOCDO.A的惡意軟體樣本。它們會將使用者從臉書重新導向一個聲稱是這社群網站所提供的安全檢查功能網頁。諷刺的是它號稱的是「透過安全檢查讓臉書安全無虞,免受垃圾訊息所苦」。

它會修改受影響電腦上的HOST檔案,將所有連向facebook.com和www.facebook.com的流量重新導回系統本身。這讓使用者永遠無法連到真正的臉書網頁。同時,這惡意軟體也會監控所有的瀏覽器活動,將使用者重新導到惡意網站。

使用者想登錄到臉書網站就可能會成為這騙局的受害者,所號稱的「安全檢查」會要求使用者輸入他們的詳細資料,從而讓網路犯罪份子得以侵入他們的信用卡帳號。

臉書網路釣魚,假「安全檢查」,真騙信用卡帳號
圖一、假臉書安全網頁
臉書網路釣魚,假「安全檢查」,真騙信用卡帳號
圖二、發送信用卡資訊封包到惡意伺服器

經過進一步的分析,我們還發現這惡意軟體會對多個網域進行DNS查詢。這代表騙局幕後的黑手也準備好備援伺服器,萬一原本的伺服器出現問題,還是可以繼續竊取資料。

繼續閱讀

Android熱門遊戲應用程式Candy Crush出現山寨版, 內含廣告軟體竊取行動裝置個資

作者:Gelo Abendan

一如往常,暗黑開發商開始利用起社群網路和Android上最熱門的遊戲應用程式 – Candy Crush。

最近,Candy Crush從FarmVille 2身上奪走鎂光燈的焦點,成為臉書上最受歡迎的遊戲應用程式。不過這股熱潮也帶來了風險。Candy Crush的流行也讓它成為惡意開發商和網路犯罪分子的完美目標,想利用它做誘餌來吸引遊戲粉絲,就跟過去發生在其他受歡迎行動應用程式和遊戲上的事件一樣,像是憤怒鳥 Instagram壞蛋豬Temple Run

所以一點也不令人驚訝的,趨勢科技發現有山寨Candy Crush應用程式的出現,證明網路犯罪分子也會想要利用當前的遊戲熱潮。這些應用程式包含了Leadbolt和Airpush廣告網路的相關程式碼:趨勢科技在去年就看過許多應用程式包含上述程式碼。(趨勢科技將其偵測為ANDROIDOS_LEADBLT.HRY和ANDROIDOS_AIRPUSH.HRXV)。

圖一、山寨版應用程式的截圖和通知

繼續閱讀