改名「鮭魚」和上傳身分證,都需要三思

知名壽司品牌年初舉辦「愛的迴鮭,尋人啟事」,公告在活動期間,來店者只要姓名讀音與「鮭魚」相關便可獲得折扣,引起這波「鮭魚之亂」的是名字如果完全同音同字則享有整桌免費的優惠。此消息一出雖被批評沒誠意因為「誰會真的叫鮭魚?」但事實證明,全台超過225人被「鮭化」紛紛前往戶政事務所改名。一夕之間多「X鮭魚」身分證在新聞版面中露出。

台中一名男大生,拿到「張鮭魚之夢」新的身分證後,戶政人員告知他:「你已改名三次,不能再改了」,讓他當場慌張傻眼。「人民一生可有3次改名機會,但即使之後將名字改回,改名還是會在戶籍謄本留下一輩子紀錄,之後如果找工作,需要提供戶籍謄本時,公司就會看見曾經的改名紀錄。」除了戶政事務所提醒之外,我們也要提醒大家,將身分證、駕照、身分證、信用卡等照片上傳網路會有哪些隱私風險,本文介紹七個聰明分享原則,保護個資不被貼文出賣,「鮭組駭了了」,避免逞一時PO 文分享之快「血本無鮭」。

< 青少年網路安全 >別把新駕照、信用卡和身分證拍照上傳了~告訴孩子七個聰明分享原則,避免「鮭組駭了了」

在網路上可以輕易地搜尋到駕照,身分證,信用卡等照片,中外皆然,尤其是初次拿到駕照的朋友,總是迫不及待地拍照上傳,現在社交網站與智慧型手機大受歡迎,可以隨時拍照隨時上傳,更使得這個不經意的動作充滿個資外洩的危險性。 拿到駕照的第一天,台灣也有很多網友把它放網路昭告世人

根據報導,有人一時興起將朋友貼在臉書上的登機證截圖,上傳一個免費條碼解讀網站,結果發現不少個資在上頭;也有人把從機場垃圾桶撈出的登機證做實驗,果然獲得乘客的護照號碼和出生年月日等資料,很快就在網路上找到這名乘客的住家地址。
拿到駕照的第一天,很多人都把它放到網路昭告世人

分享在網路的照片很可能會被被身份竊賊、跟蹤狂和其他犯罪分子拿來做惡意用途

根據研究機構 – Pew Internet and American Life project 一項關於手機使用的研究,有82%的受訪者表示會使用手機拍照,80%用來收發簡訊。這些是目前手機最常被用到的用途,如果在一個陌生的地方而有網路連線,56%的受訪著表示會去使用。

雖然這研究的對象是18歲以上,但是青少年的趨勢跟態度也大概差不多。根據Pew研究機構,有超過75%的青少年擁有手機,其中有一半平均每個月會發送一千五百則簡訊。

在網路上找得到家庭住址甚至帳戶號碼清晰可見的照片


社群網站的成長和全球影響力證明了我們愛跟其他人分享,大概就跟我們愛用手機的程度一樣。唯一可以超越這兩件事的,或許就是同時使用它們。

使用行動社群應用程式非常簡單,像是Facebook、Twitter、Instagram和Tumblr。我們可以馬上將所看到的事物捕捉起來,然後立即跟朋友和家人分享,這真是件了不起的功能。只要一點就有一張照片,而且還會有一大堆的觀眾。

比方說珊迪颱風在 Instagram上有大約130萬張照片被標記了關鍵字#sandy(珊迪)。這些都是被大眾所拍攝並跟全世界來分享,所以其他人可以看見發生了什麼事,如此近距離且幾乎即時。

這也是另一個證明社群媒體的有效性和可用來行善的光輝榜樣。

但相同的工具也可能被誤用,反而傷害到使用它的人。

趨勢科技的研究人員一直在追蹤目前全世界年輕人將他們的新駕照、信用卡和金融簽帳卡拍照並傳上網路給大家看的這趨勢。帳戶號碼和家庭住址都清晰可見。只要做個簡單的搜尋就可以在網路上找到一大堆,比如底下這張已經被我們馬賽克後的照片。

年輕人將他們的新駕照、信用卡和金融簽帳卡拍照並傳上網路

這些照片很可能會被有不良企圖的人看到,像是被身份竊賊、跟蹤狂和其他犯罪分子拿來做惡意用途。

我們還不能確定這是不是個很大的趨勢 – 我們當然希望不是 – 但這是個危險的行為。也是另一個例子告訴我們需要在提供青少年新技術前,要先教導他們如何安全、負責任地使用。 繼續閱讀
你跟著一窩蜂「開房間」了嗎?聊聊Clubhouse等線上語音聊天社群APP的六個資安風險

近來 Clubhouse大量洗版,「開房間」、「邀請碼」等關鍵字成為超夯的社交用語,這款爆紅的語音聊天社群應用程式正迅速地吸引目光,但跟隨而來的是安全隱憂。比如說在帳號認證功能出現前,已經看到有假冒帳號的出現。本文介紹六個可能的資安風險,並提供用戶「開房間」前要注意的三件事,及建議服務商可以強化的資安重點。


你跟著一窩蜂「開房間」了嗎?聊聊Clubhouse等線上語音聊天社群APP的六個資安風險

語音社群應用程式如 ClubhouseRiffrListenAudlistHearMeOut 等在近幾年吸發大量的關注。但就跟其他熱門的社群軟體一樣,也伴隨著安全風險。而且這些風險多數都能夠自動化快速地散播惡意威脅。要注意的是,這些應用本身並非惡意軟體。威脅來自網路犯罪分子會尋求利用這些平台的方法。

本文將分析這些語音社群應用程式(主要是Clubhouse,也包括Riffr、Listen、Audlist和HearMeOut)的可能風險及相關建議。

趨勢科技的研究於今年2月8日至11日間進行。裡面所提到的問題在本文發表時可能已經或正被應用程式廠商修復。我們也已經將研究結果通報給相關廠商。史丹佛大學的網路觀測計畫(SIO)也發表了相關但獨立的研究。Clubhouse已經迅速回應了SIO及其他研究人員所提出的疑慮。

此外,趨勢科技也獨立取得並分析了聲稱可將 Clubhouse 語音內容公開的軟體工具,該事件被媒體重點報導並被Clubhouse迅速地封鎖。我們要強調的是,這並不是個安全漏洞。該事件是開發者建立了一個鏡像網站,其他人可以用開發者的帳號收聽而非使用自己的帳號。雖然這肯定違反了服務條款,但並沒有使用任何特定的安全漏洞,更重要的是,鏡像網站並未進行錄音:聲音是從Clubhouse伺服器串流到請求的客戶端,從未經過鏡像網站。換句話說,該網站只是個客戶端,不過是基於JavaScript而非iOS。儘管這類型的服務濫用可能會變得越來越難,但網路服務或社群網路都很難徹底加以禁絕,因為沒有技術方法能有效地封鎖濫用行為,而不會影響到正常使用者。

繼續閱讀

1969年10月29日網際網路誕生以來的網路里程碑與相關數據

1969年10月29日網際網路誕生,改變人類生活的 Internet 年齡已經年過半百了。

Happy birthday 1029

網路里程碑:

  • 1969年10月29,第一個網路數據包從加州大學傳送到史丹福研究所
  • 1983年6月23日,網站域名系統誕生(英文「域名」替代數字化的網站位址)
  • 1990年12月25日, 第一代網頁瀏覽器誕生
  • 1995年7月16日,一度被稱作「全球最大書店」亞馬遜網站(Amazon.com)開業
  • 1995年8月9日,網景公司公開發行股票
  • 1995年 9月3日,eBay拍賣網站成交第一筆交易
    1998年 1月 17日,美國前總統柯林頓的性醜聞,開啟網路新聞時代。
  • 1998年9月7日,Google成立
  • 2001年1月15日,維基百科網站貼出第一篇網友文章
  • 2003年2月16日,網路郵件服務Oddpost首次亮相
  • 2003年3月,社交網站的走紅, Friendster是第一個亮相的社群網站
  • 2005年 8月28日,卡翠娜颶風倖存者在部落格上首度發出災情現場報導。
  • 2006 年6月,牛津英語字典正式將「google」列入字典,意為搜尋網頁。
    上網 通用 bookmark

網路相關數據 

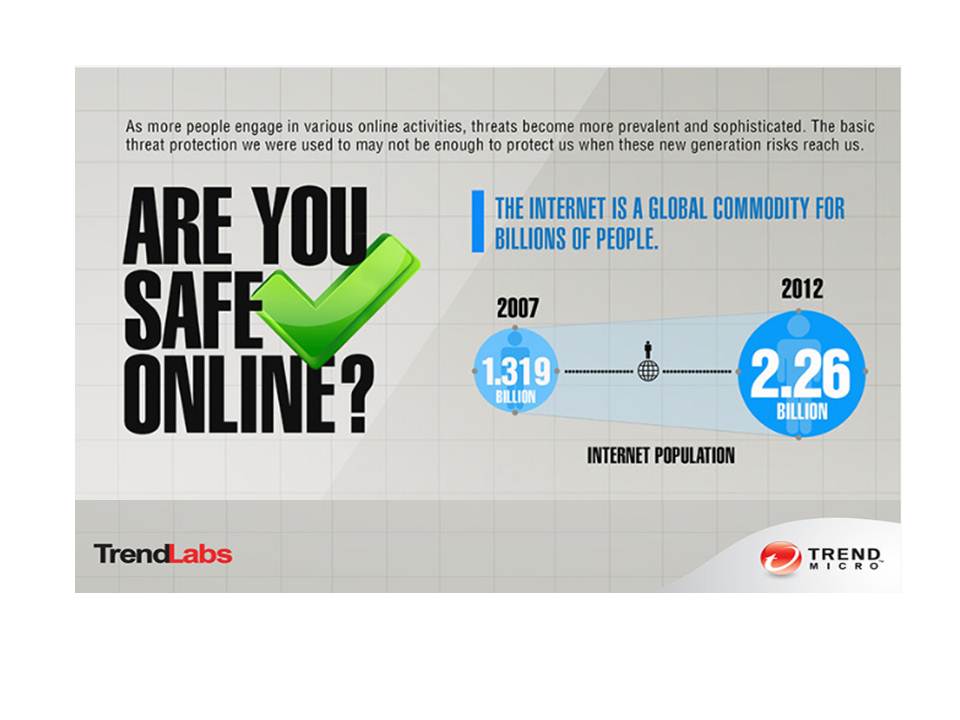
你在全球數十億人使用的網路上安全嗎?隨著越來越多人加入上網的行列,各種威脅也變得越來越複雜和普及。我們過去所使用的基本威脅防護已經不足以保護我們來對抗新一代的威脅了。我們整理了一些相關數據:

網路相關數據的過去與現在

2007年:13億1千9百萬 繼續閱讀

連警察都敢駭!偽IG 官方私訊帳號違反著作權將被刪除,按申訴連結就上鉤

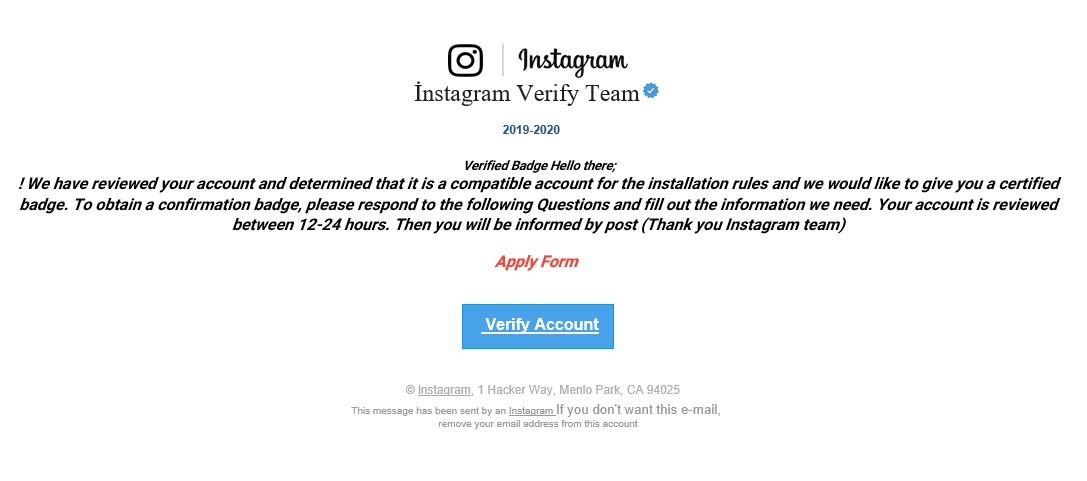
之前 IG 竊取帳號的手法是發出網路釣魚電子郵件要求使用者必須確認其帳號才能得到驗證徽章。目前新的手法是透過 Instagram 平台內的私訊,宣稱是由 Instagram 說明中心所寄出,指出受害人違反著作權,帳號將遭刪除,但可點選訊息中的上訴表單連結,但實際上卻會掉入網路釣魚陷阱。

去年趨勢科技發現了一些攻擊案例,專門竊取名人的 Instagram 帳號。現在,再次出現另一種手法類似的攻擊,但這次使用了新的誘餌來達到相同的目的。駭客將憑證網路釣魚電子郵件偽裝成 Instagram 發出的合法訊息,進而盜取 Instagram 帳號。

這群駭客專找一些尋常的目標下手,像是名人、新創企業業主,以及在社群媒體平台上有廣大追蹤者人數的其他實體等。我們先前曾研究過攝影師遭駭的案例,這次則是一位有超過 16,000 名追蹤者的警官受害,在此案例中我們發現了新的駭客伎倆。

這些受害者除了使用個人的社群媒體帳號,也利用 Instagram 頁面作為發揮影響力和企業經營的行銷工具。擁有龐大追蹤者人數的 Instagram 帳號,代表其擁有更高的可信度和影響力。因此這些帳號自然成為吸引攻擊者下手的目標,他們利用這些帳號進行各種惡意行為,像是勒索被害人、散佈詐騙,或甚至單純用來炫耀他們的駭客技術。

新舊詐騙伎倆相同,網路釣魚誘餌不同


先前的手法和新手法都採用相同的策略:先竊取憑證,然後利用憑證濫用 Instagram 的帳號復原流程,進而取得帳號。

上次的攻擊行動使用電子郵件要求使用者必須確認其帳號,使用者才能得到驗證徽章。但在使用者點選「驗證帳號」按鈕後,卻會連到網路釣魚頁面,這些頁面將收集他們的電子郵件地址、憑證和出生日期。竊取到這些資訊後,攻擊者便能取得修改資訊所需的一切詳細資料,進而取得遭竊的帳號。

圖 1:去年發現的攻擊行動所用的網路釣魚電子郵件範例

在新的手法中,訊息並非透過電子郵件發送,而是透過 Instagram 平台內的私訊提供。訊息宣稱是由 Instagram 說明中心所寄出,指出有人指控帳號擁有者違反著作權,因此其帳號現在有遭刪除的風險。訊息中還會提供另一個連結,偽裝成可提出上訴的表單,但實際上卻是網路釣魚連結。

繼續閱讀