“你的文件被加密了…帯好錢來聯繫我”簡中版勒索病毒 SLocker 模仿WannaCry 向錢看

趨勢科技的研究人員發現一個新變種SLocker會在Android上模仿WannaCry(想哭)加密勒索病毒介面。這被偵測為ANDROIDOS_SLOCKER.OPSCB的新SLocker行動勒索病毒的特點是會利用中國社群網路QQ的功能,還會持續鎖住螢幕。

SLocker是在7月被首度偵測和分析的Android檔案加密勒索病毒,會模仿WannaCry的介面。隨然中國警方已經逮捕遭指控的勒索病毒作者,但其他的 SLocker 操作者顯然仍未受影響,持續發佈新變種。
 

偽裝遊戲作弊工具,討論熱門手遊的QQ聊天群組成毒窟

受害者大多是從討論熱門手遊“王者榮耀”的QQ聊天群組感染這行動勒索病毒,這也是之前版本的傳染媒介。它會偽裝成遊戲作弊工具,使用名稱“錢來了”或“王者榮耀修改器”來作偽裝。這遊戲在中國非常受歡迎,有兩億的註冊使用者。

病毒樣本被封裝成“com.android.admin.hongyan”(hongyan就是“紅顏”)和“com.android.admin.huanmie”(huanmie就是“幻滅”)。這兩個詞常被用在中國小說中,在青少年中很普及。

SLocker 中文簡體字勒索訊息自問自答寫著:

  • 發生了什麼?
    》你的文件被我加密了,解密的話帯好錢來聯繫我喔!
  • 除了付款有其破解方法嗎?
    》幾乎是沒有的,除非找我付款解密

先前的版本,還很狂妄地說:沒有我們的解密服務,就算老天爺來了也不能恢復這些文檔…

還要受害者注意語氣,沒錢不要來騷擾

SLocker 中文簡體字勒索訊息自問自答寫著: 發生了什麼? 》你的文件被我加密了,解密的話帯好錢來聯繫我喔! 除了付款有其破解方法嗎? 》幾乎是沒有的,除非找我付款解密
SLocker 中文簡體字勒索訊息


加密檔案螢幕截圖
加密檔案螢幕截圖


新變種的附加功能: 將受害者導向一個討論製作勒索病毒賺錢的QQ論壇

除了圖形介面(也有些設計變動)和可以在假工具執行時變更手機桌布外,這個新變種SLocker和之前版本並沒有其他相似之處。跟ANDROIDOS_SLOCKER.OPST不同,新變種使用Android整合開發環境(AIDE),這是可以直接在Android上開發Android應用程式的軟體。要注意的是,使用AIDE可以讓勒索病毒操作者更加容易製作Android軟體(APK),這樣的便利性會吸引新手來開發自己的病毒變種。 繼續閱讀
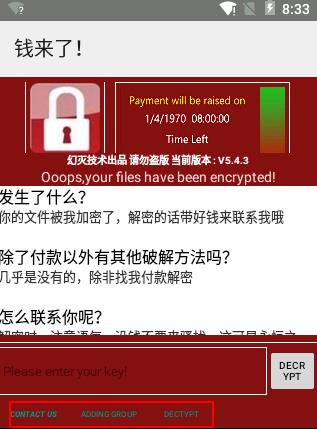
” 錢來了! ” 簡體版 Slocker 勒索病毒狂妄的說:”帯好錢來聯繫我 “

勒索病毒 Ransomware (勒索軟體/綁架病毒)之所以會如猖狂,心理因素占很大原因。電腦或手機上的重要檔案遭到加密,對受害者來說壓力相當大,尤其會擔心:萬一不付錢檔案就救不回來,該怎麼辦?

最新勒索病毒總整理

  • Slocker: 整合了中國知名社群網站 QQ 以及原本的螢幕鎖定與檔案加密功能
  • LeakerLocker 手機勒索病毒,不鎖檔案,威脅公布簡訊、照片、FB 訊息等 8 項個資
  • Cerber 再進化: 竊取比特幣等三種數位貨幣錢包
  • Demon: 勒索訊息長得和「WannaCry」的勒索訊息很像


Slocker的勒索訊息大大地寫著:錢來了!還自問自答地為被駭者解惑

SLocker 家族基本上是最古老的手機勒索病毒之一,會鎖定裝置畫面並加密檔案,而且還會假冒執法機關的名義恐嚇受害者,讓受害者乖乖付錢。該病毒散布的管道大多經由 QQ 群和 BBS 系統之類的網路論壇散播。

受害者大多是從討論熱門手遊“王者榮耀”的QQ聊天群組感染這行動勒索病毒,這也是之前版本的傳染媒介。它會偽裝成遊戲作弊工具,使用名稱“錢來了”或“王者榮耀修改器”來作偽裝。這遊戲在中國非常受歡迎,有兩億的註冊使用者。

最新的變種其中文簡體字勒索訊息寫著:

發生了什麼?

你的文件被我加密了,解密的話帯好錢來聯繫我喔!

除了付款有其破解方法嗎?

幾乎是沒有的,除非找我付款解密

圖 :SLocker 的勒索訊息畫面。


此變種與其第一代變種有些差別,尤其是程式開發方式。最主要的差異在於歹徒這次採用了 Android 整合開發環境  AIDE 來撰寫,這樣可以讓其他想要從事網路勒索的駭客更容易開發屬於自己的 SLocker 變種。不過該病毒卻有些缺陷,而且檔案加密能力有點粗糙,例如,它會加密一些非必要的檔案,如:系統暫存檔案、快取檔案、系統紀錄檔案等等。

但儘管如此,它還是結合了檔案加密與螢幕鎖定雙重功能,所以對受害者來說還是具備雙重威脅。

《延伸閱讀》假冒《王者榮耀》作弊程式,山寨版 WannaCry 病毒,盯上 Android 用戶

「LeakerLocker」最新手機勒索病毒,不鎖檔案,威脅公布簡訊、照片、FB 訊息等 8 項個資

最近出現了一個名為「LeakerLocker」的最新手機勒索病毒 (趨勢科技命名為 ANDROIDOS_LEAKERLOCKER.HRX),可說更令人聞之色變。因為它並非威脅要刪除或加密檔案,而是蒐集手機上的個人資訊,然後威脅將這些資訊發送給受害者通訊錄中的每一個人。

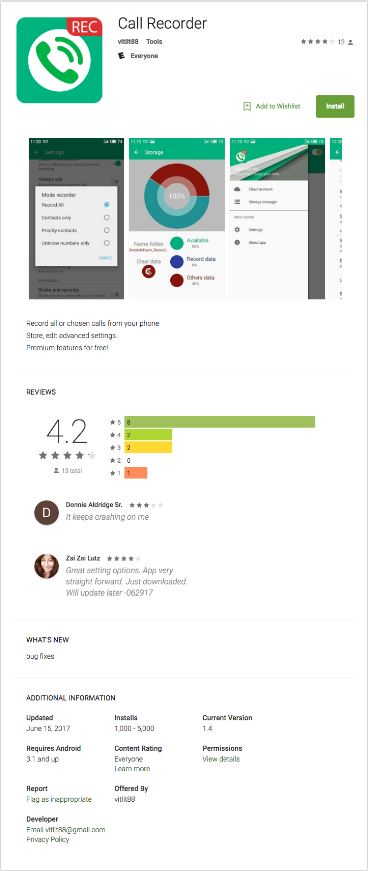
LeakerLocker 主要是經由 Google Play 商店感染 Android 手機。趨勢科技已在 Google Play 商店當中發現三個感染該病毒的應用程式:「Wallpapers Blur HD」(散景桌布程式)、「Booster & Cleaner Pro」(系統優化清理程式) 以及「Call Recorder」(電話錄音程式),不過這些程式目前都已被 Google 下架。

圖 :Call Recorder 應用程式。

根據趨勢科技對 Call Recorder 應用程式的分析顯示,LeakerLocker 一旦下載並安裝到裝置上,就會立即開始蒐集手機上的個人資訊。它蒐集的資訊包括:聯絡人、電話號碼及相片,同時會威脅受害者若不付錢,就要將這些資料公開,我們從另一個含有該病毒的應用程式勒索畫面就可看到這些訊息: 繼續閱讀

太過老舊,越獄過的手機可以加入公司的BYOD計劃嗎?

有大量的BYOD設備被用來儲存、連接和處理公司機密資料。如果設備落入壞人之手就會產生很大的風險。除了惡意竊取資料的駭客,員工若是將設備遺忘在大眾運輸系統上也可能會暴露敏感資料。

很多人只在自己的設備上設定最低程度的認證,以為自己永遠不會遺失或被竊。這意味著只要花點功夫就可以拿到儲存在這些設備上的重要資料。企業該怎麼做?

資訊安全指南:處理自帶設備(BYOD)環境所面臨的威脅

自帶設備(BYOD)在過去幾年大大地盛行,因為企業也想要提高工作效率並且降低營運成本。雖然BYOD為員工和企業都帶來了不少好處,但也在安全方面帶來些問題。本指南會將重點放在企業因為BYOD所會面臨的主要威脅、以及如何解決這些威脅的最佳實作和解決方案。


惡意行動應用程式

隨著行動設備形成企業BYOD生態系的很大一部分,企業必須認識到使用者從這些設備下載惡意行動應用程式所會造成的風險。透過第三方應用程式商店和分享網站下載的使用者往往不會檢查所下載應用程式的真實性,不瞭解這些應用程式中有很大量是惡意的。網路犯罪分子經常會偽裝成新或受歡迎應用程式的合法下載來誘騙使用者,如Super Mario Run。讓某些應用程式特別危險的是,它們運作起來看似很像真正的應用程式,但會包含其他的惡意程式碼,如垃圾廣告,甚至是惡意軟體。

《延伸閱讀》超過9,000個搭任天堂Mario(瑪莉歐)順風車的手機應用程式,約有三分之二都帶有惡意行為


防禦惡意應用程式:對於行動設備,企業應該考慮提供具備應用程式信譽評比技術的端點安全解決方案,可以偵測應用程式是否可以安全使用。此外,企業解決方案應該包含設備管理和應用程式管理功能,讓IT專業人員能夠從單一的中央控制台來管理應用程式安裝。

此外,企業還可以利用網路解決方案來在問題出現前先封鎖惡意行動應用程式,可以透過網路活動來先一步偵測惡意軟體。


網路釣魚

雖然網路釣魚(Phishing)並不僅是BYOD的問題,但它在BYOD生態系造成特別顯著的威脅,因為企業偏好將重點放在自己網路內設備的安全防護。網路犯罪分子往往先從安全鏈最脆弱的一環著手 – 最終使用者。網路釣魚攻擊是誘騙員工將惡意電子郵件或訊息誤以為正常的有效方法。

雖然有許多公司都會部署安全解決方案來有效過濾自己系統上可能的網路釣魚攻擊,但極少數會對員工設備做相同的事。這讓他們面臨針對個人帳號的攻擊,可能會影響到他們自己的設備。 繼續閱讀

什麼是加密虛擬貨幣(Cryptocurrency)?數位貨幣挖礦程式所帶來的影響


澳洲政府承認數位虛擬貨幣為合法的支付方式。從七月一日起在該國用數位虛擬貨幣(如比特幣)購買產品或服務時免稅,以避免被重複徵稅。因此,交易商和投資者不會因為在合法交易平台上買賣而被徵稅。

日本則是在四月讓比特幣成為合法的支付方式,預計有超過2萬家商家接受比特幣付款。其他國家也加入了這個行列(儘管只是部分):瑞士、挪威和荷蘭的企業和部分公開組織。最近一項研究指出,不重複的活躍數位貨幣使用者在二百九十萬到五百八十萬之間,大部分位在北美和歐洲。

但數位貨幣必須做好什麼面對網路威脅的準備呢?有許多。像比特幣這樣受真實世界歡迎的數位虛擬貨幣也讓網路犯罪想要加以利用。但實際上會如何作?這對企業和一般用戶來說又代表什麼?

什麼是加密虛擬貨幣(Cryptocurrency)?

加密虛擬貨幣是代表一種貨幣單位的加密資料串。它經由點對點網路所監控和管理,也稱為區塊鍊,作為交易(如購買、出售、轉讓)的安全帳簿。跟實體貨幣不同,加密虛擬貨幣去中央化,這代表它們並不由政府或其他金融機構發行。

加密虛擬貨幣透過加密演算法來產生,經由稱為挖礦的程序來維護和確認,由一群電腦或特製硬體(如特殊應用積體電路,ASIC)來處理和驗證交易。這個過程會用加密虛擬貨幣來回報給礦工。

[相關:比特幣是數位加密虛擬貨幣的未來嗎?]


比特幣不是全部也不是最終 繼續閱讀

從南韓數位貨幣交易所遭駭,看企業應自保六原則


全球最大 數位貨幣 交易所之一「Bithumb」在 6 月 29 日發生嚴重的駭客入侵事件。這家位於南韓的交易所是知名的 乙太幣 (Ethereum ) 交易平台之一 (該貨幣在南韓相當熱門)。根據當地媒體指出, 由於該公司某位員工遭駭,使得駭客竊取了 超過 31,000 名客戶的資料 ,包含手機號碼和電子郵件等資訊。該公司隨即在  6 月 30 日通知 客戶有關資料失竊的狀況。

根據媒體報導 ,駭客的手法是實際接洽 Bithumb 的客戶,經由語音網路釣魚手法來取得其錢包。雖然官方並未公布確切數字,但已有南韓使用者分別在 網路論壇上表示自己損失慘重。Bithumb 也 發表聲明表示打算補償使用者的部分損失:每人最高 10 萬韓幣。

《延伸閱讀》語音釣魚(Vishing):這是什麼?如何預防?

目前 韓國網際網路安全部 (Korea Internet and Security Agency,KISA)  以及檢警單位的網路犯罪調查小組正在深入調查此案件。

這是近期發生的第二起乙太幣相關駭客事件,先前我們已發文指出,同一星期,專門以經典乙太幣 (Ethereum Classic,簡稱 ETC) 使用者為對象的「 經典乙太幣錢包」服務,也因社交工程(social engineering )詐騙而遭到入侵。

六個網路帳號和數位貨幣帳號安全的最佳實務原則

隨著數位貨幣相關的駭客事件越來越多,使用者應主動看緊自己的網路錢包與任何其他網路帳號。此外,企業亦應小心保管自己的資料,並採取以下員工裝置安全政策: 繼續閱讀