你的員工是否會陷入網路釣魚騙局?透過釣魚郵件,具有說服力的社交工程攻擊可能導致敏感訊息洩露,並可能導致巨大的財務損失。 網路釣魚電子郵件對企業構成嚴重威脅,他們導致 94% 的勒索軟體和 132,000 美元的商業電子郵件詐騙事件。
貴單位員工是安全策略中最薄弱的環節嗎?

你的員工是否會陷入網路釣魚騙局?透過釣魚郵件,具有說服力的社交工程攻擊可能導致敏感訊息洩露,並可能導致巨大的財務損失。 網路釣魚電子郵件對企業構成嚴重威脅,他們導致 94% 的勒索軟體和 132,000 美元的商業電子郵件詐騙事件。
貴單位員工是安全策略中最薄弱的環節嗎?
近年來,容器與無伺服器技術的需求大增。根據市場研究顧問機構指出,全球容器市場規模預計將從 2018 年的 12 億美元成長至 2023 年的 49.8 億美元,而無伺服器架構也將 從 2020 年的 76 億美元成長至 2025 年的 211 億美元。企業對容器與無伺服器技術的需求之所以成長,原因在於它們能為企業提供開發和部署應用程式時所需的擴充性、效率及成本效益。
然而,如同任何其他新興技術一樣,容器與無伺服器技術對於資安威脅和風險也同樣無法倖免。駭客為了增加受害者,隨時都在擴大攻擊範圍,因此遲早會針對這些技術開發出各式各樣的攻擊手法,並增加攻擊頻率。在這樣的情況下,企業該如何強化這類應用程式的安全以防範潛在的攻擊?
本文將探討開發人員必須知道的一些資安考量,以及如何利用所謂的執行時期應用程式自我防護 (RASP) 將資安整合至執行時期的應用程式,為容器與無伺服器應用程式提供最佳的防護。
繼續閱讀本文介紹趨勢科技 Cloud App Security 2020 年偵測統計數據與客戶案例。包含:
– COVID-19 疫情期間如何防範詐騙電子郵件 – 趨勢科技 Cloud App Security 2020 年偵測統計數據與客戶案例
– 雲端電子郵件服務內建的資安防護漏接了哪些高風險威脅 – 趨勢科技 Cloud App Security 2020 年偵測統計數據與客戶案例
隨著新冠肺炎(COVID-19)的持續發展,全球數以百萬計的人們現在都改在家中上班。而電子郵件也因此成了企業員工與同事及客戶溝通的必要工具。但壞消息是,駭客的手法也緊跟著這項趨勢而演變。2020 年 3 月,美國聯邦調查局 (FBI) 發現疫情相關的詐騙突然暴增,並且警告大眾小心假冒美國疾病管制及預防中心 (CDC) 的電子郵件與網路釣魚郵件。2020 年 12 月,FBI 警告民眾提防 COVID-19 疫苗詐騙,這類詐騙會利用疫苗為誘餌來騙取民眾的個資或錢財。
每一家雲端電子郵件服務廠商都具備了內建的威脅防護,此外許多企業機構還會採用第三方電子郵件閘道來提供額外保護,但這些資安過濾機制卻仍顯得不足。根據趨勢科技 Cloud App Security™ 的偵測數據顯示,有數百萬威脅都能躲過這些防護機制。
趨勢科技 Cloud App Security™ 是一套以應用程式開發介面 (API) 為基礎的服務,能保護 Microsoft® Office 365™、Google Workspace、Box、Dropbox 及 Salesforce。它具備多重進階威脅防護,能擔任 Exchange Online 與 Gmail 內建電子郵件與檔案掃描之後的第二道防護。
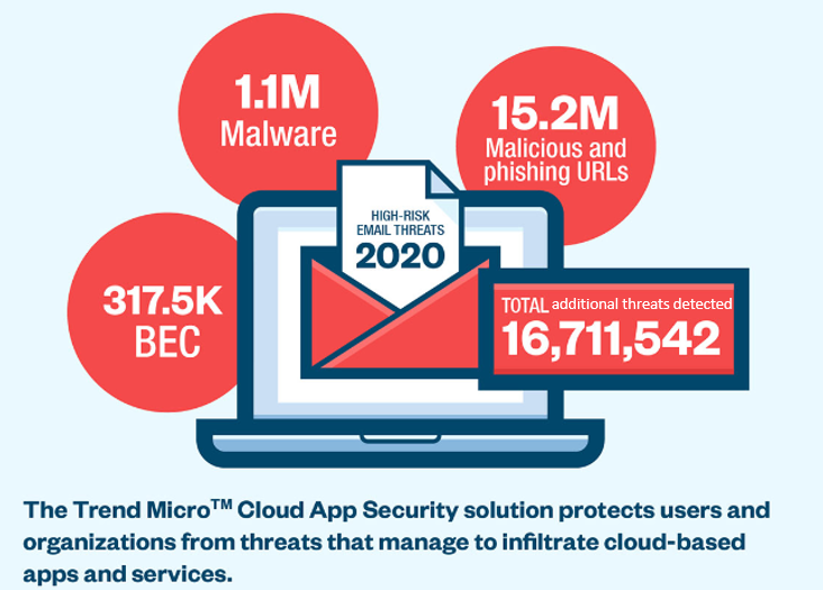
2020 年,趨勢科技 Cloud App Security™ 總共約攔截了 1,670 萬次 Exchange Online 和 Gmail 內建防護所未能攔截的高風險電子郵件威脅,其中包括 110 萬次惡意程式、1,520 萬次網路釣魚(Phishing)攻擊以及 317,500 次變臉詐騙攻擊或稱為商務電子郵件入侵,簡稱 BEC)攻擊。而且被攔截的威脅當中還包含了 550 萬次登入憑證網路釣魚與 179,000 次勒索病毒HYPERLINK “http://blog.trendmicro.com.tw/?p=12412” Ransomware (勒索軟體/綁架病毒)。這些潛在的攻擊很可能為企業帶來財務、生產力、甚至商譽損失。
繼續閱讀如果未經公司同意擅自使用私人雲端服務的狀況下,會遭遇到哪些威脅?
多數的企業,是禁止未經許可任意將工作上的數據儲存於私人的雲端服務及轉傳至免費信箱的。這是因為極有可能由於服務業者遭網路攻擊或其他疏失,導致帳號及密碼洩漏,而使得用戶儲存於此服務的機密敏感資訊及個資遭到外洩。況且,一旦數據有所損壞或外洩也有可能得不到任何賠償。

過去很少出現像 Microsoft Exchange Server這次所遭遇這麼大規模的網路間諜事件。根據 Microsoft 指出,這個由中國政府在背後支持的駭客集團運用了四種漏洞攻擊手法。
據稱美國至少已有 30,000 家企業受害,全球的話應該遠超過這個數字,受害的企業系統可能因此遭駭客從遠端遙控。根據我們最近在 Shodan 上搜尋的結果,目前大約還有 63,000 台伺服器暴露於這些漏洞攻擊的風險中。
企業應立即套用目前可用的修補更新,若無法立即修補,就應該將含有漏洞的伺服器離線。所有正在使用 Exchange 伺服器的企業機構都應檢查是否有遭駭客入侵的跡象。
我們強烈建議使用者採取 Microsoft 所建議的行動,此外我們也針對我們的客戶提供了額外的偵測及防護功能。
繼續閱讀