CEO(執行長) 最常遭冒名;CFO (財務長)是最常遭到詐騙

CEO 最常遭冒名發信;CFO 最常收到詐騙信-變臉詐騙案件猖獗,全球損失金額兩年飆長13倍

執行長、總裁及總經理為詐騙者最愛假冒前三名  財務長名列遭詐騙郵件攻擊首位

變臉詐騙案件規模逐年擴張成長,根據最新FBI 6月14日發佈的報告指出, 自2015 年1月以來,企業機構通報的變臉詐騙損失金額成長13倍,造成全球近31 億美元的損失,其中資料顯示多數詐欺性轉帳皆流向位於中國與香港的亞洲銀行。

趨勢科技資深技術顧問簡勝財指出:「最常見的變臉詐騙手法為社交工程攻擊,主要鎖定需與國外廠商合作,並定期匯款的國際貿易公司,透過入侵其電子郵件帳號方式,進行詐欺性轉帳。根據趨勢科技進一步針對變臉詐騙的全球監控資料研究分析顯示,最常遭詐騙份子假冒的職務是執行長,其次為總裁和總經理。詐騙份子會入侵企業高層主管電子郵件帳號,並假冒該主管名義進行公司內部電子郵件發送,要求員工將款項匯至歹徒掌控的帳戶進行詐騙,通常具有匯款權限的財務長(CFO)則是歹徒最常鎖定的目標,高達40.38%。」

因應近年來變臉詐騙案件不斷翻新,趨勢科技提供企業6個小秘訣,杜絕變臉詐騙找上門!

  1. 仔細檢查所有的電子郵件:小心來自高階主管的不尋常郵件,詐騙郵件最常使用簡短而含糊的主旨,有時甚至只有一個字,這些都可能為詐騙份子誘騙的動作。此外,針對要求資金轉移的電子郵件需加以確認是否為正確郵件。
  2. 提升員工防詐意識:員工往往是企業資安環節中最脆弱的一環,積極做好員工訓練,仔細審視公司政策,並且培養良好的資安習慣。
  3. 任何廠商變更的匯款資訊,皆必須經由公司另一位人員複核。
  4. 掌握合作廠商的習慣:包括匯款的詳細資料和原因。
  5. 使用電話做為雙重認證機制:透過電話撥打原本已登記的慣用電話號碼,做為雙重認證機制,而非撥打電子郵件當中提供的連絡資訊。
  6. 一旦遇到任何詐騙事件,立即報警或向165反詐騙專線檢舉。


企業也可透過趨勢科技「變臉詐騙解決方案」來預防變臉詐騙者的攻擊:其包含能在企業網路外部預先阻擋垃圾郵件和惡意程式的電子郵件防禦方案、進行防毒監控與電腦防駭的端點安全防護,及可到府服務協助釐清詐騙事件的資安專家鑑識服務,有效協助企業因應與預防變臉詐騙。


更多關於趨勢科技所研究變臉詐騙監控資料的詳細訊息,請參考以下文章
 

商務電子郵件入侵 (BEC),數十億美元的詐騙: 背後的數字

根據 FBI 的最新統計,過去兩年當中,變臉詐騙攻擊或稱為商務電子郵件入侵 (Business Email Compromise,簡稱 BEC) 詐騙案例總計已至少造成了將近 31 億美元的損失,全球約有22,000家企業受害。從 2015 年 1 月至今,企業機構通報的損失金額已成長了1,300%,平均每一詐騙案例的損失高達 140,000 美元,由於這類詐騙行動的潛在損失與影響驚人,FBI 不得不發出一份民眾服務公告來詳述 BEC 詐騙的運作過程,以及可能對受害員工和企業造成多大的損失。


BEC 詐騙如何運作?

根據 FBI 的定義,所謂的「商務電子郵件入侵」(Business Email Compromise,簡稱 BEC) 是一種精密電子郵件詐騙,專門鎖定有外國合作廠商且需定期匯款給廠商的企業。BEC 其實就是之前大家所知道的中間人電子郵件詐騙,這類詐騙一開始都是先入侵企業高層主管的電子郵件帳號,然後假冒該主管名義發送電子郵件給不知情的員工,指示他們電匯一大筆款項到外國帳戶。

儘管有些案例會運用到惡意程式,但絕大多數的 BEC 詐騙都是單純利用所謂的「社交工程技巧」,因此一時很難察覺,從近期的一些案例可以看到,員工很容易被假冒公司高層主管要求提供資訊的電子郵件所騙。

BEC 詐騙大致分成三種版本:

第一種版本:假發票詐騙
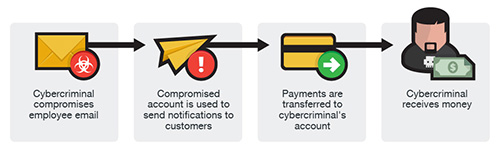
此版本通常稱為「假發票詐騙」、「假供應商詐騙」或「發票更改詐騙」,受害的一般都是跟國外供應商有往來的企業。企業通常會接到歹徒的電話、傳真或電子郵件要求更改發票中的匯款目的地,或者要求將發票上的金額匯到另一個歹徒所掌控的帳戶。

第二種版本:執行長 (CEO) 詐騙
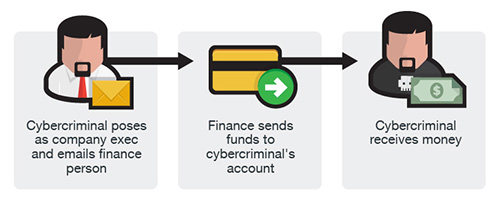
此版本通常是冒用企業高層主管的電子郵件帳號,假借高層主管的名義要求某員工將款項匯至歹徒掌控的帳戶。在某些案例中,這類要求「緊急匯款」的電子郵件是直接發給金融機構,指示金融機構緊急匯款給某家銀行,這類詐騙一般稱為「執行長詐騙」、「企業高層主管詐騙」、「假冒名義」或「金融產業匯款詐騙」。

第三種版本:入侵電子郵件帳號
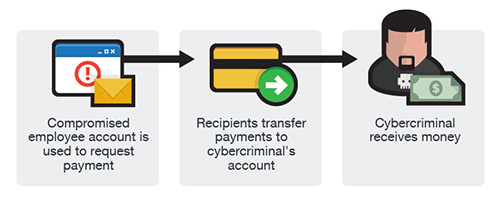
某家企業的某位員工電子郵件帳號遭到歹徒直接入侵,而非冒名,歹徒利用此員工的帳號發送電子郵件給該員工通訊錄中的廠商,請廠商將發票上的金額匯到歹徒掌控的帳戶。

BEC 詐騙受害最嚴重的國家

美國及美國以外受害地區


第四種版本:假冒律師
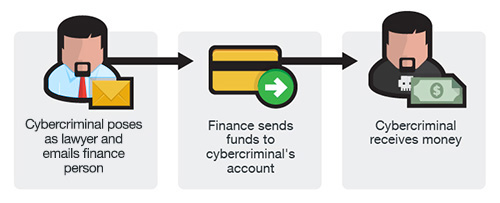
在這個版本當中,歹徒會假冒成律師或法律事務所的代表,透過電話或電子郵件的方式,和企業的員工或執行長聯絡,宣稱自己正在處理某項機密的緊急事務,催促對方盡快將款項暗中匯到某個帳戶。這類 BEC 詐騙會刻意安排在營業日結束或周末前夕,也就是員工正準備下班、容易慌亂的時候。

第五種版本:偷竊資料
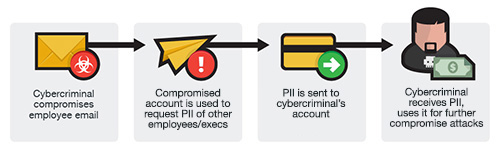
此手法會入侵企業內特定員工 (通常是人力部門) 的電子郵件帳號,然後利用這個帳號發送郵件給其他員工或高層主管,要求提供個人身分識別資訊,而非要求匯款。再利用取得的資訊對該公司進行下一階段的 BEC 攻擊。


最常遭到 BEC 詐騙冒名的公司職位

BEC 詐騙利用的是社交工程技巧,它們通常是假冒受害者公司內的某位員工,根據趨勢科技的 BEC 詐騙電子郵件監控資料顯示,網路犯罪集團最常假冒的公司職務是執行長。網路犯罪集團喜歡假冒執行長的名義發出電子郵件指示目標對象執行匯款,其他 BEC 詐騙經常假冒的公司職位還有企業總裁和總經理。
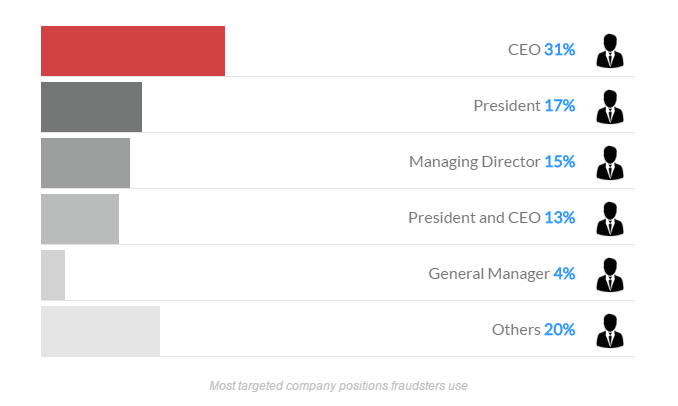
 

最常遭詐騙份子鎖定,入侵其電子郵件系統進行變臉詐騙攻擊的對象為CEO(31%),依序為總裁(17%)及總經理(15%)


最常成為 BEC 詐騙電子郵件目標的公司人員

企業財務部門的員工是最常收到 BEC 詐騙電子郵件的人員。而財務長 (CFO) 是歹徒最常鎖定的目標,這很合理,因為財務長是最可能握有匯款權限的人員。
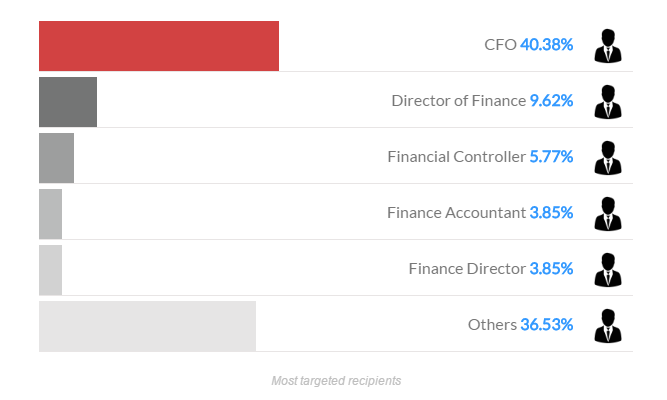
 

最常收到假冒企業高層的變臉詐騙郵件對象為CFO(40.38%)


BEC 詐騙最常使用的電子郵件主旨

BEC 詐騙的後果儘管嚴重,但根據我們的分析,其構成要素卻意外地單純。BEC 詐騙電子郵件最常使用簡短而含糊的主旨,有時甚至只有一個字,但這招卻非常管用,顯然歹徒完全掌握了引誘目標採取行動的技巧。
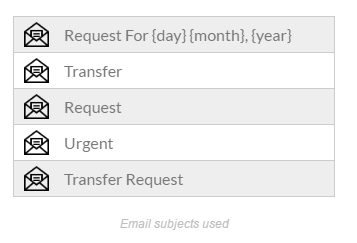
BEC詐騙最常用的電子郵件詐騙主旨
BEC詐騙最常用的電子郵件詐騙主旨


BEC 詐騙所用的網路犯罪工具

從 BEC 詐騙所用的工具我們再度看到網路犯罪集團要發動這類攻擊有多麼容易,絕大多數的 BEC 詐騙使用的惡意程式都是現成的惡意程式變種,只要少許的金額就能在網路上買到,某些惡意程式最多只需 50 美元就能買到,其他的則更便宜,甚至可以免費取得。

從 2014 年間的案例可以看出,網路犯罪集團除了常見的攻擊手法之外,還會利用一些其他方法來竊取資訊。例如,在 Predator Pain 與 Limitless 的攻擊行動中,受害目標所收到的電子郵件含有可將資訊傳回給網路犯罪集團的鍵盤側錄程式。同樣地,2015 年 6 月,兩位奈及利亞網路犯罪份子也利用了一個叫做 HawkEye 的簡單鍵盤側錄程式來攻擊中小企業,另一個在 2016 年 3 月出現的 BEC 行動則攻擊了美國、中東、亞洲的 18 家企業,使用的是 Olympic Vision 這個在網路上只需 25 美元就能買到的簡單鍵盤側錄程式。

2016 年 3 月,陸陸續續有多家機構和企業都遭遇到了類似的攻擊手法,一些知名的企業,如:Seagate 和 Snapchat 都遭到了相同手法的電子郵件詐騙。
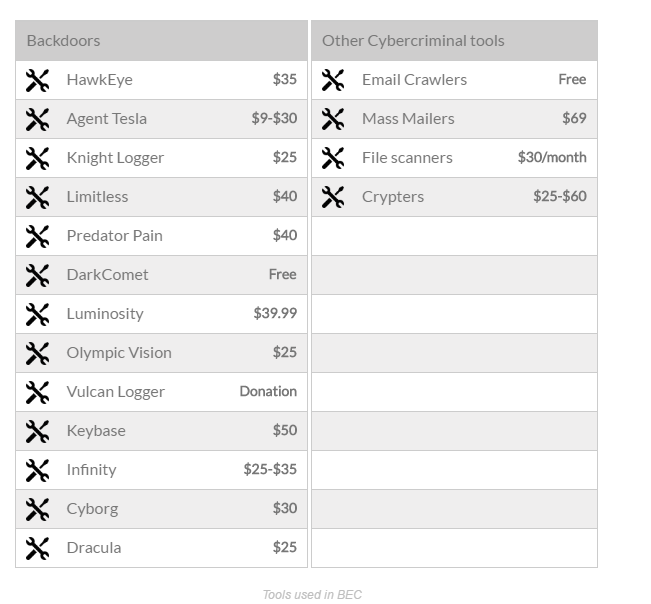
BEC詐騙最常使用的工具
BEC詐騙最常使用的工具


您的企業該如何防範 BEC?

我們建議企業應該教育員工有關 BEC 詐騙及其他類似攻擊手法的運作過程。這類詐騙並不需要高深的技術能力,而且使用的工具和服務在網路犯罪地下市場上皆唾手可得,只需掌握一個已入侵的電子郵件帳號就能從企業當中竊取資訊。以下是一些如何防範這類網路詐騙的祕訣:

 BEC-icon -email


所有的電子郵件都要小心查看。尤其要注意一些高層主管所發出的緊急郵件,因為這很可能是歹徒用來迫使員工在緊迫狀況下行動的伎倆,對於所有要求匯款的電子郵件都應再三檢查並重複確認是否有任何異常之處。
 
BEC-icon
提升員工意識。雖然說,員工是公司的最大資產,但在資安方面,卻可能成為公司最脆弱的環節,因此請積極做好員工訓練,仔細審視公司政策,並且培養良好的資安習慣。
 BEC-icon4 所有廠商變更匯款資訊的情況,都必須經由公司另一位人員複核。
 BEC-icon5 隨時掌握合作廠商的習慣,包括匯款的詳細資料和原因。
 BEC-icon6 再次確認匯款要求,把透過電話再次確認當成一種雙重認證機制,而且應撥打原本登記的慣用電話號碼,而非電子郵件當中提供的連絡資訊。
 BEC-icon7 一旦遇到任何詐騙事件,立即報警或向 IC3 檢舉。


BEC 詐騙的構成要素以及您如何防範


BEC-email


電子郵件

趨勢科技的 User Protection 及 Network Defense 解決方案的電子郵件防護能力,可攔截 BEC 詐騙所使用的電子郵件。


社交工程BEC-Social Engineering
InterScan Messaging Security 虛擬裝置是趨勢科技 User Protection 解決方案的其中一環,可提供先進的社交工程攻擊防護,有效防止 BEC 詐騙所使用的社交工程電子郵件。


惡意程式BEC-Mailware
趨勢科技的 User Protection 及 Network Defense 解決方案的端點裝置防護能力,可偵測 BEC 詐騙所使用的進階惡意程式及其他威脅。


原文出處:Billion-Dollar Scams: The Numbers Behind Business Email Compromise
為什麼勒索病毒一再得逞?其策略和作法不僅僅是加密

研究顯示有公司在考慮要儲存比特幣(Bitcoin),以防遭到勒索病毒攻擊時能夠在短時間內回復重要檔案,這是個好方法嗎?

各行各業的大小企業要如何去準備對抗勒索病毒 Ransomware (勒索病毒/綁架病毒)攻擊?有一份最新的研究顯示有公司在考慮要儲存比特幣(Bitcoin),以防真的遇到攻擊時能夠在短時間內回復重要檔案。雖然趨勢科技並不建議屈從於支付贖金,因為這無法保證能夠讓檔案救回,而且之後還可能容易被當成勒索病毒的攻擊目標,但我們也不能怪這些大型機構和企業會如此做。勒索病毒攻擊可能會中斷業務運作和生產力,並且會造成公司的信譽損害,這一切都是付款取得解密工具之外的損失。


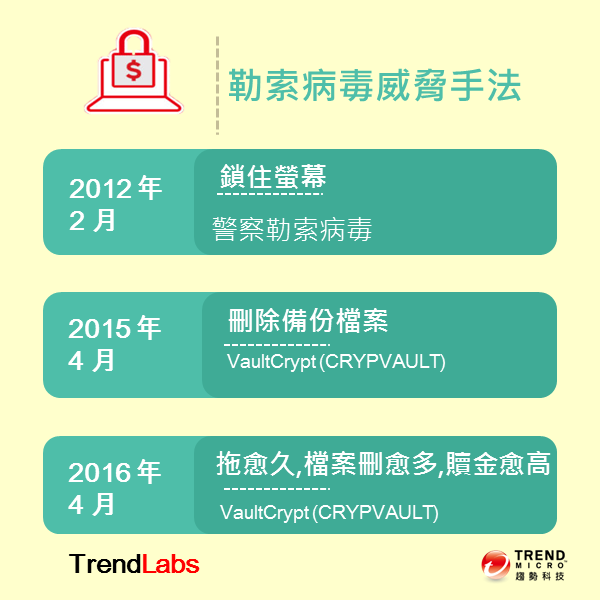
勒索病毒威脅手法
勒索病毒威脅手法

為什麼勒索病毒仍然繼續?

為了避免成為勒索病毒的受害者,最好是能夠了解它如何運作以及它為什麼會成功。當然,社交工程誘餌和商業等級加密是讓勒索病毒攻擊成功的重大因素,但是除此之外,最近幾波的勒索病毒還採用了其他惡意軟體行為,雖然技術尚不完全成熟,但結合在一起時還是造成了更大的破壞,讓IT人員更加頭痛,也得花費更多時間和精力來解決問題。

試想一下,某公司接到消息稱他們的檔案連同最核心的資料都已經被加密,必須支付贖金才能夠取回,IT人員作了該做的事情,將網路切割並且將受感染系統從網路隔離,他接著試圖清理受感染電腦和回復檔案,但他遇到了一些挑戰。

舉例來說,勒索病毒家族常見的作法是會刪除陰影複製(Shadow Copy),這可以透過下列指令做到:


vssadmin.exe Delete Shadows/All/Quiet

WMIC.exe shadowcopy delete/nointeractive


透過刪除陰影複製(Shadow Copy),它會移除檔案備份,讓你無法回復檔案,請注意,Windows 7和8作業系統加入了刪除陰影複製(Shadow Copy)功能;然而這在Windows 8使用者介面中看不到。CRYPWALL、Locky、CERBER和CRYPTESLA等變種會使用這種技術。

其他行為可以大致分類為:修改啟動程序、散播以及防偵測機制:

修改啟動程序

覆寫或抹除開機磁區(MBR)可能會導致系統無法啟動,這種功能會增加使用者進入安全模式來回復系統的難度,PETYA是具備此功能的一種勒索病毒,而MATSNU則會執行後門指令來抹除開機磁區及鎖住螢幕。

散播策略

因為勒索病毒使用了加密演算法,想要回復單一系統的檔案已經有難度了,更何況有些勒索病毒能夠透過外接式硬碟和網路共享來散播,讓其他重要資料也被加密。被稱為Zcryptor的勒索病毒(ZCRYPT加密勒索病毒)可以透過外接式硬碟及網路共享散播。 繼續閱讀

強化端點防護成為多層次勒索病毒​​防禦的一環

難有可靠的統計數據可以顯示出全球勒索病毒 Ransomware (勒索軟體/綁架病毒)疫情的確切規模,但根據美國聯邦調查局的資料,單單 CryptoWal l這個變種就在短短一年多內帶來超過1,800萬美元非法暴利。顯而易見的,這已經成為黑帽駭客對受害者敲詐錢財的新歡了。這也是為什麼趨勢科技推出全面性的活動來幫你向勒索病毒說不。

網路安全 NB 筆電 鎖頭

我們推出了系列文章來詳細說明多層次防禦是組織降低感染風險的最佳做法,在上一篇的文章中,我們說明大多數威脅能夠在網頁和電子郵件閘道被攔截,雖然這是真的,但確保你佈署些什麼來攔截可能穿過的東西也非常重要,這就是端點安全防護作用的地方。

犯罪份子的搖錢樹

勒索病毒 Ransomware攻擊可以具毀滅性,使企業資料無法被存取就能夠癱瘓整間企業,即便不是所有資料都會被惡意軟體加密,但很可能你會被迫將整個IT系統離線作為防禦措施,這可能導致服務中斷、生產力損失及嚴重打擊你的聲譽。

好萊塢長老教會醫療中心是最早因為這類攻擊而上新聞的機構之一,一般認為攻擊造成醫院被迫將病人轉診和取消X光、電腦斷層掃描和實驗室作業,執行長Allen Stefanek後來承認支付了40比特幣(Bitcoin)的贖金(當時約17,000美元)來取回它的檔案。他聲稱這是「回復我們的系統和行政作業最快和最有效的方式。」

這也讓我們很容易知道為什麼勒索病毒在網路犯罪世界變得如此受歡迎,以及為什麼組織必須提高預防措施來避免遭受類似的命運。

該怎麼做?

正如之前的文章所說,趨勢科技的網頁和電子郵件閘道解決方案可以攔截99%的勒索病毒威脅。大多數這類威脅都是透過這些管道來針對你組織內最脆弱的一環 – 一般使用者,但這可能被偷偷繞過的1%怎麼辦?畢竟在勒索病毒數量節節上升的時候,1%仍可能是相當大的數量,而只需要一個使用者一次的錯誤點擊就能夠讓組織陷入混亂。 繼續閱讀

是時候保護你的伺服器對抗新一波的勒索病毒了

 Ransomware (勒索軟體/綁架病毒)是現今IT安全團隊的災難。如果讓它在你的IT環境內擴散,就可能會癱瘓整個組織,幾天內都無法存取關鍵資料,甚至會是永遠。會有什麼後果?會造成服務停擺,生產力損失並且嚴重損害信譽和營利。有些人認為最好的答案是在電子郵件/網頁閘道加以攔截,並且教育員工來更好地察覺可疑電子郵件,雖然這些都很重要,但並非全部,網路犯罪分子也在尋求另一種攻擊載體來直接針對你的伺服器 – 攻擊未經修補的漏洞和終止支援的系統。

這就是為什麼伺服器安全防護也是多層次防禦的重要一環,組織需要加以落實以有效地降低勒索病毒攻擊風險。

cybersecurity 上網 通用 企業

是時候進行修補

伺服器是你最珍貴資料所停留的地方,所以壞人也自然地會直接針對IT基礎設施的這一塊。這可以從新威脅看到(如刪除備份,逼迫就範!! 攻擊伺服器漏洞的 SAMSAM) ,它們並非透過惡意網址或電子郵件附件檔進入,而是攻擊未經修補伺服器的漏洞,它已經讓十家馬里蘭醫院被迫暫時關閉,這些醫院都屬於MedStar網路的一部分,同時也在教育單位引起類似問題。

沒有IT資安專家會否認進行修補的重要性,但這並非一件簡單的事情,現今的IT環境是複雜的混合式架構,IT部門需要管理多種不同的修補更新機制。對於重要的關鍵系統,有時候甚至需要延遲修補,因為企業根本無法承擔進行測試和佈署更新所需的停機時間,據估計,企業平均需要100到120天來修補新發現的漏洞,只需要有一次漏洞攻擊穿透你的組織,就會成為新聞頭條的下一個勒索病毒受害者。此外,無論是為了運作或財務因素,許多組織都還在運行已終止支援的系統(如Windows 2003),所以沒有安全修補程式可用,這會進一步讓組織處在受感染的危險中。

越來越多企業運行的是實體、虛擬和雲端的混合環境,為安全架構投入更複雜的因子,這樣的複雜性所產生的間隙讓網路犯罪分子可輕而易舉的利用。你可能已經在邊界佈署了安全防護,但如果受感染的端點連上具有漏洞的檔案伺服器呢?接著就會發生出現在內部網路的攻擊,繞過了傳統的安全控制。而且,雲端環境並沒有邊界…那接下來怎麼辦?

繼續閱讀

為何能見度是剷除勒索病毒的關鍵?


大多數組織都會努力降低營運成本和提高網路整體效率,但往往有不可預見的風險和成本出現在連接內部伺服器和主機與連接外部第三方廠商和設備的基礎設施。如果沒有具備對所有網路流量和活動內未知可疑事件的能見度,黑帽駭客總可以想出方法侵入你的網路。

缺乏對網路的能見度讓勒索病毒作者可以有效地利用你的資料來從你身上賺錢。更糟的是讓組織面臨大量未知的風險和成本,有許多會超出原本的勒贖金額。

勒索病毒 Ransomware (勒索軟體/綁架病毒)曾經只是一般使用者的問題,但現在犯罪集團正用勒索病毒來侵入你的網路、主機、資料庫、共享檔案和系統備份,讓它們陷入成為勒索人質的危險。雖然很難準確地估計全球企業勒索病毒疫情的影響,趨勢科技在去年十月到2016年四月間攔截了9,900萬次威脅。另一個關於這問題有多嚴重的指標則是在2016年三月時,美國國土安全部的US-CERT和加拿大的網路事件反應中心(CCIRC)發出針對勒索病毒危險性的重大警告。

該警告列出對企業的一些可能影響:

  • 暫時或永久性的損失敏感或私有的資料以及知識產權
  • 中斷正常業務運作
  • 回復系統和檔案所造成的財務損失
  • 對企業聲譽所造成的可能危害。


透過加密資料或是封鎖對主機、系統、伺服器或應用程式的存取能力,惡意分子要求金錢才讓你的資料可以正常使用,而從網路的角度來看,不管是不是支付贖金,都還有更多該考慮的地方。組織應該想想下列幾點: 繼續閱讀