從駭客角度看資安: 四個來自網路犯罪集團的令人訝異的發現 

今日企業對於網路資安絕對不能心存僥倖,因為只要被駭客找到一個小小破口,就可能危及企業存亡。不過在企業強化駭客防禦的同時,其實不妨從另一個角度看看駭客對資安防護有何看法。

澳洲資訊分析軟體公司 Nuix 在 2016 年拉斯維加斯舉行的 DEFCON 駭客大會上做了一份名為「 The Black Report」(黑色報告) 的調查。這份調查的對象不是企業決策者、IT 主管或資安系統管理員,而是駭客。

全新觀點

這份調查令資安界耳目一新,因為絕大多數的研究都是以 IT 人員為對象,當然這也很重要,但若能從駭客的角度來看待資安這件事,倒也是個不錯的觀點。

除了訪問網路駭客之外,The Black Report 還訪問了專門從事滲透測試工作的人員。根據其中一位測試人員表示,他們所做的事情,基本上與駭客無異,只不過他們的工作是合法的。這份問卷調查總共訪問了 70 位駭客與滲透測試人員 (後者亦稱為「白帽駭客」)。

以前曾經當過駭客、但目前擔任 Rhino Security Labs 評估總監的 Hector Monsegur 接受 TechTarget 的訪問時表示,這類調查絕對有其必要,因為這樣能夠發掘一些不論對個人或企業都有所幫助的資安細節。

「駭客通常能在短短的 24 小時內強行入侵。」

Monsegur 向 TechTarget 表示:「能夠發掘 [駭客和滲透測試] 人員的想法以及他們突破資安防線的經驗,是不錯的第一步。縱然 DEFCON、Black Hat、HackInTheBox 等等的研討會提供了不錯的管道讓研究人員發表漏洞相關的資訊、方法與技巧,但事實上,絕大多數人根本不知如何取得這些內容,甚至不知道這些內容存在。」

四個來自網路犯罪集團的令人訝異的發現

這種另類研究還有一項好處是有機會看看駭客的想法與 IT 專業人士及其他企業受害者的想法有何落差。

Nuix 資安長 Chris Pogue 表示:「了解歹徒的想法和作法相當重要,防守的一方越能掌握狀況,就越能做好準備。」

我們發現某些觀點和大家以往對網路資安策略的想法互相牴觸,以下是一些令人訝異的研究發現:

  1. 入侵所需的時間越來越短:一項最令人訝異的數據是,今日駭客入侵目標系統所需的時間相當短。根據 Nuix 指出,企業大約要過了 250 至 300 天之後才會發覺自己發生資料外洩,但是駭客通常能在短短的 24 小時內強行入侵並偷走資料。事實上,這項調查還發現,大約有三分之一受害企業從未發現自己受到攻擊。Pogue 總結說:「企業必須從人員和技術雙重管道下手,來提升資料外洩的偵測和矯正能力。」
  2. 某些傳統的防護已經失效:這項調查也發現,儘管一般人都信賴像防火牆和防毒產品這類傳統的防護技術,但駭客表示這些防護幾乎不影響他們的攻擊速度。所幸,端點防護證實還能夠發揮阻礙駭客的效果。
  3. 駭客並非每次都使用相同的伎倆:一般人認為駭客一旦發現某項伎倆得逞,就會持續使用相同的攻擊方法,但其實不然。該調查發現,50% 以上的網路駭客在面對每個新的目標時都會更換手法。這表示駭客有可能使用我們從未見過的方法,因此那些針對過去攻擊手法的防護根本阻擋不了新式的攻擊。此外,這也會讓企業遭到零時差漏洞攻擊的機會增加。
  4. 漏洞攻擊套件並不如專家想像的那樣受到歡迎:同樣令研究人員訝異的一點是,漏洞攻擊套件並非歹徒用來策動攻擊的首選工具。事實上,多數的駭客 (72%) 都是利用社交工程技巧先蒐集情報再策動攻擊,僅有 3% 的攻擊會使用商用軟體工具和漏洞攻擊套件。絕大部分駭客偏愛開放原始碼工具 (60%) 或客製化工具 (21%)。

繼續閱讀

企業如何對抗頑強的 CERBER 勒索病毒變種?

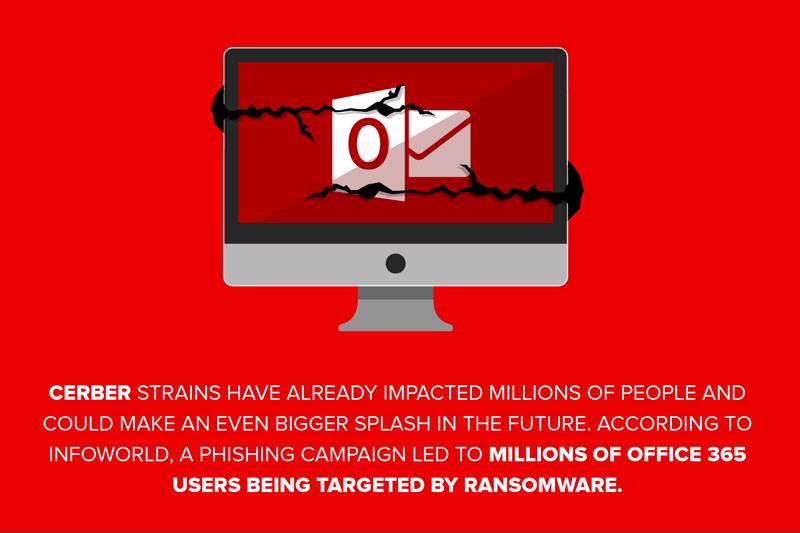
勒索病毒 Ransomware (勒索軟體/綁架病毒)在2016年相當地猖獗,出現大規模的攻擊活動及各種能夠對抗安全措施的新變種。在2016年年底,Locky和 CERBER勒索病毒家族似乎在市場佔有率方面遇上頻頸。但這隨著 CERBER 發展出新的躲避偵測能力而有所改變。根據 Security Intelligence的報導,CERBER在2017年的市場佔有率達到70%,並且在第一季末上升至90%。相較之下,Locky在2017年第一季只剩下2%的佔有率。

 CERBER已經展現其躲避安全軟體偵測的成功,為了犯罪活動而加以優化。新CERBER變種也開始會繞過機器學習工具,不過趨勢科技也站在解決這些問題的最前端。事實上,趨勢科技最近發表了一份報告秀出CERBER迄今為止的演變及如何維護安全性的進階解決方案。隨著CERBER持續對企業造成威脅,了解如何防範新變種及解決目前漏洞變得相當重要。

CERBER的快速變形讓其躲避偵測

就跟大多數惡意軟體一樣,CERBER透過垃圾郵件、漏洞攻擊套件及其他感染途徑散播。當接收者點入連結或開啟郵件時,程式會在背景被偷偷下載,開始加密檔案。但CERBER與許多其他勒索病毒不同。它不僅會重新命名目標副檔名和檔案名稱;微軟指出它也會選擇感染的資料夾。比方說,CERBER會避開系統資料夾,但會加密共享網路及本機磁碟上,進而讓感染擴散。


CERBER還經常進行升級,以「勒索病毒服務」(Ransomware as a Service,簡稱 RaaS)的形式賣給網路犯罪分子。這些修改使其很難被鎖定。在2016年,伺服器每15秒鐘改變一次CERBER,每次都產生新的哈希(Hash)。根據SecurityWeek,解決方案需要偵測這些哈希(Hash)來識別惡意軟體,但CERBER的快速變形技術讓其躲避偵測。這技巧是讓CERBER能夠繼續保持神祕並且讓新變種成功抵禦安全措施的關鍵。  繼續閱讀

為何 WannaCry 只勒索 300 美金,卻為企業帶來災難?

儘管 WannaCry 勒索蠕蟲所要求的贖金,相對於其他勒索病毒家族,其實並不算多 (300 美元),但因為它會透過網路共用來散布,所以企業每多一台電腦遭到感染,就必須多支付 300 美元贖金。如此一來,駭客將賺得荷包飽飽,但受害的企業卻損失慘重。


勒索病毒海撈 10 億美元

在 2016 年當中,勒索病毒 Ransomware (勒索軟體/綁架病毒)駭客集團已開始將目光從個人使用者轉移到更大的目標,也就是大大小小的企業機構,並且海撈了 10 億美元。

才一年的時間,勒索病毒家族的數量就大幅成長 752%

早在 WannaCry(想哭)勒索病毒/勒索蠕蟲出現之前,全球的企業和個人使用者就已遭受勒索病毒所帶來的嚴重痛苦,這在我們的研究報告「勒索病毒的過去、現在和未來」(Rnsomware: Past, Present, and Future) 當中有詳盡的描述。才一年的時間,勒索病毒家族的數量就大幅成長 752%。


勒索病毒威脅在各地的分布 ,雅太區感染比例最高 (2016 年 1 月至 2017 年 3 月) 繼續閱讀

Linux 很安全…對吧?安全不代表沒有漏洞! 

「Linux 伺服器沒有惡意程式威脅,它不就是為了安全而打造的嗎?」

「Linux 伺服器既安全又可靠,為何我們還需要什麼資安防護?」

「我不曉得網路上有什麼威脅,但我沒聽說過任何有關 Linux 伺服器遭受攻擊的重大事件。」

若您也同意上述的看法,那麼您跟很多人一樣。人們普遍認為 Linux 伺服器的安全性比 Windows 伺服器更好,漏洞也更少。儘管這樣的看法並非全然錯誤,但也不是完全正確。不過,若您真的相信這樣的說法,那您的企業可能就危險了。

安全不代表沒有漏洞 

隨著越來越多企業伺服器開始移轉到雲端上,主機端的網路防護就顯得更加重要,因為雲端工作負載必須在自身周圍築起一道防線來防衛自己。而且別忘了,工作負載還包括 Linux 上執行的應用程式,因此不能只考慮到作業系統就好。

採用一套主機式入侵防護 (IPS) 可有效防止核心作業系統「以及」應用程式的漏洞遭到攻擊。最近 Apache Struts-2 出現的問題就是一個可從網路發動攻擊的漏洞最佳範例,此外還有之前的 Heartbleed、Shellshock 等等。不僅如此,就算是多年前的舊漏洞 (如 Heartbleed),也可能因為應用程式和伺服器仍尚未修補而造成危險。根據 Shodan 最近所做的一項調查,全球目前仍有 18 萬台以上的伺服器含有Heartbleed 漏洞!

若您的網站伺服器使用的正是 Linux 作業系統 (根據 W3Techs 的調查至少有 37% 的網站伺服器是使用 Linux),那麼您需要一套漏洞防護來防範 Apache、Nginx 等等的漏洞。

繼續閱讀

四個行動裝置可能威脅企業的情況

多年前,行動電話、筆記型電腦、個人數位助理 (PDA) 等行動裝置在企業環境當中盛行了數十年。然而,隨著 Apple 的智慧型手機的推出,沒多久,企業員工就人手一台自己購買或公司配發的智慧型手機,而企業行動化的樣貌也徹底改觀。

儘管行動裝置管理領域多年來已有長足的進展,但仍有一些尚待解決的問題。例如,許多企業的資安措施多年來未曾更新,但駭客的技巧和手法卻不斷日新月異。

根據 2016 年 Ponemon Institute 針對企業資安人員所做的一份調查,67% 的受訪者表示其企業肯定或很可能已經發生資料外洩。此外,有 64% 的受訪者承認其企業在敏感資訊的防護方面缺乏戒心,有 63% 對於哪些公司資料可以儲存在員工行動裝置缺乏明確規範。

有四種情況,行動裝置很可能威脅企業並洩漏敏感資料:

1.使用者未能落實企業政策

員工是網路攻擊最大的外洩管道之一。儘管員工並非心懷惡意,但員工若未確實遵守公司或產業規範,就很可能讓公司大門敞開並引來駭客。根據 2016 年 Ponemon Institute 針對「全球 2000 大」(Global 2000) 企業所做的一份調查,67% 的受訪者表示其公司肯定或很可能已經因為使用行動裝置而發生資料外洩。此外,有 64% 的受訪者承認其企業在敏感資訊的防護方面缺乏戒心,有 63% 對於哪些公司資料可以儲存在員工行動裝置缺乏明確規範。

某些智慧型手機用戶並未使用鎖定畫面或者使用者驗證。

即使企業已經制定了良好的規範,但使用者若未能落實,還是會讓企業陷於資料外洩的風險當中。根據 2017 年 Pew Research Center 的一份報告指出,有些智慧型手機用戶並未養成一些簡單的良好習慣,例如隨時保持裝置更新,或是啟用裝置的使用者驗證功能。事實上,28% 的智慧型手機用戶未使用鎖定螢幕,40% 的用戶只有在覺得方便的時候才會更新裝置。這些懶惰的習慣,會讓不肖人士很容易掌握裝置並取得敏感資訊。

2.應用程式與裝置漏洞

繼續閱讀