內建自我摧毀功能的無檔案式勒索病毒:SOREBRECT

無檔案式威脅和勒索病毒 Ransomware (勒索軟體/綁架病毒)早已不是新聞,但若這兩種特性結合起來,將變得相當危險。前一陣子趨勢科技發現的 SOREBRECT 勒索病毒 (RANSOM_SOREBRECT.A 和 RANSOM_SOREBRECT.B) 就是最好例子。

▍《延伸閱讀》勒索病毒採 APT 手法再進擊 , 某企業超過一百台伺服器被 SOREBRECT 加密 ▍
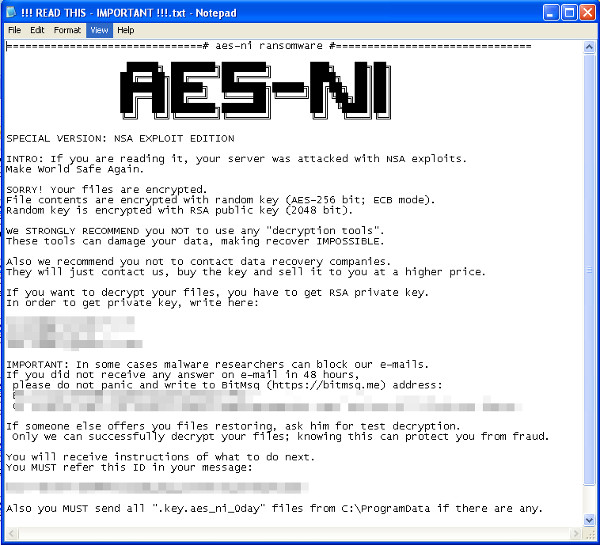
趨勢科技今年第二季初監控全球威脅情勢時首次發現 SOREBRECT 勒索病毒,經過擷取與分析樣本之後,我們發現 SOREBRECT 採用了一種特殊的技巧來執行檔案加密。此外,還有一個值得注意的地方是它使用了 PsExec 這個遠端執行工具。SOREBRECT 顯然是用這工具來執行勒索病毒的程式碼注射功能。

匿蹤是 SOREBRECT 最拿手的把戲

雖然 SOREBRECT 的最終目標依然是將系統上的檔案加密,但匿蹤卻是它最拿手的把戲。由於勒索病毒內建自我摧毀功能,因此可歸類為無檔案式病毒。它會先將自己的加密程式碼注射到某個正常的系統執行程序當中,然後再將自己的主程式終止。此外,SOREBRECT 還會大費周章刪除受害系統上的事件記錄檔 (Event Log) 和其他可供鑑識分析的資訊 (如系統上所執行過的檔案與時間,也就是系統的 appcompat/shimcache 和 prefetch),這樣的作法可避免留下可供分析軟體追蹤的活動痕跡。

我們在網路上首次發現 SOREBRECT 的樣本時,它的數量還算不多,而且大多集中在科威特、黎巴嫩等中東國家。但到了五月初,便開始在加拿大、中國、克羅埃西亞、義大利、日本、墨西哥、俄羅斯、台灣以及美國發現 SOREBRECT 病毒的蹤跡,受害的產業包括製造、科技與電信業。有鑑於勒索病毒的潛在破壞力與獲利能力,SOREBRECT 會出現在其他國家也就不足為奇,甚至滲透到網路犯罪地下網路,成為歹徒兜售的一種服務。

圖 1:SOREBRECT 攻擊過程。

程式碼注入系統執行程序之後就會銷毀檔案,採集病毒樣本成了挑戰

SOREBRECT 在攻擊過程當中運用了一個正常的 Windows 指令列工具叫「PsExec」,此工具可讓系統管理員在本地端執行指令或在遠端系統上執行某個執行檔。歹徒之所以能夠利用 PsExec 在電腦上安裝 SOREBRECT 病毒,顯然系統管理員的帳號密碼已經被歹徒掌握,或者遠端電腦已經被入侵,或者其密碼已遭暴力破解。SOREBRECT 並非第一個利用 PsExec 工具的勒索病毒,例如:SAMSAM、Petya 及其衍生變種 PetrWrap (趨勢科技分別命名為 RANSOM_SAMSAM 和 RANSOM_PETYA) 也會利用 PsExec 在已遭入侵的伺服器或端點上安裝勒索病毒。

然而 SOREBRECT 的作法又更加高明,它會在系統上安裝 PsExec,然後將自己的程式碼注射到 Windows 的系統執行程序 svchost.exe當中,然後再將自己的主程式庫銷毀。這兩種能力的結合非常強大:勒索病毒主程式庫在執行完成之後將自我銷毀,但被注入 Windows 服務執行程序 svchost.exe 當中的程式碼卻能繼續執行檔案加密動作。由於 SOREBRECT 在將程式碼注入系統執行程序之後就會銷毀檔案,因此,採集該病毒的樣本變成了一項挑戰。 繼續閱讀
南韓網站代管公司,遭 Erebus 勒索病毒襲擊, 153 台 Linux 伺服器遭到感染

6 月 10 日,南韓網站代管公司 NAYANA 遭 Erebus 勒索病毒襲擊 (趨勢科技命名為:RANSOM_ELFEREBUS.A),共有 153 台 Linux 伺服器與 3,400 個該公司代管的商業網站遭到感染。

NAYANA 公司 6 月 12 日在官網發布了一則公告,表示駭客要求 550 比特幣 (BTC) 的天價贖金 (約合 162 萬美元) 以解開所有伺服器上被加密的檔案。6 月 14 日,NAYANA 又發布新的消息表示和歹徒討價還價之後同意支付 397.6 比特幣 (約合 101 萬美元:根據 2017 年 6 月 19 日匯率),並且約定分期付款。 6 月 17 日,NAYANA 的官網又發布一則聲明表示已經匯出第二期款項。到了 6 月 18 日,NAYANA 開始分批復原受害伺服器。但某些第二批復原的伺服器卻出現了資料庫錯誤的情況。預料在第一和第二批伺服器成功復原之後,該公司將再支付第三期贖金。

這不禁讓人聯想到當年美國堪薩斯醫院 (Kansas Hospital) 的受害案例 (儘管贖金無法相提並論)。不過堪薩斯醫院的情況更悲慘,因為該院在付了贖金之後還是沒有救回被加密的檔案,反而又再被勒索了一次。

Erebus 感染了 NAYANA 的 Linux 伺服器,並利用一個假的藍牙服務來讓自己就算系統重新開機也會再自動執行。此外,更利用了 UNIX 系統的 cron 工作排程工具來定期每小時檢查一次勒索病毒是否還在執行。 

Erebus 勒索病毒最早是在 2016 年 9 月經由惡意廣告感染,2017 年 2 月又再度現身,並且運用了一個可避開 Windows 使用者帳戶控制的伎倆,以下是有關 Linux 版本 Erebus 勒索病毒目前發現到的一些技術細節。

 Erebus 的勒索訊息有多國語言版本 (本圖為英文版本)。
圖 1:Erebus 的勒索訊息有多國語言版本 (本圖為英文版本)。

繼續閱讀

Erebus Linux 勒索病毒來襲:如何避免伺服器遭殃?

6 月 10 日,南韓網站代管公司 NAYANA  遭到最新的 襲擊,勒索病毒 Ransomware (勒索軟體/綁架病毒)共有 153 台 Linux 伺服器 感染 Linux 版 Erebus 勒索病毒 (趨勢科技命名為 RANSOM_ELFEREBUS.A),這項攻擊導致該公司的 3,400 家代管服務客戶的企業網站、資料庫與多媒體檔案遭到加密。

根據 NAYANA 官網上所發布的最新 消息,駭客顯然已成功逼迫該公司支付贖金,並且約定分三階段付款以取得所有檔案的解密金鑰。不過本文截稿為止,NAYANA 還未取得第一階段的解密金鑰。

Erebus 讓 IT 系統管理員了解到資安對企業流程系統與伺服器的重要性。這類系統和伺服器若未妥善加以保護,很可能對企業的營運、商譽及獲利能力造成加倍的損失。

[延伸閱讀: 近三成企業重複感染加密勒索病毒,透漏什麼訊息?]

Erebus 從原本利用漏洞攻擊套件演化成可避開使用者帳戶控制

Erebus 勒索病毒 (RANSOM_EREBUS.A) 首次現身於 2016 年 9 月,當時是經由惡意廣告散布。這些惡意廣告會將受害者重導至含有 Rig 漏洞攻擊套件的網站,該套件會在受害者的電腦上植入勒索病毒。這個 Erebus 變種可加密的檔案類型有 423 種,採用 RSA-2048 加密演算法,被加密的檔案會多了一個「.ecrypt」副檔名。此版本的 Erebus 是利用南韓境內已遭入侵的網站來當成幕後操縱 (C&C) 伺服器。

2017 年 2 月,Erebus 又重新演化出新的版本與手法,這一次,它使用了一種可以避開 Windows 電腦「使用者帳戶控制 (UAC)」機制的技巧,以便可以用管理員權限來執行勒索病毒。Erebus 會在勒索訊息當中威脅受害者必須在 96 小時內支付 0.085 比特幣 (依 2017 年 6 月 15 日的匯率約合 216 美元) 的贖金,否則將刪除受害者被加密的檔案。此版本的 Erebus 病毒 (RANSOM_EREBUS.TOR) 還會刪除系統還原點來防止受害者還原系統。

[延伸閱讀: 從技術面分析具備程式碼注射與網路共用資料夾加密能力的 SOREBRECT 無檔案式勒索病毒。]

Erebus 勒索病毒現在可感染伺服器

NAYANA 公司的伺服器所感染的是移植到 Linux 平台的 Erebus 勒索病毒版本。根據趨勢科技的持續分析顯示,此變種採用非重複的 AES 金鑰來加密檔案,而 AES 金鑰再用 RSA 演算法加密。它甚至內含一個假的藍牙服務來確保即使系統或伺服器重新開機也會再自動執行。此外,更利用了 UNIX 系統的 cron 工作排程工具來定期每小時檢查一次勒索病毒是否還在執行。如同 NAYANA 的案例,剛開始它所要求的贖金為 10 比特幣 (約 24,689 美元),但後來贖金降到了 5 比特幣 (約 12,344 美元)。

此版本的 Erebus 病毒可加密 433 種檔案類型,包括以下幾種: 繼續閱讀

新型病毒!滑鼠滑過PowerPoint,就中毒


趨勢科技最近發現另一種散播惡意軟體的獨特方法,當滑鼠停在PowerPoint投影片超連接的圖片或文字時就會中毒。


以偽裝的發票或採購訂單,包裝成PPSX或PPS檔案,誘使企業採購相關承辦人點擊

POWHOV.A木馬  以偽裝的發票或採購訂單,包裝成微軟PowerPoint Open XML Slide Show(PPSX)或PowerPoint Show(PPS)檔案,誘使企業採購相關承辦人點擊。

提醒您:PPS/PPSX跟PowerPoint投影片檔案(PPT或PPTX)不同,PPSX或PPS檔案打開就直接是投影模式,而後者可以進行編輯。

一旦受害者下載並打開檔案,將滑鼠移過內嵌惡意連結的文字或圖片即會觸發滑鼠懸停動作,內容被啟用後,內嵌的惡意PowerShell腳本會被執行下載另一個JScript編碼檔案格式(JSE)的下載程式(JS_NEMUCOD.ELDSAUGH),最後會從命令與控制(C&C)伺服器取得有效載荷。

並且在安全提示視窗跳出時選擇啟用內容。

由於微軟預設停用可疑檔案的內容,透過Office後期版本的保護瀏覽功能來減少Office功能被惡意使用,像是巨集和物件連結與嵌入(OLE)。因此,引誘受害人打開檔案並啟用惡意內容在系統上執行的關鍵是社交工程(social engineering )陷阱。

出現安全通知/提示的惡意PPSX檔案樣本

出現安全通知/提示的惡意PPSX檔案樣本  繼續閱讀

登入憑證網路釣魚,網路間諜集團滲透企業基礎架構的跳板

拼字和文法上的錯誤、看似不尋常的網址,瀏覽器上沒有顯示加密連線的圖案,這些都是使用者分辨網路釣魚詐騙的蛛絲馬跡。不過像 Pawn Storm 這類專業網路駭客,通常擁有充沛的資源和豐富的經驗,因此不會犯下這種明顯的錯誤。不僅如此,他們會想出一些非常聰明的社交工程(social engineering )技巧來避人耳目。這些專業駭客所散發的網路釣魚郵件,不論使用哪一種語言,其文字都非常完美且流暢,而且能夠輕易躲過垃圾郵件過濾或其他資安軟體的掃瞄。基本上,登入憑證網路釣魚詐騙已經成為歹徒非常有效且危險的工具,可能導致企業敏感資料遭駭客外洩或損毀,甚至被拿來向企業勒索。


Pawn Storm 又名:Sednit5、Fancy Bear、APT28、Sofacy 以及 STRONTIUM8,這些名字聽起來很像 Instagram 帳號、機密間諜行動,或是剛剛通過的法案,但其實他們都是指同一個網路間諜集團。該集團為了達到目的,通常會從各種不同角度、利用各種不同手法來攻擊同一目標,其攻擊技巧經常屢試不爽,尤其是網路釣魚(Phishing)攻擊。

Pawn Storm頻繁利用不同的網路釣魚手法來騙取帳號登入資訊,趨勢科技的研究報告:「網路間諜與網路宣傳:檢視 Pawn Storm 過去兩年來的活動」介紹了三種該團體愛用的攻擊招術: 繼續閱讀