CVE-2017-0199:新的惡意軟體攻擊PowerPoint漏洞

CVE-2017-0199 原本是個遠端執行程式碼的零時差漏洞,讓攻擊者可以用來攻擊微軟Office的Windows物件連結與嵌入(OLE)介面以散播惡意軟體。它通常利用的是惡意RTF文件,也就是今年初被DRIDEX銀行木馬所利用的方式。
趨勢科技最近看到了新樣本(趨勢科技偵測為TROJ_CVE20170199.JVU)會用新的方法(利用PowerPoint播放模式)來利用CVE-2017-0199漏洞,這是我們第一次看到有實際的病毒利用這方法。這並非CVE-2017-0199第一次被利用,本文將分析這個新攻擊手法,提供對此漏洞更加深入的見解,藉此了解此漏洞在未來可能如何被其他攻擊活動被利用。


技術分析

Figure 1 CVE-2017-0199 diagram

圖1:TROJ_CVE20170199.JVU感染流程

偽裝生意夥伴的發送網路釣魚電子郵件

漏洞攻擊碼是以魚叉式釣魚攻擊(SPEAR PHISHING)附件的方式抵達,偽稱來自電線廠商,實際上則是會植入一個遠端存取工具。這個偽裝是有原因的,因為這些攻擊主要是針對電子製造相關的公司。我們相信針對性攻擊/鎖定目標攻擊(Targeted attack )會偽裝生意夥伴的電子郵件地址來寄送郵件。


郵件樣本內容如下:

Figure 2 spear-phishing email CVE-2017-0199

圖2:魚叉式釣魚郵件樣本


雖然電子郵件本身有提到訂單請求,但收到郵件的使用者看不到商業文件,而是會看到一個PPSX檔案,點擊後會顯示如下: 繼續閱讀
Android 惡意程式威脅持續不斷,五個提升企業行動裝置安全的原則

由於全球手機作業系統主要分成 Android 和 iOS 兩大陣營,因此不論新聞上出現哪一陣營的威脅,都會引起廣大注意。根據最近一份統計,截至 2017 年 5 月為止,Android 全球活躍用戶大約超過 20 億以上,而且許多用戶都會在工作上使用到行動裝置。在這樣的情況下,不論企業或一般使用者,都應隨時掌握最新的威脅情勢,並且養成良好的使用習慣與採取最佳實務原則來保障 Android 裝置安全。


Android 資安公告:解決存在已久的威脅

雖然 Android 發布資安公告早已不是新聞,但所有 Android 用戶,尤其是利用行動裝置來存取企業敏感資料的使用者,千萬不能掉以輕心。

「Android 用戶對於資安公告千萬不能掉以輕心。」

七月初左右,Google 發布了當月份的資安公告,裡面包含兩項修補,解決了幾個月前所發現一些存在已久的漏洞。趨勢科技技術通訊研究員 Giannina Escueta 表示,這次的資安公告主要是針對今年三月以來一直困擾 Android 用戶的 Mediaserver 問題,包括記憶體損毀漏洞,以及遠端執行程式碼漏洞。

此外,這份資安公告也希望針對其系統多媒體架構以及 Broadcom 和 Qualcomm 相關元件的問題加以解決,還有其他 55 項 Qualcomm 非開放程式碼元件的優先問題。儘管這些問題對 Android 用戶來說是相當大的威脅,例如根據 Android Open Source Project 指出,可能讓駭客利用具備管理權限的執行程序來執行任意程式碼,但看來這次 Google 倒是及時在漏洞還未出現攻擊案例之前釋出了修補更新。

Android Open Source Project 指出:「我們未曾接到任何客戶因這些漏洞而遭到攻擊的通報,或是這些新通報問題遭到濫用的情況。」

「Judy」手機惡意程式影響數百萬 Android 用戶

然而前述漏洞還未遭到攻擊就已被修補的狀況,對行動惡意程式來說並不常見。今年稍早,有大批 Android 用戶遭到一個名為「Judy」的手機惡意程式攻擊,根據 BGR 特約作者 Yoni Heisler 指出,前後約有 3650 萬名受害者。 繼續閱讀

勒索病毒盛行年代,企業的四個防護對策 

Despite efforts on the part of enterprises to educate staff and enhance their ability to prevent infection, ransomware attacks still persist.勒索病毒 Ransomware (勒索軟體/綁架病毒)無疑是企業最懼怕的威脅之一,企業組織擁有眾多的數位化資料、重要應用程式和其他系統,這些關鍵資產一旦存取中斷,將迅速對造成災難。

儘管企業努力教育員工,提升人員預防感染的能力,但勒索病毒攻擊仍層出不窮。值此時刻,企業不只要迅速應對當下的威脅,也要對未來的防護有所對策。

勒索病毒:簡史

根據趨勢科技的調查白皮書「勒索病毒的過去、現在及未來」(Ransomware: Past, Present and Future) 指出,第一個勒索病毒樣本出現在 2000 年代中期,自此成為網路犯罪社群最主要的勒索工具。許多早期出現的勒索病毒運作方式跟現在剛發現的新樣本類似,在滲透受害者的系統後,對重要的檔案和資料進行加密,除了擁有解密金鑰的駭客以外,任何人均無法存取。接著攻擊者會要求贖金,通常是用無法追蹤的比特幣交付,以安全贖回檔案。

攻擊的後果大不相同:有些組織支付贖金後,檔案便解密且恢復存取。有些受害者則沒這麼好運,就算支付了贖金,也永遠拿不回遭竊的資料。

勒索病毒在 2005 與 2006 年時主要以俄羅斯的受害者為攻擊目標,直到 2012 年才擴散到其他歐洲國家。當時的攻擊者小心掩飾其蹤跡,要求透過 paysafecard 和 MoneyPak 等付款方式來交付贖金,以藏匿其惡意活動。

根據趨勢科技的調查,有些早期的勒索病毒攻擊多是為了惡作劇,利用仿真的假冒警告來說服使用者交付贖金。其他樣本則使用真正的螢幕鎖,讓使用者無法跳脫通知視窗。


勒索病毒家族成長達到驚人的 752%

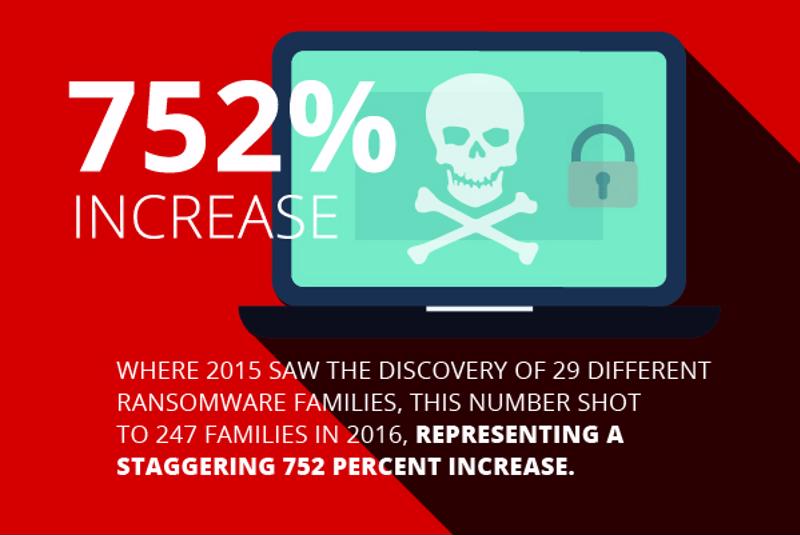
752% 增加率: 2015 年發現 29 個不同的勒索病毒家族,到 2016 年暴增到 247 個,增幅達到驚人的 752%。

Ransomware has seen a meteoric rise.

2013 年「crypto-ransomware」現身,包括最新惡名昭彰的 CryptoLocker。這些感染變得極度危險,除了加密資料,阻擋存取,這些樣本甚至還能在未交付贖金但超過截止期後刪除加密的檔案。

網路罪犯針對未備份資料的大型企業進行攻擊,最高獲利贖金高達 10 億美元 繼續閱讀

這些員工沒看穿的騙局,造成的損失竟比病毒還大!

近兩成的企業資料外洩事件,來自內部人為疏失,而非病毒!

員工被認為是公司最大的資產,卻也是資安最脆弱的一環。雖然企業經常遭受駭客蓄意的破壞或惡意入侵,但也有許多資安事件是因為疏忽大意或缺乏安全意識所造成。在今年初,一家投資管理軟體廠商因為變臉詐騙攻擊或稱為商務電子郵件入侵(Business Email Compromise,簡稱 BEC)造成600萬美元損失而被告。

罪魁禍首?沒有遵循正確匯款流程的員工。在這種情況下,如果企業具備適當的安全措施,而且員工能夠確實遵守程序或具備看穿騙局的知識,就能夠成為防禦的關鍵。

19.8%的資料外洩事件來自內部系統 – 因為簡單的人為錯誤造成

2014年的一份問卷調查顯示有19.8%的資料外洩事件來自內部系統 – 因為簡單的人為錯誤造成。各式各樣可以有效利用員工的詐騙手法讓網路犯罪分子偏好社交工程(social engineering ),而不去用更加複雜的方法。

實際的詐騙手法可能有所不同,但底下列出最常用的技術 – 出現在許多電視和電影場景裡,可以幫助使用者更加了解自己他們所面臨的社交工程威脅:


假托技術(Pretexting)

冒充老闆

 How'd he get in?

他如何進入?

竊資達人(Identity Thief):Sandy冒充前老闆說服員工給禁區密碼。

你有沒有非預期地接到來自“技術支援”人員的電話,內容是關於需要立即處理的問題?也許來電者會要求提供個人資料或帳號資訊來立即處理問題。這種社交工程的手法被稱為假托技術(Pretexting)。 繼續閱讀

太過老舊,越獄過的手機可以加入公司的BYOD計劃嗎?

有大量的BYOD設備被用來儲存、連接和處理公司機密資料。如果設備落入壞人之手就會產生很大的風險。除了惡意竊取資料的駭客,員工若是將設備遺忘在大眾運輸系統上也可能會暴露敏感資料。

很多人只在自己的設備上設定最低程度的認證,以為自己永遠不會遺失或被竊。這意味著只要花點功夫就可以拿到儲存在這些設備上的重要資料。企業該怎麼做?

資訊安全指南:處理自帶設備(BYOD)環境所面臨的威脅

自帶設備(BYOD)在過去幾年大大地盛行,因為企業也想要提高工作效率並且降低營運成本。雖然BYOD為員工和企業都帶來了不少好處,但也在安全方面帶來些問題。本指南會將重點放在企業因為BYOD所會面臨的主要威脅、以及如何解決這些威脅的最佳實作和解決方案。


惡意行動應用程式

隨著行動設備形成企業BYOD生態系的很大一部分,企業必須認識到使用者從這些設備下載惡意行動應用程式所會造成的風險。透過第三方應用程式商店和分享網站下載的使用者往往不會檢查所下載應用程式的真實性,不瞭解這些應用程式中有很大量是惡意的。網路犯罪分子經常會偽裝成新或受歡迎應用程式的合法下載來誘騙使用者,如Super Mario Run。讓某些應用程式特別危險的是,它們運作起來看似很像真正的應用程式,但會包含其他的惡意程式碼,如垃圾廣告,甚至是惡意軟體。

《延伸閱讀》超過9,000個搭任天堂Mario(瑪莉歐)順風車的手機應用程式,約有三分之二都帶有惡意行為


防禦惡意應用程式:對於行動設備,企業應該考慮提供具備應用程式信譽評比技術的端點安全解決方案,可以偵測應用程式是否可以安全使用。此外,企業解決方案應該包含設備管理和應用程式管理功能,讓IT專業人員能夠從單一的中央控制台來管理應用程式安裝。

此外,企業還可以利用網路解決方案來在問題出現前先封鎖惡意行動應用程式,可以透過網路活動來先一步偵測惡意軟體。


網路釣魚

雖然網路釣魚(Phishing)並不僅是BYOD的問題,但它在BYOD生態系造成特別顯著的威脅,因為企業偏好將重點放在自己網路內設備的安全防護。網路犯罪分子往往先從安全鏈最脆弱的一環著手 – 最終使用者。網路釣魚攻擊是誘騙員工將惡意電子郵件或訊息誤以為正常的有效方法。

雖然有許多公司都會部署安全解決方案來有效過濾自己系統上可能的網路釣魚攻擊,但極少數會對員工設備做相同的事。這讓他們面臨針對個人帳號的攻擊,可能會影響到他們自己的設備。 繼續閱讀