LINE 非常的便利,但也因為這樣常常訊息太多記不住重要的內容,除了可以善用LINE的聊天室記事本外,也可以透過LINE所提供的搜尋功能來快速找到你想要的訊息內容喔~
現在,讓趨勢科技 3C 好麻吉詳細的教你怎麼使用LINE的搜尋功能吧!讓您可以利用隻字片語來尋找當初的聊天紀錄,從此可以精確找尋到每一個聊天內容與對象
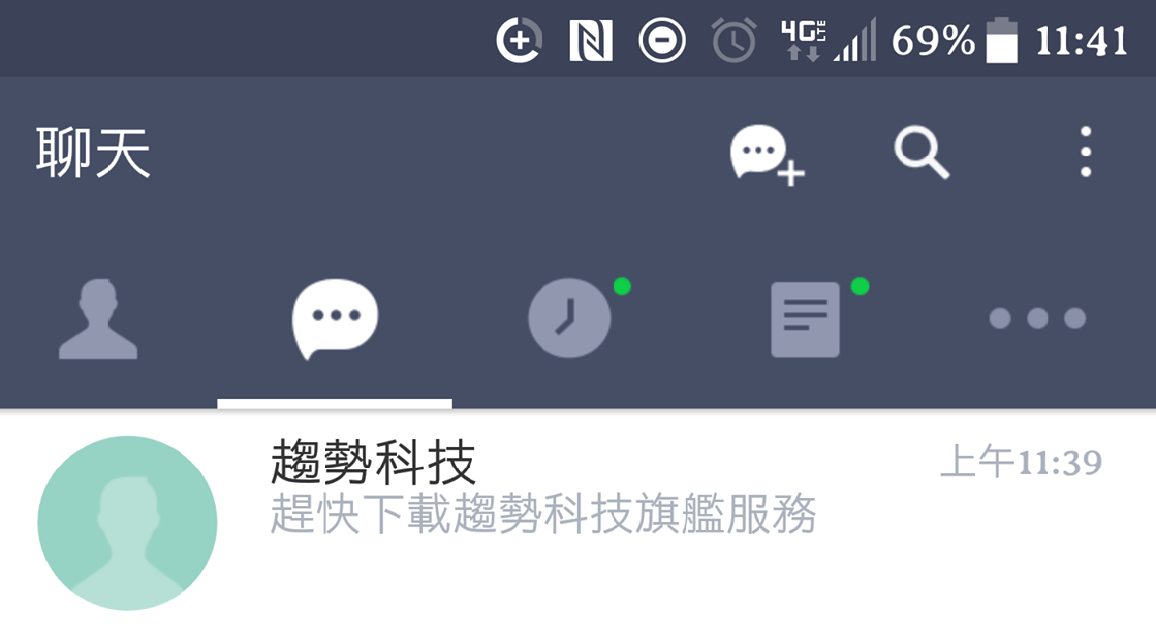
首先打開LINE後,滑到”聊天”的那一分頁
LINE 非常的便利,但也因為這樣常常訊息太多記不住重要的內容,除了可以善用LINE的聊天室記事本外,也可以透過LINE所提供的搜尋功能來快速找到你想要的訊息內容喔~
現在,讓趨勢科技 3C 好麻吉詳細的教你怎麼使用LINE的搜尋功能吧!讓您可以利用隻字片語來尋找當初的聊天紀錄,從此可以精確找尋到每一個聊天內容與對象
首先打開LINE後,滑到”聊天”的那一分頁
2017世界大學運動會於八月將在台北熱鬧舉辦,賽事將會吸引來自世界各地的運動高手及共同參與盛事的來賓們,在充滿熱血沸騰的氣氛中,有心人士最可能伺機而動,尋找漏洞下手攻擊,讓體育愛好者在緊張興奮的情緒中,落入陷阱!日前更傳出負責舉辦此次世大運的北市府資安出了大漏洞,由替代役製作的網頁被駭客攻破,恐怕造成1.8萬志工的個資外洩,這就是忽略資訊安全的後果!
現在資訊流通快速,安全的防線也越顯薄弱,從社群媒體上的假消息散布到詐騙的行為,及時戰況的分享也隱含著網路釣魚的風險,其他像是賽事的售票、公共網路都是駭客可能會下手的標的。因此不僅是政府單位的防範規劃,其實每一個人都要留意相關的資安訊息,防止駭客入侵及個人的資料遭盜用,避免樂極生悲,成為網路攻擊下的受害者。 繼續閱讀

最近,網路駭客開始專心研究如何在攻擊過程當中不留下痕跡,因此無檔案式惡意程式 (如最近的 SOREBRECT 勒索病毒) 未來將更加普遍。不過,這類惡意程式有很多只在潛入使用者系統時才不寫入檔案,但最後在執行真正的惡意程式時還是會在磁碟上產生檔案,所以純無檔案式的攻擊畢竟還是少數。因此,我們覺得有必要跟大家介紹一個新的木馬程式,叫做「JS_POWMET」(趨勢科技命名為 JS_POWMET.DE),該程式會利用 Windows 系統登錄中的開機自動執行機碼來進入電腦。其感染過程完全不會在磁碟上產生檔案,所以很難用沙盒模擬分析技術來加以偵測,同時也加深了資安人員的研究難度。
根據趨勢科技 Smart Protection Network (SPN) 全球威脅情報網所收到的初步資料顯示,感染 JS_POWMET 最嚴重的是亞太地區,將近 90% 的感染案例都來自該區域。
技術細節

圖 1:JS_POWMET 感染過程示意圖。
儘管此木馬程式進入系統的確切管道還無法確定,但很可能是因為使用者瀏覽了惡意網站才下載到該木馬程式,或者是由其他惡意程式植入系統當中。但很肯定的是,當該惡意程式下載到系統上時,系統登錄當中就會出現以下機碼: 繼續閱讀
Electronic Beats在近期的報導中指出(https://www.electronicbeats.net/the-feed/music-is-a-virus-that-can-now-hack-phones/),根據密西根大學及南卡羅來納大學的研究團隊實驗發現,我們日常生活中使用的手機或是平板上的一些感知元件(sensor),是可以直接利用音波方式去影響其偵測的結果,甚至取得某些控制權。

打破傳統駭客需要透過軟體漏洞等方式駭入手機或電子裝置,研究團隊驗證的過程中直接在遙控車或是穿戴式手環上做了一系列的測試,他們直接利用聲波的方式,在未接觸裝置的情況下像是魔術般控制了這些電子裝置,例如讓遙控車自行運作、或者讓靜止中智慧手環以為你在行動中而開始記步。
而這些惡意的音波其實可以直接加入到正常的音樂中,研究團段測試了二十款不同公司出產的產品中發現,竟有75%的裝置只要用這些「惡意音樂(malicious music file)」就可以輕易被駭入,而這樣的攻擊行為甚至可以擴大到醫療設備,甚至是所有物聯網的裝置上!
趨勢安全達人與myMusic線上音樂合作,提供「40天免費聽」的好康給所有愛趨勢也愛聽音樂的用戶,只到7/31前截止,限量是殘酷的快來領取吧 https://goo.gl/DrQiLB!