這些員工沒看穿的騙局,造成的損失竟比病毒還大!

近兩成的企業資料外洩事件,來自內部人為疏失,而非病毒!

員工被認為是公司最大的資產,卻也是資安最脆弱的一環。雖然企業經常遭受駭客蓄意的破壞或惡意入侵,但也有許多資安事件是因為疏忽大意或缺乏安全意識所造成。在今年初,一家投資管理軟體廠商因為變臉詐騙攻擊或稱為商務電子郵件入侵(Business Email Compromise,簡稱 BEC)造成600萬美元損失而被告。

罪魁禍首?沒有遵循正確匯款流程的員工。在這種情況下,如果企業具備適當的安全措施,而且員工能夠確實遵守程序或具備看穿騙局的知識,就能夠成為防禦的關鍵。

19.8%的資料外洩事件來自內部系統 – 因為簡單的人為錯誤造成

2014年的一份問卷調查顯示有19.8%的資料外洩事件來自內部系統 – 因為簡單的人為錯誤造成。各式各樣可以有效利用員工的詐騙手法讓網路犯罪分子偏好社交工程(social engineering ),而不去用更加複雜的方法。

實際的詐騙手法可能有所不同,但底下列出最常用的技術 – 出現在許多電視和電影場景裡,可以幫助使用者更加了解自己他們所面臨的社交工程威脅:


假托技術(Pretexting)

冒充老闆

 How'd he get in?

他如何進入?

竊資達人(Identity Thief):Sandy冒充前老闆說服員工給禁區密碼。

你有沒有非預期地接到來自“技術支援”人員的電話,內容是關於需要立即處理的問題?也許來電者會要求提供個人資料或帳號資訊來立即處理問題。這種社交工程的手法被稱為假托技術(Pretexting)。 繼續閱讀

太過老舊,越獄過的手機可以加入公司的BYOD計劃嗎?

有大量的BYOD設備被用來儲存、連接和處理公司機密資料。如果設備落入壞人之手就會產生很大的風險。除了惡意竊取資料的駭客,員工若是將設備遺忘在大眾運輸系統上也可能會暴露敏感資料。

很多人只在自己的設備上設定最低程度的認證,以為自己永遠不會遺失或被竊。這意味著只要花點功夫就可以拿到儲存在這些設備上的重要資料。企業該怎麼做?

資訊安全指南:處理自帶設備(BYOD)環境所面臨的威脅

自帶設備(BYOD)在過去幾年大大地盛行,因為企業也想要提高工作效率並且降低營運成本。雖然BYOD為員工和企業都帶來了不少好處,但也在安全方面帶來些問題。本指南會將重點放在企業因為BYOD所會面臨的主要威脅、以及如何解決這些威脅的最佳實作和解決方案。


惡意行動應用程式

隨著行動設備形成企業BYOD生態系的很大一部分,企業必須認識到使用者從這些設備下載惡意行動應用程式所會造成的風險。透過第三方應用程式商店和分享網站下載的使用者往往不會檢查所下載應用程式的真實性,不瞭解這些應用程式中有很大量是惡意的。網路犯罪分子經常會偽裝成新或受歡迎應用程式的合法下載來誘騙使用者,如Super Mario Run。讓某些應用程式特別危險的是,它們運作起來看似很像真正的應用程式,但會包含其他的惡意程式碼,如垃圾廣告,甚至是惡意軟體。

《延伸閱讀》超過9,000個搭任天堂Mario(瑪莉歐)順風車的手機應用程式,約有三分之二都帶有惡意行為


防禦惡意應用程式:對於行動設備,企業應該考慮提供具備應用程式信譽評比技術的端點安全解決方案,可以偵測應用程式是否可以安全使用。此外,企業解決方案應該包含設備管理和應用程式管理功能,讓IT專業人員能夠從單一的中央控制台來管理應用程式安裝。

此外,企業還可以利用網路解決方案來在問題出現前先封鎖惡意行動應用程式,可以透過網路活動來先一步偵測惡意軟體。


網路釣魚

雖然網路釣魚(Phishing)並不僅是BYOD的問題,但它在BYOD生態系造成特別顯著的威脅,因為企業偏好將重點放在自己網路內設備的安全防護。網路犯罪分子往往先從安全鏈最脆弱的一環著手 – 最終使用者。網路釣魚攻擊是誘騙員工將惡意電子郵件或訊息誤以為正常的有效方法。

雖然有許多公司都會部署安全解決方案來有效過濾自己系統上可能的網路釣魚攻擊,但極少數會對員工設備做相同的事。這讓他們面臨針對個人帳號的攻擊,可能會影響到他們自己的設備。 繼續閱讀

在駭客天堂,網路犯罪的避難所-暗網(Dark Web),企業可以發掘哪些資安情報?

自從執法單位在2013年將Slik Road地下市場關閉之後,深網(Deep Web)的深度與廣度就越來越引人興趣了。這一塊網路有很大程度從大眾眼前消失,這是駭客可以交流、分享惡意程式碼和攻擊手法的地方,並且可以在這裡將網路攻擊中竊來的資料拿來換錢。

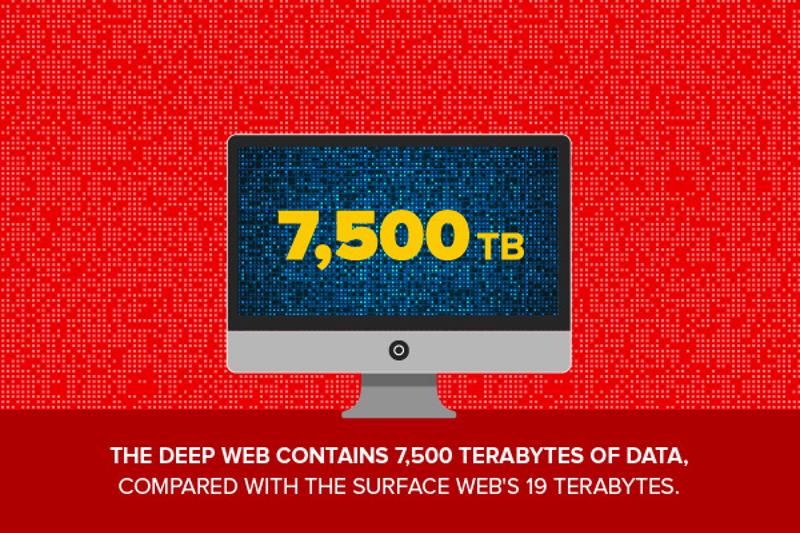
根據所收集的資訊,深網(Deep Web)內含藏著驚人的資料量 – 7,500TB,與表層網路的19TB比起來是令人難以置信。因為這些年急劇增加的網路犯罪活動,網際網路的這塊陰暗部分包含了比表層網路還多達550倍以上的公開資料量。趨勢科技經過兩年對深網(Deep Web)的分析,發現了576,000筆不重復網址,收集超過3,800萬筆單獨事件的詳細資料。

雖然深網(Deep Web)稱為駭客活動的天堂,但這並非是它唯一的目的。透過研究深網(Deep Web)、它的使用者類型、所分享的流程和資料,讓企業可以對整體威脅環境有更好的認識 – 而且可以更加充分準備好對抗新出現的安全漏洞和攻擊。

從基礎開始:什麼是深網(Deep Web)?

在我們要進一步探討網路的這一塊可以教給我們什麼前,先了解深網(Deep Web)到底是什麼非常重要。多數人是在Ross Ulbricht被捕後才知道了深網(Deep Web),它在Silk Road地下社群所用的名字是Dread Pirate Roberts。趨勢科技指出Ulbricht打造了價值數十億美元的數位市場,裡面充斥著洗錢和非法毒品。因為這些活動,Ulbricht被控販毒和電腦駭客等犯罪行為,被判了兩個無期徒刑。

這個吸引人的故事造成許多人對深網(Deep Web)的深切關注,許多個人和企業都盡可能地從網路這一塊無法用傳統方法存取的地方學習。如同趨勢科技在“水面之下:探索深網(Deep Web)”所指出,深網(Deep Web)或有時也被稱為暗網(Dark Web),一開始的建立目的是提供使用者免於審查,可以自由發言的安全空間,它最終成為網路犯罪的避難所。

DARK web, deep web

“深網(Deep Web)擁有超過20萬個網站,5,500億筆文件。”


槍支、僱用契約駭客甚至殺手….深網 (Deep Web) 內還有什麼? 繼續閱讀

資安人員該如何判斷哪些威脅有急迫性?

Macs have become more vulnerable as their collective market share has increased.在今日的世界,資安團隊隨時會面臨各種資安事件,隨時會收到各種來源的威脅訊息,因此,不可能每次的威脅都等同看待,必須要能分辨輕重緩急。那麼,該從何著手?當然,只要有威脅出現,資安人員就必須處理,但每次的威脅卻不盡相同,我們該如何判斷哪些有急迫性、哪些沒有呢?

從最初的偵測到強制規範與矯正等一連串的動作,都需要率先掌握明確的威脅資訊與其嚴重性,才能採取有效行動來保護您最珍貴的資產,否則就算並非完全不可能,但實行起來也將困難重重。

以 XGen 防護為基礎的趨勢科技 TippingPoint Security Management System (SMS) Threat Insights 有效整合了多方來源的威脅資訊,讓您在資安應變的當下能夠輕易判斷威脅的輕重緩急,並且深入掌握當前及未來您網路可能遭遇的威脅,以及目前已經採取的防範措施狀況。 繼續閱讀

鎖定「SambaCry」漏洞的新威脅現身, Linux 使用者請盡速更新系統 

Samba的資安弱點即便經過修補,新的弱點也陸續出現。趨勢科技近期發現駭客可利用SMB弱點(CVE-2017-7494)進行攻擊, 影響範圍為Samba 3.5.0開始的所有版本。

除了Windows作業系統主機以外,Linux作業系統只要啟用SMB服務,也有可能遭受攻擊。駭客會利用此弱點攻擊 Linux 系統設備(包含網路儲存設備 (NAS)、IoT設備),一旦成功後即植入惡意程式。

企業環境(政府、製造業、金融業)大量使用 Linux 作業系統伺服器,且大部分均為關鍵業務系統。而Linux常被認為系統安全性高,較不會被入侵,因此較易疏於管理、更新、防護。駭客可能利用此情形,結合目標式攻擊與內網擴散手法攻擊此弱點,入侵至伺服器後加密檔案,進行勒索。因此,趨勢科技建議您,除了Windows作業系統需安裝修補程式外, Linux 作業系統也應時時保持更新。
若客戶在內部網路發現此弱點攻擊事件,極可能代表攻擊已進入到內網擴散階段,可搭配DDI偵測內網擴散攻擊來源。

Windows 檔案與印表機分享 SMB 通訊協定的開放原始碼軟體 Samba 當中,一個擁有七年歷史的漏洞雖然在去年 5 月已經修復,但至今仍不斷出現攻擊案例。根據該公司發布的一項安全公告指出,此漏洞可讓駭客上傳一個程式庫到可寫入的公用資料夾,並促使伺服器載入並執行該程式庫。駭客一旦得逞,就能在受害裝置上開啟一個指令列介面 (command shell) 來操控該裝置。所有 Samba 3.5.0 起的版本皆受此漏洞影響。

此漏洞 (CVE-2017-7494) 命名為「SambaCry」,因為它和 WannaCry(想哭)勒索蠕蟲所利用的 SMB 漏洞有幾分類似。此漏洞是在 2017 年 6 月數位貨幣採礦程式 EternalMiner/CPUMiner 利用它來入侵 Linux 電腦以開採墨內羅 (Monero) 數位貨幣才因而曝光。根據先前趨勢科技所蒐集到的樣本顯示,SambaCry 只被用來攻擊伺服器,且駭客頂多是利用受害伺服器來開採數位貨幣。但根據近期的資料,駭客已經會利用 SambaCry 來從事其他用途。

攻擊物聯網(IoT ,Internet of Thing)裝置,尤其是中小企業經常用到的 NAS 網路儲存裝置

這個較新的惡意程式趨勢科技命名為 ELF_SHELLBIND.A,發現日期為 7 月 3 日。類似先前報導過的 SambaCry 攻擊案例,它同樣也會在受害系統上開啟指令列介面。不過,ELF_SHELLBIND.A 與先前利用 SambaCry 的攻擊有些截然不同之處。首先,它會攻擊物聯網(IoT ,Internet of Thing)裝置,尤其是中小企業經常用到的 NAS 網路儲存裝置。其次,ELF_SHELLBIND 也攻擊採用其他 CPU 架構的系統,如:MIPS、ARM 和 PowerPC。這是首次 SambaCry 被用於數位貨幣開採以外的用途。

惡意程式分析

內建 Samba 軟體的裝置很多,隨便上 Shodan 搜尋一下就能找到:指定搜尋 445 連接埠然後輸入「samba」這個字串就能得到一份 IP 清單。駭客只需撰寫一個工具自動將惡意的檔案寫入清單中的每個 IP 位址。駭客一旦成功將檔案寫入公用資料夾,含有 SambaCry 漏洞的裝置就會成為 ELF_SHELLBIND.A 的受害者。 繼續閱讀