網路釣魚再進化,不使用執行檔!防釣 10 招應變

現在網友已經越來越能分辨網路釣魚郵件,但駭客也不是省油的燈,它們的社交工程(social engineering )技巧越來越細膩。甚至愈來愈多網路釣魚電子郵件已不再使用執行檔為附件,而是改用 HTML 網頁。因為含有執行檔的電子郵件通常會被垃圾郵件過濾軟體列為可疑郵件,但 HTML 檔案則不會,因為惡意 HTML 檔案較難被偵測,除非可證明是網路釣魚網頁。而且,網路釣魚網頁的程式碼撰寫起來較為容易,又可在任何平台上通用。
:網路釣魚執行檔易被起疑心, 改用 HTML 附件讓你上鉤!
網路釣魚執行檔易被起疑心, 改用 HTML 附件讓你上鉤!

以 Gmail、Outlook 和 Yahoo Mail 圖示,增加可信度

趨勢科技發現一波改用 HTML 網頁為附件的網路釣魚(Phishing)郵件。一旦開啟該 HTML 附件檔案,就會啟動瀏覽器並顯示如下內容:


該網頁會要求使用者輸入電子郵件帳號和密碼以檢視文件。而且為了誘騙使用者登入自己的電子郵件信箱,歹徒還刻意在網頁上放置了幾個知名電子郵件服務的圖示,如:Gmail、Outlook 和 Yahoo Mail。

當使用者輸入自己的帳號和密碼並送出表單時,這些資訊就會被傳送至歹徒所設定好的一個 PHP 腳本。這個腳本再將受害者的帳號密碼傳送至歹徒的電子郵件信箱。

2 月是 HTML 網路釣魚頁面高峰期

2016 年 7 月 1 日至 2017 年 6 月 30 日,趨勢科技 Smart Protection Network共收到了 14,867 筆資料,其中有 6,664 個非重複樣本。
下圖顯示趨勢科技每個月所收到的通報數量: 繼續閱讀

購物狂歡季,商家如何保護電子商務網站?四個抵禦網路購物威脅建議

shopping-season


東方的1111單身購物節,西方感恩節之後的黑色星期五,已經公認成為開啟網路和實體店面假日購物季的觸發事件 – 這段期間在過去幾年已經穩定地讓自身成為特殊的節日。感謝熱門的電子商務如淘寶網,亞馬遜和eBay,購物從未如此有效率。但同時,對企業和消費者來說也從來沒有如此危險。

對客戶來說,用網路找商品充滿了各種危險的可能性,因為駭客和網路騙子都正在尋找他們的下一個目標。對企業主來說,重要的是必須認真對待資訊和資料安全,不僅僅是為了自己,也為了客戶。電子商務已經打敗實體賣場成為消費者想尋找好價格的首選,因為網路購買已經變得更加方便。這對網路銷售業來說代表了一些事情 – 大量網路交易、資料安全威脅甚至是針對性竊盜。多年來,許多事件顯示出電子商務活動的成長也成為任何能夠入侵網路安全措施來駭入帳戶的駭客獲取敏感卡片資料的金礦。

[延伸閱讀:剖析資料外洩和揭開迷思]

三個購物季駭客慣用的網路威脅

在購物季,網路商店應該要採取必要措施來確保提供客戶無憂的購物體驗。為了做到這一點,企業應該要考慮一個策略,不只是要想到獲利,還要想到風險和漏洞。了解你的安全邊界可以幫助你更好地了解該如何建立正確的防禦。其中一部分是意識到可能影響到你的生意或危及你客戶的安全風險:

  1. 惡意廣告 – 在網站上(特別是在熱門電子商務網站)看到網路廣告是很正常的事,因此購物者更容易被誘騙點入顯示成彈跳式視窗或提醒警告的惡意廣告。點入這些廣告可能會在不知不覺中安裝了惡意軟體。客戶也可能經由路過式下載(drive-by download)或只是因為網頁載入了惡意廣告而受到感染。最近,已經看到惡意廣告會夾帶勒索病毒,這可能造成檔案損毀和遺失。
  2. 垃圾郵件 – 使用者喜歡在這些節日期間進行大筆交易,意味著他們更可能去觀看網路行銷。你的公司可能會寄送郵件來做行銷、銷售或提供特別優惠。然而,攻擊者會使用具備非常相似主旨或外觀的惡意郵件來誘騙客戶點入可能連到網路釣魚網站的惡意連結。 繼續閱讀

企業應該多久應該備份一次?怎樣的備份作法才最有效?

在資訊當道的年代,資料往往是企業最珍貴的資產,因此資料保護就顯得比以往更加重要。2017 年爆發了有史以來最大的一樁網路攻擊:WannaCry(想哭)勒索病毒。根據一項統計,該病毒在全球造成了高達 40 億美元的商業損失。這項統計不僅包含資料損失部分,還包括後續引發的成本,例如生產力損失與資料回復成本。作業系統、軟體,甚至硬體都可以被取代,唯獨資料無法被輕易取代或回復。目前雖然也有一些方法可以復原遭勒索病毒破壞的部分或全部資料,但這些方法不是代價昂貴、就是無法應付所有狀況。其實,企業防範資料損失最有效、也最直接了當的做法就是資料備份。

資料備份為何重要?

任何會在裝置上儲存資料的人,都應採取某種形式的資料備份,不論是客戶資料、員工檔案、醫療記錄,或者單純只是美好的照片。不過,受資料損失影響最大的還是企業,因為這通常還會連帶影響到企業的生產和服務。

如前所述,資料通常是一家公司最珍貴的資產,因此理所當然應該盡最大努力來加以守護。資料備份如同買保險一樣,能夠防範意外事件的發生。備份能夠確保企業在必要時可以輕鬆回復資料,降低營運的衝擊。

企業應該多久應該備份一次?

制定一套有效的備份計畫,最重要的一點就是決定多久應該備份一次。理想的情況是,企業應在條件許可的情況下盡量提高備份次數。雖然許多企業一天只需備份一次即可,尤其是較小的企業,但有些資料更新頻繁的企業 (如金融機構),則應該提高備份頻率,甚至應該一天備份多次。企業可採取一些可定期自動備份的軟體來減輕管理負擔。 繼續閱讀

系統例行維修時間,竟成歹徒惡搞時機?

凡機器都需要定期維護,這不單可確保機器不會因正常磨耗而損壞,還可做一些日常的零件更新和檢查。越複雜的機器,維護的過程也就越仔細。
在維護過程中,人員通常會需要操作該機器以及所有連接的相關管理系統,舉例來說,抽水馬達會連接自來水供應管路,以及一個負責監控和調整水壓和流量的控制系統。在日常維護時,必須先暫停供水以及相關安全措施,或者切換至另一個模式來更新或修復零件。

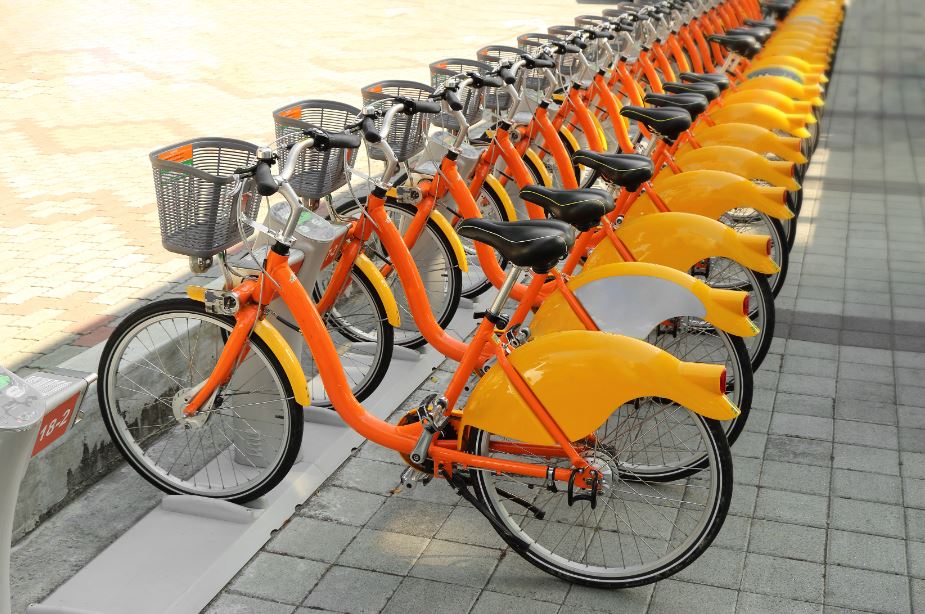
2016 年YouBike大當機,原因是心生不滿員工利用維修時間惡搞

2016 年台北市發生了一起攻擊案例讓我們深刻了解到,維護期間很可能就是歹徒攻擊的黃金時期。根據媒體報導,一位心生不滿的員工利用日常維護的機會,在台北市 YouBike 管理系統上安裝了惡意程式。結果所有的 YouBike 都因而無法租借,導致該公司遭受 662,910 美元的損害與營業損失。這名不肖工程師目前已遭逮捕並由台中地檢署正式起訴。(相關中文報導)

四個維護期間會發生的潛在問題

維護期間除了可能完全解除安全措施之外 (此時就連應用程式控管與白名單機制這類最基本的防護都付之闕如),還有其他可能遭到利用的潛在問題:

  1. 當系統維護交由第三方廠商負責時,外人就能掌握系統的存取權限。委外維護人員很可能不會遵守企業平時所遵守的安全規範,也不受原本的流程所監督。
  2. 老舊機器的維護既缺乏效率也不安全。有些系統仍需使用 CD 甚至 3.5 吋軟碟來進行更新。而且人員必須帶著軟體到每一台端點上進行維護,因此這些系統更新既不頻繁,方法也很老舊。
  3. 某些系統老到根本無法更新,只因營運需要所以還撐著。印度有 70% 的 ATM 提款機仍在使用 Windows XP,這些提款機雖然仍可使用,但卻因為眾多漏洞的而容易遭到各式各樣的攻擊。
  4. 有些白名單機制並未考慮到系統維護的情況。有些白名單機制只有啟用和關閉兩種設定,因此當維護人員為了安裝程式而關閉這項功能時,等於讓系統卸下防禦。然而有些白名單機制卻會考慮到系統維護的需求,可以只開放系統維護時所需的權限,其他部分則不受影響。

繼續閱讀

緊急弱點公佈,請盡速修補!

red alret 紅色警戒 資安/病毒漏洞警告

弱點編號:CVE-2017-11780

弱點說明:Microsoft Windows作業系統平台的SMB服務具有弱點, 駭客可遠端攻擊執行任何執行碼

可能影響:駭客可能進入內部網路時,利用此弱點進行內網擴散。或勒索病毒搭配此弱點進行擴散攻擊,如WannaCry

建議採取行動:1. 立即安裝Windows安全性更新 2.非必要關閉 SMB 服務


弱點編號:CVE-2017-11826

弱點說明:Microsoft Office RTF具有弱點,駭客可執行利用此弱點植入惡意程式

可能影響:駭客可能利用電子郵件社交工程手法,寄送帶有此弱點攻擊程式碼 Office文件給使用者。使用者開啟後將植入惡意程式

建議採取行動:1. 立即安裝Windows安全性更新 2.提醒使用者勿開啟來路不明的電子郵件附件


漏洞詳細說明請參考CVE網站:

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2017-11780

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2017-11826