小型企業的雲端之路,到頭來還是回到原點

作者:Greg Boyle 趨勢科技全球產品行銷經理

許多小型企業到目前依然對雲端運算抱持著懷疑的態度。他們懷疑雲端運算是否能在不招來嚴重風險的情況下提升他們的獲利能力。首先,讓我們來定義一下小型企業所謂的雲端運算。一般大家所認知的雲端運算有兩種:其一是軟體服務 (software-as-a-service),其二是基礎架構服務 (infrastructure-as-a-service)。
所謂的軟體服務 (簡稱 SaaS),就是將您平常辦公室所安裝的軟體改從網際網路來供應。有時候也稱為「代管」。

你已經進入了雲端世界

最常見的就是客戶關係管理 (簡稱 CRM) 系統。去年,全球有 26% 的 CRM 支出已經移轉到 SaaS 上,而且此一比例預計在 2015 年將成長至 33%。
而基礎架構服務 (簡稱 IaaS) 則是您向廠商租用資料中心的伺服器來執行您的 IT 環境,而不需自己購買硬體設備。最常見的 IaaS 範例就是網站代管服務。
此外,您可能還會聽到「公共雲端」或「私人雲端」這兩個名詞,簡單來說,公共運端就是將共用的運算資源放在您的企業外部,透過網際網路來存取。而私人雲端則是在您自己的公司內部建立一個資源共用基礎架構,然後透過內部網路服務公司內的所有使用者,而不在每一台使用者電腦上安裝軟體。

近十年內成立的小型企業一開始就是雲端的使用者

許多近十年內成立的小型企業,其實一開始就是雲端的使用者,只是企業並未意識到這點而已。這麼說並非故弄玄虛。我指的就是電子郵件和網站。
當新公司成立時,老闆採購了電腦之後的第一個想法,通常都是「設定一個電子郵件信箱」,再來就是「架設一個公司網站」,至於「購買一台伺服器」,則不是最優先的考量。事實上,90% 的小型企業都沒有自己的伺服器。
那麼,小型企業的電子郵件和網站由誰代管? 一般來說是他們的網際網路服務供應商 (ISP),這通常都隨附在寬頻網路連線套餐之內。基本上,這類由公共雲端所提供的應用程式與共用資源,就成了小型企業的 IT 基礎。 繼續閱讀

自帶設備(BYOD):企業用戶的安全缺口?

自帶設備(BYOD):企業用戶的安全缺口?

作者:Cesare Garlati(趨勢科技消費化資訊傳播者)


這篇文章來自筆者2012年8月7日在東京Direction 2012大會上發言的一部分。


筆者2012年8月7日在東京Direction 2012大會上發言


長久以來,我一直都在講消費化和自帶設備(BYOD)。而從我上次在新加坡CIO研討會上演講之後,過去這一年有什麼樣的變化呢?


發生的變化就是有越來越多企業都允許自帶設備。高階主管和IT經理第一時間地學到了自帶設備所帶來的好處和風險。


趨勢科技一直都和產業分析師(如Decisive Analytics和Forrester Research)共同合作去替IT決策者診斷問題,幫助我們了解他們的困難以及可以提供什麼樣的解決方案。他們也讓我們對於自帶設備有著深刻的了解。


因此,讓我們從最明顯的問題開始:自帶設備有多普遍?在去年,從我們的消費化報告裡可以看出,剛剛好超過一半的受訪者(56%)說他們的公司允許自帶設備。而從我們2012年最新的研究裡可以看到,這個數字已經顯著的增加了:Forrester的研究發現,這個數字目前超過了76%。最有趣的是,過去有些抗拒的國家,現在都變得比較接受自帶設備了。


自帶設備都是指哪些呢?大多數人都認為是:筆記型電腦、智慧型手機和平板電腦。而就是後兩者會導致企業最多的問題。企業的IT了解如何保護和管理安裝傳統作業系統的筆記型電腦。但很多企業還不知道要如何妥善管理來自非傳統IT廠商的行動平台,像Apple(iOS)和Google(Android)。


即使企業接納了自帶設備,他們也面臨了危險以及現實上可能產生的問題。到目前為止,最大的擔憂是資料安全、法規遵從和員工隱私。不僅如此,大約有一半受訪企業都承認,曾經因為自帶設備而遺失資料。


企業會做些什麼來確保自帶設備不會成為安全上的噩夢呢?一般來說,幾乎在所有案例裡,IT管理者會安裝安全和遠端管理軟體到使用者的設備上。讓IT更容易去抹除個人設備上的資料,一旦公司資料處於危險中時。


這些都是很好的開始,但想要妥善保護自帶設備,管理者必須了解兩件事情:要保護什麼以及威脅是什麼?


IT管理者普遍認為,當談到安全性和管理性時,受歡迎的這些行動作業系統在根本上是一樣的。然而,這並不完全正確。


在消費化報告裡,趨勢科技也檢視了這四種行動平台的安全特性:黑莓機、iOS、Windows手機和Android。這同時也是我們對這四個作業系統的評比順序:從最安全到最不安全。


如果你是IT管理者,這成了一個大問題:最安全的作業系統正在死去,而最普及的手機作業系統卻有著最多的漏洞!IT經理必須要了解,每種行動平台上的威脅狀況都有些許的不同,而要如何做好保護也就會跟著有所改變。


讓我們看看兩種最普及的行動作業系統以了解有哪些風險。第一是Apple iOS平台。


一般印象都認為Apple是個封閉、安全的平台。然而,這並不會因此讓它對危險免疫:如果你會去看那些被公開披露的漏洞,iOS在2012年的數字是大幅飆高的。還有越獄(JB),會打破Apple所築的圍牆,也降低了安全性。因此,iOS也有其危險性。


然而,Android才是真正需要擔心威脅的。來看看下圖:


Android上惡意軟體的成長速度甚至超出預期


 Android上惡意軟體的成長速度甚至超出我們的預期。Android的另一個問題是,有太多正在使用中的版本。看看下面圖表:


Android的另一個問題是,有太多正在使用中的版本


市面上有超過80%的Android設備使用的是舊版本。這意味著它上面的漏洞可能不會被修復,新的安全功能也可能無法使用。

從根本上說,相對於iOS是個封閉平台,Android是個開放平台。所以也就更可能會有各種威脅的出現,甚至在官方Android應用程式商店上也會有。讓我們看看下列事件,都是在今年剛剛發生:


簡單來說,行動平台上的威脅的確存在。但是不管你喜不喜歡,自帶設備都會出現在你的公司。IT經理應該做的是找出讓企業安全的方法。所以並非是盲目的轉換過去,而是理性的面對未來趨勢。


我希望你能從這次談話中得到三件事:


一、擁抱消費化。


它一定會發生,它也帶來了更高的生產力和整合了工作力。IT管理者應該意識到這一點,並努力讓自帶設備在企業內部成功。


二、了解各種行動平台的風險狀況。


每個行動平台上都有不同的功能以及面臨的危險。了解這些是讓自帶設備安全的關鍵。


三、部署新的安全和管理工具


一旦你了解使用者所面臨的威脅和危險,你可以部署適當的工具和技術以防範這些問題。


更多資源


你可以在https://BringYourOwnIT.com或推特https://twitter.com/CesareGarlati上關注Cesare


@原文出處:BYOD: A Leap Of Faith For Enterprise Users? 作者:Cesare Garlati(消費化資訊傳播者)


@延伸閱讀
資料防護對中小企業來說比對大型企業還重要

是時候回收舊電腦和手機,但裡面的資料要清除乾淨了嗎?

員工可能是最大的安全威脅?! 五個建議幫助員工避免網路風險

趨勢科技發表2012資安關鍵十二大預測


APT 攻擊


@參考推文
雲端系!史上最強防毒軟體現身
看更多<PC-cillin真的不一樣>100字推文

◎ 歡迎加入趨勢科技社群網站
《資料外洩》十大員工危險行為 ~員工行動化可能帶來的資料防護災難 [含資料圖表]

在資訊安全鏈之中,人是最薄弱的環節。

即使擁有最嚴格的防護和最先進的設備,公司的關鍵資料還是會有被竊取的風險,特別是當你的員工沒有警覺到(或更糟的,不在意)他們所造成的安全風險。透過預防措施可以防止資料外洩事件。可以保護好電腦設備跟系統以防禦來自外部的攻擊。

儘管如此,企業老闆還是要知道人是資料防護裡最重要的一個因素。

為了讓大家可以更了解它的重要性,趨勢科技和研究單位 – The Ponemon Institue合作來讓企業主可以了解這個問題以及解決方法。你可以到這裡來看看我們共同合作的報告摘要。除了這份報告之外,還有一些重要的文章會對你有幫助:

人為因素:資料防護裡最脆弱的環節

公司最重要的資產是員工,但這同時也可能是最脆弱的一環。特別現在是強調行動資訊,隨時連線以加強生產力的時代。

 員工的疏忽讓公司陷入風險。

 >78% 的公司曾經在過去兩年內遭受至少一次的資料外洩事件。

雖然現在的網路犯罪日漸猖獗,只有 8% 的公司最後發現資料外洩的主因來自外部攻擊。

 員工行動化可能帶來災難。

員工行動化可能帶來災難
員工行動化可能帶來災難


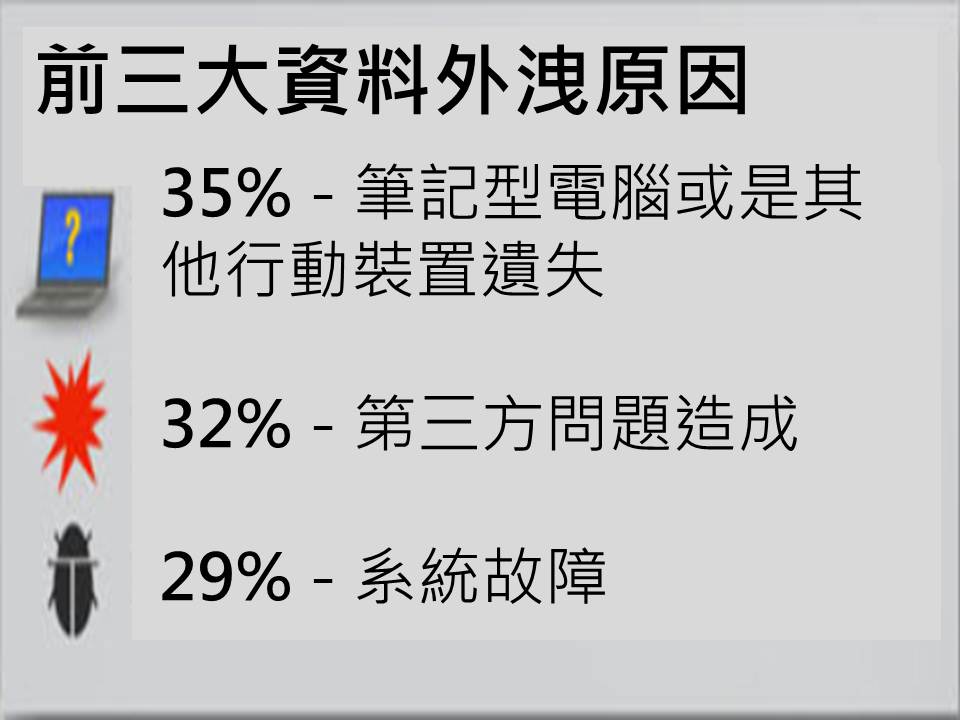
 前三大資料外洩原因

  1. 35% – 筆記型電腦或是其他行動裝置遺失
  2. 32% – 第三方問題造成
  3. 29% – 系統故障

35% 的公司發現筆記型電腦或行動裝置遺失是資料外洩的主因。其中有56% 發生時,員工他們的筆記型電腦、智慧型手機、平板電腦或其他行動裝置存放有機敏資料。

員工不會回報帶有資料的行動裝置遺失事件。

只有 19% 的員工會自動回報資料外洩事件。
56% 的公司承認資料外洩事件都是無意中發現的。

 員工不會回報帶有資料的行動裝置遺失事件。

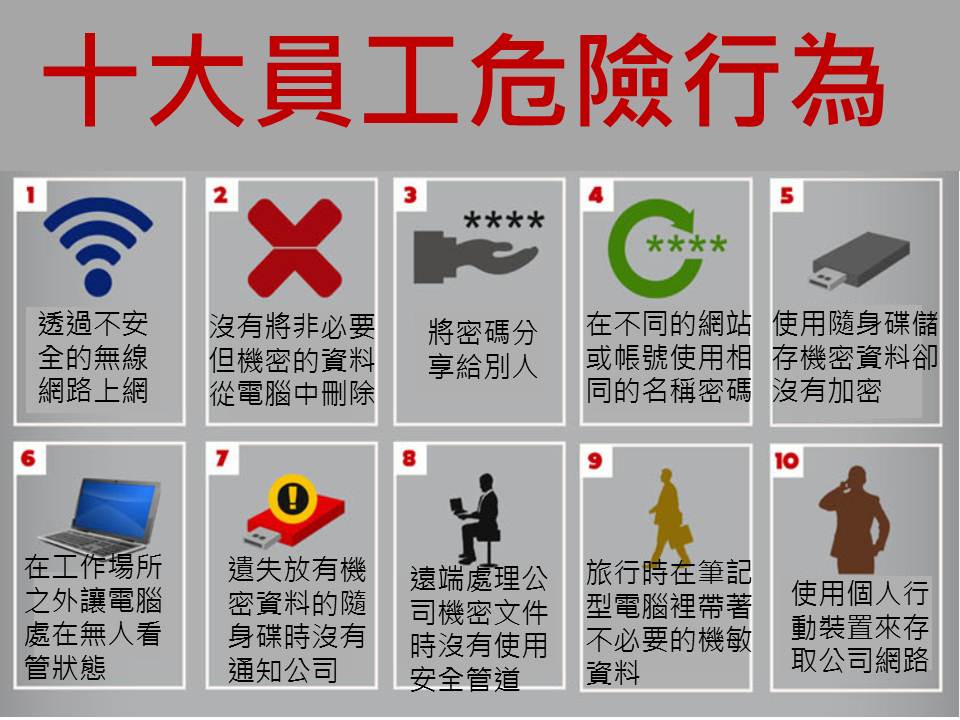
 十大員工危險行為 

  1. 透過不安全的無線網路上網
  2. 沒有將非必要但機密的資料從電腦中刪除
  3. 將密碼分享給別人
  4. 在不同的網站或線上帳號使用相同的名稱密碼
  5. 使用隨身碟儲存機密資料卻沒有加密 繼續閱讀

員工可能是最大的安全威脅?! 五個建議幫助員工避免網路風險

並不是說你的員工不好,他們可能只是不了解他們在工作時上網有多麼的危險。而這就是問題所在:他們的無知,很可能會變成你的頭號網路安全威脅。這裡是五個你可以參考來解決安全問題的建議:

1.    避免員工誤觸地雷網址

網頁過濾技術能夠限制會讓人分心的正常網站(像是Facebook),但也能夠阻止你接觸到令人討厭或惡意的網站,這在粗心的使用者點到他們不該去碰的連結時很有用。網頁過濾技術可以封鎖某些網站,可能是因為藏有病毒,也可能是會讓公司產生法律問題的網站。

2.    使用強密碼

一個無知的使用者無論在哪個網站都用一樣的密碼,而且這密碼可能是一個名字、一組數字排列像是「12345」,甚或就直接用「password」。所以需要建立使用強密碼的政策:要有8-15個字元,夾雜著數字和字母以避免被人簡單的猜中。記住,密碼最好不是使用單字,而是利用某些模式產生。而且密碼應該每隔幾個月就改變一次。
參考文章:
關於密碼千萬不要做的四件事與密碼設定小秘訣
你可能沒想過的密碼保護秘訣
從Hotmail 密碼外洩事件,看六種密碼被竊的手法(上)

我複製、貼上密碼,他在幕後接收!-從Hotmail 密碼外洩事件,看六種密碼被竊的手法(下)


3.    教導員工分辨假防毒軟體

假防毒軟體彈出視窗仍然困擾著許多中小企業使用者。如果一個人不是特別了解技術,而且也不夠細心的話,當看到螢幕上突然出現一個可怕的警告訊息,很容易就會上當了。請確保員工知道公司內部使用什麼防毒軟體,而且當它進行更新時是什麼樣子。正常情況下它會自動更新,不需要使用者來手動進行。你的員工應該知道,當出現任何要更新他們安全軟體的提示都有可能來自偽造的來源。

假防毒軟掃瞄作業結束之後,還會顯示遭到哪些病毒感染


假防毒軟掃瞄作業結束之後,還會顯示遭到哪些病毒感染

繼續閱讀

小型企業所該了解的關於網站威脅和網路犯罪的五件事

對於網路犯罪份子來說,沒有太小而無不去攻擊的目標。但小型企業仍然有著這樣的心態 – 只有跨國大公司才是網路犯罪分子的目標。他們堅信,因為他們很小所以很安全。正因為如此,這些企業老闆往往無視於網路犯罪威脅和安全問題,也讓小型企業成為被垂涎的對象。

不要成為他們的一份子。是時候面對現實了。

現實一

任何企業,無論大小、類型都可能是網路犯罪的受害者

大多數小型企業不相信網路犯罪份子會把目標放在他們身上。根據Visa公司和美國國家網路安全聯盟(NCSA)的調查,註1 一千個小型企業中,有85%認為大型企業是比他們更有可能的目標。超過一半(54%)對於自己比大型企業做好更多準備來保護公司和客戶資料具有信心。

這些小型企業認為自己不會出現在攻擊者的雷達上。他們的想法是,和他們這些小型企業比起來,網路犯罪分子會先針對大型企業或消費者。但在現實中,網路犯罪分子並不會有任何歧視。只要有利可圖,只要有可以攻擊的點,他們就會動手。並沒有所謂的優先順序,只要有安全漏洞就可以了,所以就算是小型企業,網路犯罪份子都會一視同仁。

2010年NCSA VISA 小型企業研究概覽

現實二

網路犯罪份子對於小型企業所掌握的資訊是有興趣的

雖然並沒有大型企業那種規模,但是中小企業(SMB)還是一樣面臨內容安全風險。銀行詐騙攻擊仍是個真實存在的威脅。註2 中小企業一直都是惡意軟體的目標,像是會竊取密碼的鍵盤側錄程式,讓網路犯罪分子可以去存取其財務帳戶。資料竊盜變得十分猖獗,在二〇一一年,中小企業的銀行帳戶被偷走了超過十億美元。註3 這表示你的員工和客戶的資料,以及財務帳戶資訊都是網路犯罪分子的首要目標。

資料遺失事件內的個人資訊(來源:https://datalossdb.org)

資料遺失事件內的個人資訊(來源:https://datalossdb.org)

圖1. 資料遺失事件內的個人資訊(來源:https://datalossdb.org)


現實三

網路犯罪份子每一秒都會產生針對小型企業的新威脅

單單二〇一二年上半,我們就替中小企業防護了超過一億四千二百萬次威脅。我們的趨勢科技專家們指出,至少有兩個因素造成了這麼大的數量。首先是社交工程攻擊成為主流,讓中小企業成為容易攻擊的目標。

而第二個原因就是中小企業的數量龐大。光是在美國一地,二〇一一年就有約二千七百萬家中小企業。註5 讓中小企業成為一個值得攻擊的目標。但對網路犯罪份子來說,中小企業更具吸引力的是他們往往缺乏保持IT團隊的預算,更不用說是專責於資安的IT部門。

網路犯罪份子讓小型企業損失數十萬美元。殭屍網路是他們首選的武器。殭屍網路會悄悄滲透進網路內。讓網路犯罪份子可以在員工和客戶不知情下去取得小型企業電腦的控制權。

在二〇一二年三月,美國聯邦調查局提出關於有駭客攻擊美國中小企業的銀行詐騙攻擊報告。註6 這些網路犯罪分子使用惡名昭彰的惡意軟體 – ZeuS/ZBOT木馬程式來攻擊小型企業。這些惡意軟體攻擊竊取了超過三百萬美元。

趨勢科技專家們也看到了專門針對小型企業的網路釣魚活動和漏洞攻擊。這些騙局所用的訊息常常都和稅有關,利用政府機構的名義,透過假客戶投訴或採取法律行動等恐嚇威脅手法。同時也利用漏洞攻擊常見的應用程式。

現實四

法規遵循是很花錢,但不符法規會更加花錢,而且會為網路犯罪開啟一扇窗戶

並非所有小型企業都了解法規遵循(Compliance)問題。有些人甚至認為自己符合,並且有足夠的安全防護。除此之外,有15%的中小企業覺得他們可能在一年內遇到安全入侵問題。註7

不符法規最終可能會導致生產力損失、業務中斷和高額的法律費用。對於跨國企業來說,法規遵循費用大約是三百五十萬美元。註8 但和不符法規的高額代價相比,這是個很小的支出。你的小型企業也和許多大型企業一樣,會有流程、人員和技術,這一切都同樣的面對網路犯罪的威脅。


現實五

小型企業正轉移到雲端去,同時擁抱雲端安全,但網路犯罪份子也不會落後


雲端運算已經不再只是個口號,而成為了現實。今日的整體中小企業雲端運算市場價值估計約有八十六億美元 註9,而到了二〇一四年會來到一千億美元。此外,從二〇一一年起,有高達74%的中小企業計劃增加在雲端運算軟體上的支出。而在二〇一〇年下半年,採用雲端運算的中小企業只有14%,這是個顯著的進步。

儘管整體來說,這一切都在積極發展中,但小型企業仍然沒有花費足夠的經費在雲端安全上。IDC的報告指出,只有19%的小型企業和約36%的中型企業有將提高安全管理視為優先的關鍵IT支出。註10 中小企業的IT開支。每年是以5-6%的速度成長。

小型企業面對損失資料、生產力、銷售、聲譽跟最重要的金錢風險,因為網路犯罪份子所製造的威脅是以指數在增加。


中小企業所使用的雲端服務(來源:spiceworks.com)


你要如何保護企業?

在目前的威脅環境中,沒有企業是安全的。每個企業都是網路犯罪份子的首要目標。


利用以下提示和最佳作法來保護你的企業:


  • 保持警覺。確保你自己和每個員工(不管是不是技術人員)都了解最新的網路犯罪。接受關於最新詐騙手法的訓練,並且實施最佳作法,像是不回應不明電子郵件,或點開裡面的附加檔案或可疑連結。


  • 強制落實內部安全規範。加強網路安全性和銀行通訊協定也是明智的作法。


  • 提早計劃。隨時注意是否有可疑的網路活動,準備好任何入侵攻擊的緊急應變措施。


  • 保護你的設備。確保你的設備或客戶端是安全的。趨勢科技的Worry-Free Business Security Service是基於雲端的安全解決方案,可以提供企業資料隨時隨地的防護。它可以防護個人電腦、伺服器和其他Windows設備,像是銷售用設備。

@原文來源:

https://www.trendmicro.com/cloud-content/us/pdfs/business/tlp-small-business-is-big-business-nov2012.pdf


想了解更多關於網路安全的秘訣和建議,只要到趨勢科技粉絲網頁 或下面的按鈕按讚


  1. https://info.guardiananalytics.com/rs/guardiananalytics/images/2012_Business_Banking_Trust_ Study_Exec_Summary.pdf
  2. https://www.trendmicro.com/cloud-content/us/pdfs/business/white-papers/the_cloud_advantage.pdf
  3.   https://www.trendmicro.com/cloud-content/us/pdfs/security-intelligence/reports/rpt-its-big- business-and-its-getting-personal.pdf
  4. https://www.getbusymedia.com/small-business-stats/
  5. https://www.fbi.gov/newyork/press-releases/2012/another-cyber-fraud-defendant-charged-in-operation-aching-mules-sentenced-in-manhattan-federal-court
  6. https://www.trendmicro.com/cloud-content/us/pdfs/business/white-papers/the_cloud_advantage.pdf
  7. https://www.tripwire.com/tripwire/assets/File/ponemon/True_Cost_of_Compliance_Report.pdf
  8. https://www.informationweek.com/smb/services/smb-cloud-market-worth-86-billion/229219131
  9. https://www.idc.com/getdoc.jsp?containerId=prUS23507912

◎延伸閱讀

五個給小型企業關於雲端運算的迷思與事實

《趨勢專家談雲端運算》VMworld的熱門話題:為什麼安全團隊喜歡虛擬化桌面架構

虛擬化的無代理防護也適用於雲端嗎?

會攻擊VMware虛擬機器的新病毒:Crisis(又稱為Morcut)

Cirsis/MORCUT 惡意軟體掛載虛擬機器

《趨勢專家談雲端運算》軟體定義網路重新洗牌:VMware收購Nicira,Oracle收購Xsigo

《趨勢專家談雲端運算》墮入虛擬化相關威脅的深淵


APT 攻擊


◎即刻加入趨勢科技社群網站,精彩不漏網