奈及利亞駭客新手法 「鷹眼」勒索全球中小企業

中小企業主應採「管家式」防毒服務  保護交易不受駭

 【2015年6月29日台北訊】趨勢科技發現2個奈及利亞駭客集團,專門勒索全球開發中國家的中小企業,不只是竊取資訊、而是進一步攔截受害企業的交易行為,讓企業或客戶把款項付給歹徒所持有的帳戶。趨勢科技呼籲台灣中小企業主,為了避免金錢與商譽受損,需立即強化資安防禦機制,除了安裝資訊安全軟體之外,兼具專家服務及主動式防護的「管家式」防毒服務,可隨時監控異常的病毒行為,即時提出被駭警示,可幫助中小企業在有限的人力與預算內能享有最佳防護。目前趨勢科技也免費提供替中小企業主量身打造的雲端防毒服務試用機會,請看詳情 。
攻擊 入侵 駭客 一般 資料外洩


趨勢科技資深技術顧問簡勝財表示,不是只有進階惡意程式才可能危及企業營運,駭客現在只需要一個簡單的後門程式就已足夠。趨勢科技旗下的「前瞻威脅研究團隊」,日前密切監控了兩個奈及利亞詐騙集團的行動(代號分別為 Uche 和 Okiki),這兩個行動專門攻擊開發中國家的中小企業,它們不光竊取資訊,還會攔截受害企業與其合作夥伴之間的交易資訊。而歹徒採用的就是一個只需 35 美元就可取得的簡易後門程式:鷹眼(HawkEye)。

簡勝財指出,儘管歹徒使用的惡意程式很簡單,但其手法卻不單純。Uche 和 Okiki 已不再是以往常見的一人犯罪集團,也不再只是單純地將竊取到的資訊轉賣給他人而已,他們會善用竊取的資訊,來設法從受害企業身上榨出更多利潤。

例如,一般網路犯罪集團偏愛「快速掠奪」的技倆,例如散布一波挾帶惡意附件的垃圾郵件,一有受害者上鉤就把握機會好好敲詐一番,但 Uche 和 Okiki 的攻擊卻是採用另外一種手法慢慢地與受害者互動以建立信任。歹徒專門鎖定中小企業用來回覆外部詢問的電子郵件信箱,首先發送不帶任何惡意附件或陷阱的詢問信件到這些信箱,然後積極地透過郵件往返與這些中小企業互動,等到取得目標企業的信任,就藉由先前溝通的情境寄送後門程式「鷹眼」(HawkEye) 給目標企業,以感染並滲透對方的電腦。
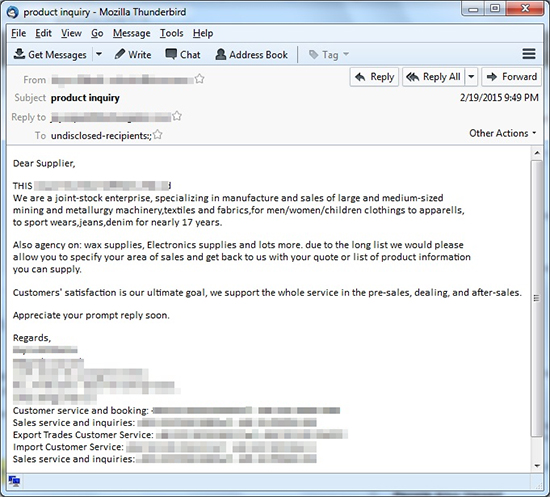
 

Okiki 發送至攻擊目標的實際郵件樣本
圖 1:Okiki 發送至攻擊目標的實際郵件樣本


駭客的目的,不在竊取網路銀行或社群網站等帳號的登入資訊,而是更大的目標:公司的電子郵件帳號控制權!這種手法的轉變,為歹徒製造了更多機會,因為這樣就能看到中小企業與合作夥伴或客戶之間的電子郵件往來、交易以及所有其他資訊。有了這些資訊,駭客就能想出更多詭計,包括:攻擊受害企業的相關機構、或藉由橫向移動滲透到母公司、或是利用「供應商資訊變更」進行詐騙等。
繼續閱讀

< WS 2003 EOS > Windows Server 2003 終止支援倒數計時

五月中,Microsoft 針對 Microsoft Windows Server 2003(WS 2003)一口氣釋出了七份安全公告。現在,這個長壽的伺服器作業系統只剩兩次週二定期性更新:6 月 9 日 (二) 以及 7 月 14 日 (二)。過了 2015 年 7 月 14 日,WS 2003終止支援後,未來 Windows Server 2003 將不再有任何安全更新。

win20030529

就實際而言,這意味著,若您 2015 年 7 月 15 日起還在使用 Windows Server 2003 的話,未來當 Windows Server 2003 發現任何新的漏洞時,您將立即面臨危險,因為從那一天起,Windows Server 2003 將不再釋出任何安全更新。

這並非第一次Microsoft 長壽的作業系統面臨終止支援。就在一年前,Windows XP 也終於在歷經 13 年半的日子之後劃下句點。雖然 Windows Server 2003 不像 Windows XP 如此長壽,但也快 12 歲了,其伺服器端面臨的問題也和 Windows XP 用戶端一樣嚴重。

正如 Windows XP 當年終止支援前夕仍有大量的用戶一樣,即使現在我們也還能看到大量企業正在使用 Windows Server 2003。根據 The Enterprise Strategy Group 最近的一項調查顯示,82% 的受訪者其企業內仍有一些 Windows Server 2003 存在。這些受訪者當中有 25% 表示,針對即將終止支援這件事的打算就是「在缺乏支援和維護的情況下繼續使用 Windows Server 2003」。

使用缺乏支援的作業系統,當視為營運上的一項漏洞,因為這基本上是個危險又不智的舉動。 繼續閱讀

變更密碼和移除惡意軟體並不足以化解 APT 目標攻擊

APT

說到APT攻擊-進階持續性滲透攻擊 (Advanced Persistent Threat, APT) /目標攻擊,攻擊者並非無所不知。他們需要在早期階段收集資料來了解目標,他們會從各種情報來源收集資料,像是Google、Whois、Twitter和Facebook。他們可能會收集電子郵件地址、IP位址範圍和連絡人列表等資料。然後將其來製造釣魚郵件的誘餌,最終可以讓他們滲透入目標組織的網路。

一旦進入,攻擊者會開始橫向移動階段。在此階段,攻擊者會進行端口掃描、服務掃描、網路拓撲映射、密碼嗅探、鍵盤記錄和安全政策滲透測試。目標是找到更加機密的資料以及更加隱密的存取方式。

橫向移動讓攻擊者可以取得對自己有利的資料。他們現在知道了有哪些安全弱點、防火牆規則設定缺陷和錯誤的安全設備部署。他們現在也擁有了最新的網路拓撲、密碼設定和安全性政策。 繼續閱讀

Schannel 漏洞=Windows 版的 Heartbleed漏洞?在進行永不停歇的漏洞管理上,虛擬修補程式可能不是萬靈丹

隨著潛藏在 Microsoft Windows 超過十年的  Secure Channel( SChannel )安全通道漏洞公開披露,趨勢科技建議 Windows使用者立即修補自己的系統以防範攻擊。Windows SChannel是Microsoft 的資料安全傳輸平台,此漏洞將造成一個可能遭蠕蟲入侵的情況,讓駭客不需借助使用者的操作就能取得系統控制權。

Schannel

這個被戲稱為「 Winshock」( Windows 震撼)的漏洞,其嚴重性被  Common Vulnerability Scoring System ( CVSS) 通用漏洞評分系統評定為 9.3分 (總分10)。如此高的嚴重性,再加上駭客向來喜歡在漏洞披露之後迅速發動一波攻擊,趨勢科技 Deep Security立即提供了解決方案來對抗這個漏洞。此外,Microsoft也在本月的定期安全更新當中釋出了修補程式。

趨勢科技資深技術顧問簡勝財指出:「這又是一個像Heartbleed(心淌血)漏洞那樣潛在已久而且可能影響深遠的漏洞。當爆出這類新聞時,網路犯罪者通常會立刻卯足全力開發出專門利用新漏洞的攻擊。因此,大眾最重要的是迅速採取應變措施以防範系統遭到入侵或破壞。趨勢科技呼籲客戶將解決此漏洞列為第一要務,而我們也提供了Microsoft修補程式之外的補強措施。」

趨勢科技專家建議客戶採取下列行動:

  • 立即安裝Microsoft修補程式。

  • 改用Internet Explorer以外的瀏覽器來降低風險。

  • 使用Microsoft支援中的新版Windows平台。

=========================================================
Schannel 漏洞=Windows 版的 Heartbleed漏洞?在進行永不停歇的漏洞管理上,虛擬修補程式可能不是萬靈丹

有線電視和衛星電視都製作了許多精彩的內容,但也有很多是垃圾節目,身為消費者的我們會試著去進行篩選。但就如我們都會發現的,要找到對我們來說重要而有意義的內容是件困難的工作。你需要依賴別人的意見,而不是靠自己痛苦的坐在電視前研究哪些會有意義。沒人想要在沒有好處的事情上浪費時間。

如果我們覺得當個沙發馬鈴薯都是件困難的工作,資訊人員和安全專家所面對的就是極其困難的任務,必須去觀看和過濾他們基礎設施內的各個頻道。被迫無時無刻在他們環境裡各種持續不斷出現的噪音中判斷出哪些跡象需要加以注意。微軟在這個禮拜所推出的最新週期性修補程式是安全專家和資訊工程師另一項重擔的例子,必需去處理層出不窮的漏洞。Schannel漏洞攻擊絕對是必看的頻道,必須叫第四台來馬上修復。

橫跨全球的變更管理會議已經舉行以確認最新公布漏洞的營運嚴重性和風險,以及補救程序和時刻表。讓我們面對現實,這對任何人來說都不是簡單的程序。有些組織具備相當成熟的方法和程序來在自己環境內進行關鍵修補程式及週期性修補程式的更新。但絕大多數組織都沒有辦法做到如此成熟的境界,更別說工作人員需要不停的面對持續出爐的關鍵修補程式。這是個以指數成長的問題,沒辦法用傳統方法解決。

社群內有許多關於這項漏洞的出現和嚴重程度。意見從「它是Windows版本的Heartbleed心淌血漏洞」必須立即加以注意,到「還沒有任何漏洞攻擊碼或案例出現」所以讓我們謹慎點,在正常的修補週期進行更新。兩邊的說法都沒有錯,該怎麼做則取決於組織,可以有各種不同的做法。許多系統永遠無法及時得到修補,直到為時已晚。 繼續閱讀

假 Outlook Web Access 登入頁面為餌,鎖定美國國防產業

在趨勢科技最近所發表的報告:「Operation Pawn Storm行動」裡,我們提到這個攻擊行動用了三種攻擊手法。在本文中,我們會探討第三種:網路釣魚(Phishing)郵件將受害者導到假的Outlook Web Access登入網頁。

很顯而易見的是,這種做法簡單而有效,並且重複使用。透過一行簡單的 Javascript 程式碼,數百萬的Outlook Web Access(OWA)使用者就可能會成為狡詐但簡單的網路釣魚(Phishing)攻擊受害者。這裡並沒有用到漏洞來進行攻擊。只有使用JavaScript的功能、微軟 OWA 的預覽窗格和兩個錯誤的近似網域。我們已經看到這網路釣魚攻擊被用來針對美國國防產業像 Academi(過去稱為 Blackwater)、SAIC 和 OSCE 等公司。

它如何運作

為了要針對國防產業公司 Academi,攻擊者註冊了兩個近似正常網域的網域名稱:

  1. tolonevvs[點]com(真正的新聞網域是:tolonews.com(關於阿富汗的新聞網站)
  2. academl[點]com(真正的公司網域是:academi.com)

連到近似網域的連結透過魚叉式網路釣魚郵件寄到Academi – 只寄送給可能會想收到來自tolonews.com電子郵件通知的少數員工。

當目標透過 Microsoft Outlook Web Access 的預覽窗格打開電子郵件並點入這些錯誤的近似網域,就會打開新頁籤來載入正常的新聞網站。從攻擊目標的角度來看,他們的瀏覽器會如下所示:

圖1、點入錯誤的近似網域後會在新頁籤中打開真正的新聞網站(點入以看大圖)

繼續閱讀