趨勢科技與國際刑警組織 (INTERPOL) 合作逮捕奈及利亞網路犯罪集團首腦

在趨勢科技研究人員的協助下,國際刑警組織 (INTERPOL) 和奈及利亞經濟與金融犯罪委員會 (Economic and Financial Crime Commission,簡稱 EFCC) 最近破獲了一個變臉詐騙集團 (又稱為商務電子郵件入侵Business Email Compromise, BEC)   ,並且逮捕了 40 歲的奈及利亞籍犯罪首腦「Mike」,該集團涉及了多起 BEC 詐騙、419 詐騙以及愛情詐騙等等。

Mike 旗下的犯罪集團成員遍布奈及利亞、馬來西亞與南非等國,警方相信其不法獲利超過 6,000 萬美元以上,受害者分布廣泛,其中單一受害者甚至損失 1,500 萬美元以上。

趨勢科技對於 BEC 詐騙集團的調查

我們是在 2014 下半年調查 Predator Pain 和 Limitless 兩個 BEC 詐騙惡意程式時開始注意到 Mike (他曾經化名為「Chinaka Onyeali」和「Beasley Martyn」)。我們在分析前述惡意程式幕後操縱 (C&C) 基礎架構的過程中追查到 Mike。隨後在 2014 年末,我們將所有關於 Mike 的資料轉交給國際刑警組織。國際刑警組織正是透過這份資料,再加上其他研究人員提供的資訊,循線追查到 Mike 並於 2016 年 6 月將他逮捕到案。

BEC 可說是一種非常有效的詐騙手法,歹徒已經從各式各樣的企業手中騙到相當龐大的金額。根據估計,從 2013 年至 2015 年,BEC 已累積造成 23 億美元的損失,到了 2016 年甚至攀升至 30 億美元。這類詐騙專門鎖定企業內部掌管公司帳目的員工 (會計、行政及財務),且專門假冒成公司高層主管 ( CXX之類的)。這種詐騙手法可說是屢試不爽,許多企業都曾遭其毒手。我們先前就曾在「數十億美元的詐騙:商務電子郵件入侵 (BEC) 背後的數字」一文當中探討過這類手法。

趨勢科技從 2014 年起便 經由國際刑警組織在新加坡的全球創新總部 ( Global Complex for Innovation,簡稱 IGCI) 與國際刑警組織展開密切合作 。這項合作案已促成多個網路犯罪集團的破獲及逮捕行動,其中甚至包括一些自以為躲在法律鞭長莫及之處的歹徒。未來,我們將繼續與國際刑警組織密切合作,協助他們將更多網路犯罪集團繩之以法。


趨勢科技技術長 Raimund Genes 表示:「趨勢科技一向致力推動公私部門合作共同打擊網路犯罪。這群專門利用科技來犯罪的分子是我們的共同敵人,因此趨勢科技將盡力協助執法機關逮捕並起訴這些網路歹徒。這一次的成功經驗,象徵著網路資安社群合作又再度邁向另一個里程碑。」

這位奈及利亞籍嫌犯據稱是某個 40 人犯罪集團的首腦,其成員遍布奈及利亞、馬來西亞與南非,他負責提供惡意程式並執行網路攻擊。同時,警方懷疑他利用中國、歐洲與美國洗錢集團提供的人頭帳戶來存放贓款。

國際刑警組織全球創新總部 (INTERPOL Global Complex for Innovation) 執行董事 Noboru Nakatani 表示:「這次的逮捕行動全靠資安社群成員們的群策群力才能順利達成。因為,創造一個更安全的網際網路世界,是大家共同努力的目標。由於複雜性使然,變臉詐騙非常難以追查,因此公私部門合作變得非常重要。」

趨勢科技身為國際刑警組織的策略合作夥伴,經常透過該組織位於新加坡的國際刑警組織全球創新總部為該組織及其會員國提供必要的知識、資源及策略來打擊全球網路犯罪。
調查:超過 20% 受訪單位防禦勒索病毒不及格;26%企業未做好資料外洩防範

2016 年 1 月至 5 月期間,趨勢科技做了一項網路調查,請受訪者就「趨勢科技 2016 年資安預測」報告當中所提出的各項資安領域評估一下其所屬公司的準備情況。我們統計了受訪者的回應,並就其公司的資安準備度與今年最大的資安威脅做個比較,得出一項對應的成績。

成績「優良」者,代表企業機構已能防範今年最大的資安威脅。成績「及格」者,代表企業機構已建置了相當的安全防護,但在某些領域仍有改善空間。成績「不及格」者,代表企業機構並未達到保護企業資料和資產的最低基本要求。不過,不及格的企業機構不必氣餒,只要強化一下當前的資安策略並投資適當的解決方案即可。

根據這項「企業資安準備度調查」,僅有 18% 的受訪者已做好充分準備,另有 21% 在一些關鍵的防護點並未做好防禦措施。以下是我們根據產業和地理區域所做出來的統計數據和圖表。


不同產業的資安準備度 

 26%受訪單位未做好資料外洩防範 

整體來看,資料防護依然是許多企業機構最弱的環節,有 26% 的受訪者表示並未做好網路攻擊相關資料外洩的防範。此外,在全部的受訪者中,有 18% 的受訪者對於網路勒索、行動惡意程式以及其他行動付款機制相關的威脅並未做好準備。

超過 20% 受訪單位防禦勒索病毒不及格 

今年依然有各種新的網路勒索手法和形態出現。根據美國聯邦調查局 (FBI) 的統計,2016 年第一季勒索病毒 Ransomware (勒索軟體/綁架病毒)的獲利創下有史以來的新高:2.09 億美元。然而,有 33% 受訪者仍表示其公司不是沒有嚴格執行重要資料的強制備份,就是不曉得他們到底有沒有備份。有超過 20% 的通訊/媒體、銀行,以及教育機構在勒索病毒防範方面拿到不及格的成績。

 25%使用智慧型裝置的醫療機構,未能充分採用最佳實務原則防範威脅

當被問到公司是否有配發 PC、筆記型電腦、平板、智慧型手機之外的工作用聯網裝置給他們時,受訪者的回答呈現兩極化。將近 50% 表示沒有,其餘的則被允許在工作上使用個人或配發的智慧型裝置。那些使用智慧型裝置來工作的受訪者,顯然已做好嚴格的身分認驗證措施,並且會定期更新。然而,在使用智慧型裝置的醫療機構當中,有 25% (大多在美國) 並未充分採用最佳實務原則來防範物聯網(IoT ,Internet of Thing)威脅。 繼續閱讀

面對勒索病毒,醫療產業表示準備好了,但…

在年初的《資安預測準備度調查》結果顯示:醫療產業對勒索病毒的準備度最好,但之後卻出現了病人被迫轉院,醫院改採紙本作業等多則醫療產業受到勒索病毒侵襲的嚴重個案…..

每年,趨勢科技的技術長 (CTO) Raimund Genes 都會和研究人員以及來自全球的資安專家面對面坐下來,針對未來一年的資安情勢提出一些預測。

今年,我們決定調查一下大家對今年預測的情勢做了多少防範的準備。從一月起,趨勢科技便開始進行一項有關今年各項資安預測準備度的網路問卷調查。

目前我們已分析完今年 1 月至 5 月所收到的問卷,並且從中發現了不少有趣的結果。同時,我們也根據受訪者所處的地區和產業歸納出一些結論。

所以,這份報告供了一些值得參考的訊息。

Raimund 之前所做的預測之一就是:「2016 年將成為網路勒索之年」,就當前的勒索病毒 Ransomware (勒索軟體/綁架病毒)危機看來,這項預測可說是完全獲得印證。此外,從受訪者的回答以及近期所發生的一些事件,也能給我們不少啟示。


在因勒索病毒侵襲上新聞之前,醫療產業:我們已做好準備防禦網路勒索

就這次的問卷調查來看,各產業受訪者對於網路勒索問題的準備度以醫療產業表現最好。下表顯示各產業受訪者在「網路勒索」問題上回答「準備度最為不足」的比例:

網路勒索
1 通訊/媒體 32%
2 銀行、金融、保險 22%
3 教育 21%
4 其他 (餐飲、快速消費品、房地產、材料) 20%
5 公共事業、交通運輸、能源、電信 19%
6 科技 17%
7 零售 17%
8 政府機關 16%
9 醫療 6%
10 製造 0%

然而,我們卻在新聞媒體上多次看到醫療產業受到勒索病毒 Ransomware侵襲的嚴重個案,甚至付出高額贖金。

延伸閱讀:
刪除備份,逼迫就範!! 新勒索軟體 SAMSAM ,攻擊伺服器漏洞,鎖定醫院
Locky 勒索軟體迫使醫院緊急將所有電腦關機,改用紙本作業

我們該如何解釋這準備度與現實情況的差異?很簡單:面對勒索病毒,其實我們的準備並不如自己想像中那麼充分。

我們問卷調查的方式是請受訪者評量自己的資安準備度,因此受訪者的回答代表他們對自己的認知。


cloudsec

繼續閱讀

為什麼勒索病毒一再得逞?其策略和作法不僅僅是加密

研究顯示有公司在考慮要儲存比特幣(Bitcoin),以防遭到勒索病毒攻擊時能夠在短時間內回復重要檔案,這是個好方法嗎?

各行各業的大小企業要如何去準備對抗勒索病毒 Ransomware (勒索病毒/綁架病毒)攻擊?有一份最新的研究顯示有公司在考慮要儲存比特幣(Bitcoin),以防真的遇到攻擊時能夠在短時間內回復重要檔案。雖然趨勢科技並不建議屈從於支付贖金,因為這無法保證能夠讓檔案救回,而且之後還可能容易被當成勒索病毒的攻擊目標,但我們也不能怪這些大型機構和企業會如此做。勒索病毒攻擊可能會中斷業務運作和生產力,並且會造成公司的信譽損害,這一切都是付款取得解密工具之外的損失。


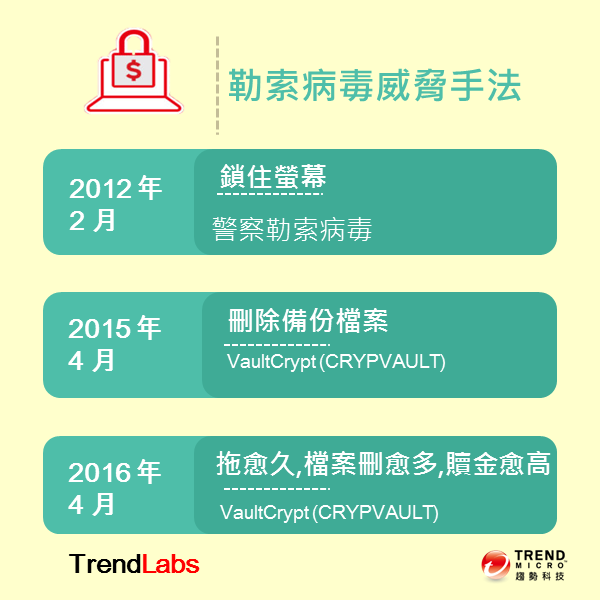
勒索病毒威脅手法
勒索病毒威脅手法

為什麼勒索病毒仍然繼續?

為了避免成為勒索病毒的受害者,最好是能夠了解它如何運作以及它為什麼會成功。當然,社交工程誘餌和商業等級加密是讓勒索病毒攻擊成功的重大因素,但是除此之外,最近幾波的勒索病毒還採用了其他惡意軟體行為,雖然技術尚不完全成熟,但結合在一起時還是造成了更大的破壞,讓IT人員更加頭痛,也得花費更多時間和精力來解決問題。

試想一下,某公司接到消息稱他們的檔案連同最核心的資料都已經被加密,必須支付贖金才能夠取回,IT人員作了該做的事情,將網路切割並且將受感染系統從網路隔離,他接著試圖清理受感染電腦和回復檔案,但他遇到了一些挑戰。

舉例來說,勒索病毒家族常見的作法是會刪除陰影複製(Shadow Copy),這可以透過下列指令做到:


vssadmin.exe Delete Shadows/All/Quiet

WMIC.exe shadowcopy delete/nointeractive


透過刪除陰影複製(Shadow Copy),它會移除檔案備份,讓你無法回復檔案,請注意,Windows 7和8作業系統加入了刪除陰影複製(Shadow Copy)功能;然而這在Windows 8使用者介面中看不到。CRYPWALL、Locky、CERBER和CRYPTESLA等變種會使用這種技術。

其他行為可以大致分類為:修改啟動程序、散播以及防偵測機制:

修改啟動程序

覆寫或抹除開機磁區(MBR)可能會導致系統無法啟動,這種功能會增加使用者進入安全模式來回復系統的難度,PETYA是具備此功能的一種勒索病毒,而MATSNU則會執行後門指令來抹除開機磁區及鎖住螢幕。

散播策略

因為勒索病毒使用了加密演算法,想要回復單一系統的檔案已經有難度了,更何況有些勒索病毒能夠透過外接式硬碟和網路共享來散播,讓其他重要資料也被加密。被稱為Zcryptor的勒索病毒(ZCRYPT加密勒索病毒)可以透過外接式硬碟及網路共享散播。 繼續閱讀

強化端點防護成為多層次勒索病毒​​防禦的一環

難有可靠的統計數據可以顯示出全球勒索病毒 Ransomware (勒索軟體/綁架病毒)疫情的確切規模,但根據美國聯邦調查局的資料,單單 CryptoWal l這個變種就在短短一年多內帶來超過1,800萬美元非法暴利。顯而易見的,這已經成為黑帽駭客對受害者敲詐錢財的新歡了。這也是為什麼趨勢科技推出全面性的活動來幫你向勒索病毒說不。

網路安全 NB 筆電 鎖頭

我們推出了系列文章來詳細說明多層次防禦是組織降低感染風險的最佳做法,在上一篇的文章中,我們說明大多數威脅能夠在網頁和電子郵件閘道被攔截,雖然這是真的,但確保你佈署些什麼來攔截可能穿過的東西也非常重要,這就是端點安全防護作用的地方。

犯罪份子的搖錢樹

勒索病毒 Ransomware攻擊可以具毀滅性,使企業資料無法被存取就能夠癱瘓整間企業,即便不是所有資料都會被惡意軟體加密,但很可能你會被迫將整個IT系統離線作為防禦措施,這可能導致服務中斷、生產力損失及嚴重打擊你的聲譽。

好萊塢長老教會醫療中心是最早因為這類攻擊而上新聞的機構之一,一般認為攻擊造成醫院被迫將病人轉診和取消X光、電腦斷層掃描和實驗室作業,執行長Allen Stefanek後來承認支付了40比特幣(Bitcoin)的贖金(當時約17,000美元)來取回它的檔案。他聲稱這是「回復我們的系統和行政作業最快和最有效的方式。」

這也讓我們很容易知道為什麼勒索病毒在網路犯罪世界變得如此受歡迎,以及為什麼組織必須提高預防措施來避免遭受類似的命運。

該怎麼做?

正如之前的文章所說,趨勢科技的網頁和電子郵件閘道解決方案可以攔截99%的勒索病毒威脅。大多數這類威脅都是透過這些管道來針對你組織內最脆弱的一環 – 一般使用者,但這可能被偷偷繞過的1%怎麼辦?畢竟在勒索病毒數量節節上升的時候,1%仍可能是相當大的數量,而只需要一個使用者一次的錯誤點擊就能夠讓組織陷入混亂。 繼續閱讀