《APT 攻擊》南韓 DarkSeoul 大規模 APT 攻擊事件事件 FAQ


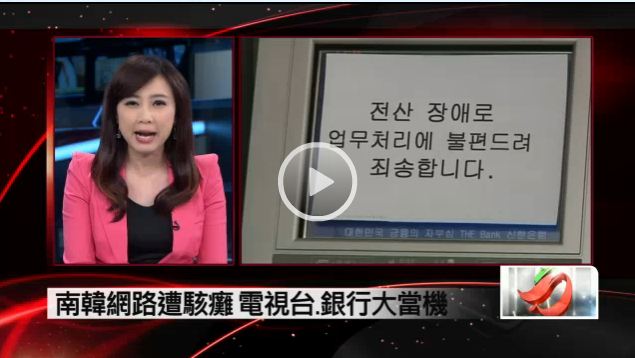
南韓遭駭客攻擊事件,引發中外媒體大量報導
南韓遭駭客攻擊事件,引發中外媒體大量報導(圖為壹電視報導)


•    2013 年 3 月 20 日在韓國發生什麼?
在 3 月 20 日下午,多家韓國民間企業遭受數次攻擊,業務運作嚴重中斷。此次事件的開始是受害企業內部數台電腦黑屏,網路凍結,造成電腦無法使用。
*本事件有一說為南韓 DarkSeoul  大規模APT攻擊事件)

4月中事件調查出爐,報導說北韓至少策畫了8個月來主導這次攻擊,成功潛入韓國金融機構1千5百次來部署攻擊程式,受駭電腦總數達4萬8千臺,這次攻擊路徑涉及韓國25個地點、海外24個地點,部分地點與北韓之前發動網路攻擊所使用的地址相同。駭客所植入的惡意程式總共有76種,其中9種具有破壞性,其餘惡意程式僅負責監視與入侵之用,相關報導:
韓國320駭客事件調查出爐,北韓花8個月潛入企業千次部署攻擊

•    誰在此次攻擊事件中受到影響?

數家韓國媒體與金融機構的網路受到影響,尤其是媒體,據報導他們的業務運作受到嚴重中斷,要完全恢復至少需要4至5天。

•    攻擊者的意圖為何?

目前還不知道攻擊者的動機,但是攻擊造成的影響是終端正常業務運作,表明了這是一次破壞行動。如果不知道攻擊者的真面目,很難去判定此次攻擊的意圖為何。

•    攻擊活動如何開始? 相關的惡意軟體如何入侵?

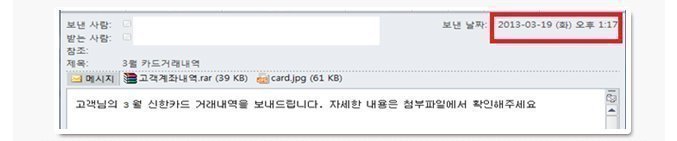
一封偽裝成三月份信用卡交易紀錄的郵件被送給被害者,該郵件包含兩個附件,一個是無害的 card.jpg,另一個是惡意的 .rar 文件,文件名寫著「您的帳戶交易歷史」
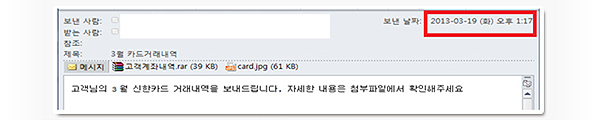
韓國遭駭客攻擊的社交工程信件
韓國遭駭客攻擊的社交工程信件

•    此次攻擊事件的感染途徑為何?

附件的 .rar 文件是一個 downloader,它會連接數個惡意 IP 地址並下載 9 個文件。企業內部的中央更新管理伺服器也遭受入侵而被植入惡意程序,更新管理機制讓這個惡意程序能夠相當快速地散播到所有連接此伺服器的電腦。該惡意程序會新增數個組件,其中包含一個 MBR (主開機記錄,Master Boot Record) 修改器。

•    在終端電腦上發生什麼?

這個 MBR 修改器,經趨勢科技偵測分析,定名為 TROJ_KILLMBR.SM 惡意程序。該惡意程序被設定在 2013 年 3 月 20 日執行,在這個時間之前,它只是安靜地存在系統之中。當設定的時間到達之後,TROJ_KILLMBR.SM 覆蓋MBR並且自動重啟系統,讓此次破壞行動能夠生效。它並且利用保存的登入訊息嘗試連接 SunOS、AIX、HP-UX 與其他 Linux 伺服器,然後刪除服務器上的 MBR 與文件。

對於Windows Vista 或是更新的版本,它會搜尋所有固定或移動硬碟中文件夾裡的全部文件,用重複的單詞去覆蓋文件,然後刪除這些文件與文件夾。在根目錄的文件是最後被覆蓋的。對於比 Windows Vista 舊的操作系統,它會覆蓋所有固定或移動硬碟的開機引導紀錄 (boot record)。

•    在 3 月 20 日之前有沒有對於此事攻擊事件的提前預警?

在一個趨勢科技的客戶環境中,我們能夠判斷至少在一天前,也就是 3 月 19 日,他們就已經遭遇了這個威脅。然而藉由趨勢科技威脅發現設備 DDI 的協助,他們能夠提早知道並且採取防禦措施。

•    趨勢科技對於此次攻擊事件提供什麼保護?

趨勢科技 DDI 利用偵測到相關郵件中的惡意附件,啟發式偵測名稱為 HEUR_NAMETRICK.B,我們也提供特徵碼去查殺 MBR 修改器,同時我們能夠偵測此次攻擊相關的所有 URL 與垃圾郵件。

•    趨勢科技客戶在此次事件中有受到影響嗎?

趨勢科技 DDI 能夠利用啟發式偵測與沙盒分析提示與此次攻擊相關郵件中的惡意附件。由於 DDI 提供的訊息,客戶能夠提早採取預防措施,防止威脅影響他們的系統。

     面對 APT 攻擊企業該怎麼辦呢? 這是我們的建議 

•    確保重要主機的防護及安全

。    駭客企圖利用具有中控管理的程式來散播惡意程式,所以包含防毒軟體、資產管理、軟體派送及 AD 等等,因此做好主機保護很重要。

。    程式本身也必須做好防護,以免成為攻擊的管道。 繼續閱讀
《APT 攻擊》趨勢科技Deep Discover 成功協助南韓客戶抵抗駭客多重攻擊

 趨勢科技再次呼籲企業應正視客製化資安防禦策略重要性  

南韓爆發史上最大駭客攻擊,社交工程信件樣本

【2013 年 3 月 27日 台北訊】上周爆發的南韓遭受駭客攻擊事件引起全球注目,也引發企業經營者及IT人員對於企業自身防禦方案是否周全的熱烈討論。全球雲端防毒廠商趨勢科技(TSE:4704)在事前透過客製化防禦策略,成功協助南韓客戶抵擋駭客攻擊,讓趨勢科技的南韓客戶事先發覺並採取回應,因此未發生任何損失。但根據過往經驗,不排除駭客會再發動另一波攻擊,趨勢科技再次呼籲企業應正視客製化防禦策略的重要性,才能確保企業免於成為駭客下波攻擊的犧牲者。透過趨勢科技的趨勢科技Deep Discovery搭配客製化防禦方案,全球六大銀行當中就有三家採用趨勢科技Deep Discovery,更有超過八十多個政府機構也採用這套解決方案免於此類攻擊。

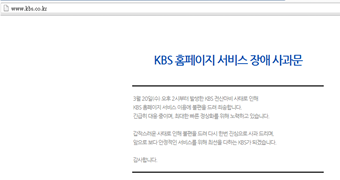
KBS網站目前依然無法使用
KBS網站被駭後無法使用

南韓多家大型銀行及三家大型電視公司相繼在當地時間 2013 年 3 月 20 日星期三出現多台電腦失去畫面的情況。有些電腦甚至在畫面上出現骷髏頭的影像以及來自名為「WhoIs」團體的警告訊息。此攻擊是南韓同一時間遭受的多起攻擊之一。根據趨勢科技研究顯示,這是一次惡意程式攻擊的結果,歹徒一開始假冒銀行寄送主旨為「三月份信用卡交易明細」的釣魚郵件,內含會清除系統的主開機磁區 (Master Boot Record,簡稱 MBR)的惡意程式。駭客並且設定該惡意程式在 2013 年 3 月 20 日同步發作。一旦發作,將使銀行電腦系統完全癱瘓,必須逐一重灌才能回復。 繼續閱讀

防止Facebook 臉書帳號被盜,亂加朋友進入購物情色社團(內附檢舉信箱與取回帳號網址)

警政署 165 反詐騙專線年初指出,短短半個月就有高達 30 件加入facebook 臉書社團被騙的報案;兩名女大生揪團網拍撿便宜,團購被騙了60餘萬元。最近更有人帳號被盜後亂加社團,甚至慘遭「盜刷買A片」。

facebook like 臉書 讚

<退出可疑社團,請這麼做>

現在就立即檢查自己有沒有被加入了一些購物或情色或其他未被告知的社團,立刻選擇退出!!
1.到臉書右上方點選”首頁”
2.滑鼠移到左側”社團”,點選”更多”,展開所有你自願或非自願加入的社團
3.把滑鼠移到你不想加入的社團名稱旁的小鉛筆,選擇”退出社團”


《三步驟,避免Facejacking》即使有人知道你的Facebook密碼,也無法登錄的必學設定

登錄臉書,在右上方的下拉式選單選擇「帳號設定」。 進入設定頁面後,點選左側功能列的「帳號保安」 接著進入下列設定
Step1.點選「安全瀏覽」右側的編輯選項以啟動此功能
*這將確保你在使用臉書時是加密的,可以防範類似Firesheep的密碼竊聽工具。

Step2,點選「登入通知」右側的編輯選項,選擇當有人從無法識別的裝置試圖進入你的帳號時,是否要透過電子郵件或簡訊來通知你。


Step3.點選「登入許可」右側的編輯選項。
啟動之後會有一個安全代碼發送到你的手機上。之後即使有人知道你的密碼,如果沒有安全代碼仍然不能登錄


繼續閱讀

《APT 攻擊》南韓爆發史上最大駭客攻擊 企業及個人用戶電腦皆停擺

3 月 20 日當天,南韓三家大型銀行和兩家最大電視台因為遭到目標式攻擊而陷入癱瘓,造成許多南韓人無法從 ATM 提款,電視台人員無法作業。

南韓爆發史上最大駭客攻擊,社交工程信件樣本

【2013 年03月21日 台北訊】駭客針對南韓主要銀行、媒體,以及個人電腦發動大規模攻擊,截至目前為止,趨勢科技已經發現多重攻擊。駭客主要針對南韓主要銀行與媒體的補丁更新伺服器(patch management server)佈署惡意程式,造成受攻擊企業內部的電腦全面無法開機,作業被迫停擺;另一攻擊則針對南韓的企業網站,有的網站遭攻擊停擺,有的網站則是使用者造訪該網站都會被導向位於海外的假網站,並被要求提供許多個人資訊;此外,駭客並針對個人用戶發動電子郵件釣魚攻擊,假冒南韓銀行交易記錄名義,誘騙使用者下載內含木馬程式TROJ_KILLMBR.SM的執行檔,使用者電腦開機區遭到覆蓋,導致使用者無法開機。

attack

趨勢科技內部偵測到的針對企業內部的目標攻擊,目前已知受影響的企業主要為銀行以及媒體。這波攻擊以企業補丁更新伺服器(Patch Management Server)為標的,駭客成功入侵受害企業的補丁更新伺服器佈署惡意程式,該惡意程式會隨著企業員工電腦定期下載補丁(Patch) 而散佈至企業內部,造成企業內部電腦全面停擺,無法進行作業。

另一個攻擊則針對企業網站進行攻擊,目前已知南韓知名企業網站遭到入侵,並恐有被植入不明惡意程式之可能。除了企業之外,駭客並針對銀行使用者展開一波社交工程陷阱( Social Engineering)郵件攻擊。駭客透過一封假冒南韓銀行的信件,信件內容表示為使用者的交易記錄,要求使用者打開附件,附件內容其實為一個執行檔,一旦使用者下載執行後,將被下載一個名為TROJ_KILLMBR.SM的惡意程式,電腦開機區的所有資訊將被覆蓋,導致電腦無法開機。 繼續閱讀

近五成的網友僅花10 秒閱讀隱私條款,即按下:我同意!

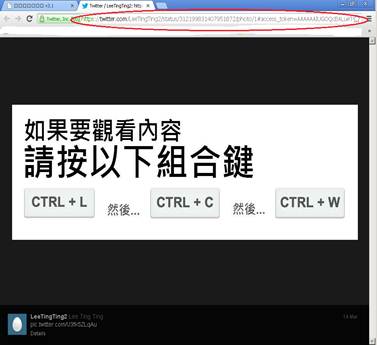
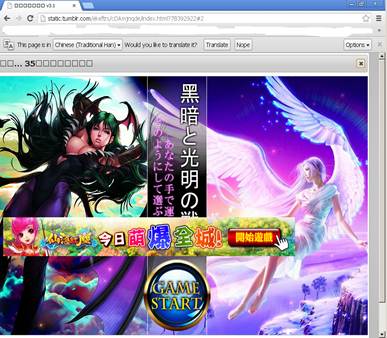
好奇心讓你的Facebook成為詐騙貼文宣傳管道!近期Facebook上廣佈兩個分別名為「瘋了!我不敢相信,自己看看吧!」以及「x!太失望了,你看看」的貼文,並附上看似影片連結的Linekee短網址誘惑民眾點選,要求民眾輸入Facebook帳號密碼,以及特定組合鍵。   輸入後使用者將會看到特定遊戲廣告。同時此一貼文也被轉貼到使用者的Facebook頁面上,令使用者不堪其擾。


近期Facebook上廣佈兩個分別名為「瘋了!我不敢相信,自己看看吧!」以及「x!太失望了,你看看」的貼文,並附上看似影片連結的Linekee短網址誘惑民眾點選,要求民眾輸入Facebook帳號密碼,以及特定組合鍵。


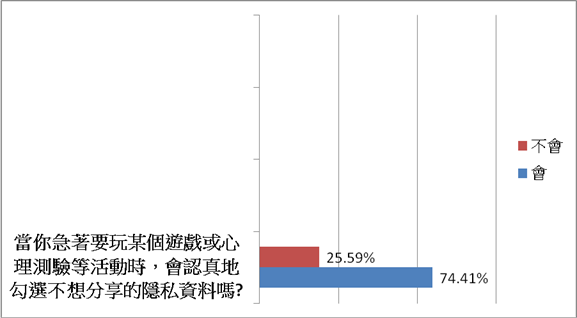
趨勢科技調查逾六成網友1分鐘內點選聳動標題 心理測驗或遊戲連結   【2013 年03月19日 台北訊】好奇心讓你的Facebook成為詐騙貼文宣傳管道!近期Facebook上廣佈兩個分別名為「瘋了!我不敢相信,自己看看吧!」以及「x!太失望了,你看看」的貼文,並附上看似影片連結的Linekee短網址誘惑民眾點選,要求民眾輸入Facebook帳號密碼,以及特定組合鍵。 輸入後使用者將會看到特定遊戲廣告。同時此一貼文也被轉貼到使用者的Facebook頁面上,令使用者不堪其擾。而根據趨勢科技的調查,七成的網友看到好玩遊戲時會認真勾選隱私資料的分享權限,但同時也有近五成的網友僅花10 秒的時間閱讀隱私條款後按下我同意,顯示網友對聳動標題、心理測驗或遊戲的連結,仍不具有抵抗力。


  根據趨勢科技的調查,七成的網友看到好玩遊戲時會認真勾選隱私資料的分享權限,但同時也有近五成的網友僅花10 秒的時間閱讀隱私條款後按下我同意,顯示網友對聳動標題、心理測驗或遊戲的連結,仍不具有抵抗力。

調查

調查

繼續閱讀