從李姓富商女被網路情郎海削,認識奈及利亞 419 詐騙案(Nigerian 419 Scam)

 今日有則新聞指出 , 經商的李姓富商女(四十二歲)在網路結識自稱馬來西亞國油公司工程師,兩人透過網路熱戀並論及婚嫁,對方引誘她跨國投資石油開發工程,一年來人也沒見過,就已經匯款美金八十萬元(約台幣2320萬)。因對方對兩人未來發展始終避重就輕,所謂的投資獲利又無消息,李女親赴馬國查證,發現相關投資皆為虛設。刑事局指出,這類「奈及利亞郵件/419詐騙 (Nigerian 419 Scam)」,國人平均每月發生兩件,損失金額超過千萬元。
另一篇報導中的案例是,任職於新竹科學園區的被害者,在交友網站上認識馬來西亞女子,女方藉口前男友持裸照威脅台幣180萬元分手費,否則要散播至網路為由,向該男要求金錢援助,男子匯了共計約台幣131萬多元進入女子指定帳號,後發現照片中的「金知慧」為韓國女星才知受騙。

美金 地下經濟 黑色產業


所謂奈及利亞 419 詐騙(Nigerian 419 Scam),是指奈及利亞刑罰第419條為詐騙犯罪相關條例,因此用「奈及利亞419」來泛指違反奈及利亞法律,欲偷偷將資金轉出奈及利亞詐騙手法。根據《419大聯盟》(419 Coalition,美國境內對抗Nigerian Letter活動組織)透露,光是1985-1999年14年間,利用“Nigerian Letter”名義騙取的金錢超過50億美元,而且更成為非洲國家“奈及利亞”的第三大工業。

奈及利亞詐騙案又名“419 Fraud”或Nigerian Letter,所謂 Nigerian Letter,是一個歷史悠久的行騙手法,近年則由傳統的郵遞信件改為發放電郵,Nigerian Letter通常以官方機構署名,內容提及一筆數千萬美元的鉅款,基於種種理由,必須盡快匯出國外,否則就化為烏有。

根據 FBI 網站的解釋,奈及利亞郵件或419詐騙 (Nigerian 419 Scam)是結合假冒身份跟各種預支費用的詐騙威脅,奈及利亞政府對於這些騙局的受害者並不表示同情,因為受害者其實是想要違反奈及利亞法律的偷偷將資金轉出奈及利亞。

常見的詐騙手法是藉由一封來自奈及利亞的郵件開始,犯嫌通常會假冒歐洲白領,以投資美鈔、黃金、開發案詐騙,或宣稱繼承皇家貴族遺產,但須繳稅金才能取得,並答允提供部分財產,釣被害人上鉤;還藉口投資失利、進出口貨被海關阻擋,尋求周轉資金。騙徒會勸誘收件者透過信中所提供的傳真號碼將資料傳送給詐騙者,像是具備抬頭的空白信紙、銀行名稱和帳戶號碼。假設你能當人頭洗錢,用你的銀行帳戶作為該筆鉅款暫時寄存之用,將獲得一筆可觀酬金。

當受害者把帳號等個人資料奉上,詐騙集團便會要求你預繳部分費用,包括轉帳、律師費、行政費等等。之後,轉至一些沒有外交協定的國家,例如奈及利亞,甚至邀請你親身往奈及利亞領取酬金。據了解, 受害者遍及歐洲、美國、加拿大、日本、韓國、中國與台灣等。據報導,近年已有17位網友被騙至奈及利亞境內後被殺害。

2008年四月,西班牙警方曾破獲奈及利亞犯罪集團,散發詐騙信件聲稱贏得西班牙樂透彩,但以「繳稅」為由詐騙數千名英美民眾達一億七千萬歐元。在台灣也發生多起網拍詐騙事件。犯罪集團看準警方受限無邦交、司法互助問題易造成追查斷點,提醒網友收到來路不明的信件或從事網路交易時提高警覺。

近來歹徒以馬來西亞為據點,用網路或電話交友來進行詐財,甚至取得被害人不雅照,伺機恐嚇勒索。


防範奈及利亞/419詐騙:

  • 如果你收到來自奈及利亞的郵件,要求你發送個人或銀行資訊,不要以任何方式回覆。可以向刑事警察局165反詐騙專線查詢或就近向轄區警察局報案。
  • 如果你知道有誰陷在這類騙局之中,鼓勵該人盡快聯繫警察局。
  • 如果有人自稱為奈及利亞或其他外國政府官員來要求你幫忙處理海外銀行帳戶內的大筆資金,切記要抱持著懷疑的態度。
  • 不要相信合作可以得到承諾的巨款。
  • 小心保護你的帳戶資訊。

@原文參考來源:
美國聯邦貿易委員會公布互聯网十二大商業陷阱
https://www.fbi.gov/scams-safety/fraud

扮白領情郎 奈及利亞騙徒海削女富商

「奈及利亞419」假浪漫真詐騙一票癡情男奉上5千萬

間諜軟體發送下載Skype授權憑證通知信, 發動雙重陷阱 ,監控使用者裝置, 竊取機密個資

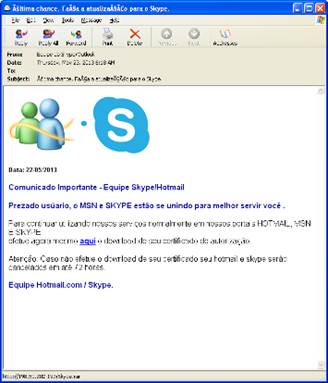
接獲Skype授權通知的信件?小心已經成為間諜軟體的攻擊目標。趨勢科技發現國外已經出現網路犯罪者假冒Skype官方通知電子郵件,並宣稱須盡快點選信中連結下載「官方授權憑證」,否則使用者的Skype帳號將會被刪除,點選該網址後將下載TSPY_DELPBANK.EB間諜軟體,該軟體會監控並竊取受感染裝置上的網頁瀏覽資訊、滑鼠活動記錄以及系統資料等資訊,更會於使用者瀏覽特定國外銀行網頁時,跳出看似該銀行要求提供個資的假視窗,不成功獲得使用者個資絕不罷休。

MSN與Skype的合併改變民眾多年的網路通訊軟體使用習慣,適應嶄新的Skype介面以及悼念MSN小綠人離去的同時,趨勢科技發現國外已經出現有心人士假Skype官方名義廣泛發送「要求使用者即刻下載授權憑證」電子郵件的案例,郵件內文提醒使用者若不盡快下載所謂的「授權憑證」,其Skype帳號將被停權。

假冒Skype官方名義發送的假「要求下載授權憑證」信件樣本

假冒Skype官方名義發送的假「要求下載授權憑證」信件樣本

該間諜軟體會收集以下資料:

  • 網頁瀏覽資訊
  • 滑鼠活動紀錄
  • 鍵盤活動紀錄
  • 桌面截圖
  • 系統資訊

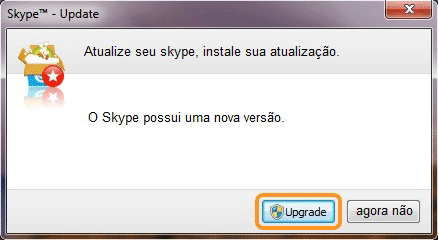
當間諜軟體在傳送上述資料時,會出現以下 Skype 更新畫面,藉以掩人耳目

犯罪者設計彈出視窗,使用者容易誤以為Skype正在更新,誰知間諜病毒正在入侵。

犯罪者設計彈出視窗,使用者容易誤以為Skype正在更新,誰知間諜病毒正在入侵。

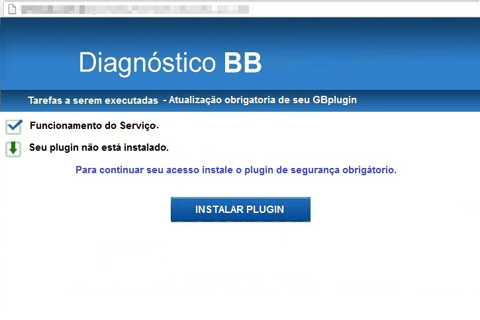
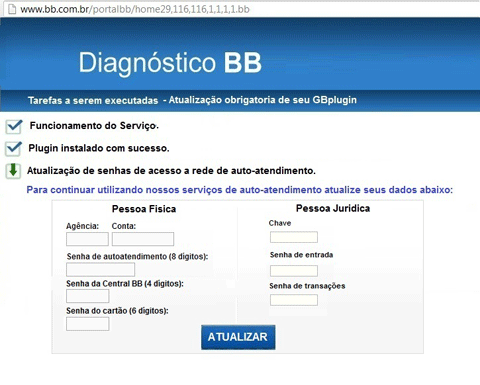
除了上述行為外,當使用者連到特定國外銀行網站時,該間諜程式會跳出看似安裝「 Gbplugin」的視窗,讓使用者誤以為需要下載此程式才能瀏覽網站,一旦點選下載,將會看到顯示下載完成的視窗,接著就被導向假冒該銀行的網頁,網頁中要求使用者提供許多個人資料,不排除可能會造成個人姓名、電話,信用卡個資等相關資訊外洩。

第二重陷阱:假冒特定銀行網頁,誘騙使用者提供許多機密資訊。

第二重陷阱:假冒特定銀行網頁,誘騙使用者提供許多機密資訊。

第二重陷阱:假冒特定銀行網頁,誘騙使用者提供許多機密資訊。

趨勢科技資深顧問簡勝財表示:「這是一個多層設計的電子郵件社社交工程陷阱( Social Engineering)手法,結合Skype與MSN合併的議題讓使用者降低戒心,一旦點選後將遭植後門程式,除了使用行為以及電腦系統資訊遭監控外,歹徒煞費苦心的最後目標仍是鎖定使用者較為機密的個人資料,以圖謀利或是冒用使用者身分進行不法行為,不排除之後可能出現使用相同手法並針對華語地區的攻擊出現。」

趨勢科技用戶請放心, PC-cillin 2013雲端版會封鎖該垃圾郵件,同時也會封鎖所有相關的惡意網址和惡意軟體。

V1_banner540x90


PC-cillin 2013 雲端版跨平台同時支援Win、Mac及Android手機與平板,立即下載試用

PC-cillin 2013雲端版跨平台同時支援Win、Mac及Android手機與平板,立即下載試用

防毒軟體大評比.PC-cillin 排名第一


還不是趨勢科技粉絲嗎?想了解更多關於網路安全的秘訣和建議,只要到趨勢科技粉絲網頁 或下面的按鈕按讚加入粉絲,各種粉絲專屬驚奇好禮,不定期放送中

◎ 歡迎加入趨勢科技社群網站


針對企業與大型機構的新興「Safe」鎖定目標攻擊興起

超過ㄧ萬受害IP 遍佈百國 以亞洲地區國家為大宗 


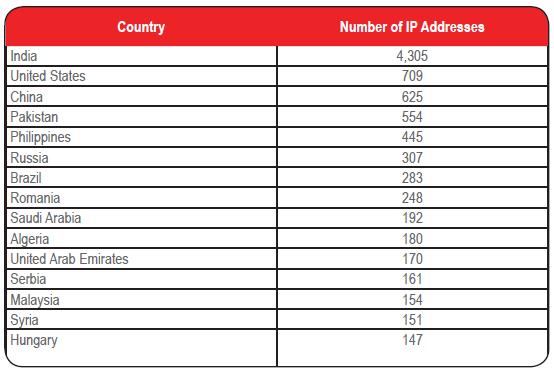
【2013 年 5 月 30 日台北訊】趨勢科技發現一個名為「Safe」的全新鎖定目標攻擊,攻擊對象為政府機關、科技公司、媒體、研究機構,以及非政府組織。Safe 攻擊的散布方式採用魚叉式網路釣魚(Phishing)電子郵件,內含專門攻擊 Microsoft Word軟體漏洞 (CVE-2012-0158) 的惡意附件檔案,惡意程式入侵電腦後將與C&C伺服器連線,近而竊取受害電腦資料並且下載更多惡意程式。根據趨勢科技的追蹤分析,已知有近12,000個受害IP,受害者遍佈超過 100個國家,平均每天有71個受害IP連往C&C 伺服器,其中最大宗受害IP來源國集中在印度、美國、中國以及巴基斯坦。

針對企業與大型機構的新興「Safe」鎖定目標攻擊興起

圖一:受害IP遍佈全球100多個國家,

前五名中除了美國外,其餘皆為亞洲地區國家。


這項攻擊首度現身於 2012 年 10 月,「Safe:鎖定目標威脅」(Safe: A Targeted Threat) 研究報告指出,「 Safe」鎖定目標攻擊使用的是專業軟體工程師所開發的惡意程式,這些工程師可能與地下網路犯罪集團有所關聯。趨勢科技病毒防治中心 Trend Labs 資訊安全專家 Macky Cruz 表示:「我們觀察到一些較小型攻擊正逐漸興起,不同於以往資安業界所熟知的較為大型且行跡較為明顯的攻擊,此類小型攻擊採用email社交工程手法,入侵特定全球企業及機構,Safe 攻擊就是這樣一個例子,它使用少數的幕後操縱伺服器、新型惡意程式,並且僅針對特定目標進行鎖定攻擊。」

 針對企業與大型機構的新興「Safe」鎖定目標攻擊興起

                                                   圖二:Safe 鎖定目標攻擊運用電子郵件樣本。 繼續閱讀

蠕蟲程式會複製自己到有密碼保護的壓縮檔內

通常使用者將多個檔案壓縮成單一檔案是為了方便或是為了節省空間。然而,趨勢科技發現有個蠕蟲程式會自我複製加入受密碼保護的壓縮檔裡。

趨勢科技取得一個蠕蟲程式樣本(被偵測為WORM_PIZZER.A的),會利用特定的WINRAR命令列來散播(見下圖)。一旦執行,會讓WORM_PIZZER.A複製自己到壓縮檔內,特別是ZIP、RAR和RAR FX檔案。這個蠕蟲程式不會從這些壓縮檔提取密碼。上述的命令列是正常指令,使用者可以用它來將檔案加入壓縮檔內,只要系統內裝有WINRAR。然而,惡意軟體濫用這功能將自己複製到壓縮檔內。

圖一、WINRAR命令列

經過趨勢科技的測試,這種蠕蟲程式是被WORM_SWYSINN.SM從一特定網站下載而來。

這種方式讓人想起出現在二〇一〇年的WORM_PROLACO變種,其中有個變種會將某些EXE檔案和自己的複本壓縮在一起。但讓WORM_PIZZER.A特別有意思的是,它會巧妙地將自己複製進壓縮檔內,就算是有密碼保護的壓縮檔也一樣。當毫無戒心的使用者解開這些壓縮檔時,並不知道裡面已經加入了蠕蟲程式,所以可能會跟其他檔案一樣去執行這惡意程式。

圖二、WORM_PIZZER.A複本(bot.exe)出現在壓縮檔內 繼續閱讀

“你傳送的照片將在 N 秒後,自動消失”用SnapChat傳送私密照,真的萬無一失嗎?

作者:Tom Mason

這封訊息將在五秒鐘後自我毀滅。這就是SnapChat的概念,它也被譽為是下一個Instagram。這個應用程式現在每秒鐘送出超過1000張照片,底下是它的運作模式:

你拍一張照片,選擇想要寄送的對象。接著你可以設定這照片在他們的手機上待多久後自我毀滅。據說這個應用程式甚至會在收件者試圖替要自我毀滅的照片截圖時警告寄件者。

腦海中所浮現的第一個關於這應用程式的功能就是,它可能是種安全的方式來傳送「性息」。想得更深入一點,不難想到可以將SnapChat用在其他惡意用途。它可以用來傳送考試的答案。或者可以用它來建立毒品交易或是和情婦暗通款曲。我可以想到一堆這樣的例子,不過你應該知道我的意思了。


當你用SnapChat傳送照片,它真的消失了嗎?

這是問題所在,當你使用該應用程式發送照片,它真的消失了嗎?如果你有讀SnapChat的隱私政策,他們聲稱「雖然我們會試圖盡可能地在訊息傳遞後立即刪除照片,」該政策說,「我們不保證所有的訊息內容都會被刪除」。

還是不相信這有問題…做個簡單的Google搜尋,顯示有許多方法可以回復已經損毀的照片,即使是已經被刪除。有許多公司只要收取小額的費用就可以幫忙回復照片。

不幸的是,SnapChat造成一種錯覺,就是東西可以完全消失,這就是危險所在。它看起來可能沒什麼,但是一旦照片進入公共領域,就可能會產生嚴重的後果。政治家、明星和球星都曾經成為外流照片或影片的受害者。

所以,我們可以做些什麼?

我做過我的父母警告我不要做的事情,那是我同樣會希望我的孩子不會去做的事。然而,孩子就是孩子,有時他們就是會做出以後會後悔的事情。

如果只是禁止使用SnapChat,可能會讓孩子們跟他們的社交圈疏離,所以如果他們想用SnapChat,就讓他們了解相關的風險。更不用說未成年兒童的色情照片可能會產生嚴重的法律後果,包括坐牢和登記入性罪犯資料庫內。

溝通是任何關係的關鍵,和孩子們談論SnapChat跟理解他們為何要使用它是非常重要的。 SnapChat也可以用在好的地方,像是送一張有趣的圖片可以讓朋友開心起來,這是另一種和朋友保持聯繫的方式。 繼續閱讀