《打假週報》雙11 購物節詐騙搶先開跑:貨到通知簡訊、PChome24h購物幸運轉盤,覬覦你的個資!

倒數兩週即將迎接電商界年度盛事「雙11購物節」,不少詐騙訊息紛紛出籠。根據全球網路資安解決方案領導廠商趨勢科技觀察,近期最常見的詐騙包括透過手機簡訊或臉書訊息通知民眾「幸運中獎通知」、「電商會員可拿好禮」及「網購商品到貨的連結訊息」等等。詐騙集團及駭客為的就是要趁這波購物狂潮,在民眾掉以輕心之際,藉機騙取民眾個資及金錢。

以下為大家整理本周最新的詐騙新聞周報,請大家對相關訊息提高警覺:

📛 詐騙警訊1.網購到貨通知
📛 詐騙警訊2.親愛的 PChome24h 購物顧客,轉動轉盤來拿屬於您的獎品
📛詐騙警訊3. Facebook Messenger 帳戶驗證詐騙
📛詐騙警訊4.不運動不節食,60天從106公斤到59公斤,只因飯前吃它
📛詐騙警訊5.KFC周年慶免費贈送3000桶肯德基雞腿炸雞


詐騙警訊3.不運動不節食,60天從106公斤到59公斤,只因飯前吃它

📛 詐騙警訊1.網購到貨通知,查件抽獎


搶在雙11購物節起跑前,近期出現「網購到貨通知」詐騙訊息,企圖盜取民眾個資及金錢。

其他類似的詐騙訊息還有:
您在本店訂購的商品已發。
請查收.hxxp://mgjltjfnhi.duckdns.org

提醒消費者除了需保持警覺,切勿任意點擊可疑網址,也可大幅減少個資外洩及錢財損失的風險。

📛 詐騙警訊2.親愛的PChome24h購物顧客,您有 (1) 個獎品等待領取


部分電商平台提前為雙11暖身,不肖份子藉機以推播「幸運中獎通知」網頁手法,進行詐騙。

詐騙訊息:(圖左)

會員大放送
恭喜您,親愛的PChom24h購物顧客!
感謝您長期以來對 PChome24h 購物的支持!眾多優惠好禮等您來拿,
轉動轉盤來拿屬於您的獎品
祝您好運!

網購詐騙又升溫!最近常見手法為透過手機簡訊或臉書訊息,以電商平台「抽獎活動幸運中獎」為由進行詐騙。
繼續閱讀

電子郵件被駭時除了更新密碼,你還要做的三件事

如果有朋友跟你說你一直寄奇怪的電子郵件給他們或在社群網站貼了你不太可能貼的垃圾訊息,你大概已經知道發生了什麼事:你的電子郵件帳號被駭了。
這時請冷靜下來,照本文所列簡單的四步驟讓損失降到最低。

電子郵件被駭時除了更新密碼,你還要做的三件事

1.變更你的密碼,並啟用雙重認證


駭客不一定會更改你的帳號密碼。所以你仍可能登入你的帳號來防止遭受進一步的攻擊。要變更密碼只需利用登入頁面的「忘記密碼」連結。記得替所有裝置上的帳號都這樣做。

請記住:

-替每個帳號設定獨特且複雜的長密碼。趨勢科技 PC-cillin 內建的「密碼管理通」可以幫助建立和管理多個密碼帳號。>>即刻免費下載試用

-啟用兩步驟認證。額外的步驟需要你手機上的認證碼才能登入或變更帳號設定。除非駭客拿到你的手機,否則只有你可以拿到認證碼。

2.檢查信箱是否有被偷偷設定轉寄


掃描你的帳號設定並檢查是否出現任何可疑的異動。駭客可能設定將你的電子郵件轉寄給他們,讓他們能夠接收登入資訊並取得聯絡人的電子郵件地址。如果你有用電子郵件簽名,也請檢查是否出現可疑的變動。

繼續閱讀

1969年10月29日網際網路誕生以來的網路里程碑與相關數據

1969年10月29日網際網路誕生,改變人類生活的 Internet 年齡已經年過半百了。

Happy birthday 1029

網路里程碑:

  • 1969年10月29,第一個網路數據包從加州大學傳送到史丹福研究所
  • 1983年6月23日,網站域名系統誕生(英文「域名」替代數字化的網站位址)
  • 1990年12月25日, 第一代網頁瀏覽器誕生
  • 1995年7月16日,一度被稱作「全球最大書店」亞馬遜網站(Amazon.com)開業
  • 1995年8月9日,網景公司公開發行股票
  • 1995年 9月3日,eBay拍賣網站成交第一筆交易
    1998年 1月 17日,美國前總統柯林頓的性醜聞,開啟網路新聞時代。
  • 1998年9月7日,Google成立
  • 2001年1月15日,維基百科網站貼出第一篇網友文章
  • 2003年2月16日,網路郵件服務Oddpost首次亮相
  • 2003年3月,社交網站的走紅, Friendster是第一個亮相的社群網站
  • 2005年 8月28日,卡翠娜颶風倖存者在部落格上首度發出災情現場報導。
  • 2006 年6月,牛津英語字典正式將「google」列入字典,意為搜尋網頁。
    上網 通用 bookmark

網路相關數據 

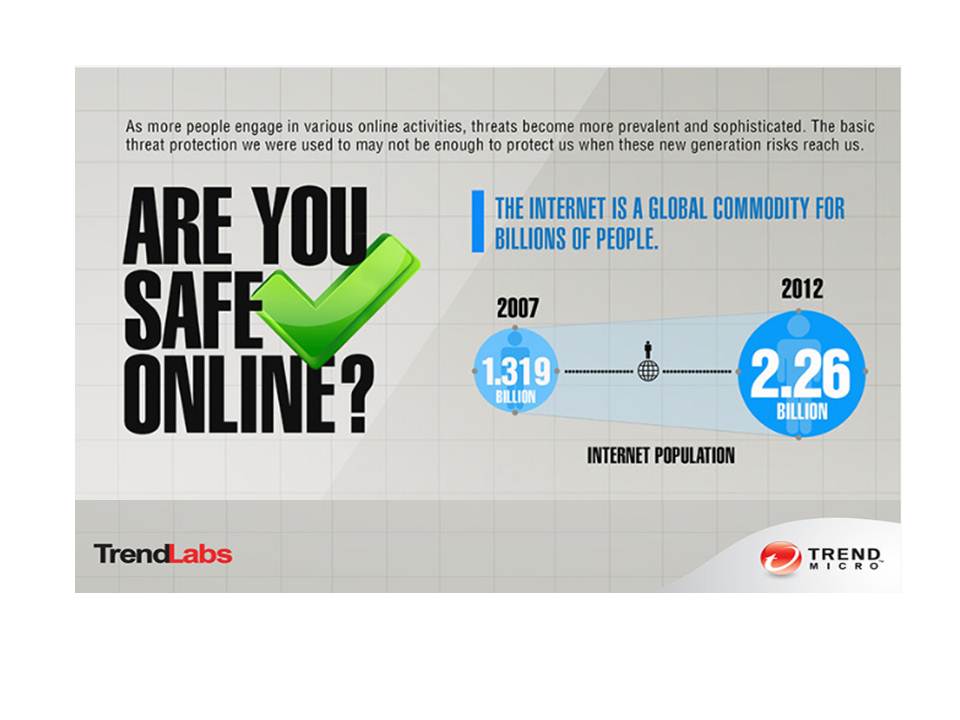
你在全球數十億人使用的網路上安全嗎?隨著越來越多人加入上網的行列,各種威脅也變得越來越複雜和普及。我們過去所使用的基本威脅防護已經不足以保護我們來對抗新一代的威脅了。我們整理了一些相關數據:

網路相關數據的過去與現在

2007年:13億1千9百萬 繼續閱讀

防疫隔離期間駭客推出四種線上競賽,勝出者有機會獲得機票-用被偷的信用卡盜刷的!

🚫盜刷來的雙人機票
🚫可自動建立釣魚網站和山寨電子商店的腳本
🚫被盜的信用卡詳細資料
🚫被盜的個人身份資訊(PII)
🚫避免被反詐騙系統偵測的軟體
以上這些居然都是競賽活動勝出者贈品!

趨勢科技揭露網路犯罪份子在新冠狀病毒(COVID-19,俗稱武漢肺炎) 隔離期間的四種競賽式娛樂,優勝者獲得的獎勵都跟犯罪相關。

趨勢科技2020年中資安報告裡探討了Covid-19新冠病毒全球疫情爆發對網路資安產業造成了什麼影響。不過這次的疫情不僅改變了企業(及員工)的運作模式;有些犯罪活動的性質也在這段隔離期間發生了變化。

網路犯罪份子在肺炎隔離期間的四種競賽式娛樂

跟大多數人可能用追劇打發抗疫期間的在家時光,毫不意外地,駭客們的休閒活動會導致更多的犯罪活動,對全球社群造成負面的影響。

趨勢科技揭發了犯罪分子在隔離期間利用看似正常的活動來提供網路犯罪相關的獎勵。這些「把快樂建築在別人痛苦上」的娛樂方式,包含從饒舌賽等看似”健康”的活動,到撲克比賽或爭奪被竊信用卡的比賽等等。

Covid-19期間的網路犯罪消遣


網路犯罪分子似乎偏好特定類型的線上競賽,隨著疫情的發展,這些競賽在2020年的舉辦頻率也越來越高。包括了:

  1. 線上饒舌戰
  2. 撲克錦標賽
  3. 作詩競賽
  4. 個人體育競賽

其中有些活動(如MMA錦標賽)需要參加者間的個人聚會,大多數聚會發生在地方的健身房、酒吧或咖啡館。

繼續閱讀

臉部辨識裝置爆資安漏洞

為了進一步了解臉部辨識裝置的資安問題,趨勢科技分析了四款不同裝置,結果發現這些裝置都有可能遭駭客用於不法用途。

生物辨識保全設備,如指紋掃描機、虹膜掃描機、臉部辨識攝影機等等,已廣泛應用於各種場所的出入管制。但這些生物辨識驗證設備通常需仰賴大量的電腦運算,例如,傳統臉部辨識保安設備會透過外部服務來進行電腦運算,以辨識使用者。安裝在現場的攝影機只負責擷取影像,然後將影像傳送至雲端服務來進行運算。當部署在大規模環境時,使用者的身分驗證過程就可能發生延遲,此外,當有大量的影像資料必須傳送到驗證中心時,網路頻寬的消耗也會是個問題。 

為了解決這些問題,保全業者開始在臉部辨識門禁裝置中導入邊緣運算能力。在此一架構下,裝置本身就是一個邊緣運算節點,具備完整的運算能力直接可以對使用者的影像進行驗證。這些具備邊緣運算能力的裝置只有在一些協調和維護工作時才會需要用到外部服務。 

這樣的架構既可降低延遲,又不必占用網路頻寬,因為不需在網路上傳輸使用者的影像。然而,讓這些低功耗的「非智慧」裝置具備更強大的運算能力並承擔更多的認證責任,卻可能引起資安上的疑慮。

為了進一步深入了解臉部辨識裝置的資安問題,趨勢科技分析了四款不同裝置的安全性:ZKTeco FaceDepot-7B、Hikvision DS-K1T606MF、Telpo TPS980 與 Megvii Koala。

實驗環境 


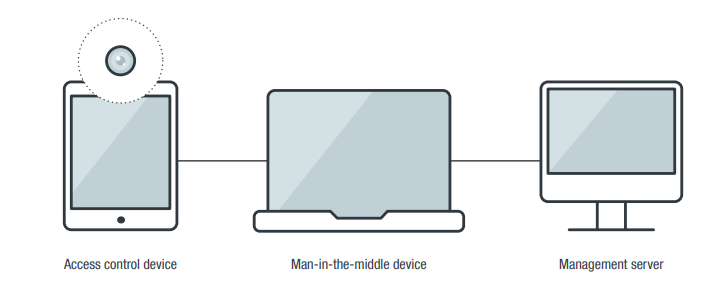
這些裝置與後端伺服器 (若有的話) 都安裝在一個隔離的測試網路內。我們將模擬這些裝置在一般企業環境內的正常運作方式。如圖 1 所示,此環境包含三大元素: 

  • 門禁裝置:也就是我們實驗測試的對象。 
  • 中間人 (MitM) 裝置:此裝置用來擷取門禁裝置與後端伺服器之間的網路封包。 
  • 管理伺服器:門禁裝置在出廠時通常會搭配一套伺服器軟體,伺服器軟體就安裝在這台管理伺服器上。
A diagram of the setup we used to evaluate the security of the access control devices
圖 1:用來驗證門禁裝置安全性的測試環境。
繼續閱讀