網路釣魚簡訊是一種以手機簡訊為平台的網路釣魚攻擊手法。歹徒的攻擊目的是要蒐集個人資訊,包括:身分證號碼或信用卡卡號。網路釣魚簡訊是經由手機文字簡訊 (SMS) 來發送,因此才會叫作「SMiShing」。
釣魚簡訊(Smishing或SMS phishing)是一種網路釣魚手法,試圖用簡訊來誘騙受害者給出個人資訊。釣魚簡訊已經成為越來越受網路犯罪分子歡迎的一種策略,所以認識這種攻擊是件相當重要的事情。
網路釣魚簡訊是一種以手機簡訊為平台的網路釣魚攻擊手法。歹徒的攻擊目的是要蒐集個人資訊,包括:身分證號碼或信用卡卡號。網路釣魚簡訊是經由手機文字簡訊 (SMS) 來發送,因此才會叫作「SMiShing」。
釣魚簡訊(Smishing或SMS phishing)是一種網路釣魚手法,試圖用簡訊來誘騙受害者給出個人資訊。釣魚簡訊已經成為越來越受網路犯罪分子歡迎的一種策略,所以認識這種攻擊是件相當重要的事情。
價格不菲的「無聊猿」是無聊猿遊艇俱樂部 (BAYC) 推出的1萬隻各有獨特表情的猿猴NFT作品,竄紅之後,很多網友跟風把社群帳號頭像換成了「無聊猿」,還調侃說自己省了18萬美元。周杰倫在今年愚人節之前也有一隻黃立成送他的無聊猿,但在4 月1 日當天卻被偷了,起因於一條網路釣魚連結!這事件給 NFT 玩家什麼啟示?本文剖析事件流程,也給 NFT 玩家一些資安建議。
一張隨時都能免費下載的圖片,有可能比真跡還貴嗎?過去看來也許這是個笑話,但經過 NFT(Non-Fungible Token,非同質化代幣) 認證的數位作品,正以稀有性顛覆傳統藝術價值。
有人用 9.5 萬美元買下名畫,燒掉再4 倍價賣出數位版,夠瘋狂吧?一個名為「白痴」(Morons)的畫作上面寫著:「我真不敢相信你們這群白痴真的會買這個」,用以諷刺了1987年拍賣梵谷向日葵創紀錄的銷售歷史。今年3 月一家區塊鏈公司經過激烈角逐買下「白痴」之後,在直播中燒燬它,但隨後以 NFT形式拍賣,競價最高者花費了 38 萬美元買下了它。
許多人對 NFT (Non-Fungible Token,非同質化代幣) 躍躍欲試,期望也可以一夜暴利致富,但獲利越高、風險越大,也可能血本無歸。 NFT 使用者除了只透過正式的通路與合法對象進行交易之外,養成良好的網路資安習慣也是防範威脅的一項重要關鍵。
趨勢科技觀察 2021年下半年在全球總計已偵測逾65萬筆與NFT投資詐騙相關的惡意連結,台灣偵測數量高達5.3萬筆,占全球總偵測數量的8%,顯見NFT投資詐騙,已經成最新的行騙犯罪工具之一。本文將剖析周杰倫「無聊猿」NFT 遭駭事件,提醒NFT 新手該知道防盜三件事。
4月1日這天周杰倫在Instagram上發文,無奈地表示他的編號3738無聊猿NFT被網路釣魚偷走了:
「我朋友為了幫我mint黃立成大哥的新項目,結果大哥送我的猴子被釣魚網站偷了 我以為愚人節在跟我開玩笑…..結果去查看,真的沒了…」( 註:「mint 」意指鑄幣、打造 NFT)
周杰倫口中的猴子, 就是有「NFT 之王」之稱.當今價格最高的 NFT 收藏品:無聊猿(Bored Ape Yacht Club), 今年一月的地板價正式突破100 枚以太幣(ETH) (約 26 萬美金)。
該 NFT 隨即在交易平台上多次高價轉手,先後以133以太幣(約1240萬元台幣)、155以太幣(約1400萬元台幣)交易。除此之外,我們還發現了至少還有其他四位受害者,以及其他被詐騙的NFT,在當時總價值超過三百以太幣(三千萬台幣),本篇文章將會深入探討駭客的手法法,並提醒 NFT 玩家如何自保。
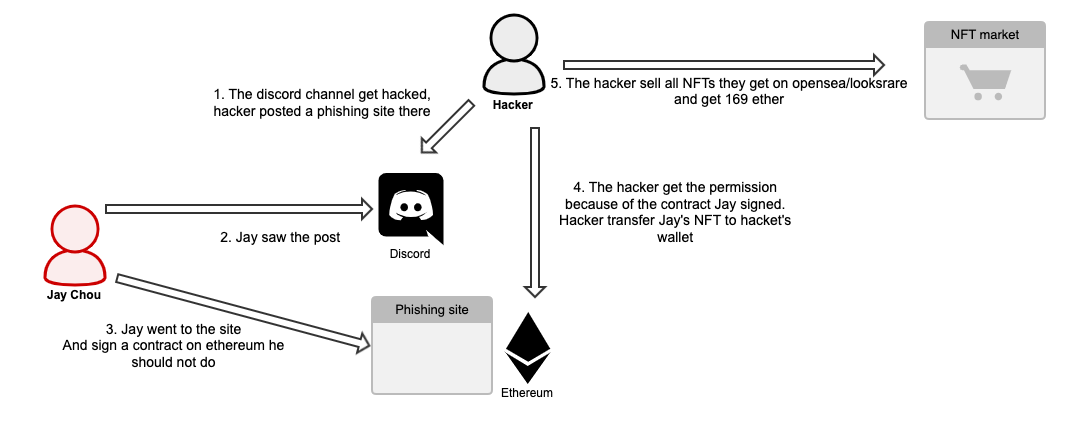
下面圖表描述了周杰倫 NFT 遭詐騙事件的整個過程
⚠1.駭客入侵無聊猿官方論壇discord並放上釣魚網址
⚠2.周杰倫的帳號持有者看到此網址前往釣魚網站
⚠3.周杰倫的帳號持有者以為可以 mint(鑄) NFT,所以核准了錢包的交易
⚠4.駭客藉由周杰倫的核准.取得周杰倫的無聊猿 NFT 權限
⚠5.駭客將 NFT 轉到自己帳號並賣出,共得手169以太幣
我們在鏈上可以看到在交易編號0x16c49cdd40d8be8e3e96e0a99c5892eb6b23330521e125396e646b5dcb746802,駭客把編號3738無聊猿NFT從周杰倫帳號轉走
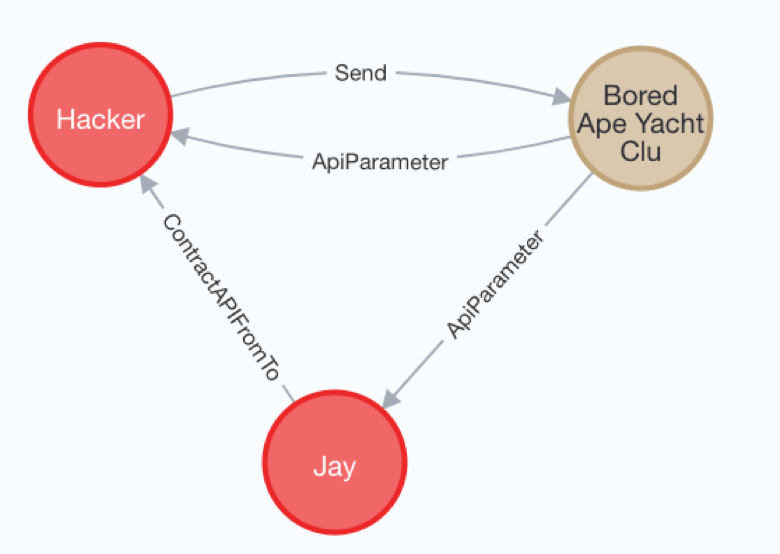
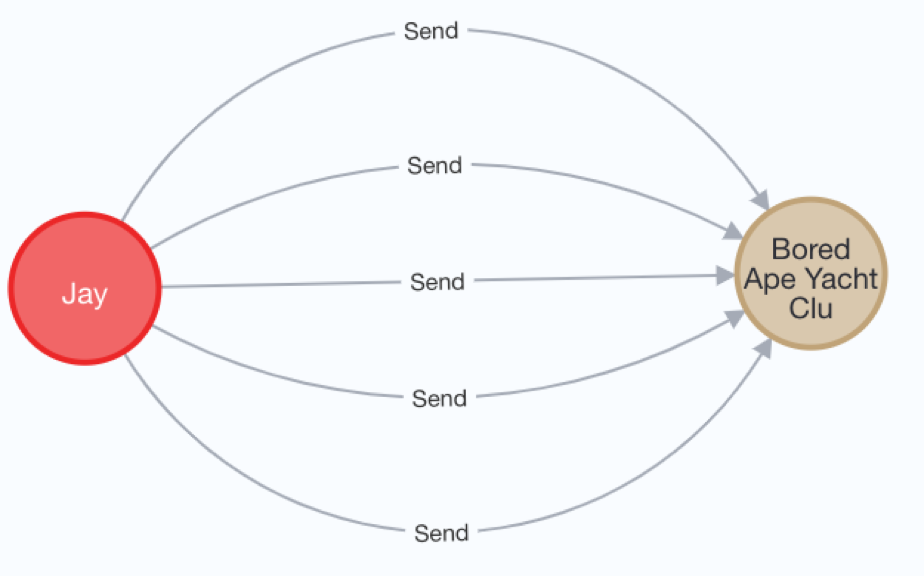
駭客是如何得到 NFT 的權限呢?其實是由周杰倫的帳號自行授權的,推測使用者以為是在鑄新的NFT,但其實呼叫的是授權NFT權限的API setApprovalForAll
由下圖可知周杰倫帳號多次呼叫授權API
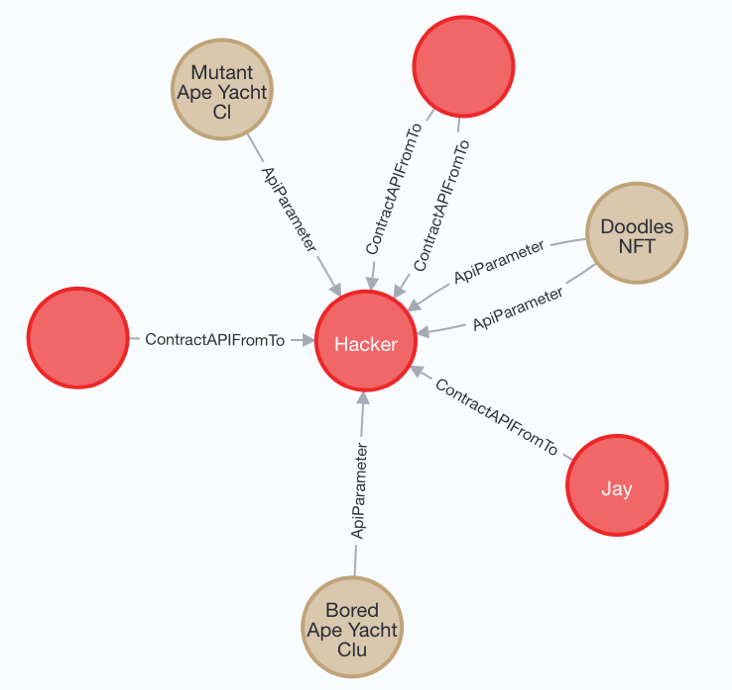
除了周杰倫外,駭客還從其他兩個使用者另外得手了編號16500變異猿以及編號725編號768的Doodles
駭客將NFT在市場上賣出並匯169以太幣給地址0x6e85c36e75dc03a80f2fa393055935c7f3185b15,該帳號將以太幣匯入混幣器躲避追蹤
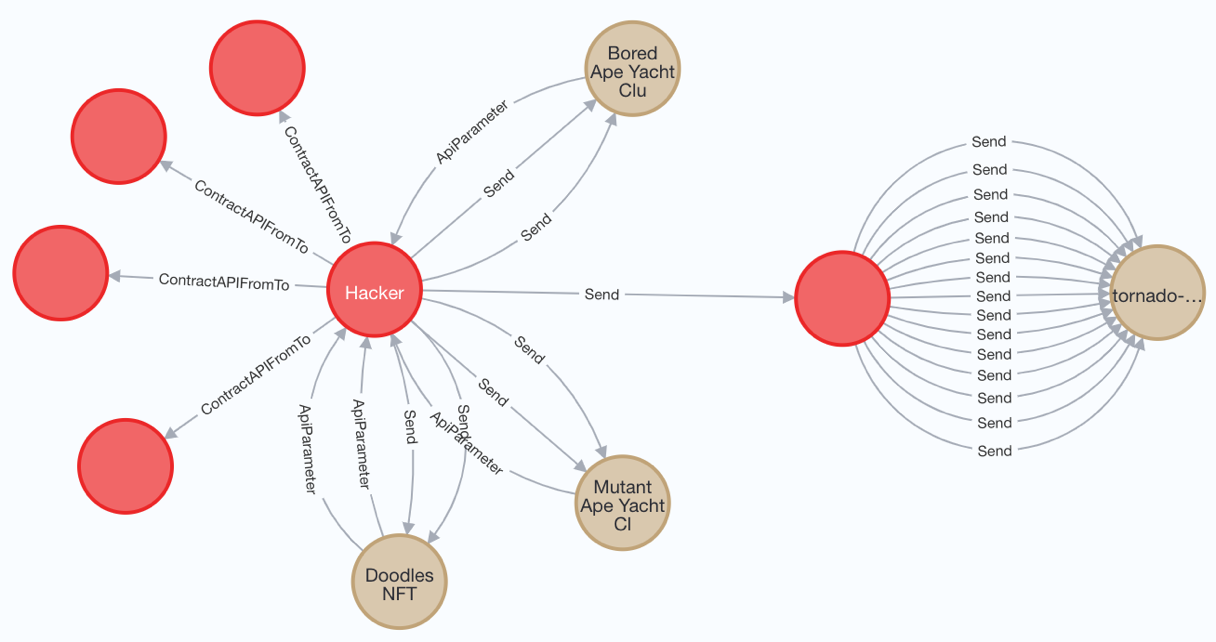
除此之外此駭客的兩個上游錢包也盜走了多個NFT,包含了編號9481以及9672無聊猿,和編號6297的clone X,這些NFT在opensea 交易平台上皆已被打上suspicious activity的標籤

1.不要輕易相信網路上的連結
📌2.錢包授權時請再三確認
📌3.使用趨勢科技PC-cillin 來多加一層保護,輕鬆管理你的網路安全和隱私
跨平台的PC-cillin 透過最新網頁偵測技術,自動封鎖惡意網頁及詐騙網址,在接觸到可疑詐騙網址前搶先攔阻,大幅減少個資外洩及錢財損失的風險! >> 立即免費下載試用


擔心被肉搜嗎? Google 宣布擴大用戶個資保護,你可以要求Google搜尋結果移除包含個資的網頁連結,但你知道你的帳號名稱也可能會讓你被『肉搜』嗎?
本文將以線上遊戲的帳號名稱,提供你設定建議。
你知道每個多人線上遊戲都會面臨的艱鉅任務是什麼嗎?
信不信由你,答案是:建立帳號名稱。當一個遊戲玩家發現自己偏好的帳號名稱已經被搶走了,可能會感到很沮喪。這種失落感也適用於任何需要帳號名稱的網路服務。要想帳號名稱很困難,可能比決定午餐吃什麼更有壓力。不過在繼續討論該怎麼解決前,你知道你在遊戲裡用的帳號名稱可能會有隱私問題嗎?
繼續閱讀隨著企業紛紛移轉到雲端,其數位受攻擊面也因而迅速擴大,再加上威脅的數量正在快速攀升,資安領導人有必要提升受攻擊面的管理。本文說明為何一套全方位的網路資安平台會比單一面向產品更能協助您提升防禦以對抗網路資安風險。
數位轉型加快了雲端移轉的腳步,讓企業更快、更有效地創新,而且不再局限於傳統的辦公室環境,但卻也為受攻擊面的風險管理帶來了新的複雜性。本文說明如何在受攻擊面風險管理的三個階段中更有效地了解、溝通及防範網路資安風險,以及如何簡化資安管理。
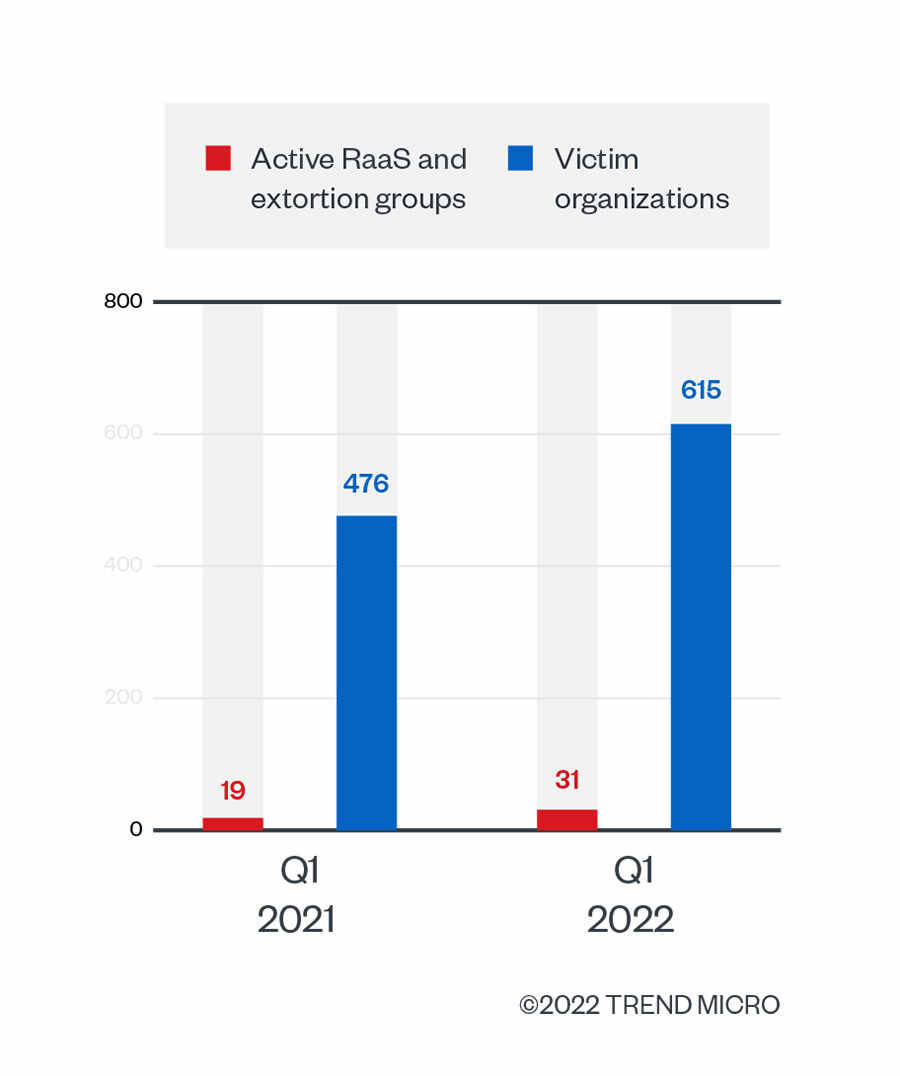
繼續閱讀2022 年一開始,勒索病毒 犯罪集團便搶先起跑,而且隨著越來越多犯罪集團的加入,他們的活動也更加熱絡。趨勢科技根據勒索病毒服務 (RaaS) 與勒索集團的資料外洩網站、趨勢科技的公開來源情報 (OSINT) 研究,以及趨勢科技 Smart Protection Network™ 全球威脅情報網等各方面的資料,發表了 2022 年第 1 季 (1 月 1 日至 3 月 31 日) 的勒索病毒威脅情勢。我們追蹤了勒索病毒的活動,聚焦這段期間攻擊得逞次數最多的三大勒索病毒家族背後的駭客集團,也就是:惡名昭彰的 LockBit 、 Conti,以及新崛起的 BlackCat。
根據趨勢科技的監測資料顯示,在這段三個月的期間,我們在電子郵件、網址與檔案三個層面總共偵測並攔截了 4,439,903 次勒索病毒威脅。勒索病毒威脅的整體數量較上一季 (2021 年第 4 季) 增加 36.6%,比去年同期 (2021 年第 1 季) 增加 4.3%。
2022 年第 1 季的 RaaS 勒索集團數量較去年同期成長 63.2%,無可避免地造成更多企業受到勒索病毒的危害。根據勒索病毒集團資料外洩網站上有關拒絕支付贖金的受害企業機構資料,勒索病毒的受害機構數量較去年同期增加 29.2%。