逐步拆解 MITRE ATT&CK 測試

請閱讀今年的 MITRE Engenuity ATT&CK Evaluations 報告,該測試模擬當今兩大駭客集團 Carbanak 和 FIN7 的攻擊技巧來測試資安解決方案偵測及攔截進階持續性滲透攻擊 (APT) 與目標式攻擊的能力。
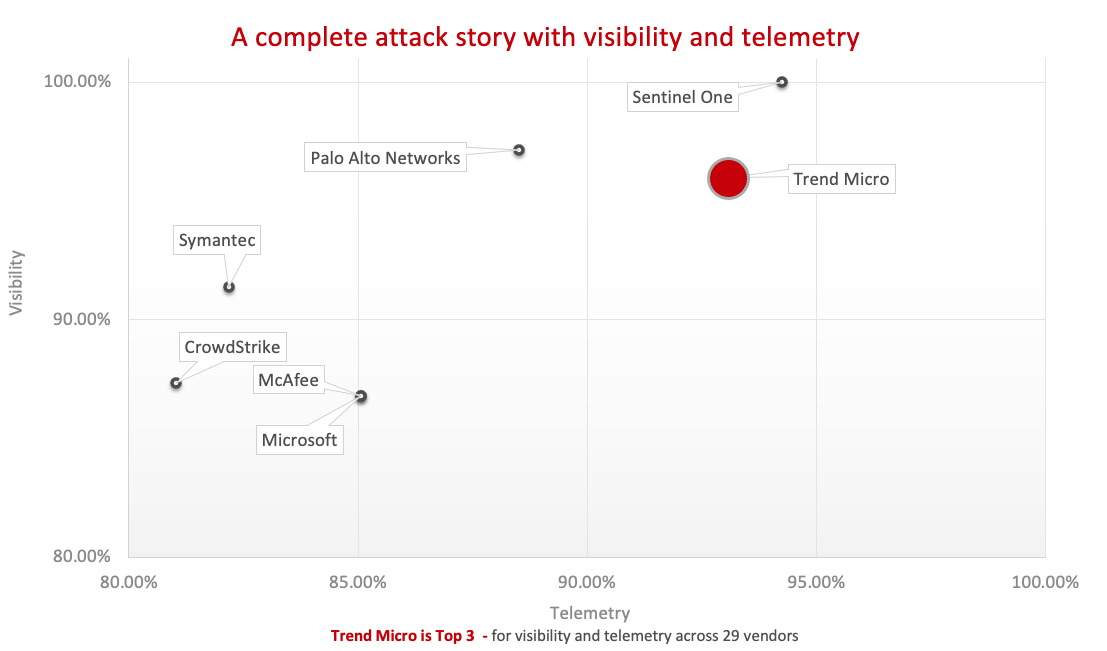
MITRE ATT&CK® 知識庫是一項極端珍貴的資源,可促進網路資安產業的整體進步與標準化。它為駭客攻擊方法提供了一種標準化的分析框架以及一套描述駭客攻擊行為的共通語言。

雖然 MITRE Engenuity 的測試結果並不提供任何分數、排名或評等,卻能讓企業清楚看見廠商如何協助客戶偵測駭客的攻擊,若再對照 ATT&CK 框架就能了解攻擊的完整過程。

資安團隊可利用 MITRE ATT&CK 框架來描述事件,有助於跨部會溝通資安問題。此外,MITRE ATT&CK 框架還可讓資安團隊更清楚掌握資安可視性,檢查企業的資安是否存在漏洞,了解自己有哪些地方可能遭到攻擊。然後再看各家廠商的測試結果,找出最能解決這些漏洞的產品。可視性的提升也能讓企業查看自己的防護是否有重疊的地方,進而做出適當調整讓成本最佳化。

儘管 MITRE ATT&CK 有這麼多好處,但它提供的是相當濃縮的資訊,而且不易理解和閱讀,所以我們才想要逐一拆解一下這份報告給大家看。

在我們深入討論每一階段的分析和重點之前,讀者首先需要了解今年模擬的攻擊情境。MITRE Engenuity ATT&CK Evaluations 測試基本上是模擬特定駭客團體的真實進階持續性滲透攻擊 (APT) 技巧與流程。今年的測試特別仿照當今擁有類似手法的兩大駭客集團:Carbanak (第一天) 和 FIN7 (第二天),全程共包含 174 項攻擊步驟。

MITRE Engenuity ATT&CK Evaluations 測試的是資安解決方案能否偵測到進行中的目標式攻擊。換句話說,有別於傳統測試,MITRE Engenuity 的重點在於資安產品能否偵測到駭客已經進到企業裡面。不過今年又多了一項選擇性測試,是針對產品能否攔截/防止攻擊,藉此驗證產品在偵測持續性威脅並從中攔截以防止損害進一步擴大的能力。
突破防線:誘騙目標上當

繼續閱讀

《資安漫畫》公司新人上完必上的資安講習課後…

你的員工是否會陷入網路釣魚騙局?透過釣魚郵件,具有說服力的社交工程攻擊可能導致敏感訊息洩露,並可能導致巨大的財務損失。 網路釣魚電子郵件對企業構成嚴重威脅,他們導致 94% 的勒索軟體和 132,000 美元的商業電子郵件詐騙事件。
貴單位員工是安全策略中最薄弱的環節嗎?

繼續閱讀

《資安漫畫》將公司信件轉到私人信箱,有何不妥?

  如果未經公司同意擅自使用私人雲端服務的狀況下,會遭遇到哪些威脅?

    多數的企業,是禁止未經許可任意將工作上的數據儲存於私人的雲端服務及轉傳至免費信箱的。這是因為極有可能由於服務業者遭網路攻擊或其他疏失,導致帳號及密碼洩漏,而使得用戶儲存於此服務的機密敏感資訊及個資遭到外洩。況且,一旦數據有所損壞或外洩也有可能得不到任何賠償。

繼續閱讀

Microsoft Exchange 遭到襲擊:我是否受到影響,下一步該怎麼做?

過去很少出現像 Microsoft Exchange Server這次所遭遇這麼大規模的網路間諜事件。根據 Microsoft 指出,這個由中國政府在背後支持的駭客集團運用了四種漏洞攻擊手法。

據稱美國至少已有 30,000 家企業受害,全球的話應該遠超過這個數字,受害的企業系統可能因此遭駭客從遠端遙控。根據我們最近在 Shodan 上搜尋的結果,目前大約還有 63,000 台伺服器暴露於這些漏洞攻擊的風險中。

企業應立即套用目前可用的修補更新,若無法立即修補,就應該將含有漏洞的伺服器離線。所有正在使用 Exchange 伺服器的企業機構都應檢查是否有遭駭客入侵的跡象。

我們強烈建議使用者採取 Microsoft  所建議的行動,此外我們也針對我們的客戶提供了額外的偵測及防護功能。

繼續閱讀

XDR 調查發現 PlugX 獨特的 APT 攻擊技巧

前一陣子我們經由 Apex One with Endpoint Sensor (iES) 偵測到一起進階持續性滲透攻擊 (APT) 使用了一種非常精密的技巧來竊取某家企業的機敏資訊。


進階持續性滲透攻擊  (APT) 是一種已知且全球皆聞之喪膽的隱匿攻擊。發動這類攻擊的駭客隨時都在開發新的技巧來躲避偵測,盡可能確保他們能在一個環境當中能夠長期潛伏。最近,我們經由 Apex One with Endpoint Sensor (iES) 發現了一起進階持續性滲透攻擊事件,駭客利用精密的技巧來竊取某家企業的機敏資訊。其獨特的手法、技巧和程序 (TTP) 突顯出跨層次偵測及回應解決方案的重要性。

XDR 調查發現 PlugX 獨特的 APT 攻擊技巧

技術層面分析


偵測

我們偵測到一個 Windows 系統排程工作 (schtasks.exe) 在執行時使用了以下指令列參數:schtasks /create /tn <name> c:\programdata\<software name>\<file name>.bat /sc /once /st <time> /ru <user account>。這個排程工作看來並非用來常駐於系統內,但這道指令所執行的批次檔名稱相當可疑,所以才促使我們進一步深入研究。

躲避偵測

雖然這個排程工作位於 Windows 目錄下的映像檔案被標註為正常檔案,但若用 VirusTotal 快速搜查一下則會發現該檔案的名稱及其平常所在的位置,與受害系統上看到的不同。

繼續閱讀