如何利用 AI 人工智慧揪出電郵詐騙犯?

駭客逐漸將企業員工視為資訊安全鏈中的薄弱環節。這就是為什麼現今大多數的威脅都是藉由電子郵件傳播,目的是誘使收件人下載惡意軟體、洩露登入資料,或線上轉帳給攻擊者。趨勢科技預測,光是變臉詐騙攻擊或稱為商務電子郵件入侵 (Business Email Compromise,簡稱 BEC)攻擊造成的累計損失,將在今年達到 90 億美元。
攻擊模式變得更加聰明,趨勢科技推出兩款創新產品,幫助打擊電子郵件詐騙犯。一種是使用人工智慧的全新功能,目標是提高 BEC 變臉詐騙偵測能力;另一種功能則可幫助 IT 團隊培訓其員工,察覺網路釣魚攻擊。這是更進一步與罪犯對抗。

電子郵件威脅: 趨勢科技Smart Protection Suites在 2017 年阻止了超過 660 億個威脅

電子郵件無疑是目前針對組織的攻擊者使用的主要威脅載體。Trend Micro™ 趨勢科技 Smart Protection Suites在 2017 年阻止了超過 660 億個威脅,其中超過 85% 是包含惡意內容的電子郵件。

BEC 變臉詐騙是一種越來越受歡迎的攻擊手段,因為報酬可能十分豐厚。很多組織難以察覺此種攻擊,因為通常沒有任何惡意軟體;他們主要依賴對精心挑選的收件人進行社交工程。收件人通常在財務部門工作,會收到一封冒充執行長、財務長或其他高階主管的電子郵件,要求他們緊急進行線上轉帳或回覆敏感資料。平均每次事故損失高達 130,000 美元;從 2017 年上半年到下半年,趨勢科技的客戶受到的 BEC 攻擊增加了 106%,這一點也不奇怪。

這並不是要低估網路釣魚對全球各地組織的影響。藉由針對員工下手,攻擊者可以傳播惡意軟體,並秘密滲透網路來竊取敏感資料及智慧財產。去年 Black Hat 與會者調查的結果說明了這個趨勢對組織的影響。

  • IT 主管將釣魚攻擊視為他們的頭號資安問題
  • 與會者認為,網路釣魚是最耗時的威脅
  • 受訪者認為 IT 安全最薄弱的環節,是終端使用者遭到釣魚攻擊欺騙
  • 19% 的公司將網路釣魚評定為過去一年中出現的最嚴重資安威脅,僅次於勒索軟體

寫作風格 DNA 包含使用人工智慧的全新技術

這種攻擊對於財務及名譽可能造成的損害可以想見。面對威脅層級日漸提高,趨勢科技還有兩項新的免費工具。 繼續閱讀
防假冒企業高層主管的BEC變臉詐騙攻擊 趨勢科技首創採人工智慧分析技術防範電子郵件詐騙


【2018年4月17日,台北訊】全球網路資安解決方案領導廠商趨勢科技 (東京證券交易所股票代碼:4704) 今天發表一項專為提升變臉詐騙攻擊防範能力的最新技術。這項以人工智慧 (AI) 為基礎的創新技術將整合至趨勢科技多項產品當中,應用在發現專門假冒執行長或其他重要人士名義所發出的電子郵件時提供警告。

研究機構 Osterman Research 分析師 Michael Osterman 指出:「這是我第一次看到業界推出電子郵件寫作風格分析。這對於將 AI 應用在網路資安領域以防範今日最嚴重透過電子郵件所進行的網路詐騙攻擊是相當令人振奮的示範。」

趨勢科技 Writing Style DNA (寫作風格 DNA) 可針對變臉詐騙提供更進階新的防護,採用 AI 來建立使用者寫作風格的「微跡證」,其中包含了 7,000 多項寫作特徵。當遇到疑似假冒重要人士名義發出的電子郵件時,就可利用人工智慧來分析其寫作風格,並且發送通知給寄件人、收件人和 IT 部門。

趨勢科技執行長陳怡樺表示:「未來的威脅情勢需要具備人工智慧的防護來結合專家規則和機器學習。我們很榮幸能夠再次成為這個領域的先驅。」

她補充道:「這項新的技術對於我們現有的電子郵件防護以及我們免費提供給企業的網路釣魚模擬與意識提升服務,可說是完美的搭配。在這個電子郵件詐騙方式日益精密且損失慘重的大環境下,企業機構有必要設置多層防護來自我保護。」

在趨勢科技2017 年攔截到的所有勒索病毒當中有 94% 都是經由電子郵件散布。此外,預計在2018 年全球變臉詐騙損失總金額將高達 90 億美元,平均每一件變臉詐騙損失約 132,000 美元。因此,企業有必要透過訓練和技術雙管齊下來防範網路釣魚。 繼續閱讀

2017年勒索病毒損失金額成長4倍  達50億美元;去年 10 月挖礦程式突破10萬關卡

趨勢科技2017年度資安總評報告 以獲利為主的駭客攻擊稱王

籲防範新型態網路犯罪 留意歐盟通用資料保護法(GDPR)詐騙

【2018年3月8日台北訊】全球網路資安解決方案領導廠商趨勢科技(東京證券交易所股票代碼:4704)今天發表2017年資安總評報告「2017 年資安總評:弔詭的網路威脅」,指出2017年勒索病毒、加密虛擬貨幣挖礦程式,以及變臉詐騙(BEC)數量持續攀升,成為網路犯罪集團的主要攻擊手法。其中勒索病毒造成全球企業損失金額較2016年狂增4倍達50 億美元,而台灣受勒索病毒的攻擊全球排名更上升兩名,在2017年遭攻擊千萬次以上[1]。此外,全球變臉詐騙(BEC)損失也較2016年累積金額多出23億美元,顯見網路犯罪集團已不斷精進其針對性攻擊手法,創造更高獲利。趨勢科技警告這股趨勢將延續至2018年,且伴隨歐盟新的資料保護法即將在5月上路,需要遵守這項法規的企業恐將成為不法人士進行數位詐騙的目標。

報告顯示加密虛擬貨幣挖礦惡意程式數量在2017年10月已突破10萬關卡。同時 IoT 裝置被利用來進行加密虛擬貨幣挖礦活動即達4,560萬次以上
報告顯示加密虛擬貨幣挖礦惡意程式數量在2017年10月已突破10萬關卡。被利用來進行加密虛擬貨幣挖礦活動即達4,560萬次以上 同時 IoT 裝置被利用來進行加密虛擬貨幣挖礦活動即達4,560萬次以上

趨勢科技在先前的2018年資安預測即指出,網路犯罪集團已開始逐漸拋棄使用漏洞攻擊套件亂槍打鳥的手法,轉而採用更有策略的針對性攻擊來提升投資報酬率。此份最新報告也再次提醒,駭客很可能開始鎖定一些需要遵守最新歐盟通用資料保護法(GDPR)的企業,先根據網路公開資訊計算出目標企業在發生資料外洩時可能面對的最高罰鍰,再入侵該企業並要求一筆低於該罰鍰的贖金,迫使目標企業只能乖乖付錢。

對此,趨勢科技全球威脅通訊總監Jon Clay表示:「2017年資安總評報告所揭露的威脅情勢就如同過去一樣詭譎多變,網路犯罪集團不斷開發提高其獲利的方法,不論是財物、資料或商譽,歹徒總是策略性地鎖定企業最有價值的資產發動攻擊。面對多樣化的威脅,企業需要一套跨世代的解決方案加上最新防禦技巧,才能協助企業有效降低風險。」 繼續閱讀

企業資安:BEC 變臉詐騙最愛用”採購訂單”當網路釣魚檔名

變臉詐騙攻擊或稱為商務電子郵件入侵(Business Email Compromise,簡稱 BEC) (Business Email Compromise,亦稱「商務電子郵件入侵」,簡稱 BEC) 這幾年來在全球瘋狂成長,專家預測這項威脅在  2018 年將達到 90 億美元的規模。由於變臉詐騙手法簡單有效,因此未來肯定將持續成為歹徒最青睞的攻擊之一,尤其是那些缺乏專業工具、知識和技術而無法從事其他複雜攻擊的不肖之徒。

去年我們趨勢科技花了九個月的時間 (2017 年 1 月至 9 月) 仔細研究了各種變臉詐騙案例,希望能從中發掘一些發展趨勢以及歹徒使用的工具和技巧,進而描繪出今日變臉詐騙的整體樣貌。

變臉詐騙兩大技巧

網際網路犯罪申訴中心 (Internet Crime Complaint Center,簡稱 IC3) 將變臉詐騙分成五大類型。不過,我們在追蹤研究的期間發現,變臉詐騙可根據其攻擊技巧只分成兩大類:

  1. 竊取帳號登入憑證:這類技巧通常使用鍵盤側錄程式和網路釣魚套件來竊取目標企業網頁郵件 (webmail) 的帳號密碼。
  2. 單純利用電子郵件:這項技巧基本上是發送一封電子郵件給目標企業財務部門的員工,其對象通常是企業的財務長 (CFO)。這封電子郵件會假冒企業的高階主管,並要求員工匯一筆款項給某供應商或外包商,或是幫其個人暫時代墊某筆款項。

竊取帳號登入憑證的技巧還可細分為兩種:第一種使用的是惡意程式,另一種使用的是網路釣魚。


變臉詐騙最喜歡的檔名:採購訂單

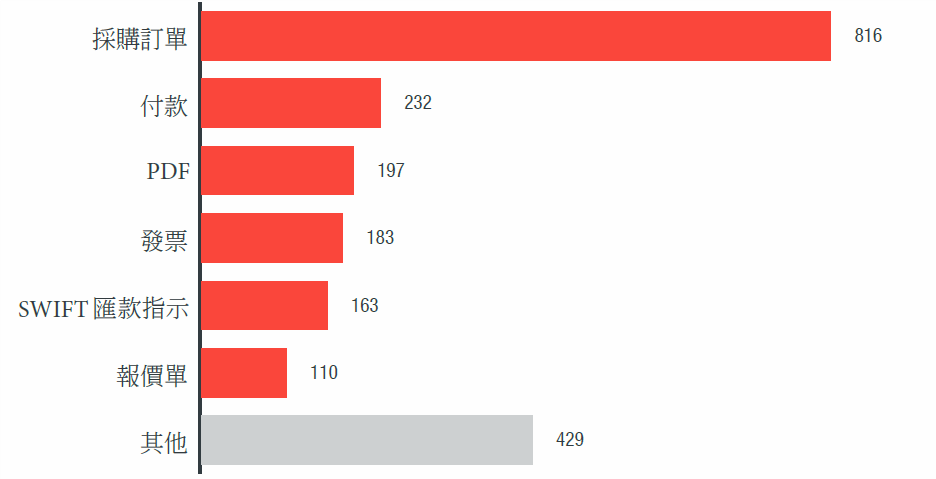
在仔細觀察惡意附件檔案的樣本之後,我們發現歹徒使用的附件檔名有一定的規律,以下就是最常用的幾種檔名類型:

惡意程式附件檔最常使用的幾種檔名類型

惡意程式附件檔最常使用的幾種檔名類型
(根據 VirusTotal 的樣本)。


在使用惡意程式的變臉詐騙方面,最活躍的惡意程式有兩個:第一個是叫做「Ardamax」的軟體,售價 50 美元,提供了變臉詐騙所需的基本功能,另一個叫做「LokiBot」,是變臉詐騙集團越來越常用的惡意程式家族。
反觀單純採用電子郵件的變臉詐騙則主要仰賴社交工程技巧。雖然社交工程技巧原本就是大多數變臉詐騙的重要元素之一,但純粹使用電子郵件的變臉詐騙,其社交工程技巧要高明許多,很能掌握人類的心理。簡單來說,這類攻擊會讓電子郵件看其來相當具說服力,並且會巧妙運用電子郵件的「主旨」、「回覆地址」及「寄件人」等欄位。


刻意註冊看似受害機構高階主管個人的電子郵件,或註冊模仿被害企業的網域。

除了前述手法之外,變臉詐騙集團還會註冊一些看似受害機構高階主管個人的電子郵件地址。他們會到一些狡猾的免費網頁郵件服務開立信箱,或者註冊一個模仿被害企業的網域。

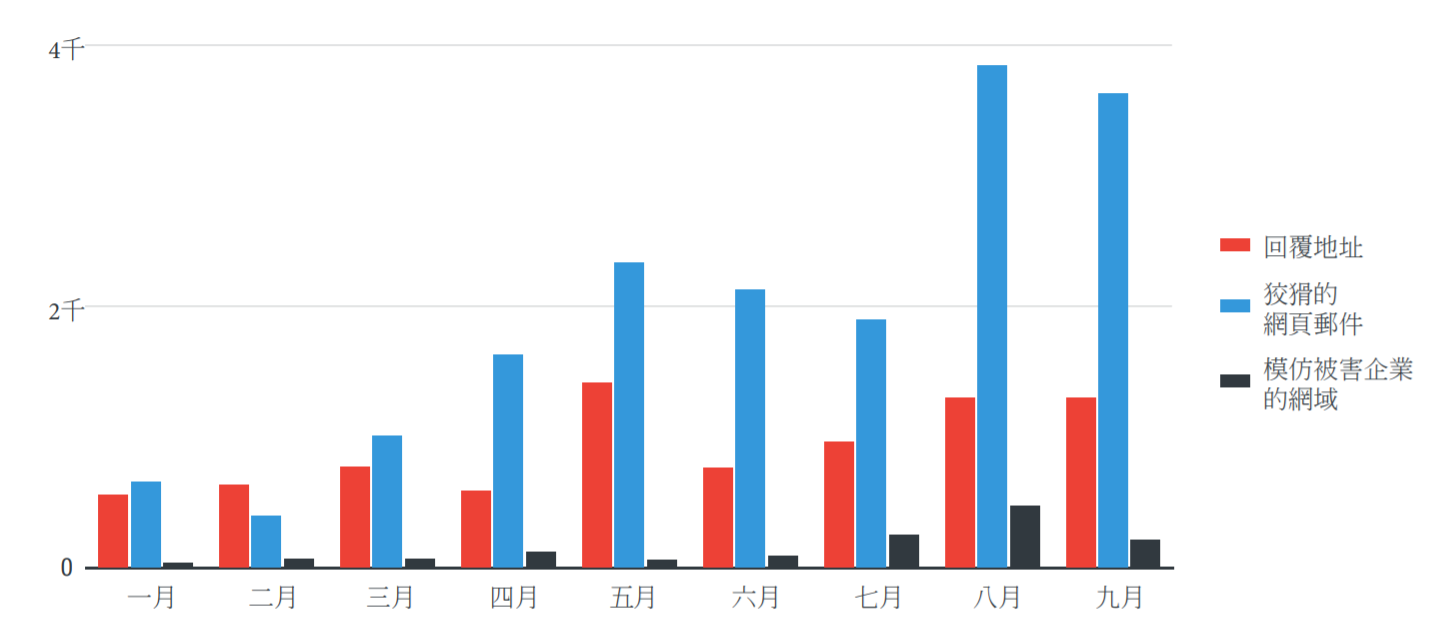
變臉詐騙電子郵件所用技巧的分布情況大致如下:
電子郵件變臉詐騙所使用的技巧 (回覆地址、狡猾的網頁郵件、模仿被害企業的網域)。電子郵件變臉詐騙所使用的技巧 (回覆地址、狡猾的網頁郵件、模仿被害企業的網域)。

此外,我們也研究了一下歹徒如何取得他們的犯案工具,尤其是攻擊中所使用的網路釣魚網站。變臉詐騙集團最常用使用網路釣魚套件來發動攻擊。我們從研究案例當中找到了一名變臉詐騙歹徒,並且找出他所使用的工具以及取得管道。

趨勢科技在好幾個網路釣魚網站發現這名歹徒的蹤跡,因此推論變臉詐騙嫌犯應該都會架設多個網路釣魚網站來從事詐騙。他們大多活躍於地下犯罪市場,並且從中取得他們所需的詐騙工具。而且,地下市場甚至還有一些專門給變臉詐騙新手的教學資源,協助他們快速上手。換句話說,變臉詐騙歹徒可以很輕易地獲得它們所需的工具和技巧。這份研究主要是希望能讓大家對變臉詐騙有一番更清楚的認識,包括:最新發展趨勢、歹徒的工具和技巧,以及一般消費者和企業該如何防範這類攻擊。

➔ 完整報告:變臉詐騙 (BEC) 技巧發展趨勢追蹤


原文出處:Delving into the World of Business Email Compromise (BEC)

網路釣魚再進化,不使用執行檔!防釣 10 招應變

現在網友已經越來越能分辨網路釣魚郵件,但駭客也不是省油的燈,它們的社交工程(social engineering )技巧越來越細膩。甚至愈來愈多網路釣魚電子郵件已不再使用執行檔為附件,而是改用 HTML 網頁。因為含有執行檔的電子郵件通常會被垃圾郵件過濾軟體列為可疑郵件,但 HTML 檔案則不會,因為惡意 HTML 檔案較難被偵測,除非可證明是網路釣魚網頁。而且,網路釣魚網頁的程式碼撰寫起來較為容易,又可在任何平台上通用。

:網路釣魚執行檔易被起疑心, 改用 HTML 附件讓你上鉤!
網路釣魚執行檔易被起疑心, 改用 HTML 附件讓你上鉤!

以 Gmail、Outlook 和 Yahoo Mail 圖示,增加可信度

趨勢科技發現一波改用 HTML 網頁為附件的網路釣魚(Phishing)郵件。一旦開啟該 HTML 附件檔案,就會啟動瀏覽器並顯示如下內容:


該網頁會要求使用者輸入電子郵件帳號和密碼以檢視文件。而且為了誘騙使用者登入自己的電子郵件信箱,歹徒還刻意在網頁上放置了幾個知名電子郵件服務的圖示,如:Gmail、Outlook 和 Yahoo Mail。

當使用者輸入自己的帳號和密碼並送出表單時,這些資訊就會被傳送至歹徒所設定好的一個 PHP 腳本。這個腳本再將受害者的帳號密碼傳送至歹徒的電子郵件信箱。

2 月是 HTML 網路釣魚頁面高峰期

2016 年 7 月 1 日至 2017 年 6 月 30 日,趨勢科技 Smart Protection Network共收到了 14,867 筆資料,其中有 6,664 個非重複樣本。

下圖顯示趨勢科技每個月所收到的通報數量: 繼續閱讀