我們之前報導過一種危險的Android木馬程式 – FluBot,它在2020年12月首次被發現。這隻惡意軟體會透過內含惡意下載連結的簡訊來感染裝置,雖然簡訊聲稱是為了安裝追蹤包裹進度的應用程式。
◾延伸閱讀: Flubot 變種假好心提醒安卓手機用戶安全更新, 當心銀行存款蒸發
不過這只是惡意軟體入侵使用者裝置的先發部隊(所以稱為木馬)。安裝之後,惡意應用程式會要求存取權限 – 讓FluBot能夠輕易地停用安全系統並竊取銀行資訊。
繼續閱讀我們之前報導過一種危險的Android木馬程式 – FluBot,它在2020年12月首次被發現。這隻惡意軟體會透過內含惡意下載連結的簡訊來感染裝置,雖然簡訊聲稱是為了安裝追蹤包裹進度的應用程式。
◾延伸閱讀: Flubot 變種假好心提醒安卓手機用戶安全更新, 當心銀行存款蒸發
不過這只是惡意軟體入侵使用者裝置的先發部隊(所以稱為木馬)。安裝之後,惡意應用程式會要求存取權限 – 讓FluBot能夠輕易地停用安全系統並竊取銀行資訊。
繼續閱讀四月國外媒體 ZDNet 報導,一隻名為 FluBot的手機病毒,假冒DHL等快遞公司發出簡訊,要求使用者點擊連結,下載一個 APP追蹤包裹運送進度。受害者一旦安裝該應用程式之後,FluBot 就會取得行動裝置上所有權限,並進一步竊取設備密碼、用戶個人資料、銀行資料等機密訊息,還會發送病毒給被害者手機通訊錄的所有聯絡人。現在該病毒出現變種,改用「安全更新警告」簡訊或是「你有新留言」,進一步荼毒用戶。

不可否認地,Flubot背後的駭客們很有創造力。這隻銀行木馬的最新變種利用假的安全更新通知警報,用來讓目標受害者以為自己的手機感染了病毒!
最新的警告訊息,故弄玄虛的說你的安卓行動裝置感染了FluBot間諜軟體,它會竊取網銀登錄帳密。需要安裝Android安全更新,才能移除FluBot。
繼續閱讀不用擔心被盜用啦~
獺友們應該都跟 Jelica 一樣,每天都會接觸網路吧?現在又加上 COVID-19 的影響,越來越多人必須遠距辦公、視訊上課,而且待在家的時間變長,大家對於網路也更依賴了,這樣的轉變讓駭客有機可趁~而我們最熟悉的防毒軟體 PC-cillin,它每年都會做更新,今年 PC-cillin 2021 雲端版除了升級截毒外,還針對疫情的網路詐騙,新增了訊息偵測以及圖像辨識的功能,讓我們能夠更全方位的防毒,一起來看看 PC-cillin 2021 雲端版是如何防範的吧
Jelica:欸 Linzy 你看!我也太幸運了吧!我收到免費口罩的簡訊耶,我要趕快按連結填資料兌換口罩Linzy:等等~哪有這種事,現在很多都是詐騙簡訊啦,你只要點連結,病毒就會開始竊取你的個資了Jelica:真假?那怎麼辦啊?
Linzy:用 PC-cillin 2021 雲端版呀,它現在有偵測簡訊的功能,它會判斷簡訊中的連結是不是安全的,如果有異狀的簡訊,就會直接被分類到垃圾簡訊中
Jelica:還好你及時告訴我,不然我的帳號密碼都被盜用就麻煩了
🔴延伸閱讀:
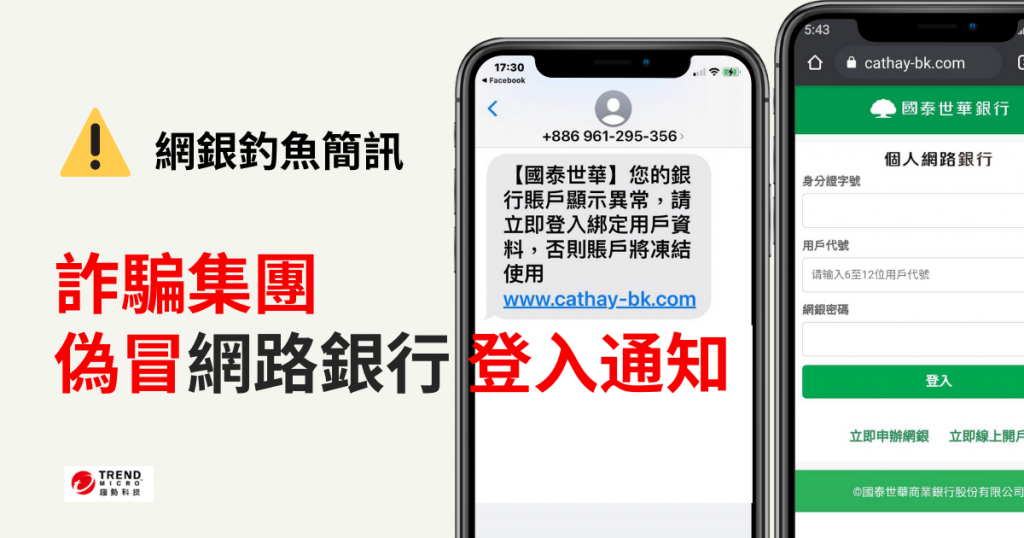
【網銀簡訊釣魚警訊】詐騙集團假冒國泰世華/台新銀行通知「您網銀帳戶異常,即將凍結」當心存款人間蒸發!
《資安漫畫》「貨到通知」「網銀通知」詐騙簡訊防不勝防,搶先攔截是關鍵
前陣子購物節很多人收到 貨到通知簡訊,不疑有它的點入連結,在你掉以輕心之際,藉機騙取個資及金錢。
最近最新的簡訊詐騙,是1月 29日(週五)詐騙集團假冒國泰世華,通知「您網銀帳戶異常,即將凍結」,三天內就有 21 人遭騙,損失 300 多萬。幾日過後,2月5日(五)又化身為台新銀行再騙一次,其中有單一受害者一晚上被轉走 40 萬。2月9日春節連假再度出現冒充富邦人壽與中國信託的釣魚簡訊。這波網銀詐騙的共通點是:都在周五或是長假之前銀行營運空窗期犯案。
簡訊詐騙愈來愈盛行,還有偏愛假冒宅配公司,超過 30 萬用戶受害的 Android 惡意程式家族:XLoader 和 FakeSpy,其中XLoader 偷打電話 、看簡訊 、暗中錄音,還會竊取銀行帳密!
正式進入文章前,先考驗大家的眼力
◾國泰世華正版與山寨網址關鍵字比一比,先猜哪一個是正版?
☐ cathaybk
☐ cathay-bk
◾台新銀行正版與山寨網址關鍵字比一比:
☐ taishinbank
☐ taishinz
( 跟官方網址簡直是雙胞胎。😥)
◾ 解答:
國泰世華
✅ cathaybk
❌ cathay-bk
台新銀行
✅taishinbank
❌ taishinz
這波大量的網銀釣魚簡訊,除了利用網址相似度極高的網銀釣魚網站,騙取受害者帳號與密碼外,還會抓緊時間騙取用戶輸入由銀行發出、綁定信任裝置所需的一次性密碼(one-time password,OTP)簡訊,藉此進行非約定轉帳。
根據臺灣金融資安資訊分享與分析中心(F-ISAC)公布的資訊,至少發現6個假冒國泰世華的釣魚網站、17個假冒台新銀行的釣魚網站、11個假冒中國信託銀行的釣魚網站。
繼國泰世華銀行後,詐騙集團化身為台新銀行,再度進行詐騙,台新銀行被害人帳戶遭盜用報案有7件,財產損失達55萬2000元,諮詢與檢舉共計10件,刑事局研判,詐騙集團故意利用金融機構週五下班後到隔週一恢復營業的空窗期,讓被害人無法立即向銀行查證。
以下為兩則假冒台新銀行詐騙內文(可能隨時出現其他版本):
詐騙訊息1:
【台新銀行】您的網路銀行更新失敗,請立即輸入您的驗證碼以更新資料,超時請重新輸入 www[.]taishinz[.]com
詐騙訊息2.
【台新銀行】您好,由於網路銀行版本更新,請於2月6日前登入進行驗證否則將停用您的使用權限,超時請至臨櫃辦理www[.]taishinz[.]com
有受害人在 FB 公開自己被害的經過:「大家小心不要一時疏忽 我被騙了凌晨才發現帳戶被盜領一空,很無奈希望不要有人受騙了」「台新網銀綁兩個帳號錢全部被領完,一個晚上轉這麼多錢很恐怖,將近40萬。」
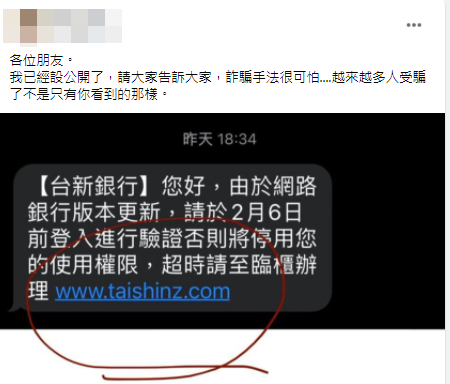
提醒您:台新銀行的正確網址為:
https://www.taishinbank.com.tw/
在這篇追蹤報導中 ,發現詐騙集團在網路釣魚網頁,要求輸入簡訊認證碼確認身分。歹徒在作案的手機輸入後,就可執行非約定轉帳,順利轉走 40萬。
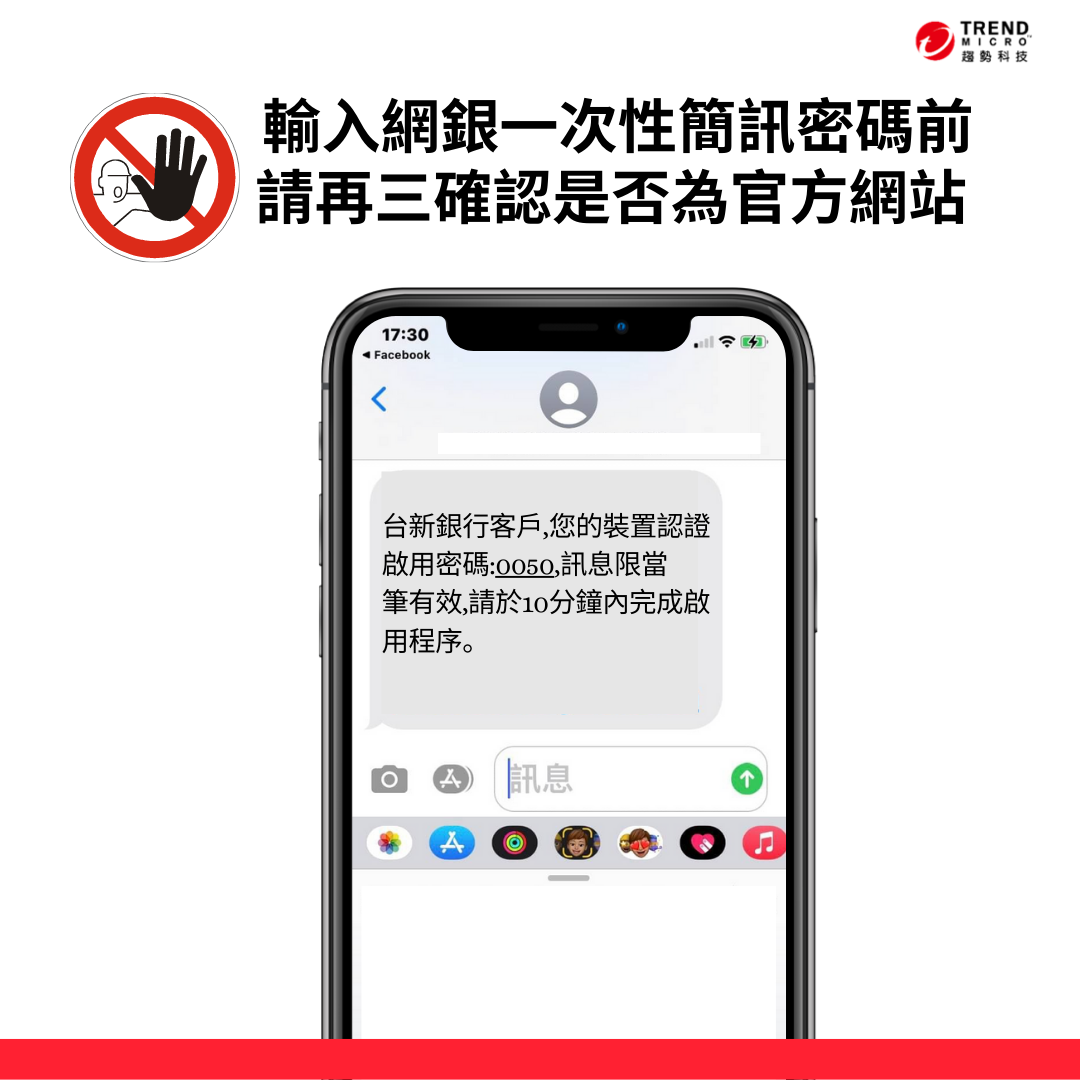
10分鐘內未輸入立即失效的OTP認證模式(透過簡訊或電郵傳送的一次性密碼),卻因受害者一時心慌,一步一步掉入陷阱,讓社交工程(social engineering )手法得逞。
明明沒訂貨,卻收到「快遞包裹已發,請您查收」的簡訊,這是怎麼回事?
新北市42歲戴姓男子,和19歲王姓男子,涉嫌利用「釣魚簡訊」,通知民眾「貨品已派發、請查收」,趁機植入木馬程式,竊取某銀行網銀帳密,和信用卡用戶的個資。


去年出現了一波跟黑貓宅急便相似度極高,但網址不一樣的詐騙網站,網站無法訂購與查看商品 。但網址不一樣的詐騙網站,網站無法訂購與查看商品,該網站唯一能連結進去的是「會員登入」以及「包裹查詢」,知道詐騙集團要騙的是什麼了吧!