網路犯罪分子在不斷思考更周密的計劃來誘騙使用者交出他們的資料。趨勢科技發現一起網路釣魚(Phishing)郵件會偽裝成來自菲律賓的ChinaBank。透過一個所謂的安全公告(圖一),電子郵件通知使用者帳戶已經被鎖住,他們需要聯絡技術支援好解除帳戶鎖定。裡面提供一個連結讓使用者可以馬上聯絡技術支援。
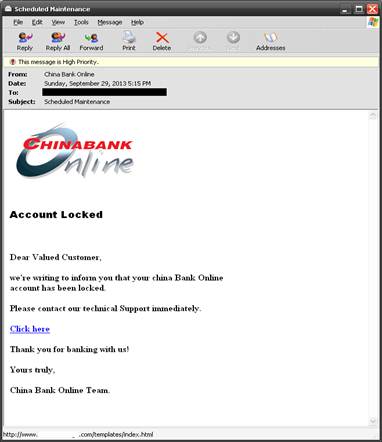
圖一、ChinaBank網路釣魚郵件
點入連結後,使用者會被導到一個釣魚網站(圖二),看起來很像ChinaBank的官方網站。這個釣魚網站會先要求使用者名稱和密碼。

圖二、假的登入網頁
網路犯罪分子在不斷思考更周密的計劃來誘騙使用者交出他們的資料。趨勢科技發現一起網路釣魚(Phishing)郵件會偽裝成來自菲律賓的ChinaBank。透過一個所謂的安全公告(圖一),電子郵件通知使用者帳戶已經被鎖住,他們需要聯絡技術支援好解除帳戶鎖定。裡面提供一個連結讓使用者可以馬上聯絡技術支援。
圖一、ChinaBank網路釣魚郵件
點入連結後,使用者會被導到一個釣魚網站(圖二),看起來很像ChinaBank的官方網站。這個釣魚網站會先要求使用者名稱和密碼。
圖二、假的登入網頁
作者:RungChi Chen
網路釣魚(Phishing)是長期以來的問題,而且情況變得越來越糟。現在的釣魚郵件和正常郵件非常的相似,讓使用者和自動化系統都難以分辨。結果會讓使用者點入釣魚郵件內嵌的連結,被帶到會直接或間接竊取他們個人資料的惡意網站
這份研究報告介紹了趨勢科技新開發的技術,會關聯電子郵件格式和郵件傳送程式以偵測釣魚郵件。利用實際的例子來展示如何在趨勢科技主動式雲端截毒服務 Smart Protection Network技術的架構上使用「巨量資料(Big Data)分析」來主動識別網路釣魚郵件。讓我們可以在今日更加複雜的電子郵件威脅下保護我們的客戶。
2013年的網路釣魚:直接複製正常的郵件,只將連結稍作修改,導致真假難分
2013年的網路釣魚比之前任何時候都更為先進和複雜。越來越難區分釣魚郵件和正常郵件。
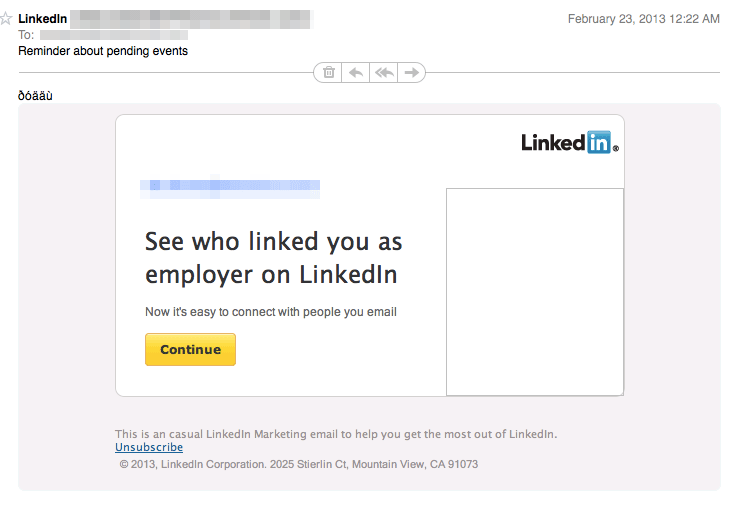
圖一:最近來自LinkedIn的網路釣魚郵件樣本
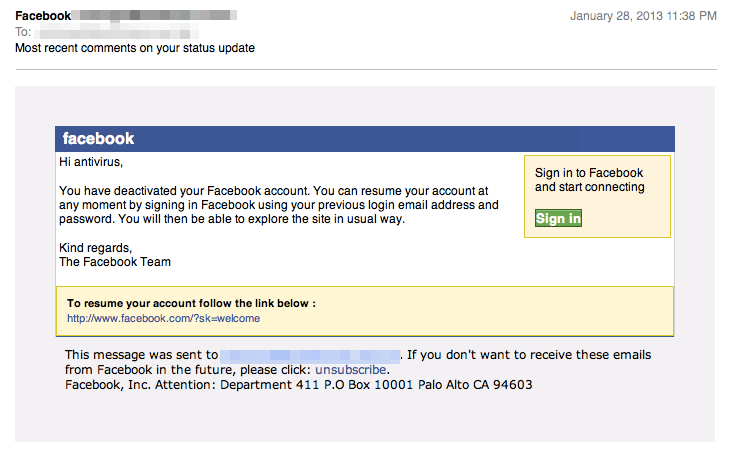
圖二:最近來自Facebook的網路釣魚郵件樣本
攻擊者可能是直接複製正常的郵件,只是將連結稍作修改。這些連結會指向內藏漏洞攻擊包的惡意網站,以攻陷使用者的電腦。
內容的相似程度讓安全廠商很難依據內容去偵測和過濾郵件。過濾此類郵件可能會導致誤判問題,因為正常的電子郵件也可能會被錯判為「垃圾郵件」。根據內嵌網址來判斷郵件也變得很困難,因為它們的平均壽命都非常的短。註1
我們需要新技術去偵測這類精心製造的惡意郵件。本文所討論的技術使用了巨量資料分析,關聯大量垃圾郵件內的資料以確定其來源。註2
電子郵件認證狀況
有許多協定,包括網域簽章郵件識別(DKIM)和寄件者政策架構(SPF)被設計實行來確認寄件者和郵件的完整性。註3
上面所提到的這兩種機制是寄件者認證技術,可以幫助控制垃圾郵件,改善正常郵件寄送。DKIM在郵件加上公開金鑰加密。寄件者使用私密金鑰來簽章自己的郵件,並透過DNS來公布公開金鑰。當收件者收到聲稱來自特定公司的電子郵件時,他們會從DNS取得公開金鑰以檢查這電子郵件是否真的來自於該公司。應用DKIM可以幫忙解決釣魚問題。
然而,上述機制並無法解決垃圾郵件和釣魚郵件相關的所有問題,原因有三。首先,全球DKIM(35%)和SPF(63%)的採用率並不高。註4 其次,DKIM對於回覆電子郵件並不敏感,這代表有些網路釣魚郵件可以使用有效的DKIM簽章寄送。註5 最後,轉寄郵件會造成合理的簽名失敗率,高達4%。
郵件網路基礎
我們的方法是將郵件與寄送它們的IP地址進行關聯。在某些方面,它利用正常和釣魚郵件間的相似處以幫助我們。
我們開發了識別常見寄送電子郵件的方法。我們嘗試對每封郵件產生一個識別特徵碼。這特徵碼所考慮的要素包括寄件者地址的網域、格式結構、郵件內容以及是否有身份認證。被分類的電子郵件接著會與寄送它們的IP地址進行關聯。
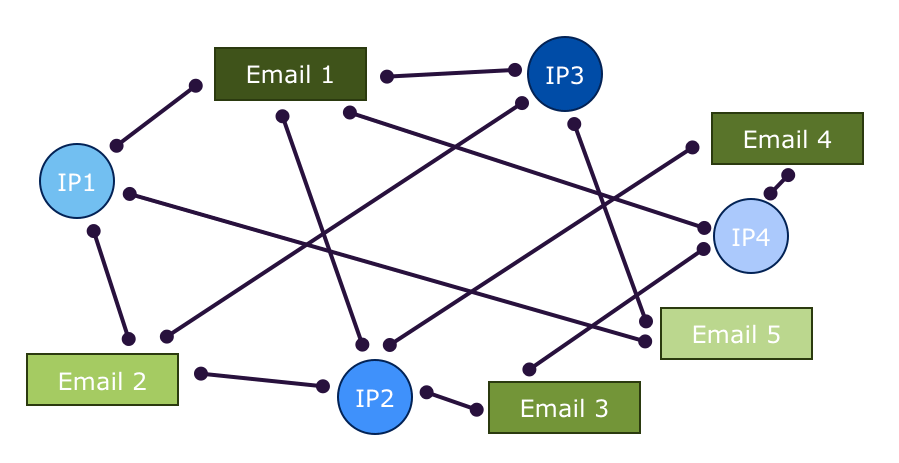
圖三:IP地址和電子郵件的關係圖
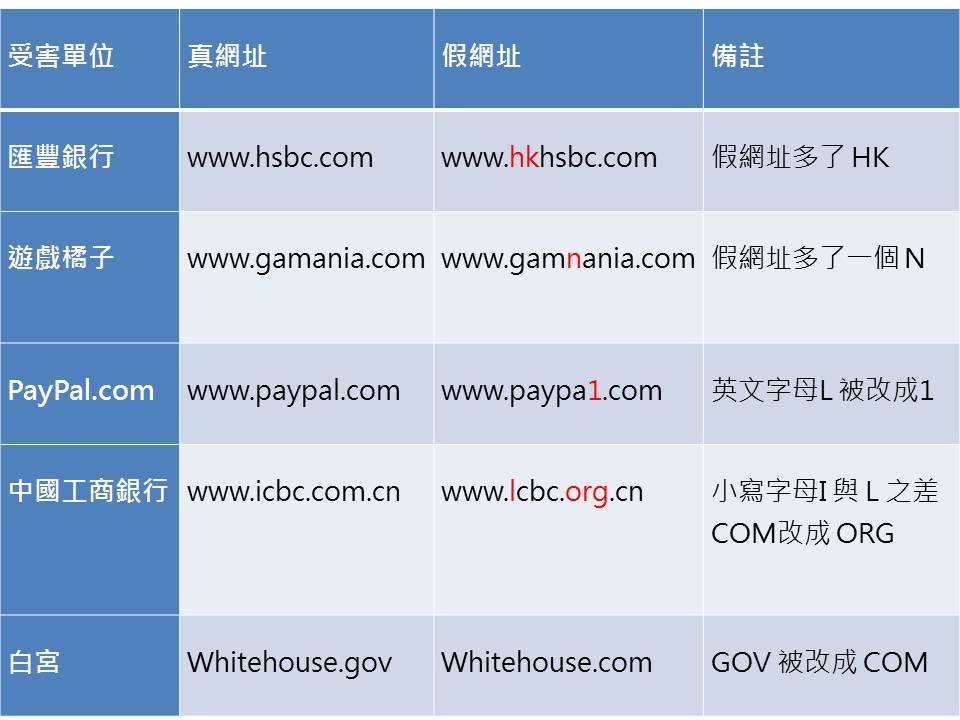
趨勢科技發現為數不少的網路釣魚(Phishing)利用類似網址的分身詐騙事件,比如 Paypal 被改成Paypa1 ;Google 被改成 Goog1e,廣告商與詐騙者利用雷同 URL ,企圖矇騙臉友點擊。接下來我們來看看一些案例:
「ɢoogle.com」、「Google.com」哪裡不一樣?
「ɢoogle.com」乍看之下似乎看不出來什麼端倪。把它和正宮擺在一起再看仔細,有發現哪裡不對勁嗎?
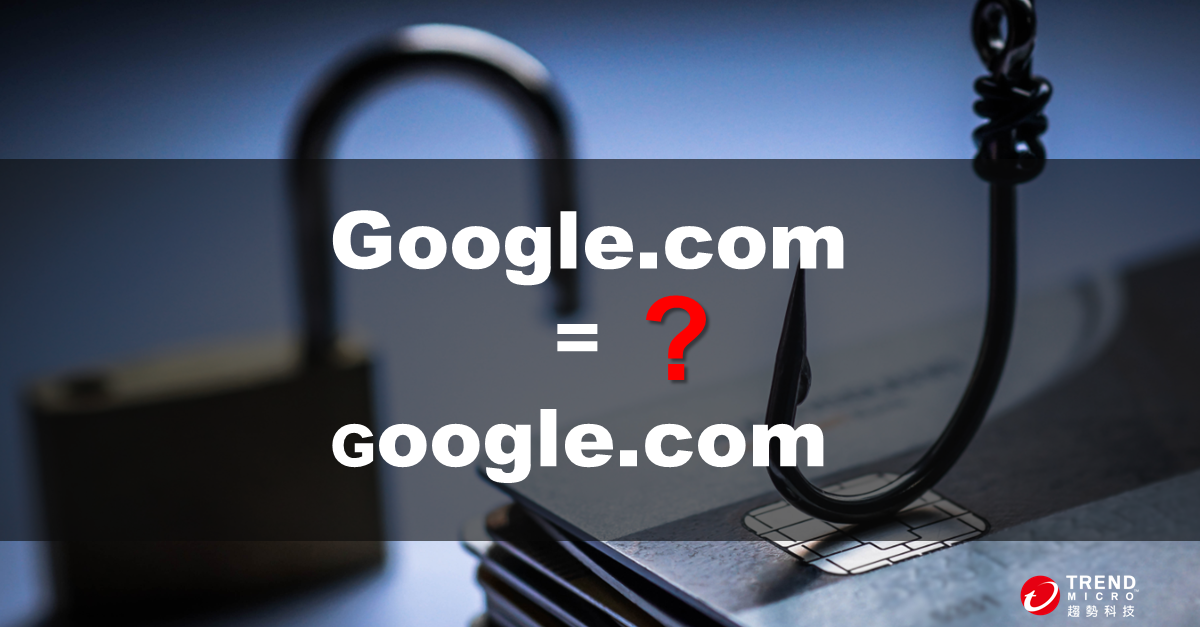
看出來了吧,就是「ɢ」、「G」的差別。事實上,這個「ɢ」其實是一個拉丁字母,而不是我們平常常見的「G」。報導說該網站與 google無關,裡面都是垃圾廣告訊息,目前已經無法進入。相關報導
網址雙/三胞胎大集合
快速的鍵盤彈指神功固然是修練成正果的證明之一,但是因為拼錯字或按錯鍵盤,導致網路釣魚者得逞的案例已經發生很多起了,以下是幾個真實案雙胞胎網址例:
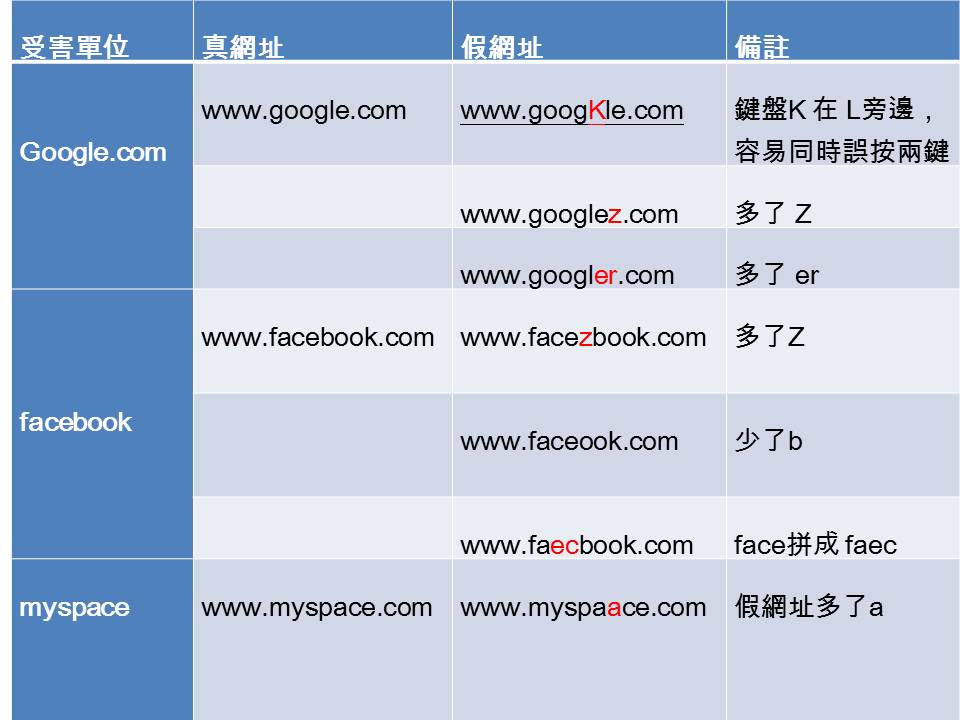
以下以 facebook 臉書為例,看看這些分身,企圖用障眼法待我們去哪裡:
1. Faceook
2. Faecbook
3. Facebook
看起像三胞胎,但他們卻不屬於同一個媽媽生的。再靠近一點…看清處哪裡不一樣了嗎?
–Faceook-> Facebook 缺一個b 差很大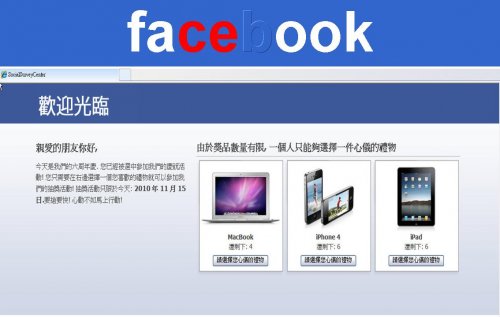 該網址經轉址後,會出現中文頁面,並以慶賀六週年慶為名,送出限量 Macbook,iphone,ipad,選擇禮物會被導入心理測驗,然後要求輸入手機號碼,以便發簡訊通知測驗結果。該簡訊收費是每則100元台幣,由於說明的文字非常小,一般人可能會忽略,直到接到手機帳單為止。
-Facebook -> Faecbook 拼字順序交換,差很大
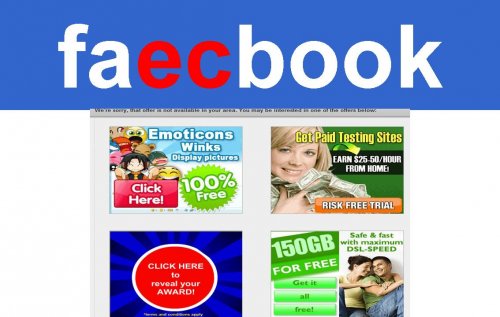
Faecbook 這個網頁目前會被轉向另一網頁,連進去該網頁會看到與 Facebook 毫無關係的廣告視窗。
Facebook 每天都說:好康只剩今天
該網址跟正版 facebook 只差一個b 字,連結這個網址會被轉址到另網頁後,跳出一個今天我們六週年慶的中文對話框。 繼續閱讀
趨勢科技在今年八月初討論了關於網路犯罪分子使用一個廣為人知的Android的漏洞來攻擊行動網路銀行應用程式的使用者。這一次,我們發現一起行動網路釣魚(Phishing)攻擊,不僅會試圖竊取使用者的登入資料,還會要求受害者上傳他們的身分文件。
這起網路釣魚攻擊活動跟之前的攻擊類似:偽造了行動網路銀行登入頁面,使用和原本銀行網站非常相似的網址。
儘管非常相似,不過也有些看得到的差異,比方說對SSL協定的支援。這釣魚網站並不會出現安全符號,也沒有使用HTTPS://協定,通常這是用來識別安全網站的方法。外觀上也有些看起來不同的地方:

圖一、合法網站對比偽造網頁
釣魚網頁會要求使用者的登入資料,還不僅如此,輸入登入資料之後,使用者會被導到另一個偽造網頁,詢問他們的電子郵件地址和密碼。這大概是為了當使用者試圖透過變更登入資料來取回帳號時,幕後的網路犯罪份子就會得到通知,因此仍然可以存取該帳號。

圖二、要求電子郵件登入資料的釣魚網頁
此時騙子還沒有滿足於所取得的資料,還會將使用者導到另一個偽造網頁,要求使用者上傳他們的身分文件掃描圖檔。

圖三、要求身分文件圖檔的釣魚網頁
Blackhole 漏洞攻擊套件垃圾郵件侵襲 Pinterest
社交網站一向是網路犯罪者各種不同惡意活動經常使用的媒介,其手法大多利用網路釣魚(Phishing)和垃圾郵件(SPAM)。而 Blackhole 漏洞攻擊套件 (簡稱 BHEK) 垃圾郵件正是讓網際網路使用者困擾已久的此類攻擊之一 。BHEK 垃圾郵件行動專門利用知名品牌與網站來誘騙使用者。

正因如此,最近看到 BHEK 垃圾郵件開始侵襲 Pinterest 網站與該網站的使用者,其實一點也不令人意外。該網站在遭遇這波攻垃圾郵件攻擊行動之前,就曾經遭受過其他威脅,例如問卷調查詐騙與專門將使用者導向惡意網站的垃圾郵件。
目前趨勢科技已採集到這波垃圾郵件的樣本,並且分析其感染過程,以下是整個感染過程的詳細步驟: