《資安新聞周報》LockBit 2.0 勒索病毒危害全球加劇,臺廠也傳接連遇害  / 企業遭網攻中斷營運 平均損失逾8千萬/時代的眼淚,不只IE,還有它也同日走入歷史

本周資安新聞週報重點摘要,本文分享上週資安新聞及事件。你將會看到新聞的簡短摘要及原文連結來閱讀更詳細的見解。

資安趨勢部落格一周精選

資安新聞精選

調查:企業遭網攻中斷營運 平均損失逾8千萬       自由時報電子報

不只IE掰了!Google、微軟「2時代眼淚」走入歷史     三立新聞網

印度金融科技公司 Kiya.ai 首推「銀行元宇宙」,不用出門就能享受客製化互動式金融服務      科技新報網

【資安日報】2022年6月9日,殭屍網路Emotet企圖竊取Chrome用戶的信用卡資料、美國針對中國駭客攻擊網路設備的漏洞提出警告     iThome
◾延伸閱讀:專售電腦存取權限, Emotet 殭屍網路死灰復燃

中國駭客組織散布WinDealer惡意軟體有新手法,已具旁觀者攻擊手法能力          iThome

美國公布中國駭客攻擊電信業者所開採的安全漏洞          iThome

近期LockBit 2.0危害全球加劇,全球1到4月超過300名受害者,近期臺廠也傳接連遇害          iThome
◼延伸閱讀:勒索病毒LockBit 再進化,新增雙重勒索功能,足跡遍及台灣

微軟:勒索軟體駭客經常以盜來的憑證或Exchange漏洞入侵組織          iThome

Firefox預設啟用阻擋跨網站讀取cookies的隱私功能       iThome

擔心孩子受網路不良影響?教育部推薦爸媽下載這個     LineToday

研究人員揭露Intel與AMD處理器的旁路攻擊漏洞 iThome

OpenSea四大安全性更新!禁止可疑用戶、被駭錢包無法上架     鏈新聞

製造業自建5G專網 小心資安風險隨之而來(下)      網管人

iPhone 被投資借貸、垃圾訊息轟炸超惱人!3招小撇步阻擋惡意廣告與詐騙簡訊          自由時報電子報

Google 工程師發表擔憂 LaMDA 模型可能具備思考能力與情感,被 Google 以違反保密協定強制放有薪假        癮科技

豐田遭「羅賓漢」網路攻擊 汽車生產受影響  自由時報電子報

【資安日報】2022年6月15日,大規模HTTPS流量DDoS攻擊鎖定Cloudflare用戶下手、研究人員揭露處理器攻擊手法Hertzbleed          iThome

【專欄】最怕碰上勒索病毒「賠了夫人又折兵」!該怎麼徹底防範?          數位時代

Windows 11更新臭蟲讓規格不符的舊PC也能安裝 iThome

Windows又有新零時差漏洞DogWalk       iThome

不只Google!YouTube金融廣告主也須金管會授權 自由時報電子報

幣圈驚魂夜:Celsius 出包、幣安也暫停提領比特幣        MoneyDJ

公有雲業者仍在客戶VM下暗中安裝軟體         iThome

EC電商業者的人財兩失殺手: 彈出式廣告劫持         iThome

繼續閱讀
採用零散不連貫的單一面向資安產品, 有何風險?

資安營運 (SecOps) 團隊被迫處理大量警示通知而感到身心俱疲?
為了尋找某項資訊而必須在不同產品之間來回切換?
根據 Gartner 指出,市場對平台式方案的需求越來越高,這已使得某些廠商將彼此毫無綜效的不同產品包裝在一起販售。然而這卻可能適得其反,變成「集所有缺點於一身」,因為這些產品本身既非最強,也無法像廠商所宣稱可降低複雜性或減輕負擔。

Gartner 在一份報告中指出:廠商正逐漸將各種不同防護功能整合成單一平台,而那些能夠減少主控台數量與組態設定介面、並重複使用不同元件與資訊的廠商,將帶來最大效益。

為何趨勢科技的企業防護正在轉型?


世界有時變得很快,才不過兩年多前,企業都還在模糊地討論著數位轉型的必要性,而勒索病毒 Ransomware也才開始登上 IT 以外的媒體版面。時間快轉到 2022 年,駭客挾持了輸油管與關鍵食品供應鏈來勒索贖金,許多企業都已經跨過了數位轉捩點,再也無法回頭。在這樣的時空背景下,資安長 (CISO) 已逐漸感受到採用零散不連貫的單一面向產品所帶來的成本,以及營運上的問題和風險。

這正是為何趨勢科技正在從一家以產品為中心的廠商,轉型成以平台為中心的廠商。從端點到雲端,我們都致力協助客戶提升其對威脅的準備度、耐受度,以及快速復原能力,讓客戶走得更遠、完成更多目標。這一點似乎也獲得了分析師的肯定。

繼續閱讀

網路資安溯源 (cyber attribution),只是單純找出幕後駭客而已嗎?

認識網路資安溯源的重要性、效益及適當的輔助工具,好讓您更有效管理數位受攻擊面的風險。

網路資安風險管理:溯源策略
cyber-attribution-benefits

網路資安風險管理:溯源策略


何謂網路資安溯源 (cyber attribution)?只是單純找出幕後駭客而已嗎?本文說明網路資安溯源的意義、效益,以及如何利用一些資安工具來幫助您執行溯源工作。

繼續閱讀

挖礦攻擊對 DevOps 團隊的衝擊

了解虛擬加密貨幣挖礦( coinmining )攻擊對 DevOps 的衝擊以及該如何防範才不會影響上市時程。

何謂虛擬加密貨幣挖礦?


不肖的虛擬加密貨幣挖礦是指網路犯罪集團利用系統的漏洞、強度太弱的登入憑證或組態設定錯誤來駭入系統,進而使用系統的運算效能來生產虛擬加密貨幣。

DevOps 與虛擬加密貨幣挖礦


儘管勒索病毒的話題正夯,但虛擬加密貨幣挖礦同樣也是一種後果嚴重的網路攻擊。還記得 Apache Log4j (Log4Shell) 漏洞嗎?說實在的,應該沒人會不記得,但這個重大漏洞最常被駭客利用的情況,就是虛擬加密貨幣挖礦攻擊。

虛擬加密貨幣挖礦熱潮如同 1980 年代末期的加拿大育空掏金熱一樣,隨著金價不斷攀升,前往掏金和探險的人也越來越多。今日的情況也相同,隨著比特幣的價格持續攀升,投入虛擬加密貨幣挖礦的網路犯罪集團也越來越多。

本文介紹 趨勢科技Trend Micro Research 最新的研究報告,該報告調查了目前最主要的虛擬加密貨幣挖礦集團,看看虛擬加密貨幣挖礦對 DevOps 的流程和工具帶來什麼衝擊,以及該如何制訂防範策略。

繼續閱讀

不再只假冒 CXO , 冒充一般員工的 BEC 詐騙郵件數量暴增

有別於過去幾年變臉詐騙攻擊或稱為商務電子郵件入侵 (Business Email Compromise,簡稱 BEC)大多假冒企業高階主管或最高管理階層,新的趨勢是冒用一般員工的姓名。這類假冒一般員工身分的詐騙郵件數量突然暴增,而其手法大多是誘騙受害人進行銀行轉帳、變更薪資轉帳帳戶,或騙取其他企業相關資訊。

我們也發現,變臉詐騙集團會長時間使用相同的管道和技巧,而非只用於一次的攻擊行動,這樣他們才能追蹤被假冒或被詐騙的受害人是否有反映任何問題。

BEC變臉詐騙常用的五種電子郵件服務


本文分析了變臉詐騙 (BEC) 集團使用的五種主要電子郵件服務,以及他們在詐騙過程中常用的關鍵字和網域名稱。

變臉詐騙 (BEC) 就如同許多善於利用職場環境的網路攻擊和威脅一樣,目前仍是造成企業最大財務損失的網路犯罪之一,儘管其受害者的數量正逐漸減少。根據趨勢科技對變臉詐騙的持續監控顯示,這類活動的數量在今年一直穩定增加。

figure1-analyzing-email-types-for-BEC
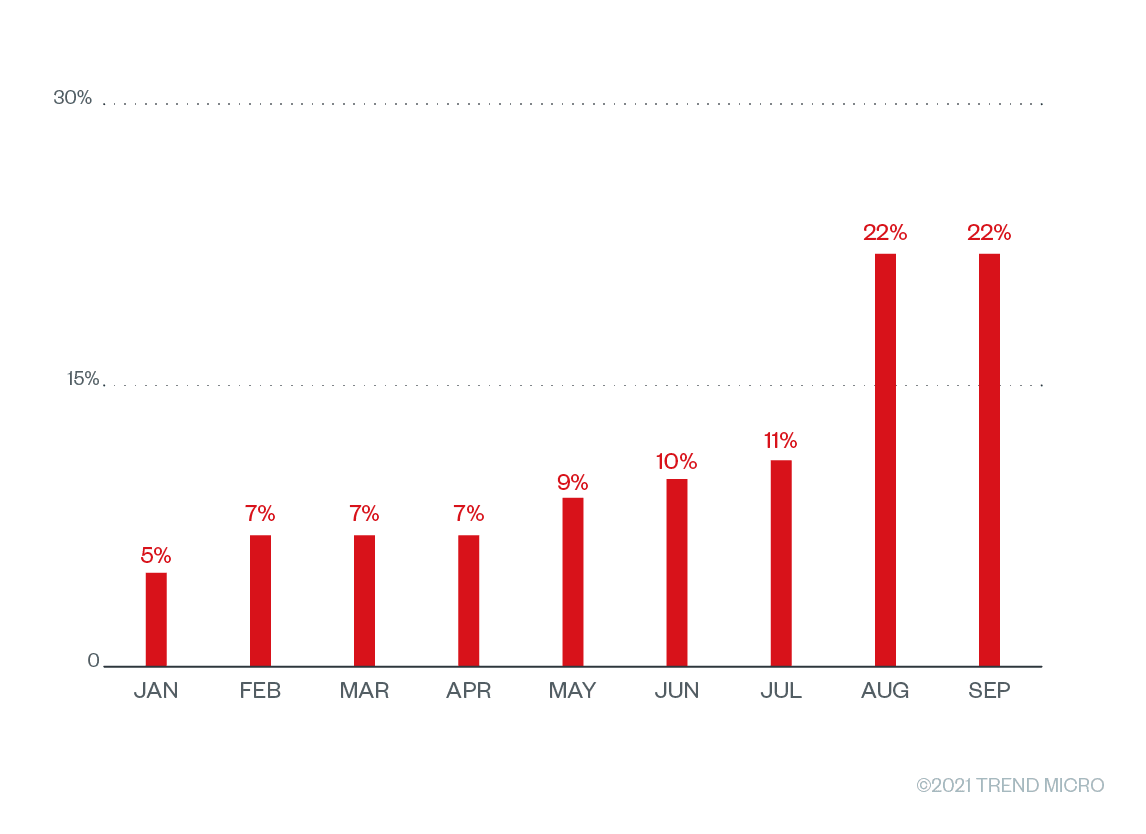
圖 1:2021 年 1 月至 9 月的變臉詐騙偵測比例。資料來源:趨勢科技 Smart Protection Network™ (SPN) 全球威脅情報網。


趨勢科技一直有在持續觀察這股穩定的成長趨勢,但它在 8 月份突然竄升,也因此特別引起我們注意。有別於過去幾年變臉詐騙大多假冒企業高階主管或最高管理階層,我們發現變臉詐騙出現一種趨勢是專門冒用一般員工的姓名。這類假冒一般員工身分的危險郵件數量突然暴增,而其手法大多是誘騙受害人進行銀行轉帳、變更薪資轉帳帳戶,或騙取其他企業相關資訊。今年第 1 季我們針對趨勢科技 Cloud App Security 雲端應用程式防護推出了「姓名冒用」(Display Name Spoofing) 變臉詐騙偵測技術來解決這項問題。隨後,我們就在美洲地區偵測到最多的變臉詐騙。

繼續閱讀