不只雙重勒索,Black Basta 收編 QakBot 木馬與 PrintNightmare 漏洞,擴充軍火庫

最近趨勢科技研究了一起由 Black Basta 勒索病毒 Ransomware集團所策劃的攻擊,這起攻擊使用了 QakBot 木馬程式作為首次入侵及橫向移動手段,同時也運用 PrintNightmare 漏洞來執行一些需要提高權限的檔案操作。
 Black Basta 勒索病毒集團自今年 4 月開始營運以來,近期在全球已累積 50 起攻擊案例,可說是惡名昭彰,同時它還採用了現代化勒索病毒慣用的雙重勒索手法,除了會將機密資料加密之外,還會威脅受害者若不支付贖金就要將資料外流。這個新興的勒索病毒集團一直在不斷精進其攻擊手法。最近我們發現他們使用  QakBot 銀行木馬程式作為首次入侵及橫向移動手段,同時也運用 PrintNightmare 漏洞 (CVE-2021-34527) 來執行一些需要提高權限的檔案操作。
◾延伸閱讀:竟在”已傳送”郵件資料夾內偵測到高風險 Qakbot 病毒?原來帳號被盜了!


根據趨勢科技某家客戶的案例,其系統上感染的 Black Basta 勒索病毒就是由 QakBot 所植入 (圖 1)。這是 QakBot 惡意程式家族的典型行為,也是許多勒索病毒家族所使用的散播途徑,例如:MegaCortex、PwndLockerm、Egregor、ProLock 和 REvil (亦稱為 Sodinokibi)。QakBot在 2007 年首次被發現,向來以滲透能力著稱,曾在多起攻擊行動中扮演「惡意程式安裝服務」的角色。多年來,這個銀行木馬程式越來越精密,從它有能力攻擊新發現的 Microsoft 零時差漏洞 Follina (CVE-2022-30190) 即可見一斑。
繼續閱讀

新的 HavanaCrypt 勒索病毒假扮成 Google Software Update 應用程式,使用 Microsoft 代管服務 IP 位址作為 C&C 伺服器

最近趨勢科技發現一個新的勒索病毒 Ransomware家族 (趨勢科技命名為「HavanaCrypt」),它會假扮成一個 Google Software Update 應用程式,並使用 Microsoft 網站代管服務的 IP 位址作為其幕後操縱 (C&C) 伺服器來躲避偵測。

勒索病毒雖然不是什麼新的發明,但至今仍是全世界最嚴重的網路資安威脅之一。事實上,根據趨勢科技 Smart Protection Network™ 全球威脅情報網的資料,2022 年第 1 季,我們在電子郵件、網址與檔案三個防護層上總共偵測並攔截了 超過 440 萬次勒索病毒威脅,較 2021 年第 4 季整體勒索病毒威脅數量成長 37%。

勒索病毒之所以會如此猖獗,主要原因就在於它會不斷演變。它會隨時變換手法與伎倆來誘騙不知情受害者以入侵企業環境。例如今年,我們看到一些勒索病毒假扮成Windows 10、Google Chrome 及 Microsoft Exchange 更新來誘騙不知情受害者下載惡意檔案。

最近我們發現一個新的勒索病毒家族同樣也是使用類似伎倆,它會假扮成一個 Google Software Update 應用程式,並使用 Microsoft 網站代管服務的 IP 位址作為其幕後操縱 (C&C) 伺服器來躲避偵測。根據我們的研究顯示,這個勒索病毒會在其加密過程中使用 .NET System.Threading 命名空間中用來將工作排入執行佇列的 QueueUserWorkItem  函式,以及開放原始碼密碼管理軟體 KeePass Password Safe 的模組。

本文將從技術面深入分析這個我們命名為「HavanaCrypt」的最新勒索病毒家族與其感染技巧。

繼續閱讀

趨勢科技榮獲 AWS 醫療保健能力認證

目前已獲得超過 15 項雲端安全能力及頭銜

【2022 年 7 月 12 日台北訊】全球網路資安領導廠商趨勢科技 (東京證券交易所股票代碼:4704) 宣布該公司已通過 Amazon Web Service (AWS) 醫療保健能力 (Healthcare Competency) 認證,這是繼趨勢科技榮獲超過 15 項 AWS 雲端安全解決方案能力及頭銜後又再次獲得新的認證。

【圖說一】趨勢科技宣布通過 Amazon Web Service (AWS) 醫療保健能力認證.jpg

身為 AWS 進階技術合作夥伴 (Advanced Technology Partner),趨勢科技提供簡易、全方位且專為採用 AWS 的企業而設計的資安解決方案。

醫療機構的關鍵營運及病患的持續照護,全都仰賴醫療機構能安全地保護高機敏的個人資料。根據 Forrester Research 指出:「醫療機構不僅現在必須強化資安,未來更須持續改善。一些專門瞄準醫療機構 (HCO) 的勒索病毒、內部威脅、惡意殭屍網路、DDoS 攻擊、魚叉式網路釣魚郵件等等,對原本就已負擔沉重的醫療體系帶來嚴重衝擊註一。」

繼續閱讀

管理網路資安風險:人

看看趨勢科技的 2021 下半年網路資安風險指標 (Cyber Risk Index) 研究發現了什麼,以及如何更有效管理人員來降低整體受攻擊面的網路資安風險。

企業遭勒索病毒集團挾持時有所聞,隨著勒索病毒及其他網路資安威脅不斷演進,再加上企業受攻擊面正持續擴大,資安長 (CISO) 與資安領導人已深刻了解他們有必要盡可能降低人員、流程及技術的風險。趨勢科技威脅情報副總裁 Jon Clay 與網路資安長 Ed Cabrera 探討了「人員因素」對於降低網路資安風險的重要性。

基礎架構的首要風險:人員

大家都知道,您的企業遲早必須面對遭遇網路攻擊的問題。而企業資安長和資安領導人似乎也認同這點,根據趨勢科技最新的 2021 下半年 網路資安風險指標 (Cyber Risk Index) 研究發現,全球四大地區 3,400 名受訪者當中,有 76% 認為他們未來 12 個月內很有可能遭遇網路攻擊。

◼延伸閱讀:54% IT 資安決策者表示:「已經被警示通知所淹沒」,是時候採取全方位網路資安平台了!

很重要必須說明的一點是,能夠避免遭到網路攻擊當然最好,但這並非企業的主要目標,企業必須要能解決其持續擴大的受攻擊面所衍生的重大挑戰,以便能夠更快偵測及回應攻擊,進而降低網路資安風險。

繼續閱讀

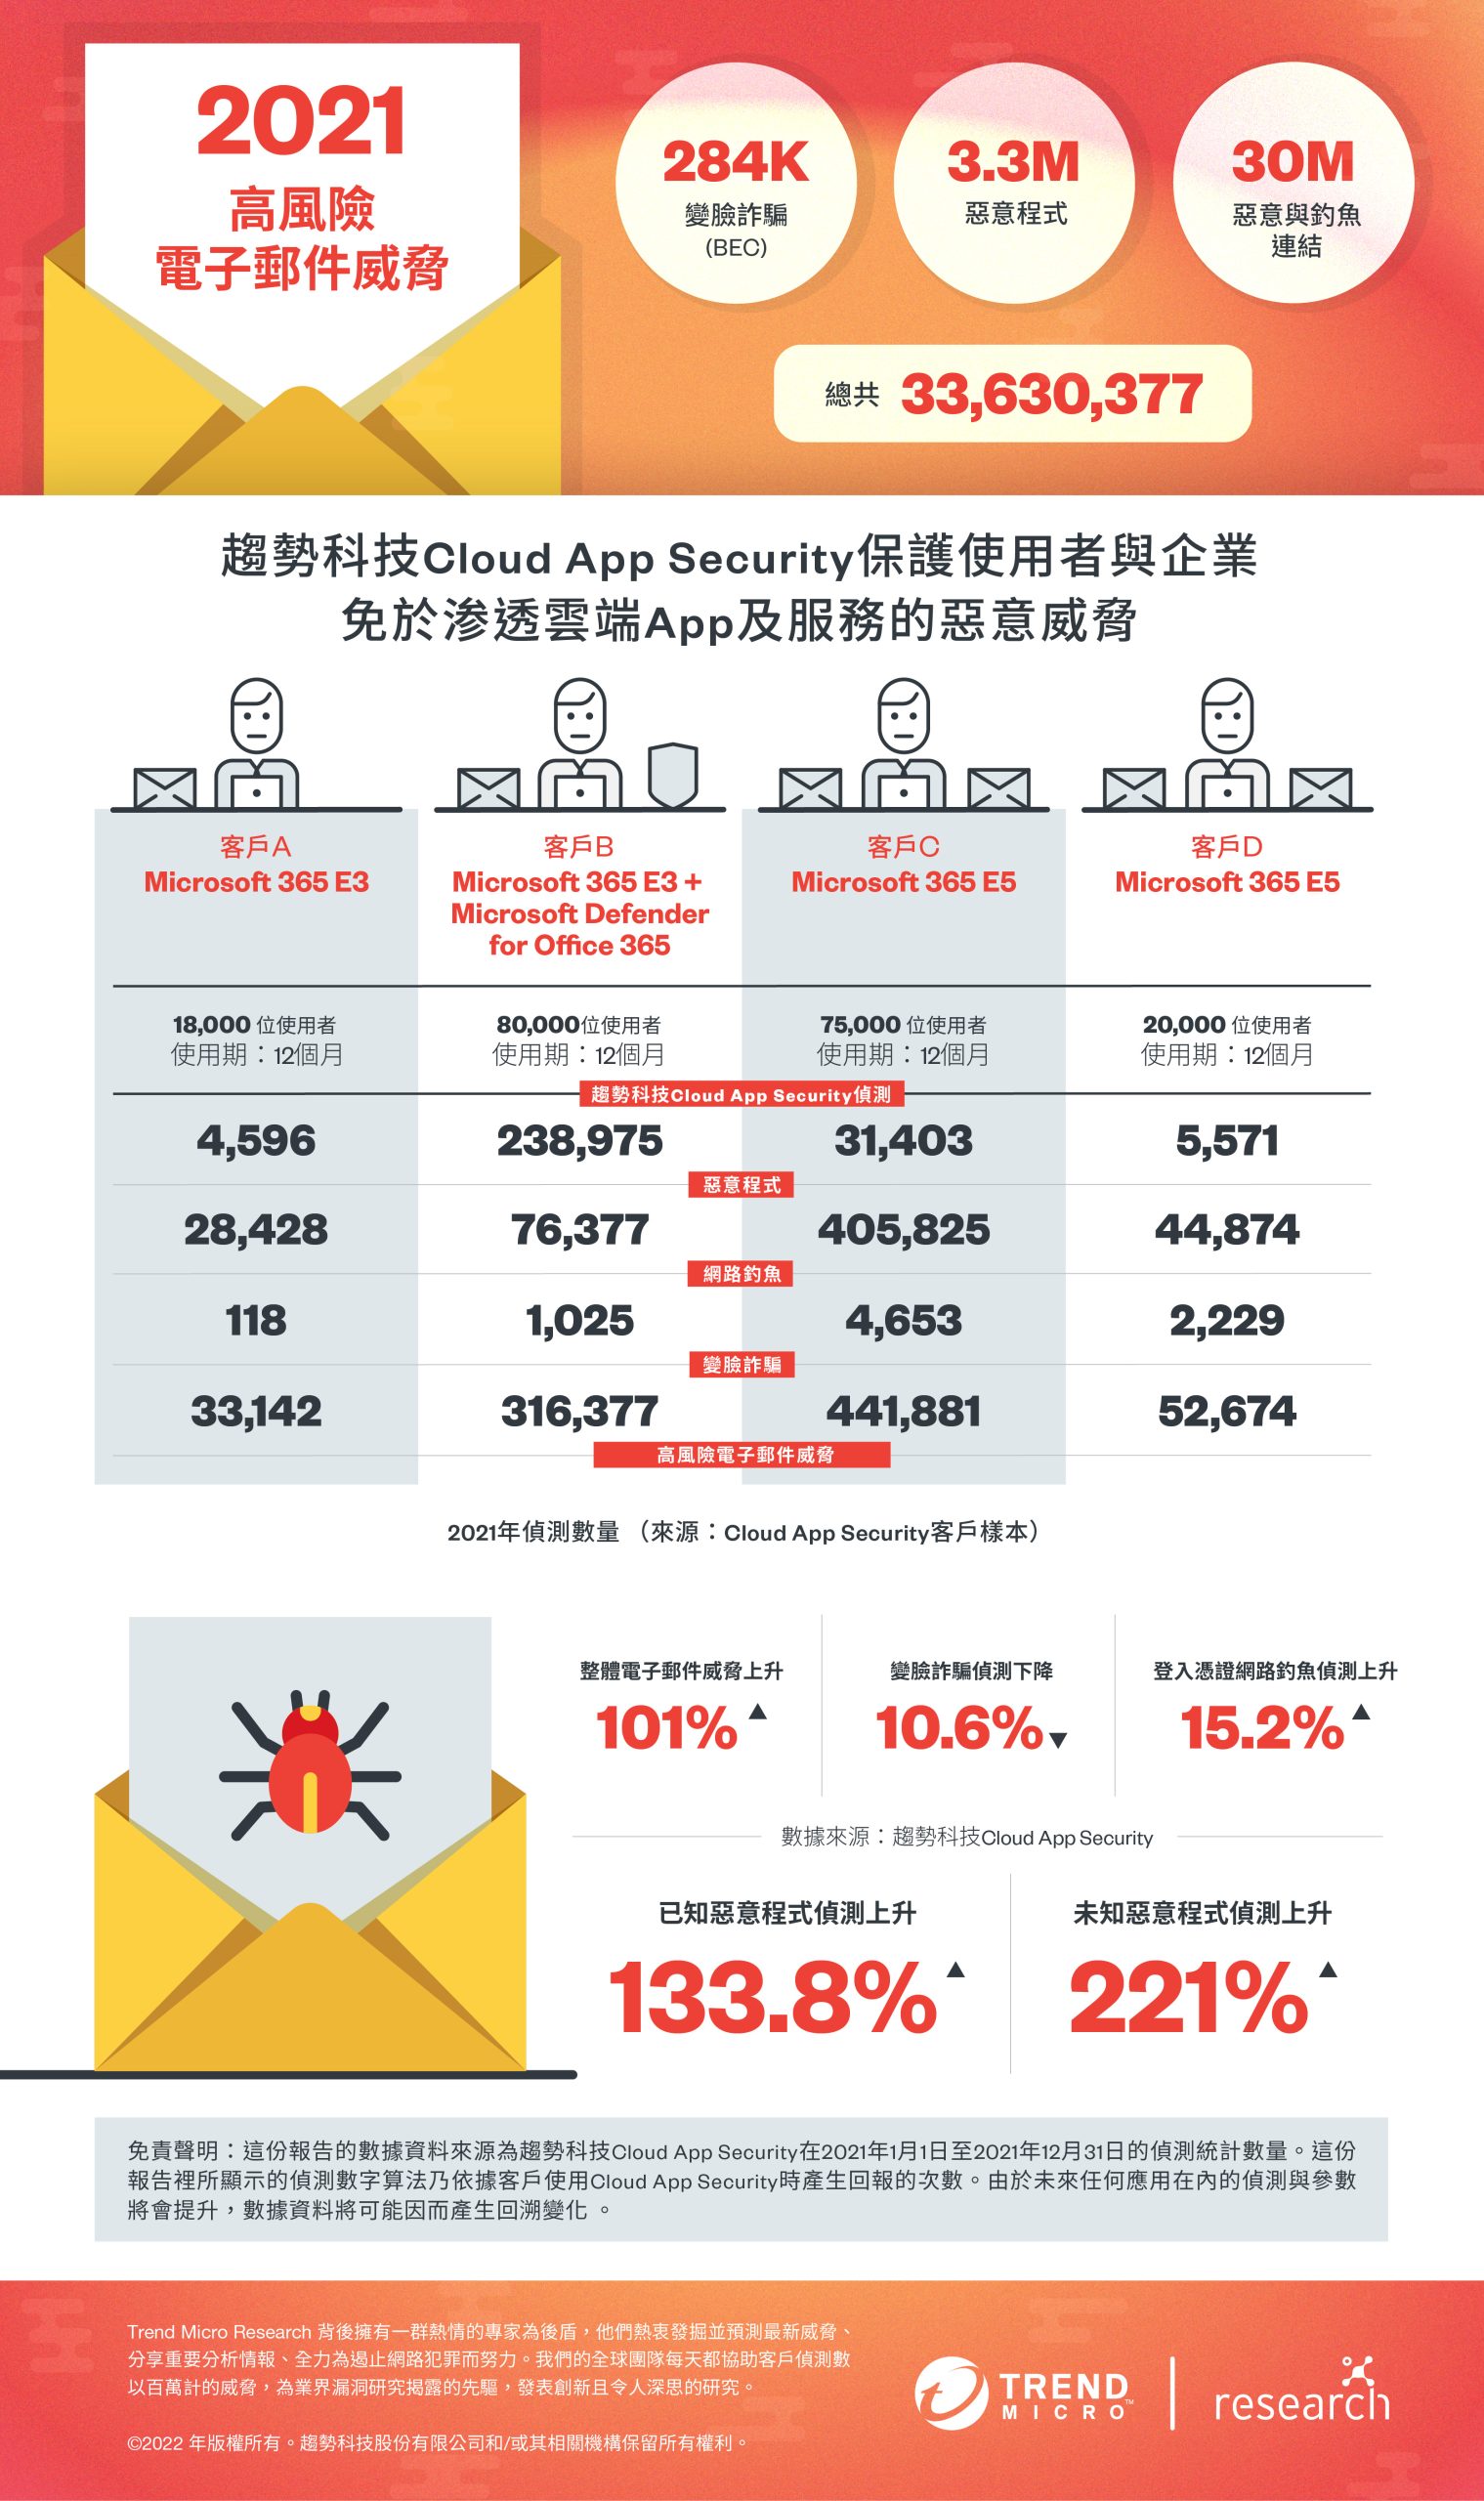
電子郵件仍是首要攻擊途徑,相關威脅年暴增 101%

趨勢科技雲端電子郵件防護去年攔截 3,360 萬次威脅


【2022 年 7 月 7 日,台北訊】全球網路資安領導廠商趨勢科技 (東京證券交易所股票代碼:4704) 在 2021 年共攔截了 3,360 萬次以上的雲端電子郵件威脅,較前一年暴增 101%。如此大幅度成長的電子郵件攻擊數量,顯示電子郵件仍是網路攻擊的首要途徑。


請點選此連結來取得這份完整的 Cloud App Security 威脅報告。

【圖說一】趨勢科技發表最新「Cloud App Security威脅報告」指出電子郵件仍是網路攻擊首要途徑

  繼續閱讀