Amazon S3 惡意程式防護的殘酷真相 2022 年 10 月 31 日2022 年 10 月 31 日 趨勢科技 TrendMicro 雲端物件儲存是任何現代化應用程式的一項核心要素,但絕大多數雲端檔案儲存的資安防護都不足。 雲端物件儲存是任何現代化應用程式的一項核心要素,當您的應用程式必須處理檔案時,很重要的一點就是要防止惡意檔案侵襲您的系統與使用者。 趨勢科技從 2020 年起便開始為我們客戶提供可擴充的雲端原生檔案防護。最近我們看到其他廠商也開始跟上腳步,在市場上推出類似功能,但坦白說,我對他們的產品並不覺得特別驚艷。 雲端防護領域充滿了各種新的技術,而新技術會帶來新的解決方案。客戶不斷地鞭策我們要能支援他們在市場上推出的各種創新應用。對於剛剛投入這塊領域的廠商,我可以諒解他們不可能支援每一種應用情境,但儘管如此,真正有效的雲端惡意程式防護還是有一些不容妥協的要求: 繼續閱讀
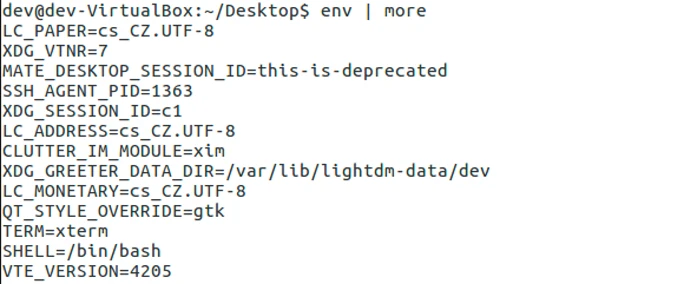
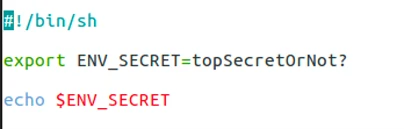
分析使用環境變數來儲存機密的潛在危險 2022 年 10 月 31 日2022 年 10 月 07 日 趨勢科技 TrendMicro 儘管 DevOps 人員經常使用環境變數來儲存應用程式中的機密,但正如趨勢科技分析所指出,這些變數會讓網路駭客很容易從事惡意活動。 DevOps 人員經常透過環境變數來存取組態設定,這樣的作法在容器環境中尤其方便:因為使用環境變數來傳遞組態設定較為容易。但是,從雲端資安 的角度來看,使用環境變數來傳遞機密的作法應盡量避免,同時也應受到更多討論。因為,這麼做雖然比較容易,但卻可能有危險,萬一環境變數中的機密遭到外流,很可能會引發資安事件。 什麼是環境變數? 此處所指的環境是像指令列介面或子介面執行時的環境,而環境變數則是這個環境當中使用的機碼/數值。定義環境變數的方式有很多,其中一種就是使用「export」全域指令,這個指令經常用在指令列腳本中。此外,在 Linux 作業系統上啟動容器化應用程式時可使用「-e」參數來設定環境變數。還有,在建構容器映像時也可以在 Dockerfile 中使用「ENV」指令來設定執行時期的環境變數。環境變數在所屬環境當中是以明碼方式存在,並無加密。 圖 1:環境變數的範例。 圖 2:在指令列腳本中使用環境變數的範例。 繼續閱讀
企業因BEC變臉詐騙的損失金額超越勒索病毒 2022 年 10 月 20 日2022 年 10 月 07 日 趨勢科技 TrendMicro 變臉詐騙攻擊或稱為商務電子郵件入侵 (Business Email Compromise, BEC) 是否比勒索病毒(勒索軟體,Ransomware) 更具破壞力?變臉詐騙集團有哪些手法?企業如何強化防禦能力?趨勢科技威脅情報副總裁 Jon Clay 在本文中為您解說這些問題,協助您降低資安風險。 變臉詐騙集團有哪些手法?企業如何強化防禦能力? 重點預覽:🔻2021 年 BEC變臉詐騙造成的損失高達 24 億美元,勒索病毒只有 4,920 萬美元🔻BEC 變臉詐騙比勒索病毒黑心錢賺更兇的四個原因🔻變臉詐騙使用的電子郵件服務的五種類型🔻變臉詐騙防禦策略🔻有關變臉詐騙的相關數據以及管理資安風險的更多資訊 2021 年 BEC變臉詐騙造成的損失高達 24 億美元,勒索病毒只有 4,920 萬美元 變臉詐騙 (BEC) 亦稱電子郵件帳號入侵 (EAC),是一種電子郵件網路犯罪,其主要目的是要誘騙企業將款項匯到駭客的銀行帳戶。主要有五種型態:假發票詐騙、執行長詐騙 (假冒企業 CXX 高層主管要求底下員工匯款)、盜用帳號、假冒律師、資料竊取。 表面上,似乎每天都有關於某家企業又被勒索數百萬美元的新聞,例如:俄羅斯 REvil 勒索病毒集團駭入使用 Kaseya IT 管理軟體的企業並勒索 7 千萬美元 的贖金。儘管勒索病毒經常占據媒體版面,但其損失金額跟變臉詐騙相比,其實是小巫見大巫。根據 FBI 的報告指出,2021 年變臉詐騙造成的損失金額高達 24 億美元,但勒索病毒造成的損失卻只有 4,920 萬美元。 不用高深技術, BEC 變臉詐騙得逞的原因 BEC 變臉詐騙比勒索病毒黑心錢賺更兇的四個原因: 繼續閱讀
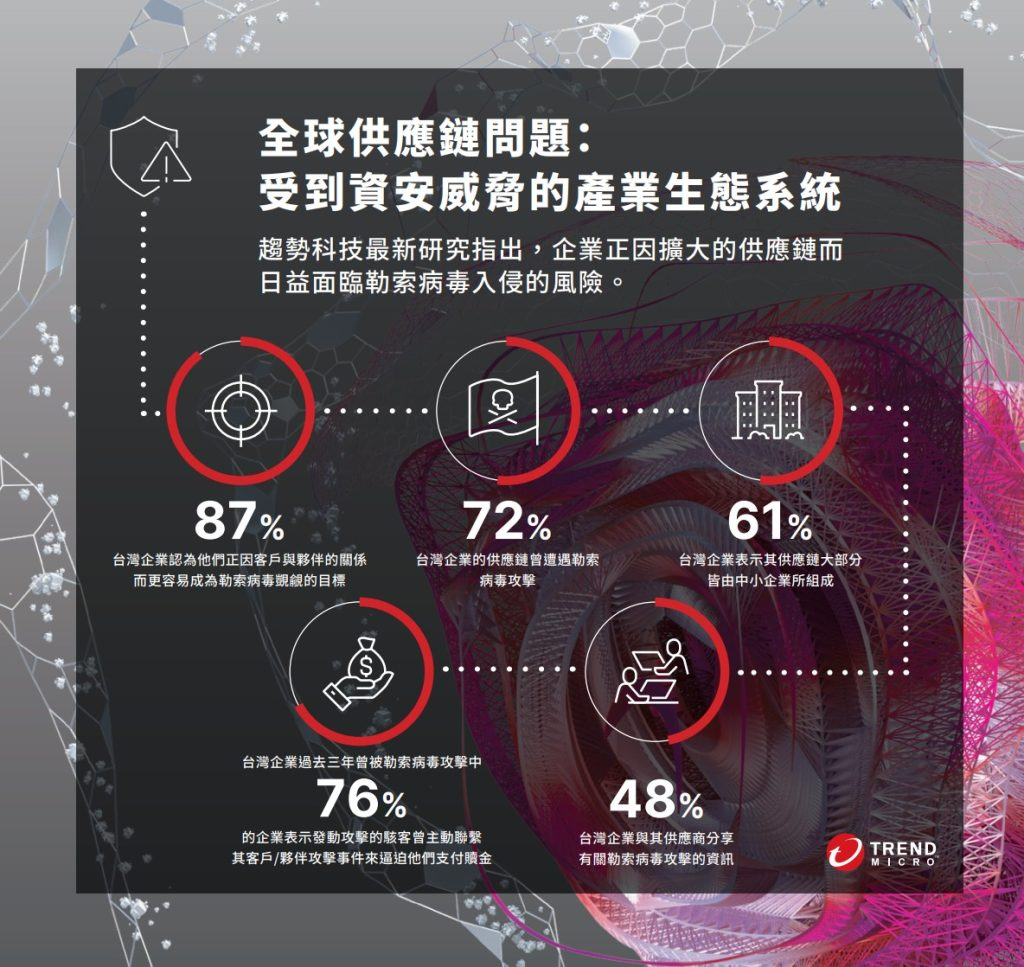
駭客找到新搖錢樹!逾七成台灣企業供應鏈曾遭勒索病毒襲擊 2022 年 10 月 17 日2022 年 11 月 01 日 趨勢科技 TrendMicro 趨勢科技委託 Sapio Research 於 2022 年 5 月至 6 月期間針對全球 26 個國家 2,958 名 IT 決策者進行了一項問卷調查。根據該研究結果,台灣有高達87% 的 IT 負責人認為他們的企業正因合作夥伴與客戶的關係而更容易成為勒索病毒覬覦的目標,而有六成以上 (61%) 企業的供應鏈大部分是由資安防護通常較弱的中小企業所組成,使得這項挑戰變得更加嚴峻。 【圖說一】趨勢科技發布最新研究指出,全球企業正因日益擴大的供應鏈而面臨勒索病毒入侵的風險,其中超過七成的台灣企業供應鏈曾遭勒索病毒襲擊。 全球企業正因日益擴大的供應鏈而面臨勒索病毒入侵的風險。趨勢科技呼籲位處供應鏈樞紐的台灣更須謹慎提防因供應鏈所帶來的潛在資安風險,同時加強企業受攻擊面的可視性與控管。 一年前,一家 IT 管理軟體供應商遭遇一起精密攻擊事件,連帶使得其下游的數十家託管式服務供應商 (MSP) 與數千家客戶遭到入侵。然而,全球僅有 47% 的企業會與其供應商分享有關勒索病毒攻擊的資訊,另有 25% 表示他們不會與合作夥伴分享可能有用的威脅資訊。 上述的現象有可能是因為企業自始就沒有資訊可以分享,因為各項勒索病毒活動的偵測率低得令人擔心: • 勒索病毒惡意檔案 (63%) 繼續閱讀
前美國特勤局資安長對拜登網路安全行政命令的看法 2022 年 10 月 06 日2022 年 09 月 21 日 趨勢科技 TrendMicro 前美國特勤局資安長和趨勢科技現任網路安全長Ed Cabrera檢視了拜登總統行政命令的成果以及各式組織能夠從中學到什麼。 作者:趨勢科技網路安全長Ed Cabrera 為了應對發生在Colonia Pipeline的嚴重勒索病毒(勒索軟體,Ransomware) 攻擊,美國拜登總統在2021年5月12日簽署了第14028號行政命令 – 改善國家網路安全(Executive Order 14028, “Improving the Nation’s Cybersecurity)。拜登行政命令的目的是要讓國家網路安全現代化,保護關鍵基礎設施對抗未來的攻擊。 本文我將檢視過去一年多以來,該行政命令的成果、面臨的挑戰,以及各行各業的CISO資安長能從中學到什麼來加強自身的網路安全策略。 繼續閱讀