防臉書帳號密碼被盜,必學Facebook隱私設定大全

高雄一名清秀女大生,接受陌生女子邀請加入朋友,結果身份、照片遭到盜用,對方就把姓名、照片都改得和她一樣,發送不堪入目的色情照片以及援交訊息,讓他被親朋好友誤會,女大生不堪其擾只好報警處理。報導指稱因為陌生人是表哥共同好友,不疑有他接受確認邀請,卻展開了一場惡夢,對方拷貝盜用她照片和個資,在交友網站留言,還邀請女大生朋友加她為好友,之後亂標記朋友在不堪入目的照片裡。

警方推測可能是色情業者假冒李同學的身分在臉書上公然攬客,目前已經循IP位址追查冒名藏鏡者的身分和動機。

提醒大家若收到交友邀請,勿貿然加入,並可向臉書檢舉不當貼文。
"臉書遭冒用po情色照,女大生:不是我! " 防臉書帳號密碼被盜,必學Facebook隱私設定大全

本部落格介紹過的這些案例:裸胸照的讚不是我按的!”從一張影響選情的 facebook 照片談社群隱私和被誤會在臉書飆髒話,提醒我們除了病毒會把隱私妹的裸胸自拍 Po 上網之外,不夠縝密的隱私設定,或是病毒幫你按下的讚,也會讓你被誤會在臉書飆髒話。藉此機會我們再來複習一遍。
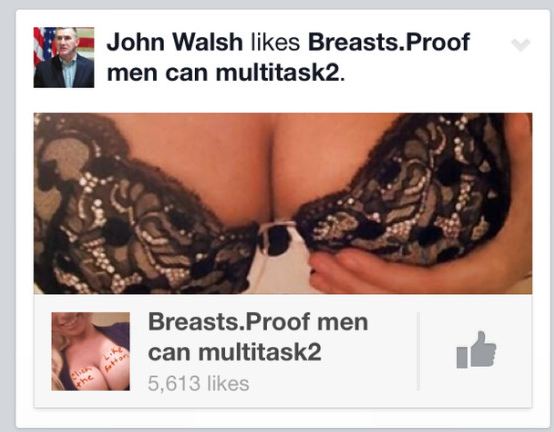
裸胸照的讚不是我按的!”從一張影響選情的 facebook 照片談社群隱私
臉書飆髒話病毒,PC-cillin 雲端版成功攔截惡意連結

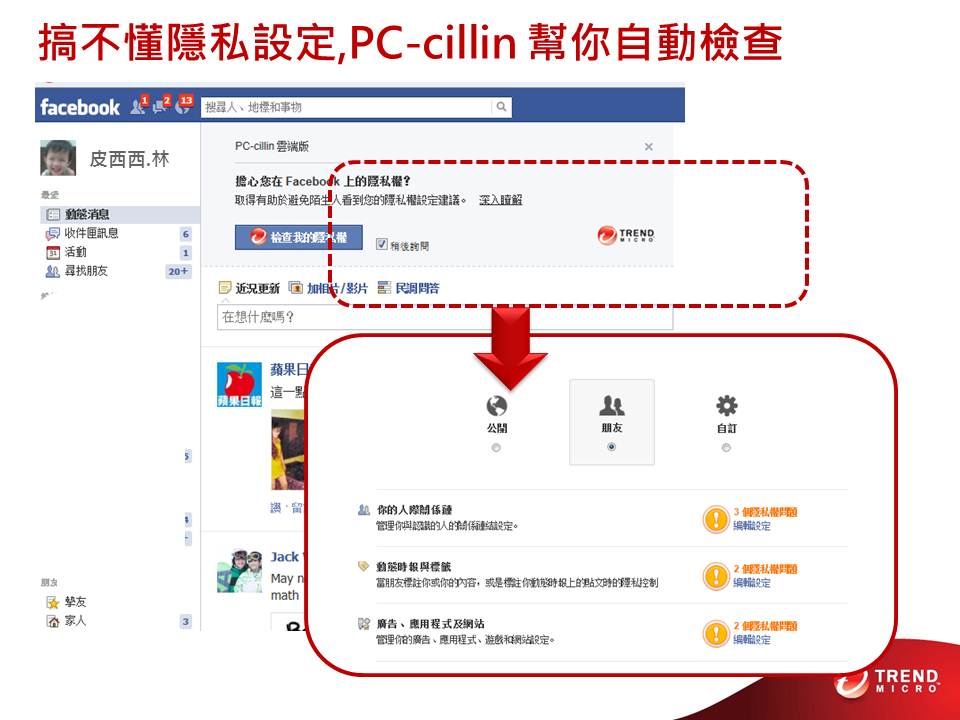
現在請大家趕緊學習”防臉書帳號密碼被盜,必學Facebook隱私設定大全,或是直接使用趨勢科技PC-cillin雲端版 提供隱私權掃描給社群網路,可以很快地檢查Facebook、Google+和Twitter的隱私設定,並提供更改建議,以確保所張貼的內容只會提供給應該看到的人。

防臉書帳號密碼被盜,必學Facebook隱私設定大全

趨勢科技安全研究副總 – Rik Ferguson
因為Facebook持續不斷地去加強更新安全設定,我不斷收到詢問,關心著該如何最佳化他們的線上隱私。所以我整理出這篇指南。


fb 臉書 like sales man

不要被臉書劫持(Facejake):防止擁有你密碼的人存取你的帳號

Facebook已經加入一些很棒的功能,甚至可以防止擁有你密碼的人存取你的帳號。這並不是個新玩意,只是未被充分利用和宣導。如果你都是從相同設備進行登入,你可以訓練Facebook來識別這些機器。可以確保當有人試圖從無法識別的設備上進行登入時會立即通知你。你甚至可以讓這人需要輸入一組發送到你註冊手機簡訊內的代碼。所以除非這偷窺者可以直接存取你的個人電腦或行動電話,否則他們就不能facejacking你(或不太好聽的詞,fraping),如果他們真的可以這麼做,那麼你的問題就不只是臉書而已了。


要確保你不會被臉書劫持,請按照下列步驟操作:


  • 登錄到Facebook,在右上角齒輪圖示的下拉式選單中選擇「帳號設定」。
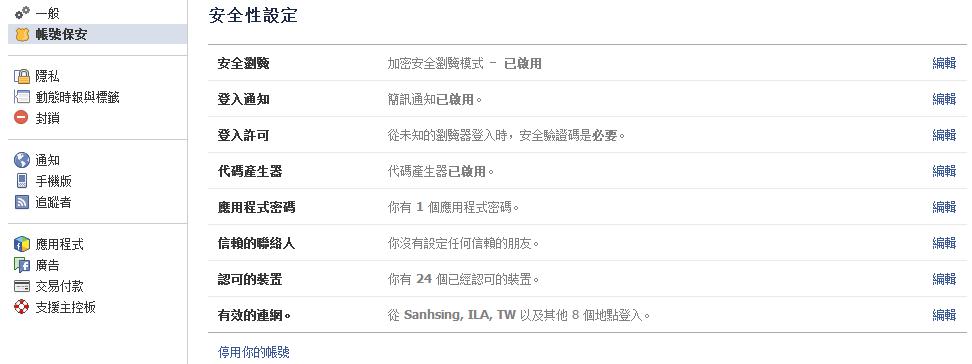
  • 進入設定畫面後,點選左側的「帳號保全」。然後進行以下變更:

FB1


  • 點入「安全瀏覽」旁邊的「編輯」連結,然後勾選選項。這會確保你跟Facebook之間的通訊會盡可能地加密,可以防範類似Firesheep的竊取密碼工具。
  • 在「登入通知」部分,選擇當有無法識別的設備試圖存取你的帳號時,要透過電子郵件或簡訊通知你。
  • 在「登入許可」部分,勾選要求將安全密碼送至你的手機。看你是用Android、iPhone或其他設備,跟著螢幕上的說明就可以搞定了。如果沒有安全密碼,就算有人知道你的密碼,他/她還是不能登入。


FB Security code1

鎖住外洩

接下來讓我們去調整你的帳號和隱私設定以更好地保護你所分享的內容和控制你所分享的對象。讓我們來看看你Facebook網頁右上方下拉式選單內的「帳號設定」。


應用程式

在這選單內,你要檢查你所允許安裝應用程式的個別權限。先快速地檢查這列表,將已經不再使用的應用程式移除。接著點入剩下的每一個應用程式旁的「編輯」連結來檢視個別權限。有些權限是應用程式運作所必需的,但許多選擇性權限都可以撤銷。同時,透過變更設定「應用程式和貼文的能見度」為「朋友」來確保應用程式本身不會給出過多資訊,除非你希望給予特定的應用程式更多的能見度。
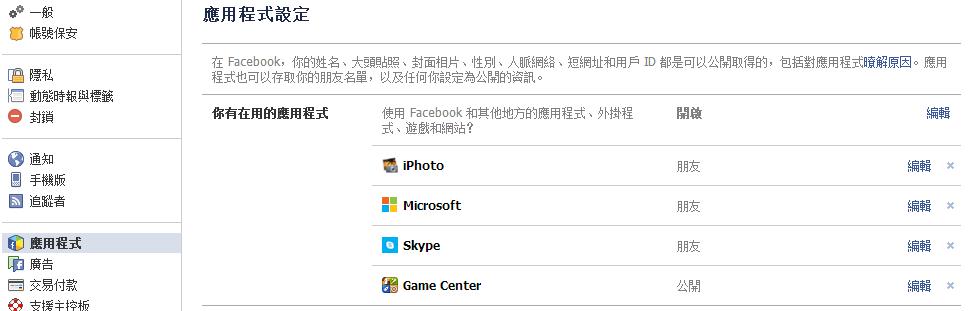
FB3


「別人使用的應用」可以控制你的個人檔案會分享多少資料給你Facebook朋友所安裝的應用程式。我想你會不高興的發現你留下多廣泛的資料給未知的第三方,建議取消本設定裡的每個選項。

FB4


最後,在「舊版的手機專用Facebook」部分,確保你的設定為「朋友」,只是以防萬一。


廣告

Facebook的「廣告」選項控制你的資料(包括姓名和照片)現在或未來會如何被分享給第三方網站和應用程式。修改這些設定可以讓你保護你的資料在以後盡可能地不被用作商業用途。將「第三方網站」和「廣告&朋友」設定改成「沒有人」。
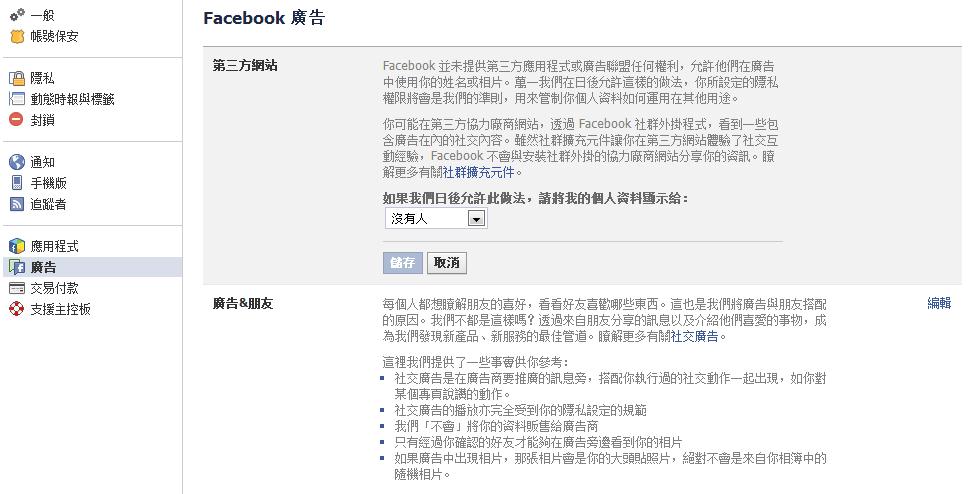
FB5


保護你的隱私

這裡可以根本地改變Facebook上,我們跟朋友,朋友的朋友跟一般大眾所分享內容的方式。主要有兩種方式來設定隱私選項。透過Facebook介面,或利用行動設備和應用程式來發表貼文,沒辦法針對個別貼文做隱私設定。要設定隱私選項,就跟之前一樣,從下拉式選單進入到「隱私」設定。

在「誰可以看到我的東西?」內的「誰可以查看你往後的貼文」選項控制你新貼文的預設對象。我建議將其設定為「朋友」,這裡的預設值是「公開」。不過你必須記住,如果你之後對單一貼文更改此項設定,Facebook會記住你的選擇,並用它作為本設定的新預設值,套用在之後的每篇貼文,直到你手動將其改回。 繼續閱讀
後門程式透過FB臉書和Yahoo、ICQ、Google Talk.即時通軟體散播帶毒短網址

一種新的攻擊正透過臉書和好幾種即時通應用程式發送短網址散播, 攻擊者可以藉由後門程式,控制受感染的電腦。惡意軟體會送垃圾訊息給使用者的好友們,垃圾訊息甚至會根據系統的語言設定,下載高達十一種不同語言的暗示性圖片。

趨勢科技發現它利用兩個蠕蟲程式來散播,其中一個是惡名昭彰DORKBOT病毒家族的新變種。DORKBOT已知會透過社群媒體和即時通應用程式(egSkype和mIRC等)來散播,現在被發現會利用支援多協定的即時通應用程式(利如Quiet Internet Pager和Digsby)散播。

這些應用程式讓使用者可以同時使用多種即時通。Digsby支援AIM、MSN、Yahoo、ICQ、Google Talk、Jabber和Facebook訊息,而Quiet Internet Pager則支援至少四種不同的即時通服務。因此,有了更廣泛的散播管道,這惡意程式可能會影響更多的使用者。

這蠕蟲被偵測為WORM_DORKBOT.SME,會在中毒電腦上發送短網址給即時通上的聯絡人,該短網址指向一個檔案,被上傳到檔案代管網站Mediafire上的更新DORKBOT檔案。這可能是用以避免被偵測以及被輕易移除的手段。

除了它的散播方式,DORKBOT著名的還有它會透過掛勾特定瀏覽器的API來竊取登錄認證資訊。

主要程式BKDR_LIFTOH.DLF會去下載WORM_DORKBOT.SME。這個後門程式從C&C伺服器所接收的命令之一就是下載並執行其它惡意軟體。這命令還包括這後門程式會被下載的網址。不過這次檔案是被上傳到Hotfile。

此外,這後門程式也可以編輯來自C&C伺服器的設定。

圖一、BKDR_LIFTOH.DLF設定

在上面的截圖裡,設定檔裡包括了C&C伺服器、連線逾時、連線嘗試最大次數和惡意軟體編譯版本。代表這惡意軟體可以切換不同的C&C伺服器以避免被偵測。另一方面,buildid欄位的值是build1,代表這惡意軟體還是第一個版本,可能會在不久的將來看到這後門程式的其他版本。

繼續閱讀

九千萬人按讚?! 病毒製造假人氣, 山寨Adobe Flash Player外掛夾毒, 受駭者 facebook垃圾貼文拖朋友下水

繼假臉書個人檔案檢視器的騙局後,趨勢科技又發現另外一個臉書騙局會誘騙使用者去下載假Adobe Flash Player外掛程式。我們注意到有無數的文章分享指向一個超過九千萬人按讚的臉書網頁。對某些人來說,能在臉書上得到這麼多讚,已經值得讓他們去看看那網頁了。這也代表這網頁非常受歡迎,讓使用者因此認為它是正常而無害的。


九千萬人按讚?! 病毒製造假人氣, 山寨Adobe Flash Player外掛夾毒, 受駭者 facebook垃圾貼文

圖一、臉書垃圾貼文


然而,我們證實了這九千萬個讚並不是真的,只是個社交工程陷阱( Social Engineering)的誘餌。一旦使用者連上該網頁,會將他們帶到下列網站。


使用者被導到內有假Adobe Flash Player外掛程式的網站

圖二、使用者被導到內有假Adobe Flash Player外掛程式的網站


看起來,這網頁應該提供Adobe Flash Player外掛程式(偵測為TROJ_FAKEADB.US)。如果使用者下載外掛程式,並透過Google Chrome去瀏覽網頁,網頁會自動關閉,出現一個Chrome擴充套件。這擴充套件被偵測為TROJ_EXTADB.US。


一旦安裝,中毒者 facebook 臉書帳號會自動發送相同的垃圾貼文(甚至將他們的朋友標記到貼文內)。此外,TROJ_EXTADB.US也會對某些特定網址發送和接收資訊。趨勢科技 PC-cillin 2013雲端版已經封鎖了這威脅所有的相關網址。

繼續閱讀

臉書個人檔案檢視器 (Facebook Profile Viewer)?是詐騙!

誰最常看我的臉書
誰最常看我的臉書?好奇心可能讓你的個資不保

好奇心真是沒有修正程式的漏洞,還記得本部落格介紹過的“今天有哪些人看過你的 FACEBOOK 個人檔案?”假Instagram 之名網路釣魚詐騙 嗎?(如下圖)

「Recent Profile Views(最近看過個人檔案)」自動貼文表示那些人看了他們臉書的個人檔案,而且有多常看。


現在另一個雷同手法號稱最新的應用程式又如法泡製了:安裝 ” 臉書個人檔案檢視器Facebook Profile Viewer” 這個最新應用程式,就可以知道哪些人最常看你臉書的個人檔案?趨勢科技提醒您如千萬別安裝!

手法1:點擊劫持:你按一下滑鼠,它竊取密碼或是散播垃圾郵件

目前發現此類的應用程式,比如「看誰看過你的個人檔案」或「誰在追蹤你」都只是針對臉書使用者的騙局,想要竊取密碼或是散播垃圾郵件。他們怎麼做?clickjacking點擊劫持就是其中一種做法。在典型的點擊劫持攻擊裡,網路犯罪分子利用正常網頁作幌子來隱藏惡意內容,並且可能會利用惡意JavaScript來載入第三方網站內容,這一切只要按幾下滑鼠就可得逞。

但如果網路犯罪份子採用不同的新技術會怎麼樣?讓使用者利用鍵盤輸入命令會是種全新的做法。具體案例如下:

手法2:操作快速鍵,聲稱”安全檢查”

讓我們檢查一下以下這則” Facebook Profile Viewer 臉書個人檔案檢視器 ”垃圾貼文裡的留言,就可以看出垃圾郵件發送者最近開始了不同的策略。


一旦你點入留言內的連結,它會重新導向看似以臉書帳號進入的Pinterest登錄頁。


一旦登錄,網站會重新導到另一個惡意網址,聲稱是「官方臉書個人資料檢視器」,點入「開始」按鈕後會出現一個圖片,指示使用者用鍵盤快捷鍵繼續進行。


然後重新導到另一個頁面,要求輸入另一組鍵盤快捷鍵,聲稱是做安全檢查。

點擊連結時要始終保持小心謹慎,即使他們來自你的好友

最終,這感染鏈會導向一個以蒐集個人資料為目的的惡意問卷調查詐騙,這類典型出現在許多社群網站上的惡意攻擊。在過去,我們已經大量地報導這類型的詐騙行為,包括利用Google眼鏡,Instagram,甚至在Tumblr上也有發現。可悲的是,使用者仍然會落入陷阱。

為了避免這種威脅,永遠要記住有威脅潛伏在社群網站上,點擊連結時要始終保持小心謹慎,即使他們來自你的好友。趨勢科技已經封鎖了這一威脅相關的網站。


@原文參考出處:New Approach to the Old “Facebook Profile Viewer” Ruse作者:Karla Agregado(詐騙分析師)

PC-cillin 2013雲端版提供強大且自動的保護去防止Facebook、Twitter、MySpace、Mixi、LinkedIn、Google+、Pinterest和新浪微博上的惡意連結。用綠色標記來代表連結是安全的。紅色標記代表可能是惡意的。


PC-cillin 2013 雲端版 即刻掃描塗鴉牆,紅綠色標示一目了然,地雷區bye bye
PCC2013雲端版 Facebook FB 臉書隱私設定/隱私設定掃描器
《PC-cillin 2013 雲端版》跨平台即時超強防護同時支援 Win,Mac及 Android 手機平板,還有獨家【Facebook隱私權監測】功能主動預警在臉書上的隱私設定安全漏洞,你可以控制誰能看到你的個人資訊。因此,只要一個按鈕就可以保護你的隱私。


PC-cillin 2013雲端版跨平台同時支援Win、Mac及Android手機與平板,立即下載

想了解更多關於網路安全的秘訣和建議,只要到趨勢科技粉絲網頁 或下面的按鈕按讚

防止Facebook 臉書帳號被盜,亂加朋友進入購物情色社團(內附檢舉信箱與取回帳號網址)

警政署 165 反詐騙專線年初指出,短短半個月就有高達 30 件加入facebook 臉書社團被騙的報案;兩名女大生揪團網拍撿便宜,團購被騙了60餘萬元。最近更有人帳號被盜後亂加社團,甚至慘遭「盜刷買A片」。

facebook like 臉書 讚

<退出可疑社團,請這麼做>

現在就立即檢查自己有沒有被加入了一些購物或情色或其他未被告知的社團,立刻選擇退出!!
1.到臉書右上方點選”首頁”
2.滑鼠移到左側”社團”,點選”更多”,展開所有你自願或非自願加入的社團
3.把滑鼠移到你不想加入的社團名稱旁的小鉛筆,選擇”退出社團”


《三步驟,避免Facejacking》即使有人知道你的Facebook密碼,也無法登錄的必學設定

登錄臉書,在右上方的下拉式選單選擇「帳號設定」。 進入設定頁面後,點選左側功能列的「帳號保安」 接著進入下列設定
Step1.點選「安全瀏覽」右側的編輯選項以啟動此功能
*這將確保你在使用臉書時是加密的,可以防範類似Firesheep的密碼竊聽工具。

Step2,點選「登入通知」右側的編輯選項,選擇當有人從無法識別的裝置試圖進入你的帳號時,是否要透過電子郵件或簡訊來通知你。


Step3.點選「登入許可」右側的編輯選項。
啟動之後會有一個安全代碼發送到你的手機上。之後即使有人知道你的密碼,如果沒有安全代碼仍然不能登錄


繼續閱讀