新型態網路釣魚:以熟人回信手法散發病毒, 教育、金融及能源產業為攻擊目標

雖然,絕大多數的網路釣魚(Phishing)行攻擊動本質上都相當單純,也容易辨識,因為它們通常都假冒某個合法機構發信,然後隨附惡意檔案或者在內文當中包含惡意連結。不過,我們在今年 9 月發現了一波垃圾郵件採用了一種更精密的網路釣魚手法。這波垃圾郵件使用了預先駭入的電子郵件帳號,以回覆現有電子郵件對話串的方式來散布惡意程式。由於該郵件是發到既存的對話串當中,因此很容易讓收件人不知不覺上當。等到受害者發現自己遭到網路攻擊時,通常為時已晚。
此波攻擊非常類似 Talos 在今年稍早所發現的 URSNIF/GOZI 垃圾郵件攻擊行動,後者使用的是預先駭入並收編至 Dark Cloud 殭屍網路(botnet)的電腦來發送電子郵件至已經存在的對話串當中。因此,這波行動很可能是上一波攻擊的延續或衍生攻擊。

趨勢科技從目前蒐集到的所有資料當中發現,這波行動主要攻擊北美和歐洲地區,但我們也在亞洲和拉丁美洲地區發現一些零星的類似攻擊。而攻擊的目標以教育、金融及能源產業為主,不過也出現在房地產、運輸、製造和政府機關等其他產業。

留意警訊

為了說明這波網路釣魚攻擊的可信度有多高,我們在下面附了一個電子郵件樣本 (如圖):

 Figure 1. Example of a malicious email that is used to reply to a conversation

圖 1:回覆某電子郵件對話串的惡意電子郵件樣本。

由於信件是來自熟人,而且是回覆現有的對話串,因此很容易讓收件人不疑有詐。除此之外,信件的主旨和文法也似乎沒什麼錯誤,甚至信件結尾還附上個人簽名。 繼續閱讀
這些員工沒看穿的騙局,造成的損失可能比病毒還大- 企業常見四種電子郵件威脅

儘管社群媒體和即時通變得越來越普及,但電子郵件仍是企業重要的溝通工具。不幸的是,電子郵件的廣泛使用也讓它成為網路犯罪的理想平台。在本篇文章中將會介紹四種電子郵件威脅垃圾郵件、網路釣魚(Phishing)、詐騙郵件和變臉詐騙攻擊或稱為商務電子郵件入侵 (Business Email Compromise,簡稱BEC)。

垃圾郵件(Spam)


儘管有許多方法可以過濾掉這些不想要的電子郵件,但垃圾郵件仍舊讓企業吃了不少苦頭。雖然一般都只將將垃圾郵件視為擾人的事情,但真正危險的是透過垃圾郵件散播的惡意軟體。在2016年,有71%的勒索病毒Ransomware (勒索軟體/綁架病毒)透過垃圾郵件傳播,讓電子郵件成為最常見的攻擊媒介。與網路釣魚郵件一樣,垃圾郵件也可以偽裝成像從銀行或網路商家等合法來源寄出,增加無辜使用者下載可疑檔案的機會。Cerber、Petya和Locky等勒索病毒攻擊事件也顯示出惡意垃圾郵件攻擊的規模可以發展得有多大。


快速提示:網路管理員應確保正確地設定垃圾郵件過濾器,包括政策管理和威脅偵測等級設定。此外,全面性的電子郵件安全閘道需要具備網頁信譽評比追踪、文件漏洞攻擊偵測和客製化威脅情報等功能,能夠在針對性攻擊到達使用者之前先加以封鎖。


網路釣魚(Phishing)

網路釣魚是種利用操縱心理手法來誘使收件者洩露敏感資訊的電子郵件威脅,駭客再將這些敏感資料拿去販賣或用在其他惡意用途。網路釣魚攻擊通常會使用以假亂真的寄件者加上社交工程(social engineering )過的郵件內容,讓缺乏這類詐騙意識的一般使用者很難加以分辨。網路釣魚郵件還可能夾帶了惡意軟體附件檔、詐騙網站連結或是兩者都有。

魚叉式釣魚(spear phishing)是一種更加針對性的網路釣魚攻擊,它會針對特定個人或組織進行高度客製化的攻擊。在此類攻擊中,駭客通常會對目標受害者進行廣泛的研究,以求製作的電子郵件看起來更像真的。雖然一般使用者常常成為魚叉式釣魚攻擊的目標,但大型企業也會成為駭客的目標,如2016年的「Pawn Storm行動」。

快速提示:網路犯罪分子會利用各種社交工程(social engineering)來迫使目標受害者下載檔案或給出敏感資訊,因此教育員工如何防範網路釣魚攻擊非常重要。如果企業的安全軟體整合了網路釣魚防護功能,則應該啟用並正確地設定。

繼續閱讀

「您的信箱已滿」駭客說的!運用AI(人工智慧)看穿鎖定Office 365網路釣魚

電子郵件目前依然是企業所面對的最大威脅途徑。光 2018 上半年,趨勢科技就攔截了 204 億次威脅,其中有將近 83% 都來自電子郵件。然而,還不只這樣:企業電子郵件帳號本身也是駭客攻擊的重要目標。隨著 Office 365 更加普及,其登入頁面也逐漸成為企業網路釣魚(Phishing)防禦的前線。根據 Osterman Research 的研究,電子郵件帳號被盜目前已占企業所遭攻擊的五分之二強 (44%)。

為此,趨勢科技已開發出一項新的防護技術,這項創新技術利用電腦視覺與人工智慧來即時攔截威脅。

飽受威脅的 Office 365 電子郵件

為何電子郵件帳號在今日這麼受到歹徒青睞?這是因為電子郵件目前仍是員工網路身分的核心。只要掌握了電子郵件帳號登入憑證,駭客光從受害者的收件匣就能搜刮到不少極敏感的資訊。此外,還能將受害者的帳號當成跳板,藉此進入企業的其他系統。例如,歹徒可能假冒受害者來發送網路釣魚郵件給其他部門同事。此外,假使受害員工的密碼使用習慣不良,歹徒掌握了電子郵件帳號密碼之後,很可能也自然而然能夠進入受害者的其他企業帳號。 繼續閱讀

網路釣魚利用ZeroFont 技術,閃避Microsoft Office 365過濾器

ZeroFont是一種早期駭客發送網路釣魚信件時,用來繞過Microsoft Office 365的電子郵件審查的技術。顧名思義,它以善於操縱訊息的字型,比如將字體大小設為零,收件人看不見,藉以騙過 Office 365的自然訊息處理(一種用來篩選有毒信件的電腦程式)。

網路釣魚利用ZeroFont 技術,閃避Microsoft Office 365過濾器

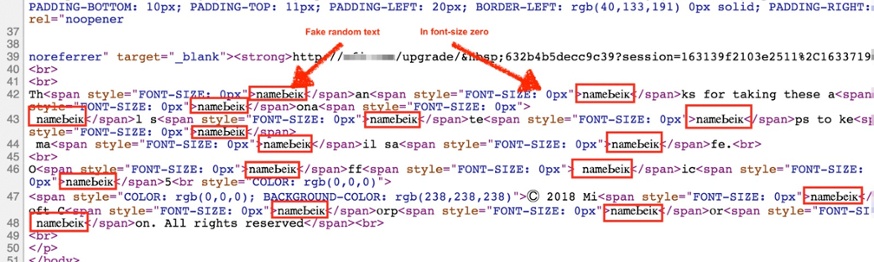
根據發現Zerofont的以色列研究人員表示,駭客會寄出嵌入隨機符號與單字的信件,藉此避免過濾器針對可疑的內容做出安全警告的標記。ZeroFont 利用 < span style=”FONT-SIZE:0px” >這串將字型大小標記為零的HTML語法,藉以隱藏嵌入的字詞,讓Office 365郵件過濾器將其視為一些隨機的字母,而無法辨識可疑內容。

圖一,ZeroFont 字母在HTML中的範例(圖片來源: Avanan)

ZeroFont 能繞過Office 365的例子,舉例來說像是:信中帶有“蘋果”或是“微軟”等字句,但其實信件本身並不是從正常合法的公司網域發出來的。但Office 365的過濾器無法對這類信件篩選,因爲字型大小為零的關係,過濾器和一般用户看到的内容完全不同,根本讀不到這類的可疑字句或隨機符號。

  繼續閱讀

《資安漫畫 》Mac也會中毒?

Mac 最近總是燒燙燙?原來是下載到假的Flash Player,被植入挖礦程式了,詳情請看:Mac 最近總是燒燙燙?原來是下載到假的Flash Player,被植入挖礦程式了

「Mac不會中毒」的神話不再…..
《資安漫畫 》Mac也會感染上病毒? 《資安漫畫 》Mac也會感染上病毒? 《資安漫畫 》Mac也會感染上病毒?

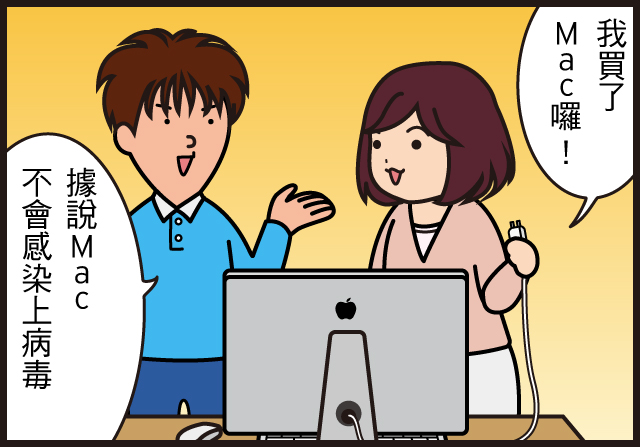
Macbook Air或是 Macbook Pro等的Mac電腦是相當有人氣的。因為Mac一般來說在消費者眼裡存在著「Mac不會感染上病毒」的印象,所以會採取防毒對策的用戶幾乎少之又少。實際上,瞄準Mac的病毒早已存在了。

比如:
專挑 MacOS 的勒索病毒, Patcher假修補真加密,付贖金也無法挽回檔案,

Mac 用戶當心!兩隻遠端存取木馬竊取個資,監看電腦螢幕及記錄鍵盤輸入

首例! Mac 用戶也不能倖免於勒索軟體,「KeRanger」鎖定蘋果 Mac OS X 系統

iWorm為Mac安全防護敲響警鐘?新蠕蟲感染1.7萬台蘋果Mac電腦

WhatsApp 提供 Windows和Mac版?!銀行木馬假好心真詐騙

假 Mac OS 安裝程式透過手機帳戶向使用者收錢


最近有一則謊稱是蘋果公司將會傳送「用戶的帳號將暫時失效」等的信件,伺機將收件者誘導至類似仿蘋果的登入頁面的釣魚詐騙網站,從去年起已確認到不少不斷地變更各種詐騙的手法了。此時伺機騙取登入Apple Store時或是 iCloud時必須輸入的Apple ID或密碼、個資、信用卡等的資料。 相關報導:將網路用戶誘導至惡意網站,趁機騙取資訊及金錢的網路詐騙已經開始瞄準Mac用戶。 繼續閱讀