又傳310萬筆電子郵件流出!用個資保鑣檢查你的email 是否遭駭?

虛擬貨幣價格追踪網站CoinMarketCap最近證實自己成為一次大型駭客事件的受害者,導致超過310萬筆的電子郵件地址流出(準確地說是3,117,548筆)。目前攻擊者身份不明。
CoinMarketCap data leak

CoinMarketCap被駭:310萬筆使用者資料流出


CoinMarketCap在一份新聞稿裡表示:

「CoinMarketCap已經意識到網上出現一批聲稱是使用者帳號列表的資料。雖然我們看到的資料列表只有電子郵件地址(沒有密碼),但我們發現與我們的用戶群有關聯。」

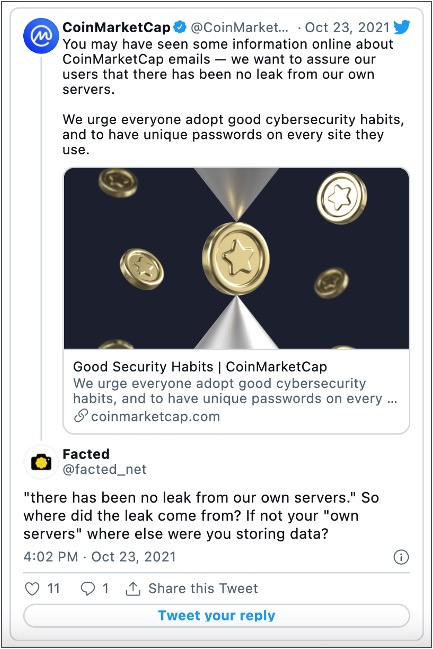
雖然密碼不在流出資料內讓使用者可以鬆一口氣,但這次駭客攻擊仍然造成又一次大規模的資料外洩 – 這種情況如今似乎每週都會發生。有意思的是,CoinMarketCap表示外洩事件並非發生在他們自己的伺服器 – 這讓使用者要求知道這些資料還被儲存在哪裏。
CoinMarketCap_1027_1

最近其他幾種虛擬貨幣也成為類似駭客攻擊的受害者,其中包括Celsius、Ledger和BitMEX。擁有CoinMarketCap的虛擬貨幣交易所幣安也在2019年成為攻擊目標,導致該公司2%的比特幣存量被盜。

使用趨勢科技 《個資保鑣》 以防你的資料外洩
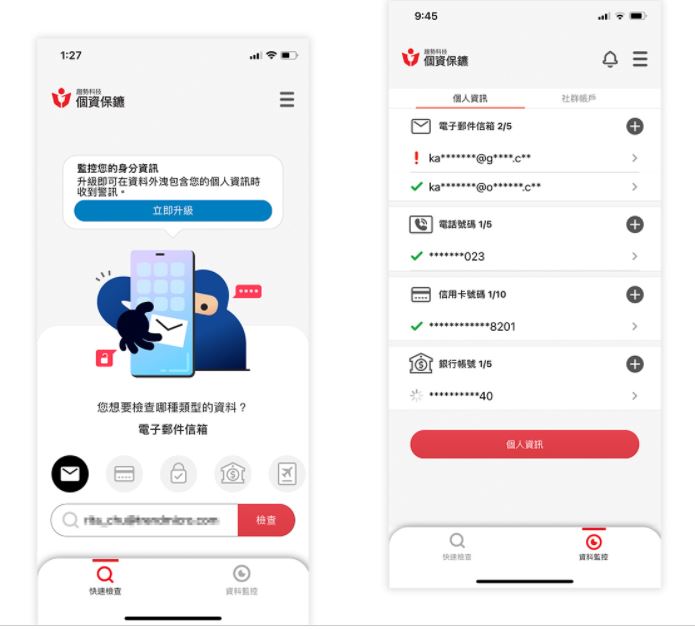
在趨勢科技,我們開發了一款專為應對資料外洩所帶來問題而設計的應用程式。

Android和iOS皆可使用,趨勢科技《個資保鑣》會在黑暗網路(Dark Web,簡稱暗網)搜尋任何提及你資料(電子郵件地址、密碼、程式碼等)的資訊,以防網路犯罪分子出售或惡意分享這些資料。主要功能包括:

🔴暗網個人資料監測:在暗網上搜尋銀行帳號、駕照號碼、護照號碼和身分證號碼等資料。

🔴 信用卡號檢查:檢查是否有人取得你的信用卡號並將其放到暗網上。

🔴 電子郵件檢查:檢查你的電子郵件地址是否被外洩到暗網。你會被通知確切是哪個帳號,讓你可以採取適當的對策。

🔴 密碼檢查:如果你使用的是在暗網上已知的密碼,趨勢科技《個資保鑣》會通知你。

🔴 社群媒體帳號檢查:檢查你的Facebook和Twitter帳號是否已在暗網上外洩和分享。

🔴 綜合監測報告

簡單、有效、容易使用,點擊下方按鈕或掃描下方 QR code二維碼就可以馬上試用30天免費試用版!如果你覺得這篇文章有用或感興趣,請與家人和朋友分享。

@原文出處:CoinMarketCap Hack: 3.1 Million Users’ Data Leaked

30元可買到你的信用卡、影音平台帳號!如何避免你的網銀帳號、社群帳密等個資淪入黑市任人拍賣?

個資已成為黑市交易商品!根據趨勢科技觀察,現今黑暗網路(Dark Web,簡稱暗網)上最炙手可熱的個資前三名分別是網路服務帳號 (包含網路銀行、社交軟體、影音串流平台等)、遊戲帳號及信用卡資訊。其中,最低只需花費30元台幣 (1美元) 就能在黑市購買到信用卡資訊,而影音串流平台帳號竟然也只需花費平均30-100元台幣 (1至3美元) 即可購買!電腦、手機如果沒有資安產品保護,個資就有遭盜賣的風險。

經常收到詐騙簡訊和電子郵件?!


代表您的個資可能已經外洩,甚至在暗網(網路黑市)遭惡意出售!

趨勢科技個資保鑣能幫你主動監測您的 email、銀行帳號、信用卡號碼等個資是否暴露在個資外洩事件中,一旦監測到您的個資已在暗網遭洩漏,我們將立即發出警報通知您,並提供建議以防止損害擴大,例如變更密碼。

繼續閱讀

發錯郵件真糗!企業資料外洩逾7成為內部因素

再寄送電子郵件時,以下的狀況是否似曾相識:

你是否有發生過以下的糗事?
⬜將信件傳送給非收件人,只因為名字很像?
⬜寄出了錯的附件檔,還是對方提醒才知道?
⬜將BCC和 CC 欄位弄錯,曝光了不該不曝光的 email?

一時不小心的錯誤操作不只當時很糗,,可能會釀成貴單位資料外洩!


當業務機密及客戶的資料外洩,會給企業帶來致命的傷害。本文將介紹因為「手機/筆電/隨身碟等裝置遺失」、「誤發電子郵件」、「內部非法盜用資料」所導致的企業資料外洩,以及員工應採取的對策。

導致企業資料外洩的內部因素為何?


聽到企業的資料外洩時,是不是會聯想到源於網路攻擊的惡意入侵等外部因素呢?但其實員工疏失、非法行為等內部因素所占的比例更大。

根據日本網路安全協會(JNSA)公布的「2018年資訊資安事件調查報告書」,企業內發生資料外洩的原因有7成以上為內部因素。其中最多的是「遺失、遺忘」占整體的26.2%,接著是「不當操作」占24.6%。還有「內部犯罪、內部非法行為(2.9%)」、「將資訊非法帶出(2.3%)」等非法行為。接著讓我們分別探究其發生的原因。

繼續閱讀

打完疫苗第一件事,上傳小黃卡? 常見的四個社群貼文資安盲點

近日你的社群網站被小黃卡(新冠肺炎(COVID-19)接種疫苗紀錄卡)洗版了嗎? 你可能在打疫苗前後會上網搜尋注意事項,讓自己對抗肺炎的免疫力大大提升,但你可能不知道當你上傳含有個資的小黃卡被惡意利用時,會降低你對抗網路威脅及詐騙的免疫力。

台灣目前許多社群網站可以看到已經打完疫苗的人,紛紛上傳含有個資的小黃卡,讓詐騙集團不用大費周章的架設網路釣魚網站,就可以取得基本的姓名/出生年月日等個資了。

台灣目前許多社群網站可以看到已經打完疫苗的人,紛紛上傳含有個資的小黃卡,讓詐騙集團不用大費周章的架設網路釣魚網站,就可以取得基本的姓名/出生年月日等個資了。就像剛拿到駕照一樣的興奮,不少人剛接種完新冠肺炎疫苗,迫不及待上傳小黃卡到社群網站。有些人會想到要將身分證字號遮住,但其實小黃卡上的姓名、生日、疫苗種類/劑次、接種日期、接種醫師、接種單位,都是你的個人資料。可能被歹徒藉此進行可信度逼真的裝熟詐騙。

近年眾多受害者的包裹裝熟詐騙:「○○○你的包裹已經抵達XX門市,請來取貨付款」,就是因為詐騙簡訊含有姓名,而讓受害者疏於防範。當你上傳小黃卡後,歹徒可以偽裝是你的第一劑疫苗接種診所的某某醫生,私訊要你提供更完整的個資,或是謊稱提供第二劑預約服務,進行國外已經出現案例的假預約接種真金錢詐騙。如果再加上你的社群貼文可以透過簡單的搜尋,就可以得到大量敏感資料,(如拍照時一同入鏡的住家地址),那麼被詐騙的風險就更大了。

繼續閱讀

從美國電信商 T-Mobile 逾1億用戶個資外洩,談消費者該如何保護個資?

美國第二大電信商T-Mobile又遭駭客攻擊,估逾1億用戶個資外洩,本文討論 T-Mobile 資料外洩事件可能對你造成什麼影響,以及你如何保護自己的資料。

最近 T-Mobile 遭駭客入侵導致 4 千萬名客戶的個資被賣到黑暗網路的消息,讓許多受害者感到求助無門。的確,這真的會讓人覺得自己無力捍衛自己的資料。在這次事件當中,有一些外洩的資料相當重要,包括:

駭客可利用這些資料來對受害者施展各種詐騙手法以造成財務損失,例如:報稅詐騙、銀行/金融詐騙、快遞詐騙等等。雖然這些詐騙手法當中有許多甚至不必跟受害者打交道就能得逞,但你還是有些方法可以保護自己來防範可能的攻擊。

繼續閱讀