八種駭客用來竊取企業資料的後門程式技巧(內有白皮書)

駭客 蒙面

白皮書 鎖定目標攻擊所使用的後門程式技巧 (Backdoor Use in Targeted Attacks)

八種駭客用來竊取企業資料的後門程式技巧

後門程式可讓駭客從任何網路遙控缺乏防護的電腦,包括公共網路、家用網路或辦公室網路。透過一些所謂的後門程式技巧 (也就是後門程式所做的工作),駭客就能暗中下令電腦竊聽使用者線上聊天內容、連上受感染的網站、複製密碼等等。

當 IT 系統管理員在電腦系統上發現後門程式時,很可能歹徒早已暗中蒐集有關其網路的重要資訊。此外,也代表駭客早已準備進入鎖定目標攻擊流程的第三階段,也就是建立其幕後操縱 (C&C) 通訊。若照這樣繼續發展下去,駭客最後將偷到一些可讓他們販賣或用於其他惡意用途的資訊。

下載完整的研究報告:鎖定目標攻擊所使用的後門程式技巧 (Backdoor Use in Targeted Attacks)

延伸閱讀:幾可亂真的 UPS 快遞電子郵件暗藏後門

為此,趨勢科技研究人員特別觀察駭客使用後門程式來操控目標網路的方式,截至目前為止,我們發現駭客最常使用的後門程式技巧有八項:

  1. 將後門程式綁定某個通訊埠。

若網路上沒有架設防火牆,駭客就能輕易透過電腦的某個通訊埠來進行後門通訊,也就是連接埠綁定。一旦後門程式綁定某個連接埠,駭客就能自由地與該電腦通訊,進而輕易加以掌控。

  1. 透過後門程式穿越防火牆。

若網路上架設了防火牆,駭客可利用反向連線的技巧來通訊。駭客會修改後門程式來檢查可用及沒有保護的連接埠以進行通訊。如此,後門程式就能穿越防火牆和防護軟體的封鎖。一旦後門程式找到一個可用的連接埠,就能連回駭客的幕後操縱 (C&C) 伺服器。

  1. 後門程式檢查可用的連線以傳輸檔案。

通常,駭客還會利用後門程式來搜尋可用的連線,以躲避入侵防護系統 (IDS) 的偵測。駭客一旦找到可用連線,就能經由後門程式暫時連上系統並進行其他惡意活動,例如傳輸檔案。

  1. 後門程式透過社群網路連上幕後操縱伺服器。

繼續閱讀

過去廿年他一直在販賣火車乘客資料; 1/5資料外洩事件來自內部

內部來的風險:美國國鐵資料外洩的教訓

最近由美國國鐵督察長辦公室所發表的一份報告顯示,這家鐵路大眾運輸公司的一名員工在過去廿年一直在販賣乘客資料。這份資料的買主不是別人,就是美國緝毒署,他們在過去支付了該員工854,460美元。愛荷華州的資深參議員Check Grassley致信緝毒署來表達對此事件的嚴重關切。

內部來的風險:美國國鐵資料外洩的教訓

這起資安事件最誇張的地方是這名前員工可以從1995年就開始販賣美國國鐵乘客個人身份資料這件事。也就是說,這種不當行為在廿年來從沒有任何人發現。透過這樣未經授權的販賣客戶資料,這員工收到來自緝毒署總共854,460美元。

緝毒署應該是有權免費地要求有問題的客戶資料,只要透過美國國鐵和緝毒署的聯合工作小組。也就是說,美國納稅人付錢買了應該可以免費取得的資料。事件爆發後,為了不被懲罰,該名員工選擇了退休。

這起資料外洩事件一開始是如何被確認並沒有包含在國鐵的報告中。想到員工可以在這麼長的時間內一再地進行不當行為這件事,必須問一個嚴重的問題 –有進行內部控管和稽核嗎?有實施哪些安全措施來防止此類外洩事件嗎?


調查顯示:有五分之一受訪者的外洩事件來自內部

不管是來自網路攻擊或惡意員工,資料外洩事件持續地成為世界各地的頭條新聞。趨勢科技在2014年3月對1,175位日本IT安全專家和決策者所進行的調查顯示,有233(19.8%)在2013年經歷過內部系統的資料外洩事件。換句話說,有五分之一受訪者的外洩事件來自內部。

總共有778位受訪者(近三分之二)證實曾經歷過某種形式的安全入侵事件。有28名(3.6%)補充說,被竊的資料已經在某些地方被使用或運作。這些統計數據只代表在日本的資安入侵外洩問題,但在其他地方所得到的數據即便不一樣,可能也不會差太多。資料外洩已不再是「別人的問題」。 繼續閱讀

從 P.F. Chang’s 餐廳資料外洩事件,看危機處理五步驟

美國聯邦調查局局長James Comey最近告訴ABC新聞說有兩種公司:已經被駭客入侵而且知道的公司,和已經被駭客入侵卻還不知道的公司。有一家公司 – P.F. Chang’s,最近成為被駭的一員,而就我們的觀點來看,他們的處理方式是值得作為教科書案例的正確方式。

當Comey表達上述意見時,他並非針對資料外洩,但過去一年顯示了這說法對於資料外洩也很正確。從今年初的Target和Neiman Marcus資料外洩事件到P.F. Chang’s的公告,2014年說明了我們的技術長Raimund Genes關於每月會有一起主要資料外洩事件的預測是正確的。

事實是,我們生活在一個資料遺失和外洩是個常態而非例外的世界。

當處在一個預期有不好事情發生的世界裡,衡量一個公司並不是看他們是否能夠阻止壞事發生,而是當事情發生時會如何處理。透過這個衡量標準,我們必須對P.F. Chang’s很好的事件處理方式加以鼓勵。

2014年8月4日,P.F. Chang’s餐廳承認了自己的信用卡處理系統被入侵,有33家餐廳的部分客戶信用卡和借記卡資料可能已經被竊。 繼續閱讀

臉書當萬用帳號,到處網購超方便?!幫好友回撥新門號,竟成網拍人頭戶 !….網拍購物安全小秘訣

“才剛交易完三天,就接到詐騙集團假冒發卡銀行人員打來的電話!”,報案者抱怨連連指稱接獲詐騙集團電話說手機交易時銀行人員將刷卡付費金額多了一個零,要受害人趕緊到ATM操作更正。根據165反詐騙專線統計資料,在最近一年 ATM詐騙案單月最高超過一千五百件被害人報案,其中該拍賣網站的客戶占六成之多。提醒網友們遇到類似要你操作 ATM 的電話,請提高警覺,並撥打  165 反詐騙專線諮詢。

"手機交易刷卡多刷一個零?!" 、"幫好友回撥新門號,竟成網拍人頭戶 !"網拍購物安全小秘訣

以下提供幾個網拍防詐騙小秘訣:

1.不要幫”好友”撥打0809開頭新門號

另外也要提醒大家幫「好友」撥打新門號,小心成為網拍人頭賣家,刑事局指出,這類詐騙歹徒鎖定特定對象在網拍平台上冒用其手機門號申請新帳號,再假冒為「好友」請求受害民眾幫忙撥打新辦的手機門號0809031088(某拍賣的帳號申請認證門號),撥打後即成功為歹徒申請新的網拍帳號,歹徒藉此進行交易,收取貨款後即人間蒸發,而受害者即成為網拍人頭帳號,直到警察找上門,或買家打電話催貨才知道被「好友」騙了。

2.網拍購物,勿用臉書當萬用帳號

網拍衍伸的另一個安全問題是,很多網拍帳號直接連動臉書, 一個萬用帳號通行無阻,但也有一旦遭入侵時所有資料全都露的危險 
✓ 建議使用不同帳號及不同密碼登錄
✓【PC-cillin雲端版】防止個人資訊外洩 免費下載,免費下載

pw 0822

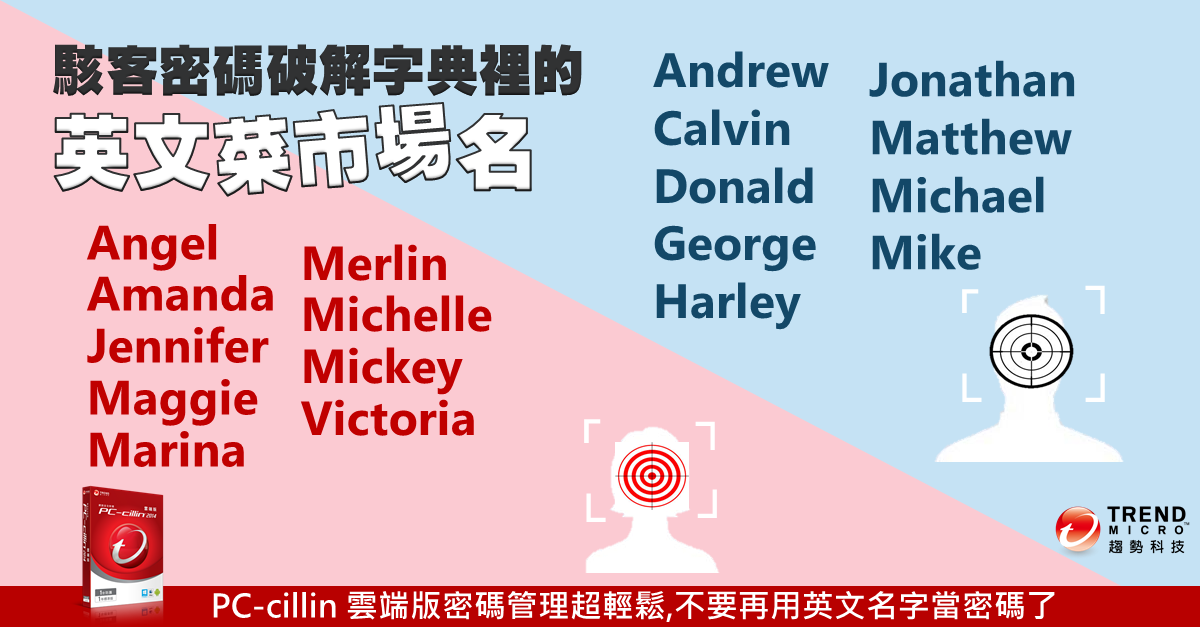
3.遠離危險密碼:寵物名字,紀念日,生日,123456,password,英文菜市場名….

網路購物要無後顧之憂,帳號密碼設定是第一步!!

1位副總統候選人,2位總統 , 3位大明星,猜猜哪位用 12345 當密碼?(含12個保護密碼實用的祕訣)怎麼知道這些大人物用過這些密碼呢?當然是被駭客入侵後公布的。那改用中文諧音的521314(我愛你一生一世)總可以了吧?在大陸駭客的密碼破解字典中,除了甜滋滋的「5201314」還列入以下必備弱密碼,中國人最愛的「666666」和「888888」,請看密碼別再12345,521314(我愛你一生一世)了~PE_MUSTAN.A 病毒鎖定 246 組弱密碼刪除檔案


根據「時代雜誌」(Time)網站報導,Google 訪問2000名民眾選擇帳號密碼的方式。發現”寵物名字”是最爛的密碼。

三大爛密碼

“大部分民眾依據手邊的資訊選擇密碼”研究結果凸顯了這項令人憂心的事實,駭客只要動動手指頭,使用搜尋引擎,查一下 facebook 個人資料,就能輕易找到寵物名字,紀念日,就讀學校等資料,進而能入侵多數帳號。

根據Google 分析,做常見的密碼如下:

1、寵物名字
2、大日子,如結婚紀念日
3、家人生日
4、孩子的名字
5、家庭成員名字
6、出生地
7、最愛的節日
8、最愛的運動團隊
9、重要人士的名字
10、直接用「password」當密碼

報告也顯示,48%民眾會讓別人知道自己的密碼,3%的人還會將密碼記在便利貼上。

想了解更多關於網路安全的秘訣和建議,只要到趨勢科技粉絲網頁 或下面的按鈕按讚

《提醒》將滑鼠游標移動到右上方的「已說讚」欄位,勾選「搶先看」選項。建議也可同時選擇接收通知和新增到興趣主題清單,最新貼文就會優先顯示在動態消息頂端,讓你不會錯過任何更新。

以下我們分享更多駭客破解密碼統計:

106個黑莓機列入不得使用的蠢密碼(含 19 個男女英文名字)

name list

(如果太多密碼總是記不住,不妨來考慮使用PC-cillin 雲端版密碼管理e 指通功能)

《以上英文名字如有雷同,純屬巧合:D》延伸閱讀:駭客菜市場名入圍者: Robert

一向以安全性聞名的黑莓機,宣佈了 106 個無法在新一代黑莓機上設置的密碼,包含 19 個男女英文名字.

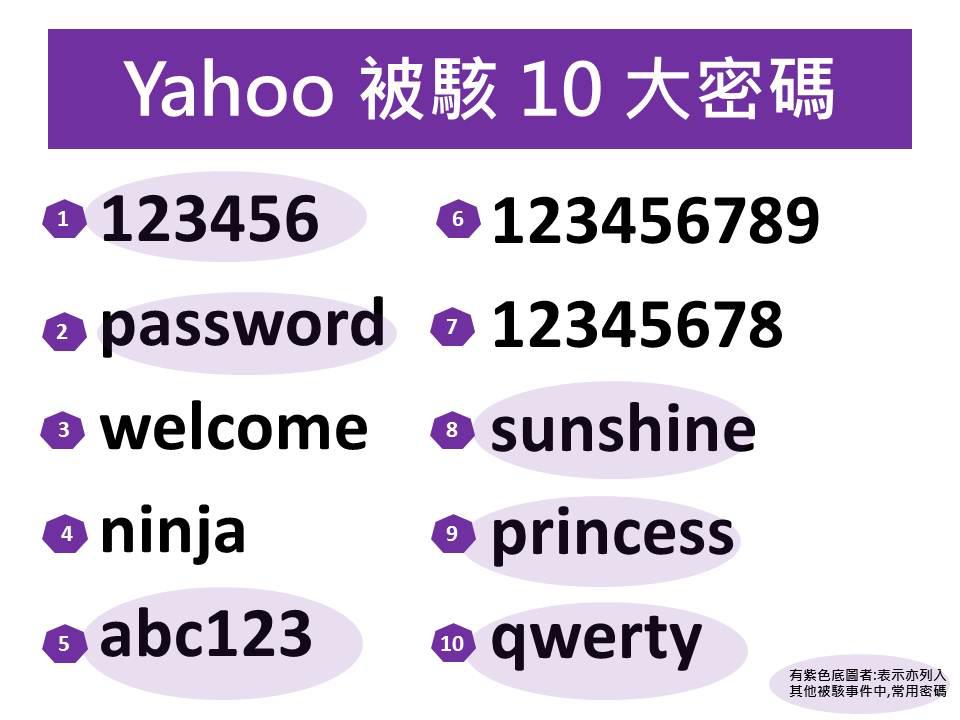
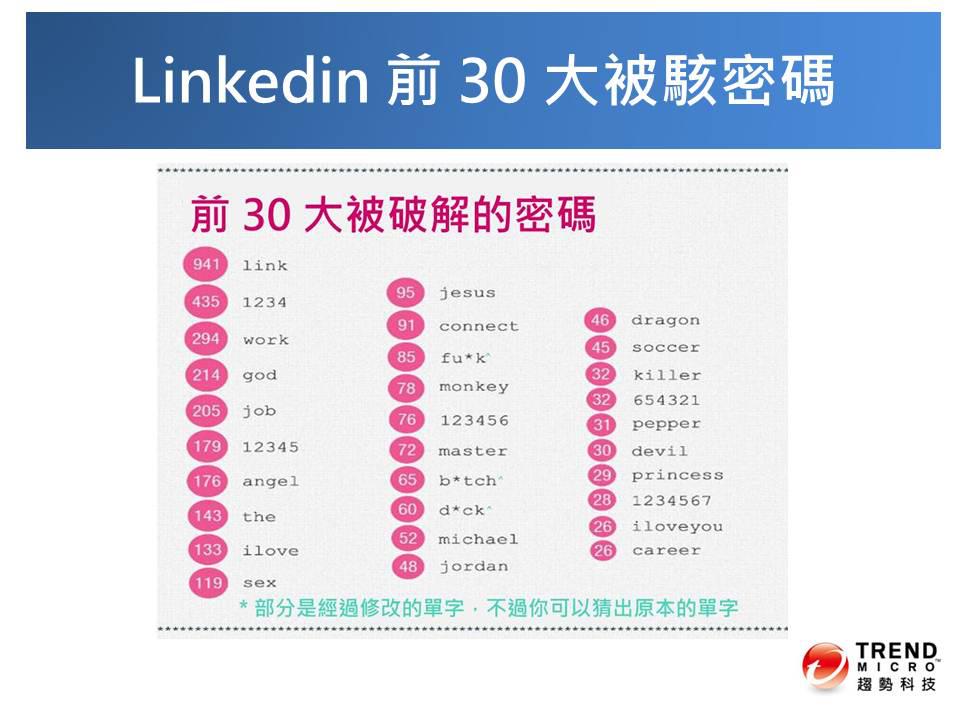
RIM (Research In Motion)黑莓手機母公司宣佈的 106 種密碼,其中包括了【Yahoo 遇駭,10大最駭密碼】和【LinkedIn被盜帳號的前30大常用密碼】都很受歡迎的「123456」之類的密碼,現在就來檢查一下,哪些是你以為天衣無縫,但是卻被黑莓機列為拒絕往來戶的傻瓜/危險密碼呢?請盡快更新吧.

Yahoo被駭前十大密碼
Yahoo被駭前十大密碼

Llinkedin前 30 大被駭密碼

繼續閱讀

《CTO 觀點》資料蒐集是一把雙面刃

作者:Raimund Genes(趨勢科技技術長)

今日的科技真是日新月異,才一、二十年前,我們還在使用像磚塊般大小的行動電話,而網際網路的速度也只不過今日的百分之幾。現在,我們口袋裡就帶著一台強大的電腦,連手錶都是電腦,而且只需一點時間,就能將整套圖書下載到電腦上。

然而這些好處是要付出代價的。其中之一就是這些方便服務背後的廠商將如何透過這些服務蒐集關於客戶的資料:客戶使用服務的方式、時機、地點、對象及動機。事實上,廠商從不透露他們這些行為,通常是靠著某個用心的使用者才得揭發,因此經常轟動一時,甚至演變成醜聞。

資料蒐集是否真的那麼讓人不安?每家公司都會這麼做。例如,Amazon 會記住您的購買、瀏覽和搜尋記錄,然後在您登入時提供一些建議,節省您的時間和力氣。甚至咖啡店也會記住客人的點餐習慣,並且親切地詢問客人是否要和「平常」一樣。如果他們所蒐集的資訊有助於改善服務,而非用於其他祕密或不法用途,那麼,資料蒐集真的對我們不利嗎?

坦白說,我並不覺得,只要在適當的條件下即可。請參考我探討這項敏感議題的影片。

若您喜歡這篇文章,請訂閱我的 RSS 頻道!


◎原文來源:資料蒐集是一把雙面刃 (Data Gathering Is a Two-Way Street)