趨勢科技已經注意醫療機構所面對日漸成長的網路安全威脅有一段時間了。隨著最近醫療機構成為網路犯罪的目標,現在似乎是重新審視我們提供給此產業確保雲端安全建議的好時機。
遭受威脅的情勢
首先讓我們來看看為什麼這個產業現在的問題如此凸顯。病患資料通常會流經多個系統,跨越多個單位和安全領域。這些可能包括了病患入口網站、醫生的電子醫療記錄系統、醫療設備、醫院資料管理系統、政府衛生單位交換系統甚至是POS系統。病患資料一直在旅行著,這也代表著其中可能會出現許多弱點能夠被攻擊。 繼續閱讀
您的個人資料值多少?連網生活的隱私與安全
您的住家地址值多少錢?還有您的個人健康狀況以及您的身分證號碼呢?根據趨勢科技和 Ponemon Institute 針對全球消費者的調查結果,答案很可能讓您大吃一驚。
根據全球受訪者的回答,個人資料的價值平均為 19.60 美元*。
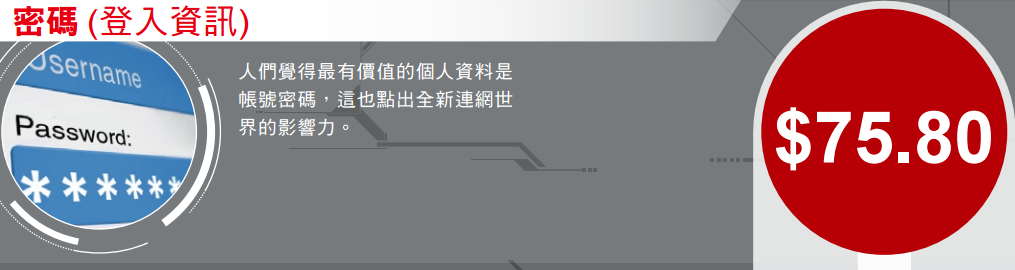
人們覺得最有價值的個人資料:帳號密碼
人們覺得最有價值的個人資料是帳號密碼,這也點出萬物聯網數位生活的影響力。
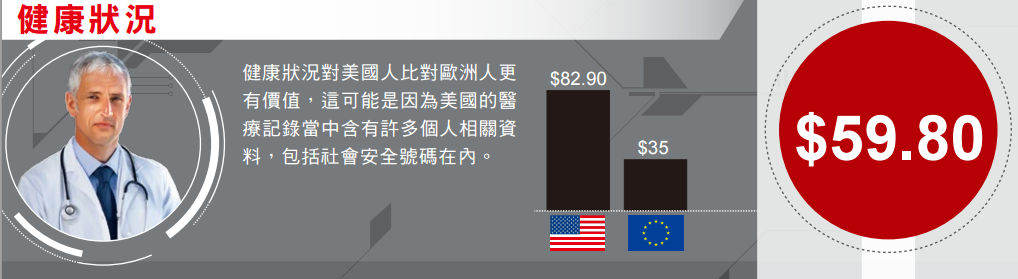
美國人最在乎醫療紀錄
健康狀況對美國人比對歐洲人更有價值,這可能是因為美國的醫療記錄當中含有許多個人相關資料,包括社會安全號碼在內。
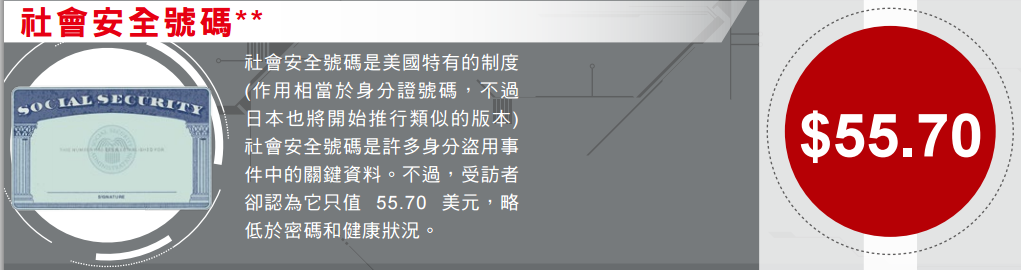
社會安全號碼(相當於身分證號碼)**,重要性低於帳密和醫療紀錄
社會安全號碼是美國特有的制度 (作用相當於身分證號碼,不過日本也將開始推行類似的版本)。社會安全號碼是許多身分盜用事件中的關鍵資料。不過,受訪者卻認為它只值 55.70 美元,略低於密碼和醫療紀錄。
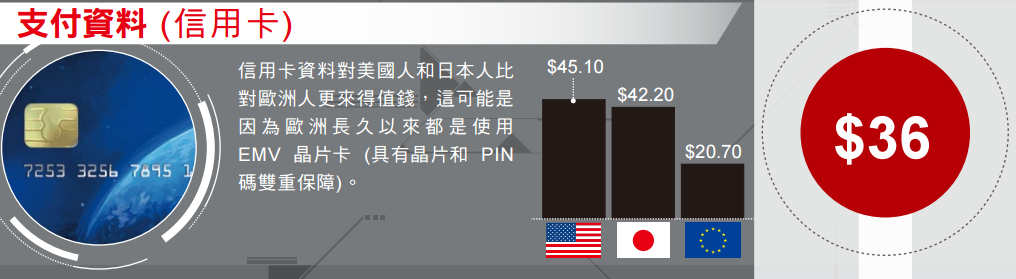
歐洲人對信用卡資料較無感
信用卡資料對美國人和日本人比對歐洲人更來得值錢,這可能是因為歐洲長久以來都是使用 EMV 晶片卡 (具有晶片和 PIN 碼雙重保障)。
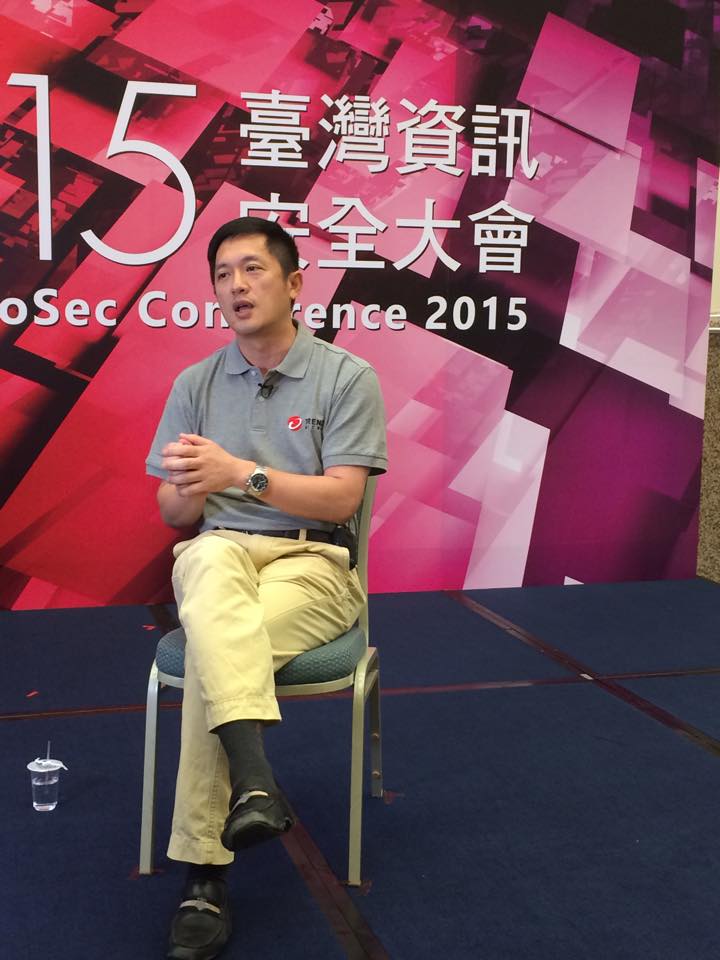
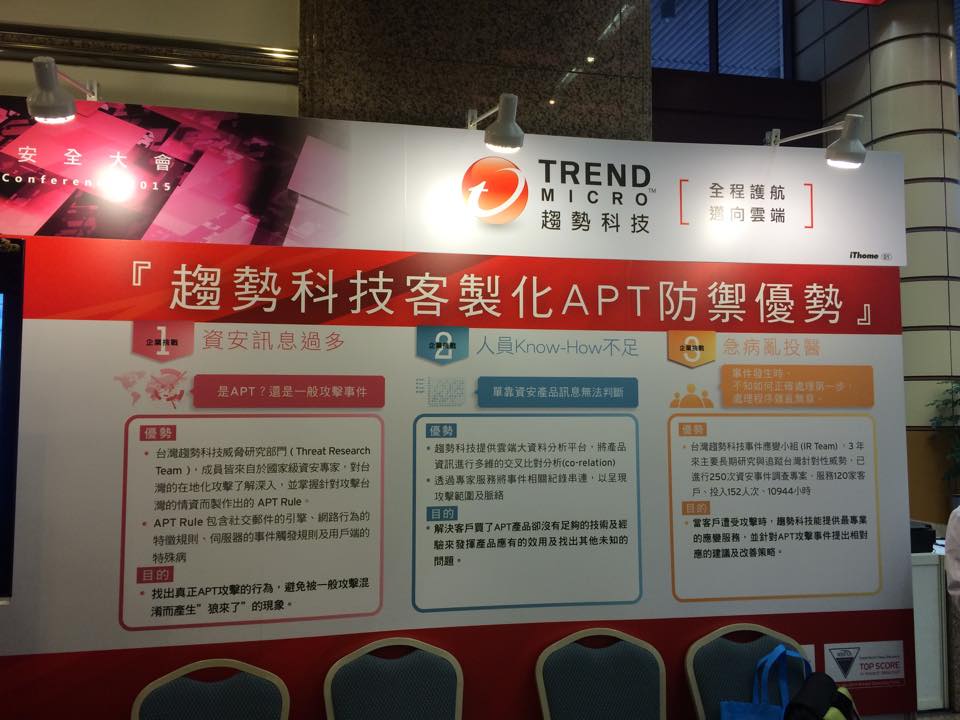
 趨勢科技資安核心技術部門資深協理明天 4/2(四)上午09:40 將出席2015 台灣資訊安全大會,分享的主題是”重大資料竊案,現場忠實呈現”
若您還只是聚焦在APT攻擊,您的企業還是暴露在很大的風險之中。因為寶貴的資料才是駭客不斷改變竊取手段的動力。趨勢科技資安核心技術部門資深協理張裕敏,將從企業、銀行到政府,剖析還原2013 ~ 2015 國內外重大駭客竊取資料的真實案例和手法精采呈現;透過實際案例為您的企業做最完整的防禦規劃。請勿錯過,精彩議程!
地點:台北市國際會議中心 – 台北市信義路五段 1 號
時間: 4/2(四)上午09:40
以下為趨勢科技業務部協理楊肇謙今日在活動現場接受訪談, 談 APT攻擊

現場活動:

又一家大型醫療保險公司發生資料外洩事件。
上個月,我們才剛看到美國大型醫療保險公司 Anthem 發生資料外洩事件。今天,我們又聽到美國阿拉斯加州最大保險公司之一 Premera Blue Cross 也同樣發生大規模資料外洩。
這又是一起非常嚴重的事件。根據報導,有 1,100 萬人受到影響,且外洩的資料包括了可能導致身分盜用的重要個人資料:
|
|
除此之外,Premera 坦承資料外洩事件也將影響曾在華盛頓州與阿拉斯加州就醫的其他 Blue Cross Blue Shield 保戶。他們表示這項攻擊始於 2014 年 5 月,並且在 2015 年 1 月 29 日被發現。
Premera 已開始透過一般郵件通知受影響的保戶。他們表示將提供二年的信用監控與身分盜用保障。此外,他們也成立了一個電話中心來回答各種詢問。
若您曾經或目前仍是 Premera 的保戶,那麼您應該立即採取行動。某些資料已經失竊 10 個月左右,而且從攻擊發現以來又過了將近三個月。這表示幕後歹徒已經搶先一步,而且可預料地,在事件曝光之後,他們將盡快賣掉這些資料或加以利用,因為他們知道這些資料的利用價值正隨著時間流逝。
您可以直接上 Premera 的官網來取得相關資訊:https://www.premeraupdate.com/。
Anthem 資料外洩才剛過不久又爆發這起事件,令人不禁對美國境內醫療保險業者的整體資料安全嚴重懷疑,尤其是 Blue Cross 體系。就算您不是 Anthem 或 Premera 事件的受害者,聰明的您,或許也應該為自己尋找一份信用監控與身分盜用保障。說不定,您的保險公司也已遭歹徒入侵,只是您 (或他們) 還不知情而已。
駭客同夥在烏克蘭、犯罪伺服器位在英國,攻擊目標是美國!為什麼如此大費周章?
白宮宣佈成立新情資單位以解決日益嚴重的網路攻擊和資料外洩問題。這單位命名為網路威脅情報整合中心(CTIIC),被認為是為了回應美國政府缺少「負責產生協同網路威脅評估」組織的問題。CTIIC 將負責為資料外洩事件迅速彙集和傳遞資料,同時協調其他應對網路威脅的機構。
各地政府(尤其是美國政府這樣的國家等級)現在都會採取行動來處理網路犯罪及其幕後黑手是個好消息。正如我們所看到的 Sony 和 Anthem 攻擊事件,網路攻擊者不僅將惡意活動變得更加複雜化,同時也更具備侵入性和破壞性,影響到實際的運作和生活。不過也正如我們一直所想要闡明的,要想打擊網路犯罪所需要的不僅是個專責小組或警察單位。有兩個主要原因: