躲在系統四個月沒被發現?駭客竊取資料的五個隱身術

研究人員發現,光金融產業,每 1 萬個裝置就有大約 23 個「隱藏管道」管道,並且透過加密來掩飾。在其他產業則是每 1 萬個裝置大約有 11 個這類管道。

Equifax Inc. 資料外洩事件就是一個例子,駭客刻意避免使用一些可能引起資安人員或資安防護機制注意的工具和手法,讓歹徒在該公司的系統上躲藏了四個月以上。

提升您的資安態勢:認識網路犯罪集團神不知鬼不覺的技巧

保護企業關鍵資料、系統與資產的安全,是一項日益艱難的挑戰。不僅企業的數位足跡不斷隨著新增應用程式而擴大,而且駭客也在不斷提升能力來暗中入侵企業系統並長期躲藏不輕易讓 IT 團隊發現蹤跡。

駭客一直在利用各種技巧來掩蓋自己的足跡,以便能夠長期潛伏系統內部以持續竊取資料。根據趨勢科技的一項最新研究顯示,這類技巧正日益精密、精進,且越來越危險。

企業提升自身資安狀況最好的方法之一,就是主動掌握敵人的動向並主動出擊。以下將探討網路犯罪集團暗中潛入企業而不被發現的各種技巧。掌握了這些知識,IT 團隊就更能發掘駭客入侵相關的異常活動。

駭客如何掩蓋自己的足跡?

如同獵人會盡可能不被獵物發現一樣,駭客也會盡量避開 IT 人員與網路防護及應用程式防護的偵測。

正如趨勢科技研究人員在最新的年度預測報告「映對未來:對抗無所不在的持續性威脅」當中預言,駭客將其惡意活動融入企業正常流量的中的作法在未來只會更加普遍、也更具威脅性。

該報告指出:「為了因應資安廠商推出的新技術,尤其是機器學習(Machine learning,ML)在網路資安領域重新獲得青睞,網路犯罪集團將運用更高的技巧來『魚目混珠』。歹徒將不斷開發出所謂「就地取材」的技巧,也就是將一些日常運算裝置用於原本設計之外的用途,並且在網路上分享。」

目前,研究人員發現的幾種歹徒最常使用的五個策略包括:

1. 使用非傳統的副檔名來偽裝惡意程式:
今日大多數的惡意程式碼都不再經由傳統的執行檔來散布,因為使用者已經被訓練到很容易對這類檔案起疑。現在,駭客會使用一些較為罕見的檔案格式來包裝其惡意程式碼,例如.URL、.IQY、.PUB 與 .WIZ 等副檔名的檔案。這會讓使用者失去戒心,因而較容易受騙上當,開啟附加的檔案,進而遭到感染。

2.最小程度的修改:
駭客很快就學會避免做出一些使用者和資安軟體會列為可疑活動的行為,例如修改一些正常的檔案來感染系統。為此,網路犯罪集團現在都盡可能不要動到系統,只修改一些絕對必要的檔案或系統組態,只要能達成其目的即可。

3.新的惡意程式啟動方法:
不僅如此,網路駭客現在也開始改變其啟動惡意程式的方法,改用像 Mshta、Rundll32、Regasm、Regsvr32 等機制。

4.採用經過數位簽章的惡意程式:
該報告指出,採用經過數位簽章的惡意程式已經是一種駭客普遍的作法。未來,這仍將是一項嚴重的威脅。這項技巧非常有效,因為有了數位簽章之後,駭客的惡意程式看起來更像一般正常的應用程式,也更容易躲過資安產品的偵測。

The Hacker News 特約記者 Swati Khandelwal  解釋:「駭客使用知名機構外洩的數位憑證來簽署惡意程式,如此可避免惡意程式被企業網路或消費者裝置的資安軟體偵測。

5.無檔案惡意程式

除了前述幾項技巧之外,駭客也開始逐漸採用無檔案病毒(fileless malware)來躲避傳統以檔案掃瞄為主的資安產品。根據本部落格(資安趨勢部落格)文章指出,無檔案惡意程式基本上是利用軟體或系統的漏洞來避免引起使用者或資安軟體的注意。

一種作法就是利用 PowerShell 這類 Windows 內建系統工具或 Microsoft Word 巨集來偷偷執行惡意指令以入侵系統。其執行的指令可隨駭客希望達成的目標或希望在系統內逗留的時間而變化。

趨勢科技研究人員指出:「今日的資安產品大多根據惡意檔案的特徵來偵測惡意程式。然而,由於無檔案惡意程式在感染系統時並非透過檔案的形式,因此資安產品便無從偵測。」

所以,無檔案惡意程式不但特別危險、也特別不易偵測 (但也並非不可能)。

隱藏管道

The Wall Street Journal 特約記者 Adam Janofsky 在一篇報導中指出,駭客越來越常利用所謂的「隱藏管道」將其活動暗藏在正常企業應用程式流量與通訊協定當中,暗中傳送竊取的資料。目前,這項威脅對金融機構的威脅最大,因為駭客可經由這類管道避開存取控管與入侵偵測系統。但事實上,隱藏管道的威脅不論對任何產業都是一項威脅。

Janofsky 表示:「這類管道通常都暗藏在一些會經由企業網路對外連接的應用程式,例如:第三方資料分析工具、雲端金融業應用程式以及股價即時資訊系統。」

駭客一旦進入企業系統,就有機會竊取大量敏感資訊與智慧財產,並利用更多技巧來隱藏其活動。駭客通常不直接竊取大型檔案,而是將資料切割成較小單位,以避免觸動企業資安產品的警報。

根據 Ventra Networks Inc. 的一項報告,這些隱藏管道比一般人想像還多。研究人員發現,光金融產業,每 1 萬個裝置就有大約 23 個這類管道,並且透過加密來掩飾。在其他產業則是每 1 萬個裝置大約有 11 個這類管道。

躲避偵測來提高資料竊盜的影響與損害

歹徒希望能躲避偵測的最大原因之一就是希望延長其行動與資料外洩的持續時間。Janofsky 解釋,Equifax Inc. 資料外洩事件就是一個例子,駭客刻意避免使用一些可能引起資安人員或資安防護機制注意的工具和手法。這樣的作法讓歹徒在該公司的系統上躲藏了四個月以上。

駭客暗中躲藏的能力不論對任何產業都是一項重大威脅。面對這樣的威脅情勢,企業最好的應對方法就是主動出擊,隨時吸收最新的駭客手法,並針對其手法隨時注意各種相關的蛛絲馬跡。

如欲深入了解如何採用最新的資安策略來提升您的資安態勢,請立即與趨勢科技資安專家聯繫。

原文出處:Informing Your Security Posture: How Cybercriminals Blend into the Background
2018年上半年影響企業的最大四種威脅

讓企業能夠更有效地做好資料安全保護以及主動防禦的最佳方法就是了解威脅環境趨勢。

檢視駭客現在所使用的攻擊、入侵和病毒散播策略,就能夠了解在未來會繼續出現的安全問題,讓企業可以準備好正確的資料和資產保護措施。

每一年都有著過去延續下來及新出現的威脅,這些威脅讓安全防護變得更加複雜。所以了解影響最大的威脅(包括過去就盛行的舊威脅以及網路犯罪分子間新出現的攻擊手法)在資料安全領域是相當重要的。

趨勢科技的研究人員檢視了2018年上半年常見的資料保護和網路威脅問題,整理出了2018年年中資安綜合報告:看不見的威脅帶來迫在眉睫的損失。

讓我們仔細探討一下這份研究以及今年上半年影響企業最主要的四個威脅。

  1. 影響大量設備的漏洞

Heartbleed早在2014年就已經出現。它是當時最嚴重也影響最廣泛的漏洞之一,大量使用OpenSSL加密程式庫的平台和網站都受到了影響。因為受影響網站的數量龐大,加上它讓駭客有機會讀取到儲存在系統記憶體內的資料,讓此漏洞在當時成為全球的新聞頭條。

而之後還有許多漏洞被找出,包括2018年初的兩個重大漏洞。研究人員發現了CPU的設計缺陷 – 被稱為Meltdown和Spectre。不幸的是,這些還不是今年唯一的知名漏洞。

正如趨勢科技在5月份所報告,在Meltdown和Spectre之後又發現了8個也會影響英特爾處理器的漏洞,其中有4個被認為屬於「高」嚴重性威脅。因為這些處理器被全球企業及消費者所大量使用,因此新出現的漏洞對安全管理員和個人用戶來說都相當值得擔心。 繼續閱讀

駭客如何利用員工的社群網站 、電子郵件入侵公司?-維護職場網路安全四要點

「1,863萬台幣贖金 ,另加 3,105萬元購買新電腦和硬體!」這是發生在美國佛羅里達州里維拉灘市(Riviera Beach)一名警察部門的員工,不小心點開「有毒郵件」,導致市政府電腦被癱瘓了3周後的代價 。(相關報導)

一間新竹科技公司,為何因為一時沒看出「xxx@ximhan.net」與「xxx@xlmhan.net」兩帳號差異,竟損失近2千餘萬元?
臉書超高人氣,社群分享上癮, 你是駭客選中的「朋友」還是攻擊跳板?

如果員工上班時瀏覽網站不小心點入了惡意廣告,對企業組織有何風險?

網路資安情勢瞬息萬變,只針對新進員工進行網路資安訓練夠嗎?

企業資安不再只是 IT 部門的工作,每位員工都有責任維護職場的網路安全。以下從四個面向: 「社群網站 」、「 電子郵件」、「 網頁瀏覽」及「員工教育訓練 」提供一些指南:

企業資安不是 IT 部門的專屬責任,每一位員工都是把關者

臉書超高人氣,社群分享上癮, 你是駭客選中的「朋友」?駭客眼中夢寐以求的攻擊跳板有哪些特質?

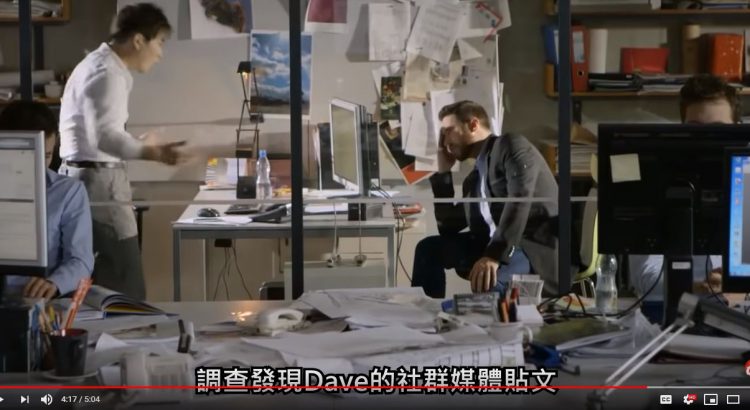
為何員工在社群網站發言,會影響企業安全? 駭客如何利用假身分掩護,加入某公司員工的社群帳號,進而引發一場資料外洩事件?請看以下影片:

這位仁兄幾乎接受所有的交友邀請,他很自豪的認為高人氣的社群人脈,可以讓他迅速飛黃騰達,他幾乎像上癮一樣,分享生活中的所有大小事物,讓數百位社群網站”好友”,實際上多數為陌生人,知道他的作息與工作點滴,你身邊也有這類型的同事嗎?為何這種人會成為攻擊者夢想中的目標?他和所屬的公司,最終付出什麼代價?

企業資安不再只是 IT 部門的工作,每位員工都有責任維護職場的網路安全。本文從四個面向:「 電子郵件」、「 網頁瀏覽」、「員工教育訓練 」及「社群網站 」提供一些指南:

1.電子郵件安全

電子郵件至今仍是企業及員工所面臨的最大一項威脅管道。電子郵件是今日企業溝通的最主要工具。因此一再成為歹徒的犯案工具。對企業來說,最困難的一項工作就是今日社交工程陷阱越來越高明,因此讓員工很難察覺有詐。員工可採取以下幾個作法來加強防範:

2.網頁瀏覽

網站是許多員工和企業遭到駭客入侵的第二大途徑。許多歹徒都會利用一些熱門網站或網頁內的廣告來感染使用者。網路釣魚(Phishing)網頁在今日非常流行,因為網路犯罪集團很希望能竊取使用者在一些熱門網站的登入憑證。使用者可以採取以下幾個作法來加強防範:

  • 若您突然看到畫面上彈出一個以前不曾見過的登入畫面,請務必小心,並且切勿直接登入。請改用原本已加入書籤的頁面來登入該網站。
  • 小心網站上的廣告,因為許多歹徒都是利用惡意廣告來感染使用者。
  • 確認您的系統或企業機構已架設網站過濾功能來封鎖一些惡意的網站和網頁。
  • 盡可能使用書籤來前往某個網站,或者直接在網址列輸入網址,避免直接點選電子郵件或訊息當中隨附的連結。

3.員工教育訓練

許多企業機構在投入了一些資源來進行員工網路資安訓練之後,都確實改善了資安的情況。像這樣的教育訓練務必持之以恆,不論是針對新進員工或老員工,因為網路資安情勢瞬息萬變。

  • 定期舉辦網路釣魚模擬計畫:您可以定期提供一些有關威脅如何運作的影片,或是透過一些網路釣魚模擬計畫來定期檢測員工是否會點選您刻意製作的網路釣魚郵件隨附的連結。
  • 員工專屬疑似電子郵件回報信箱:除此之外,企業還可以成立一個專門的電子郵件信箱讓員工將可疑的電子郵件轉寄給 IT 部門。但請注意,企業務必迅速作出回應,這樣才能讓使用者知道如果真的遇到惡意郵件,他們確實會收到通知。
  • 不要有僥倖心態:所有員工都應謹記,不論任何時候,他們都有可能遭到攻擊。許多員工或許會認為自己不可能成為攻擊目標。不過,網路犯罪集團絕不會輕言放棄,如果他們一直無法讓某個員工上當,那麼他們就會另尋其他目標,直到有人掉入他們社交工程陷阱為止。企業機構,尤其是小型企業,更須謹記這點,因為,他們總有一天會成為攻擊目標,只是時間早晚而已。

駭客和網路犯罪集團隨時都在攻擊全球各地的企業機構和員工,換句話說,企業機構內的每一個人都要嚴加戒備,隨時注意自己的網路活動,以確保自身安全。當然趨勢科技也知道我們可以做得更多,因此我們隨時都在投資新的技術來保護客戶,防範威脅入侵客戶,因為,建立一個安全的數位資訊交換世界是我們的使命。

4.社群網站

別讓你的個人檔案像一本可以自由翻閱的書,免得駭客可以看到任何所需資訊,加以利用謀取利益!

本文一開頭的影片男主角 Dave是攻擊者夢想中的目標,因為他幾乎像上癮一樣,分享生活中的所有大小事物,讓數百位陌生人知道,你身邊有沒有這種人呢?
我們都使用社群網路,但如果你不謹慎小心,就很容易洩漏這麼多資料,Dave可能覺得有趣,分享自己所做的一切,但是對心懷不軌的人,這正是大好機會,利用你過度分享的資訊。在你察覺之前,滲透掌握你的一舉一動,即使你分享資訊沒有損失,最終仍可能為此付出代價。
影片中的駭客寫電子郵件給Dave的上司,提出非常有趣的提案,在假試算表嵌入惡意程式碼,只要幾秒鐘就能完成,你可能認為這種事情,只發生在電影中,但事實上大部分攻擊,都使用社交工程,建立可信藉口欺騙受害者,從事不明智的行為,只是一時判斷不當,圖謀不軌的人就能取得他所要的存取權限。

有計畫的犯罪份子會仔細瀏覽網路,搜尋更多系統及資料,這不是短期的駭客行為,他們會長期取得機密資料,銷售給地下犯罪組織,可能是信用卡資料庫或公司全力投入的專案。

請記住以下四點:

  1. 你不但要維護公司的資料安全,也要維護個人的資料安全
  2. 建立社群人脈固然重要,但不要所有人都照單全收
  3. 發文前請三思,如果你不想引人注意,就不要在網路發文
  4. 如果你分享資訊.請確保嚴密控制目標對象,遵循公司安全政策,當然也要小心收到的未經請求訊息或內容,最重要的是
    請用腦思考

研究報告:金融業正面臨越來越多憑證填充 (Credential Stuffing) 攻擊

當資料外洩發生,其後續的效應並不一定會隨著事件落幕而消失。Akamai 的研究人員指出,根據他們在 2017 年 11 月至 2018 年 6 月之間觀察到的 300 億次惡意嘗試登入顯示,金融業正面臨越來越多的憑證填充 (Credential Stuffing) 攻擊。

憑證填充攻擊是一項利用殭屍網路(botnet)以自動化方式不斷使用偷來的登入憑證試圖登入網路服務的一種攻擊技巧。這項手法使用大量外流的電子郵件地址和密碼,再搭配自動化腳本,以疲勞轟炸的方式不斷試圖登入網路服務,直到某一組帳號密碼成功為止。此攻擊技巧很可能讓企業因為詐騙、網路斷線導致業務停擺、緊急應變與通知客戶、系統修復以及商譽受損等等而造成損失。

該研究特別指出,遭遇這類攻擊的企業不分大小。報告引述的例子是某家財星 500 大 (Fortune 500) 企業,同時也是一家信用合作社,該公司的日常登入活動突然飆高,造成每分鐘網路流量大幅增加。在為期 6 至 7 天的觀察期間,其網路活動從 420 萬飆升至 850 萬次嘗試登入,因而讓這起殭屍網路暴力攻擊與試圖暗中存取活動曝光。

[延伸閱讀:A Shift in the ATM Malware Landscape: From Physical to Network-based Attacks]

目前,金融業與零售業依舊是這類攻擊的主要目標,因為這類自動化攻擊非常容易實行。而且行動裝置與網站的介面和作業系統通常會盡可能精簡,因為冗長的載入時間不利於客戶和合法使用者的線上體驗。同時,客戶和員工也習慣在多個網路帳號上使用相同的電子郵件與密碼組合,而企業也仍在使用一些老舊或廠商已不再支援的作業系統。除此之外,還有企業的員工和現有系統無法有效分辨正常使用者與網路犯罪集團的登入活動。

四招金融業防範憑證填充攻擊的方法

由於網路犯罪集團總是處心積在尋找獲利方式,因此針對金融業網路資產的攻擊不論是數量、型態和手法都會不斷增加。以下是一些強化安全來防範這類攻擊的建議方法:

  1. 養成良好的密碼習慣。避免在不同的網路帳號上使用相同的電子郵件與密碼組合,此外也要經常更換密碼。
  2. 盡可能啟用雙重認證 (2FA),畢竟,多一層保護總是多一分安全保障。
  3. 定期下載廠商提供的更新。
  4. 觀察您的網路流量和系統。如果網路查詢、登入數量突然暴增,或者速度突然變慢,都有可能是遭到攻擊的跡象。採用一套資安軟體來掃瞄並清除惡意程式感染。

[延伸閱讀: ATM 惡意程式 Alice, 專門用來清空自動提款機]

趨勢科技 XGen™ 防護能為企業提供跨世代融合的威脅防禦技巧,完整防範各式各樣的威脅,保護資料中心、雲端環境、網路及端點。

它藉由高準度的機器學習來保護閘道與端點資料和應用程式,保護實體、虛擬及雲端工作負載。XGen 能藉由網站/網址過濾、行為分析及客製化沙盒模擬分析,來防範今日針對企業量身訂做的威脅,這些威脅不僅能避開傳統資安防禦,更能利用已知、未知或尚未公開的漏洞,竊取個人身分識別資訊或將資料加密。XGen 是趨勢科技 Hybrid Cloud Security 混合雲防護、User Protection 使用者防護以及 Network Defense 網路防禦等解決方案的技術基礎。


原文出處:Report Finds Increased Credential Stuffing Attacks on Financial Sector

觀光業遭殭屍網路攻擊比例上升 身份資料被竊危險指數升高

近期研究指出觀光產業是目前最容易遭受網路攻擊的產業。這項研究分析從2017年11月到2018年8月的紀錄,並發現惡意假帳號透過傀儡殭屍網路(botnet)攻擊飯店、航空公司、郵輪和旅行社的比例在部分國家有上升的趨勢,其中超過1120億的登入請求和39億次的惡意登入,超過 4成的攻擊是來自“假瀏覽器”或已知的欺詐媒介。


這些網站因為幫助儲存偷來的個資和提供駭客發動攻擊平台為這些犯罪集團賺取了龐大的資金。這些偷來的信用卡資料和個人身分資料(PII)可以在黑市裡低價販售或是用來盜刷賺取不法獲利。然而駭客更可以利用這些個人身分資料去登入其他線上的帳號,或是修改帳號密碼進而登陸其他的相關的帳號。飯店和航空公司提供的獎勵措施也都是駭客們下手的目標。

[延伸閱讀: 網路犯罪集團環遊世界的省錢花招]

專家亦提出警告,表示駭客認為觀光產業的資安等級是“唾手可得”,這更提醒產業需要更重視資訊安全這塊。專家也提醒出門在外必須小心使用公共空間的免費無線網路,這是駭客最常使用來投放病毒和竊取資料的途徑。

隨著科技進步,線上的資料傳輸與存取也更加方便,無論是企業或是個人用戶都應該更加的小心使用網路並保護自己免於受到駭客攻擊或是被竊取資料。以下是幾點建議確保你的系統是安全的:

給企業使用者:

  • 小心跨國客戶的線上購買或預約,他們可能使用著不同的名字其實背後都是相同的人在操作。
  • 當仲介在非他們上班時間或不同時區的半夜等時間想要談生意也要特別小心,正常的合法業者是不會在下班時間聯絡客戶的。
  • 建立員工和夥伴們的資安常識,確保他們了解各種網路威脅,並與當地警方合作,一有任何可疑交易行為立刻聯絡警方。
  • 完整安裝多層式的防毒安全系統,任何資料的泄露都可能造成對企業造成傷害和名聲的受損。

繼續閱讀