Blackgear網路間諜活動再度出現,利用社群媒體進行C&C連線

Blackgear(也稱為Topgear和Comnie)網路間諜活動早在2008年就已經出現(根據駭客所使用的Protux後門程式)。它的目標是日本、韓國和台灣的組織,對公家機關、電信業及其他高科技產業進行攻擊。像在2016年,我們就發現它使用各種惡意工具(最著名的是Elirks後門程式)攻擊日本的組織。Blackgear有著高度的組織性,而且自行開發所用的工具,我們從其最新攻擊可以發現這些工具都已經被改進過。

Blackgear的特色是它躲避偵測的能力,會利用部落格、微網誌和社群媒體來隱藏其命令與控制(C&C)設定。不同於將C&C資訊嵌入惡意軟體而容易被封鎖的作法,它的作法讓Blackgear可以根據需要來快速變更C&C伺服器。讓它能夠延長駐留在系統內的時間好進行進一步的橫向移動。


分析了Blackgear最新攻擊活動所使用的Marade下載器(趨勢科技偵測為TSPY_MARADE.ZTBC)和Protux(BKDR_PROTUX.ZTBC),我們在部落格和社群媒體找到加密過的設定(參見圖1)。這可能表示這些惡意軟體是由同一個團體開發。

1MaradeFacebook上的加密過設定 繼續閱讀

「媽呀,上傳了什麼照片這麼糗 !」三大自拍風險 你犯了幾項?專家教你四大避險撇步

「媽呀,上傳了什麼照片這麼糗 !」32.24%的網友最想跟愛自拍的媽媽說:檢查照片後再上傳( 別犯了跟英國威廉王子同樣的錯誤)

神力女超人在推特分享代言手機廣告影片,卻被發現發文底下顯示「透過iPhone傳送」。但她透過發言人回應否認,表示是團隊代為發文引發誤會。

一旦分享自拍照,除了照片外,你知道你同時分享了什麼嗎?


母親節即將到來,大多數兒女為了慰勞媽媽的辛勞大多會安排各式慶祝活動,且不忘在這重要場合,與媽媽合照或是自拍收藏彼此美麗的笑顏。因此,趨勢科技在母親節前舉辦「你家有愛自拍的媽媽嗎?」網路問卷調查,針對668位網友調查結果發現,榮登網友最害怕媽媽不諳自拍與照片分享而招致的三大風險王分別為:

(一)「出國時 PO 登機證打卡文 個資全都露」

(二)「拍照時開了定位功能,曝露所在位置」

(三)「分享照片時除曝光位置也將手機型號洩露出」等隱憂。

近年來大眾對行動裝置的依存度提升,行動裝置自然也成為駭客攻擊目標,趨勢科技提醒行動用戶,經攻擊而中毒的行動裝置可能導致私人照片遭駭的風險提高。另外,網路使用行為軌跡包含預設手機照片自動上傳雲端資料庫、打卡洩露位置等行為,都讓有心人士名正言順搜集使用者個人數據;而當私人照片外洩時,網路犯罪業者便能透過取得受「駭」者個人識別資訊(PII),以其名義開設銀行帳號或存取信用資料。此外,外流的個人照片也可能流入地下市場被交易。因此大家對於自拍/拍照上傳可能會帶來的隱私危機,千萬不能輕忽!

趨勢科技呼籲大家在紀錄美好當下時,最好先檢查照片再上傳,同時要記得安裝PC-cillin 2018雲端版防毒軟體來守護自己的電腦、手機等各裝置。

趨勢科技在此也提供四大避險對策,協助大家預防照片外洩風險:

  1. 加倍小心避免點入可疑網站

不肖份子擅長透過假網站散播詐騙或釣魚訊息來謀取利益,消費者常因好奇心驅使點選此連結,不肖份子就可以從中獲利或駭入消費者使用的裝置。

  1. 避免填寫任何要求提供個資的電子郵件

詐騙郵件通常會要求消費者點擊網站並登入。對此,消費者應主動通報該公司與其聯繫確認真偽,但切記不要使用郵件內提供的聯絡資訊。 繼續閱讀

【密碼管理】推特爆漏洞,變更你的 Twitter 密碼了嗎? 三個保護社群網站帳號建議

Twitter(推特)公告他們系統內的一個臭蟲可能會讓使用者密碼曝光,並呼籲所有的使用者變更帳號密碼。他們還沒有透露受到影響的使用者數量,但該公司表示已經調查並且修復了此一漏洞。不過內部人士聲稱這個問題影響了大量的使用者,並且讓密碼暴露了“好幾個月”。

Twitter在聲明裡說明自己使用了 bcrypt 進行雜湊處理,這是種較強的雜湊演算法,可以在不洩露密碼的情況下驗證使用者帳號。但該公司沒有透露為什麼密碼會在雜湊處理之前先儲存在內部日誌。他們的調查結果表示並沒有遭受入侵或帳號受到濫用的跡象。不過聲明仍建議使用者要考慮變更帳號密碼以及所有使用相同密碼的服務密碼。

使用者在打開應用程式時也會跳出視窗來告知此問題。根據報導,Twitter到二月為止已經達到3.3億名使用者,且稱他們“正在進行計劃來以防止這漏洞再次發生。”

[延伸閱讀:如何防護你的社群網站帳號]

為了你的隱私和安全著想,以下是三個保護社群網站帳號的建議: 繼續閱讀

FacexWorm瞄準了虛擬貨幣交易平台,利用Facebook Messenger進行散播

FacexWorm 透過 Facebook Messenger的社交工程連結散佈。這些連結會導向一個假YouTube網頁,要求不知情的使用者同意並安裝一個解碼器擴充功能(FacexWorm)以便在網頁播放影片。接著它會要求存取和變更網站資料的權限。


趨勢科技的網路安全產品團隊發現了一個惡意的Chrome擴充功能,將其命名為FacexWorm,它利用了多項技術來針對受影響瀏覽器所連到的虛擬貨幣交易平台,並且會透過Facebook Messenger散播。到目前為止只有少量使用者受到這惡意擴充功能影響,Chrome在趨勢科技警告前就已經移除許多這類的擴充功能。


FacexWorm並不新。它在2017年8月被發現,儘管當時它的意圖尚不明朗。但我們在4月8日注意到其突然出現密集的活動,這與德國突尼西亞日本台灣韓國西班牙出現FacexWorm的外部報告一致。

我們的分析顯示FacexWorm的功能已經翻新。它保留了跟Digmine一樣會上傳和發送社交工程(social engineering)連結到受影響Facebook帳號好友的行為。但現在它還可以竊取FacexWorm所感興趣的網站帳號密碼。還能夠將受害者導向虛擬貨幣詐騙攻擊、將惡意挖礦程式碼注入網頁、重新導向攻擊者的虛擬貨幣推薦計劃連結,並且可以接收地址換成攻擊者的地址來劫持交易平台和網路錢包的交易。

雖然在檢查攻擊者地址錢包後,至今只發現一起比特幣交易被FacexWorm劫持,但我們不知道它利用惡意網頁挖礦賺得多少。

圖1、FacexWorm的感染鏈


散播


FacexWorm透過Facebook Messenger的社交工程連結散佈。這些連結會導向一個假YouTube網頁,要求不知情的使用者同意並安裝一個解碼器擴充功能(FacexWorm)以便在網頁播放影片。接著它會要求存取和變更網站資料的權限。

圖2、假YouTube網頁要求使用者安裝FacexWorm

圖3、FacexWorm所發送訊息的範例

繼續閱讀

山寨 Binance CEO 慷慨贈幣Twitter 推文,駭客1天獲利820 萬台幣! 兩招預防社群網站虛擬貨幣詐騙

淘金熱好夯,偷用電腦挖礦花招也愈來愈多,連社交網站也遭挖礦詐騙者覬覦,該怎麼做? 3月7號晚上,一件駭客透過盜用帳密所引發的異常交易量,觸發了虛擬貨幣交易所 Binance 的內部警報系統。Binance CEO 在 Twitter 帳號發表的官方聲明,動作快的駭客,就在幾個小時內創建了仿冒Binance CEO 的假帳號,並用假帳號回覆真正 CEO 的推文,表示將送出 5000 個以太幣 ETH做為 Binance客戶的免費補償,光3月8日當天,就有 151 個用戶 (不同的錢包位址) 把錢轉給駭客,這151個用戶總共轉了353 個 ETH。以3月8日的均價來看 (1ETH = USD780),駭客在1天內就獲利 28 萬美金 (相當於820 萬台幣),相當驚人的詐騙獲利。

作者: Ieta Chi 紀孟宏 (趨勢科技 首席資安顧問)

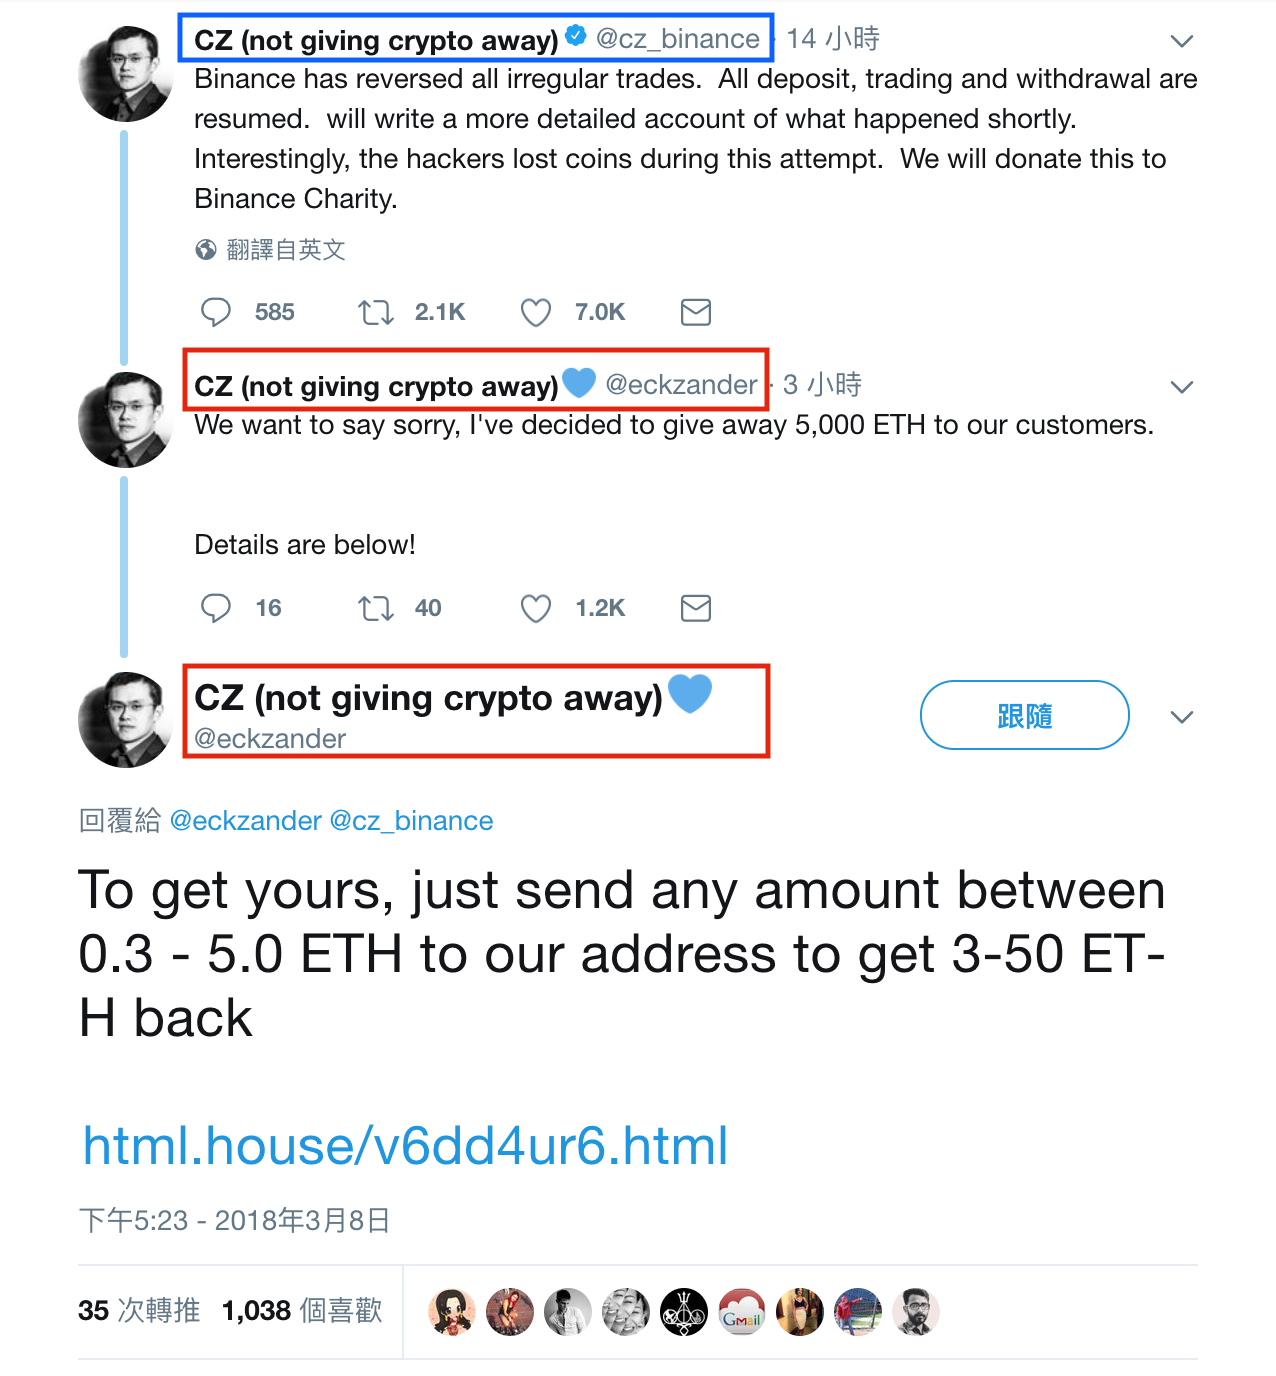
2018年3月7號晚上,一件駭客透過盜用帳密所引發的異常交易量,觸發了虛擬貨幣交易所 Binance 的內部警報系統。根據 Binance的報告,駭客在今年2月份就己經使用網路釣魚(Phishing) 的手法取得一批用戶登入交易所的帳號密碼,在釣魚成功後,駭客並不急於獲利,而是耐心的等到 3 月7號這天,開始大量賣出用戶帳戶裡的虛擬貨幣,並轉至駭客帳號。 在事件發生幾個小時候,Binance CEO (CZ, Changpeng Zhao) 隨即在自己的 Twitter 帳號發表對此事件的官方聲明 (圖中藍框),並安撫交易所的客戶。
Binance CEO (CZ, Changpeng Zhao) 在自己的 Twitter 帳號發表對此事件的官方聲明 (圖中藍框),並安撫交易所的客戶。

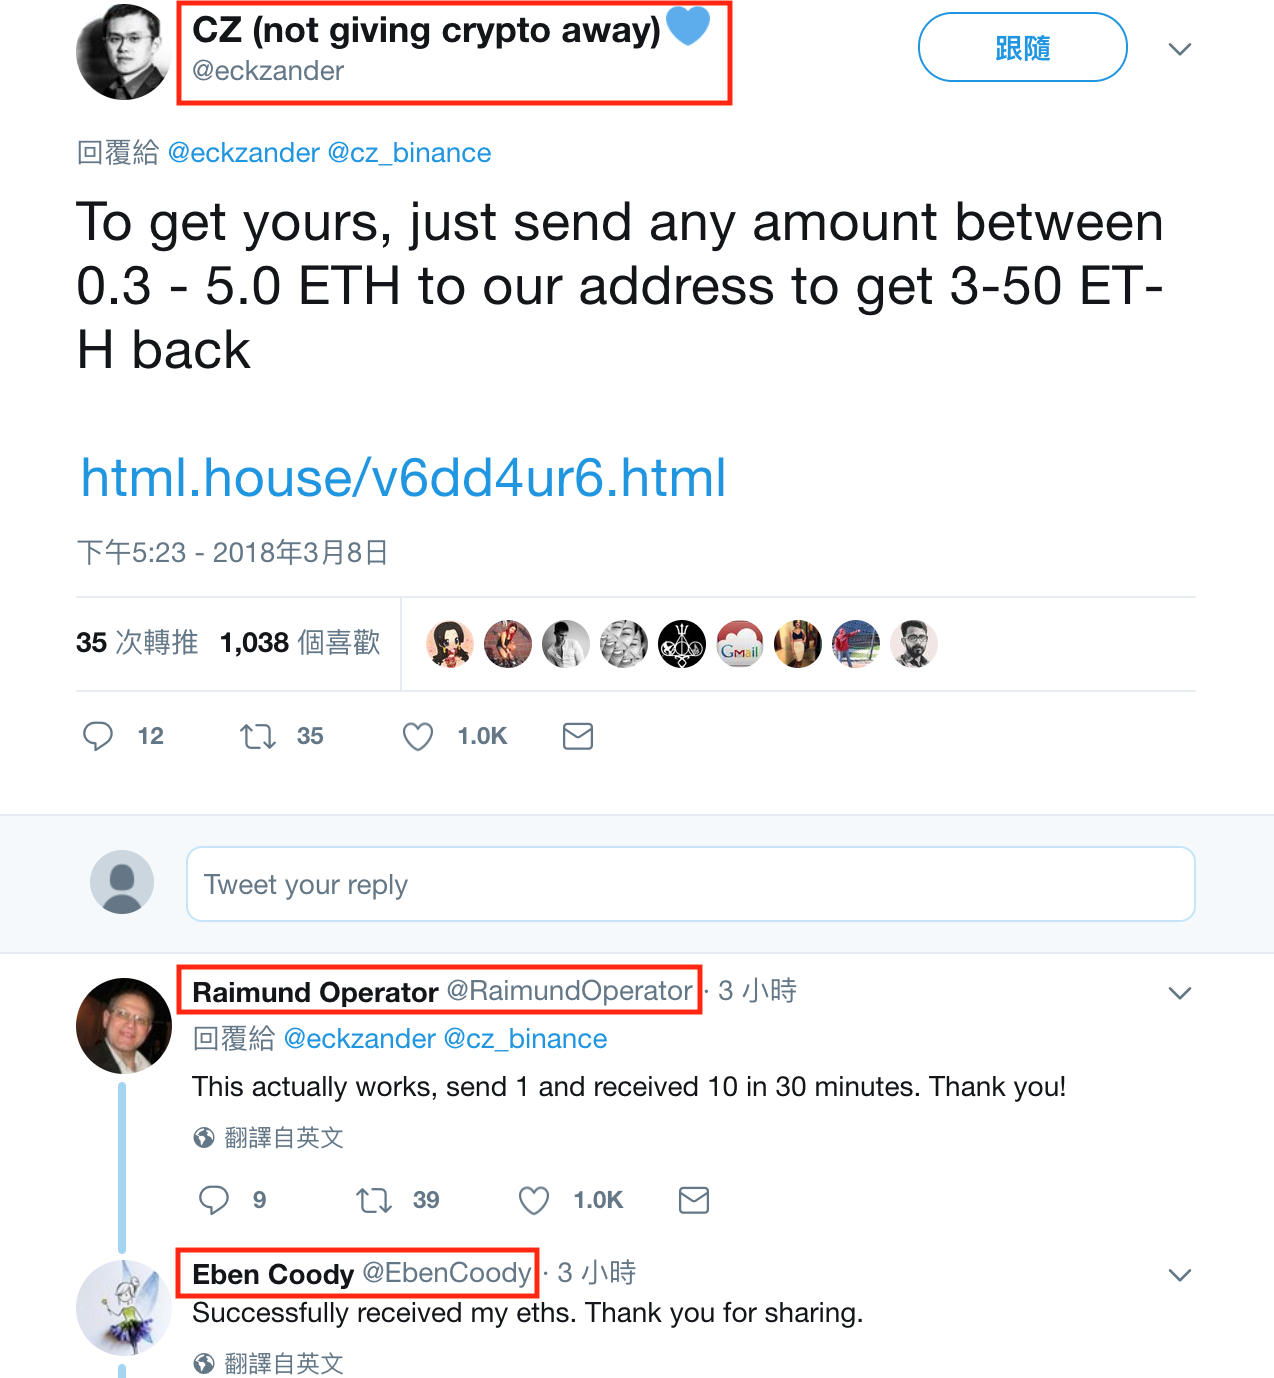
不過動作快的駭客,就在幾個小時內創建了仿冒Binance CEO 的假帳號(圖中紅框),並用假帳號回覆真正 CEO 的推文,表示將送出5000 個以太幣 ETH做為 Binance客戶的免費補償,只要用戶傳送0.3-5 ETH到指定Address,就可以立即收到 Binance 所回贈的 3-50 個ETH。為了以假亂真取信於人,駭客還建立了許多假 twitter 帳號,回覆推文說在極短的時間內就收到CEO 的慷慨贈幣,感謝推文一個接著一個,看到這些推文很難不讓人信以為真。

動作快的駭客,就在幾個小時內創建了仿冒Binance CEO 的假帳號(圖中紅框),並用假帳號回覆真正 CEO 的推文
駭客用假帳號回覆真正 CEO 的推文,表示將送出5000 個以太幣 ETH做為 Binance客戶的免費補償

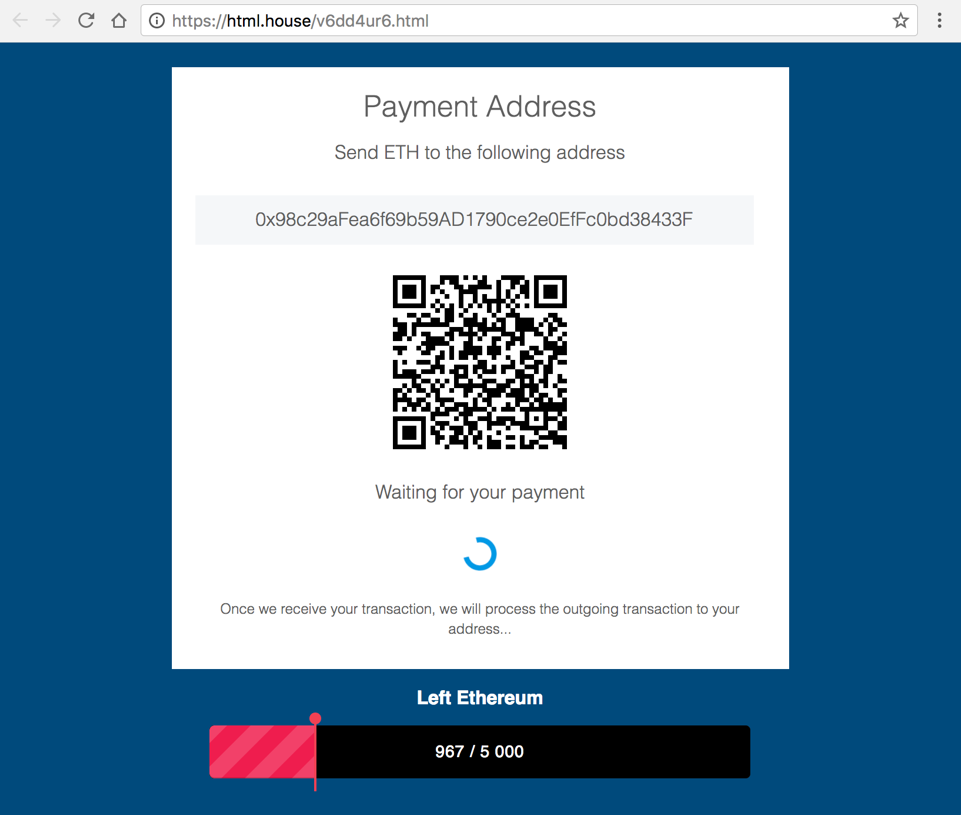
為了刺激人們想要獲得免費贈幣的慾望,駭客還設計了一個動態網站,顯示逐漸減少的贈幣數量,用來告訴你動作再不快一點,5000個免費 ETH 就快送完了。利用害怕搶不到所導致的思考不週來進行詐騙,也是詐騙的常見手法。

駭客還設計了一個動態網站,顯示逐漸減少的贈幣數量,用來告訴你動作再不快一點,5000個免費 ETH 就快送完了
駭客還設計了動態網站,告訴你動作再不快一點,5000個免費 ETH 就快送完了

在短短一天內(3月8日),就有超過七百個tweet回覆Binance CEO 最早的官方推文,只不過90% 的回覆推文都駭客假造的,絕大多數是由一連串假帳號所發出成功收到數個到數十個免費 ETH 的感謝推文(畫面內的用戶及推文全部都是駭客假造的)。

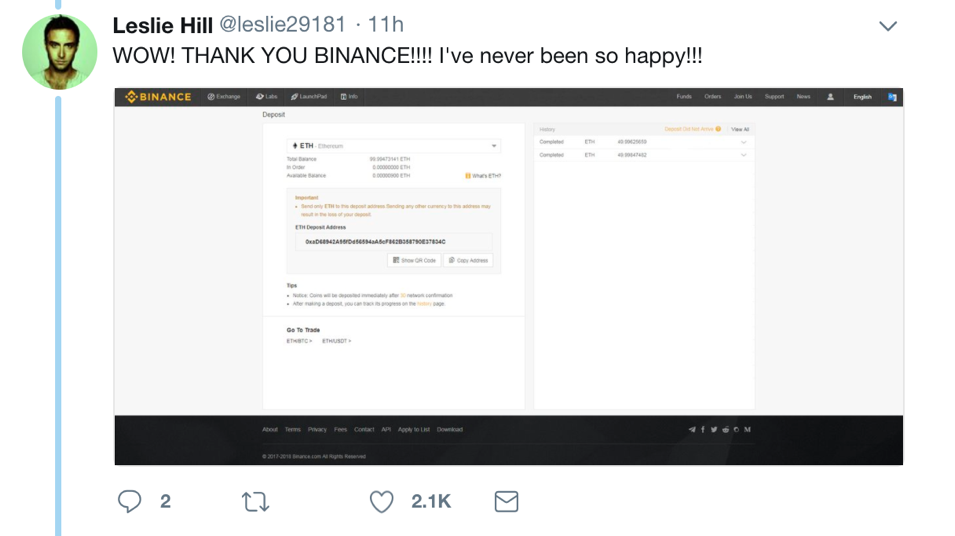
甚至還利用假帳號,秀出戶頭畫面,證明自己收到 99 個贈幣。

駭客利用假帳號,秀出戶頭畫面,證明自己收到 99 個贈幣。


受影響程度

在3月8日的 twitter 推文中,假造的 Binance CEO 帳號總共貼出了 四個不同的以太幣轉帳 Address:

1) 0x1e3c07ce10973fcaebc81468af1d3f390d2a4c71
2) 0xa8b3c9c2a45d68eb435b5f3ef6712fa50cdbd996
3) 0x75b9ca8e82cf03bc8d793a44f2e928f266cadca5
4) 0xd0206f494e1834a0ad76b202bebfc916317884cb


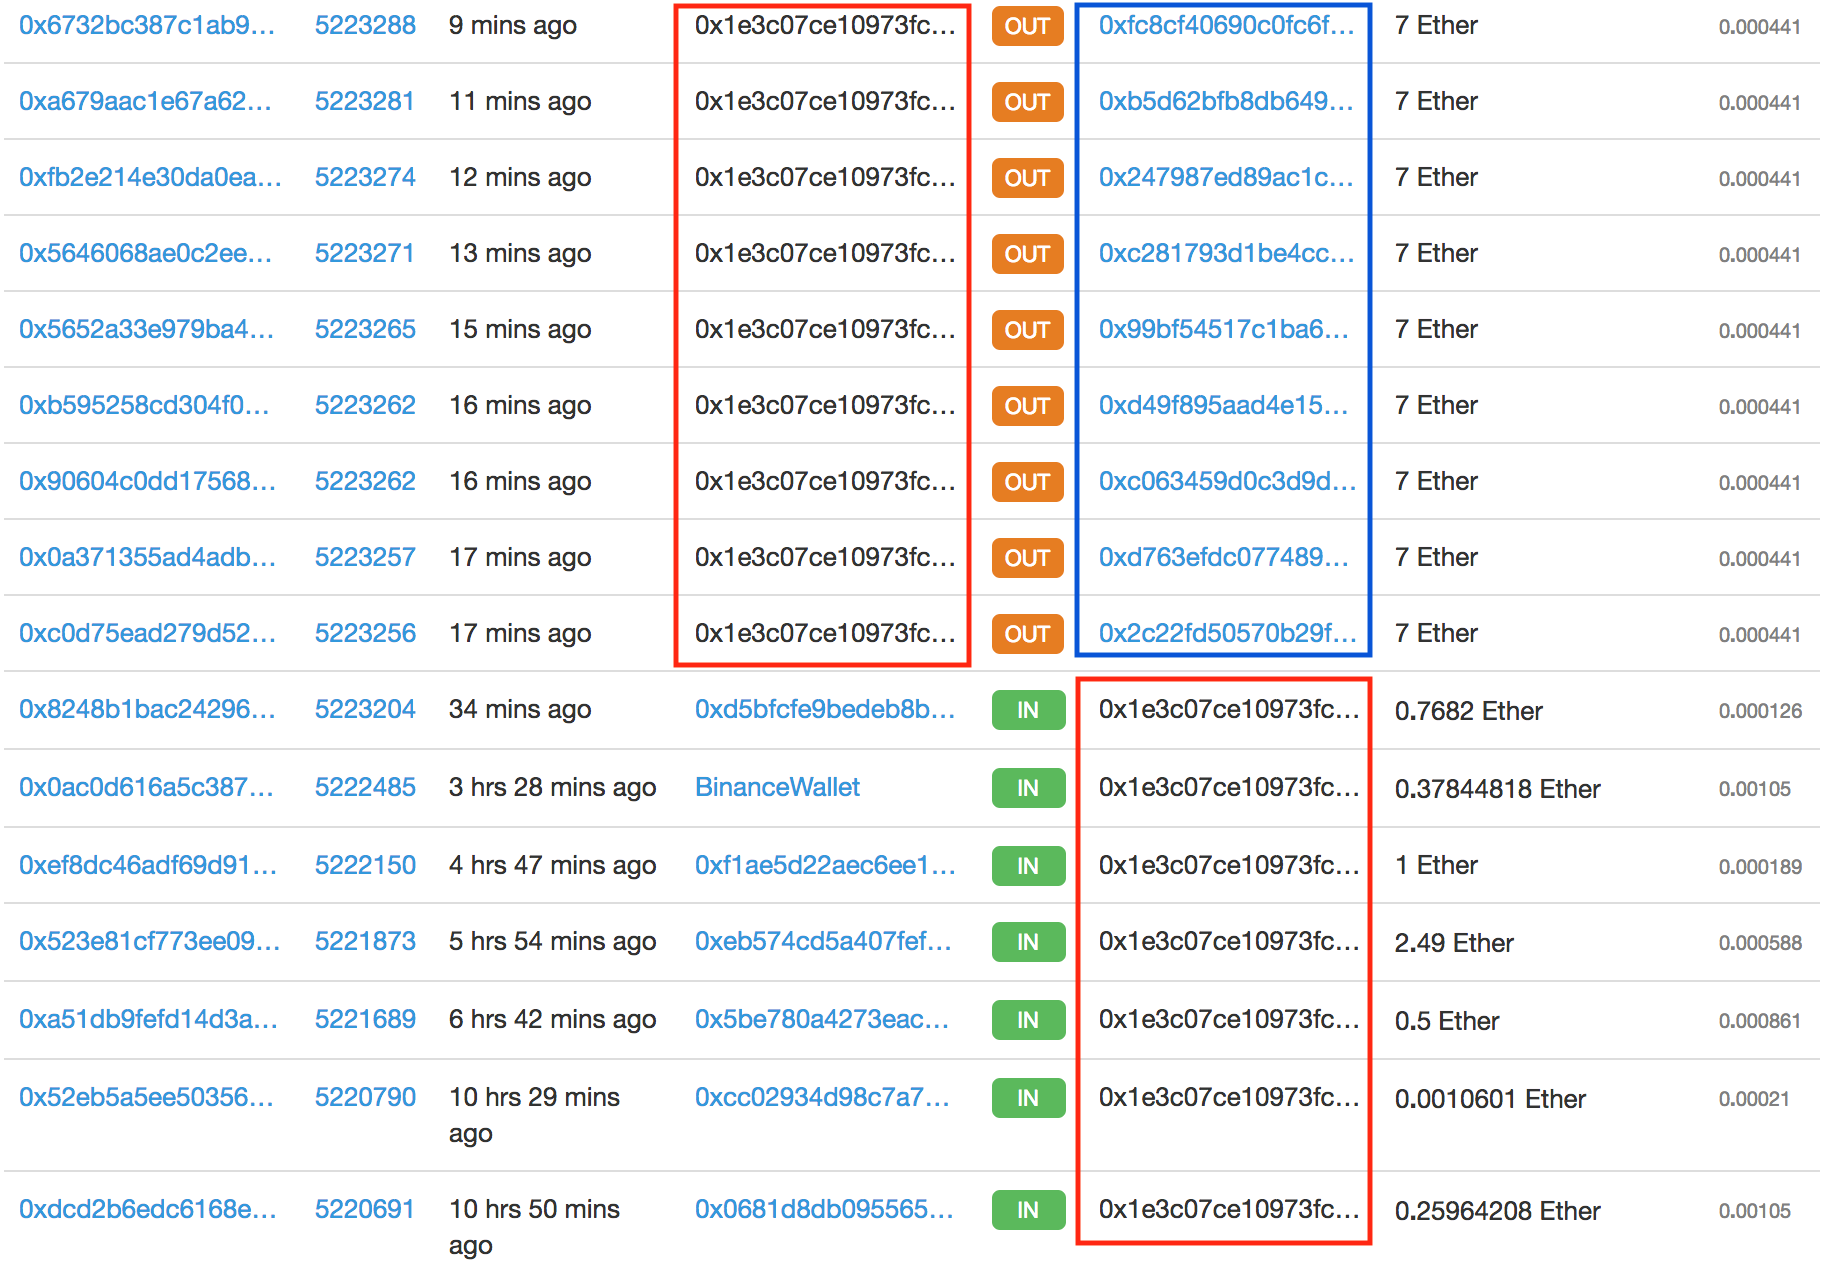
虛擬貨幣的特性就是所有的交易都會記錄在區塊鏈 (Blockchain) 上,所以透過以太幣的區塊鏈查詢網頁 (如: https://etherscan.io/) 就可以查詢有多少人轉帳到上述駭客所提供的錢包地址(下圖紅框)。先以查詢第一個錢包 address「0x1e3c07ce10973fcaebc81468af1d3f390d2a4c71」為例,綠色 IN 代表的是那個錢包把錢轉到駭客錢包以及金額,橘色 OUT 代表的是有多少錢從駭客錢包被轉到哪裡去。從這裡我們也可以看出,駭客把錢轉出 (OUT) 時,刻意把每一筆交易的轉到不同的錢包 Address (下圖藍框),提高未來把錢追回來難度。

駭客把錢轉出 (OUT) 時,刻意把每一筆交易的轉到不同的錢包 Address (下圖藍框),提高未來把錢追回來難度


照這個方法就可以把 4個駭客錢包的所有IN/OUT交易記錄從區塊鏈上調出來, 統計了一下光3月8日當天,就有 151 個用戶 (不同的錢包位址) 把錢轉給駭客,這151個用戶總共轉了353 個 ETH。以3月8日的均價來看 (1ETH = USD780),駭客在1天內就獲利 28 萬美金 (相當於820 萬台幣),相當驚人的詐騙獲利。


如何預防社群網路上的虛擬貨幣詐騙?

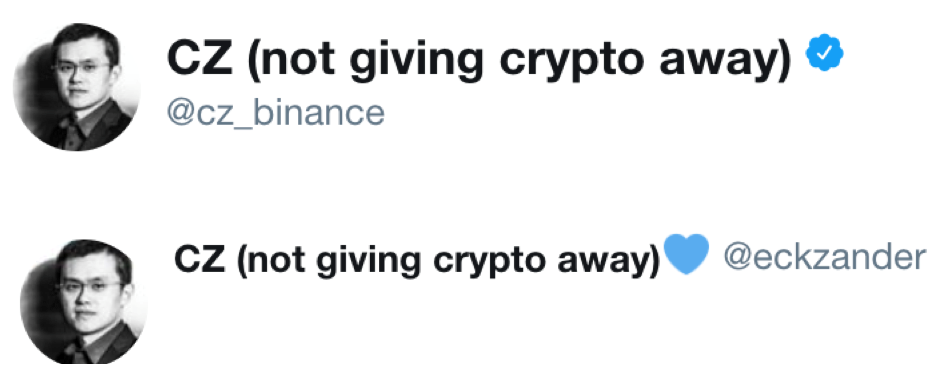
  1. 除了記住天下沒有不勞而獲這個致理名言以外,如何判斷 Twitter 帳號真假也很重要。一個通過Twitter 實名制認證的帳號 (下圖/上),在帳號旁邊會出現一個藍色圓圈打勾的圖案,反之,駭客建立的假帳號(下圖/下)幾乎不可能接受實名制認證,也就不會有前面說的認證圖案 (駭客也知道所以放了一個藍色心型圖案魚目混珠),有能力辨認詐騙帳號才免於上當。
駭客放了一個藍色心型圖案魚目混珠,有能力辨認詐騙帳號才免於上當。
  1. 詐騙說穿了就是一種社交工程攻擊,從事件最開始 Binance 交易所用戶的帳密被盜,到 Twitter 上駭客所發的贈幣假消息,都是透過社交工程手法引誘用戶受騙上當。提高企業員工及個人對於社交工程攻擊的資安意識,才能真正降低受到網路詐騙的風險。 趨勢科技提供免費的社交工程演練服務 Phish Insight,歡迎立刻試用 

《延伸閱讀 》

< 虛擬貨幣攻擊 > 偽裝獵人頭公司的釣魚郵件,鎖定銀行高階主管

“你的字型需要更新” “關閉網頁後,竟還繼續挖礦?” 這些騙術讓你的電腦做牛做馬幫他人賺外快 !

趨勢科技 PC-cillin 2018 防毒軟體雲端版好強大!跟偷挖礦、勒索病毒說掰掰

PC-cillin 雲端版🔴防範勒索 🔴保護個資 ✓手機✓電腦✓平板,跨平台防護3到位