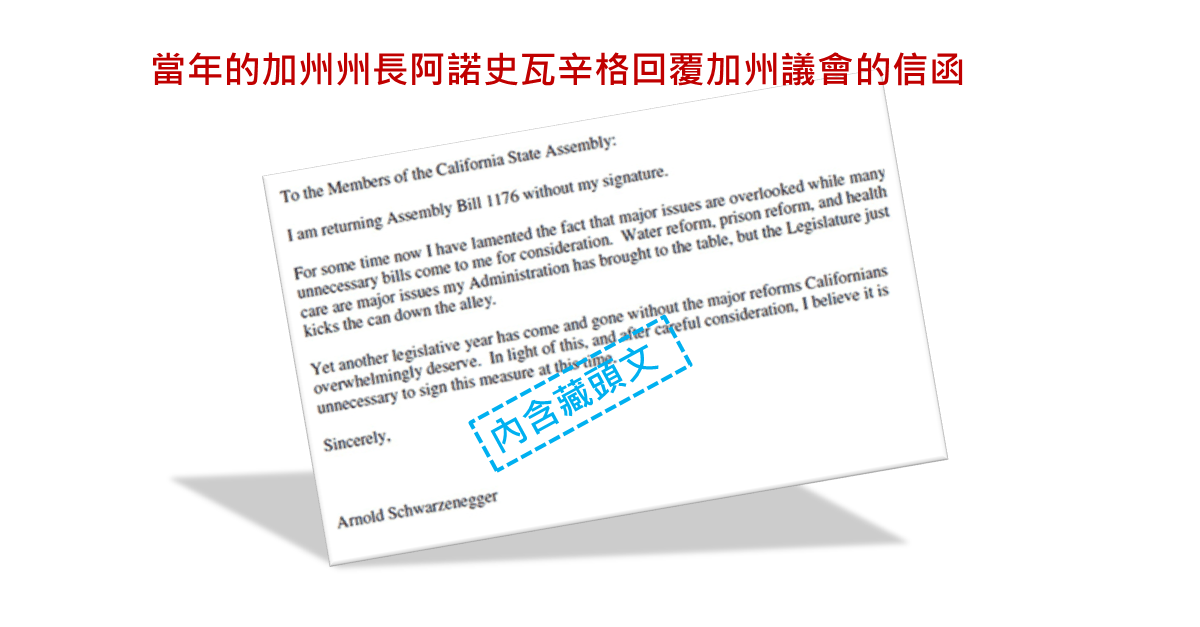
在這項攻擊行動當中,歹徒對其攻擊目標的網路瞭若指掌,而且知道該用什麼誘餌來吸引受害者上鉤。歹徒精心製作了魚叉式網路釣魚(Phishing)電子郵件,並且附上炸彈攻擊預告信、履歷表、政府預算表等等吸引受害者開啟的附件檔案。這些隨附的文件當中暗藏了程式碼來攻擊 Windows 經常被利用、並可執行木馬程式的兩項漏洞:CVE-2010-3333 和 CVE-2012-0158。
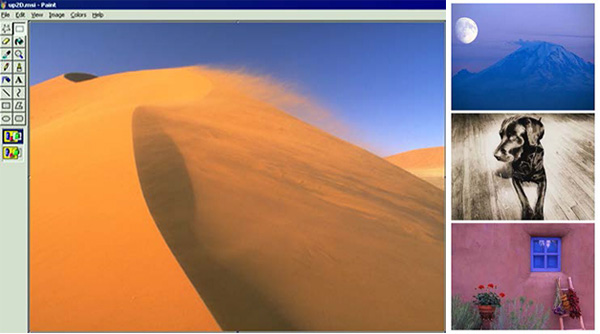
歹徒的木馬程式 (TROJ_YAHOYAH) 最後會下載並解碼出一個惡意的圖片檔或一個誘餌文件。這個圖片檔看似無害,而且很像 Windows XP 系統內建的桌布。但其實歹徒利用了隱寫術來將 BKDR_YAHAMAM 後門程式暗藏在圖片當中,此程式會竊取系統上的資料、中止執行中的程序及服務、刪除檔案和目錄、將系統睡眠,或是執行其他的後門功能。